Wprowadzenie do VMware vCloud Director
Firma VMware od zawsze przeprowadza wydanie nowego, doskonałego oprogramowania do wirtualizacji przeznaczonego dla użytkowników indywidualnych, organizacji oraz dostawców usług zarządzanych (MSP). Produkty wirtualizacyjne VMware opierają się na podejściu zorientowanym na aplikacje w centrach danych, a nie na tradycyjnym podejściu zorientowanym na sprzęt. Wykorzystując zestaw rozwiązań wirtualizacyjnych VMware, można zbudować centrum danych definiowane programowo. VMware vCloud Director jest jednym z tych produktów, które można stosować w dużych centrach danych. W tym wpisie na blogu opisano główne funkcje i przypadki użycia rozwiązania VMware vCloud Director.

Czym jest vCloud Director?
VMware vCloud Director (VMware vCD) to platforma z wsparciem dla modelu wielodostępnego, służąca do zarządzania centrami danych definiowanymi programowo (SDDC) oraz dostarczania klientom infrastruktury jako usługi (IaaS). Rozwiązanie to jest dostosowane do potrzeb dostawców usług zarządzanych (MSP). Dostawca usług IaaS może zbudować chmurę prywatną lub publiczną i korzystać z VMware vCloud Director w celu elastycznego i wydajnego zarządzania wirtualnym centrum danych.
Można utworzyć wirtualne centrum danych oparte na wielu fizycznych centrach danych, przydzielać pule zasobów i dostarczać klientom odpowiednie usługi. Następnie klienci korzystają z udostępnionych zasobów i używają maszyn wirtualnych znajdujących się w centrum danych. W momencie pisania tego wpisu najnowszą wersją VMware vCloud Director jest VMware vCloud Director 10.2 – obecnie przemianowany na Cloud Director (bez litery „v”).
Jak działa VMware vCloud Director
VMware vCloud Director jest instalowany jako urządzenie zawierające wbudowaną bazę danych PostgreSQL lub ręcznie na komputerze z systemem Linux (w tym przypadku należy skonfigurować zewnętrzną bazę danych). Po instalacji można zintegrować vCloud Director z innymi komponentami VMware oraz przeprowadzić wdrażanie wielu serwerów lub urządzeń vCloud Director w celu zapewnienia wysokiej dostępności. Urządzenie VMware Director jest dystrybuowane jako plik OVA szablon i zawiera system operacyjny VMware Photon OS, grupy usług oraz PostgreSQL.

VMware vCloud Director udostępnia panel sterowania z graficznym interfejsem użytkownika (GUI), umożliwiającym klientom Samoobsługę. Interfejs internetowy oparty jest na HTML5. Administrator globalny tworzy konta dla dzierżawców z odpowiednimi uprawnieniami. Następnie dzierżawcy mogą tworzyć maszyny wirtualne, przydzielać im zasoby, uruchamiać je itp. Na pierwszy rzut oka Cloud Director wydaje się zbyt skomplikowany dla nowych użytkowników, którzy nie mają doświadczenia z tego typu produktami klasy korporacyjnej. Jednak po pewnym czasie użytkownicy doceniają jego możliwości i wygodę wynikające z bogatej funkcji oraz różnorodności opcji.
VMware vCloud Director jest zintegrowany z VMware vSphere oraz VMware vCenter w celu udostępniania pul zasobów do tworzenia i uruchamiania maszyn wirtualnych. Wszystkie zasoby fizyczne centrum danych, takie jak zasoby obliczeniowe, pamięć masowa i sieć, są zgrupowane w pule zasobów, z których mogą korzystać dzierżawcy w vCloud Director. VMware vSphere udostępnia wszystkie zasoby vCloud
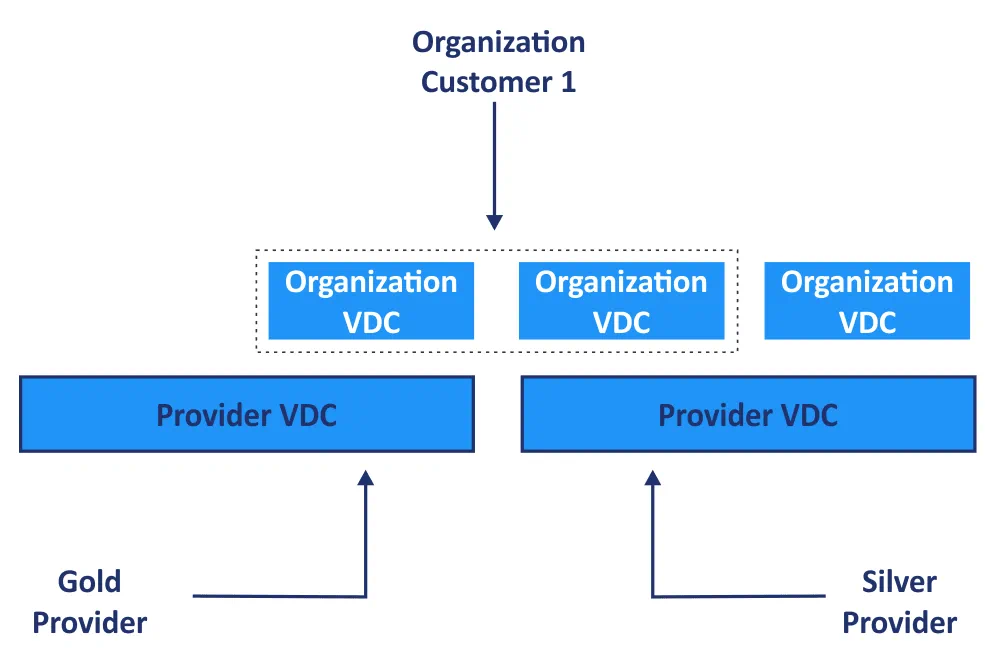
ud Director w celu utworzenia głównej puli współdzielonej, zwanej Provider vDC (wirtualnym centrum danych). Wyabstrahowany Provider vDC służy do przydzielania dzierżawcom zasobów jako oddzielnych jednostek nazywanych Org vDC (organizacyjnymi wirtualnymi centrami danych). Org vDC są połączone z jedną lub wieloma sieciami i mogą korzystać z zasobów różnych Provider vDC, aby świadczyć usługi różnych klas (w zależności od szybkości magazynu, dostępności, kosztów itp.)
VMware vCloud Director a VMware vSphere – czym się różnią?
VMware vSphere obejmuje ESXi hosty działające bezpośrednio na sprzęcie fizycznym oraz vCenter serwery używane do zarządzania hostami ESXi. VMware vSphere służy do przydzielania zasobów, takich jak procesor, magazyn, pamięć i sieć. Komponenty vSphere działają więc na niższym poziomie. W VMware vSphere należy dodać hosty, utworzyć klastry, rozproszone przełączniki wirtualne i inne składniki infrastruktury wirtualnej.
VMware vCloud Director działa na wyższym poziomie i służy do abstrakcji bazowych zasobów fizycznych, hostów ESXi, maszyn wirtualnych, vCenter itp. Użytkownicy końcowi vCloud Director nie wiedzą o bazowej infrastrukturze fizycznej, hostach ESXi ani serwerach vCenter. VMware vCloud Director służy do tworzenia chmury, z której mogą korzystać klienci końcowi. VMware vCloud Director współdziała z bazowymi komponentami i infrastrukturą vSphere, a także okresowo synchronizuje się z vSphere. Na poziomie vCloud Director aprowizacja zasobów jest zautomatyzowana. Użytkownik wprowadza parametry wejściowe, a następnie maszyny wirtualne, sieci i inne zasoby są automatycznie i bezproblemowo wdrażane dla dzierżawcy w optymalnej, bezpiecznej lokalizacji. Aprowizacja odbywa się szybko, transparentnie i automatycznie.
Administrator vCenter może wyświetlać wirtualne centra danych, które są logicznymi jednostkami zarządzania, natomiast użytkownik vCloud Director (dzierżawca) może wyświetlać tylko centra danych organizacji, katalogi, użytkowników oraz opcje zarządzania wirtualnym centrum danych organizacji. Administratorzy VMware vCloud Director mogą wyświetlać wiele organizacji i bazowe zasoby, ale nie mogą wykonywać wszystkich operacji administracyjnych dotyczących tych zasobów, tak jak w vSphere.
Komponenty i koncepcje
Przyjrzyjmy się głównym terminom i koncepcjom VMware vCloud Director.
Wirtualne centrum danych (vDC) to środowisko, w którym można tworzyć maszyny wirtualne, aplikacje vApp, foldery maszyn wirtualnych z szablonami itp.
Maszyna wirtualna to podstawowa jednostka wirtualnego centrum danych. Można tworzyć maszyny wirtualne z szablonów, tworzyć nowe maszyny wirtualne i instalować system operacyjny gościa z obrazu ISO. Wirtualne aplikacje (vApps) to kontener służący do przechowywania wielu maszyn wirtualnych, które współpracują ze sobą, aby uruchamiać aplikację wieloskładnikową (której składniki działają na wielu maszynach wirtualnych). VMware vApps służą do grupowania i zarządzania wieloma maszynami wirtualnymi wykonującymi wspólne zadania. Można utworzyć szablony vApp, aby szybko wdrażać vApps i maszyny wirtualne.
Biblioteki i katalogi służą do przechowywania maszyn wirtualnych, szablonów, obrazów instalacyjnych ISO itp. Użytkownicy mogą przesyłać pliki ISO do katalogów.
Sieć Org vDC to sieć wirtualnego centrum danych dostępna dla wszystkich vApps i maszyn wirtualnych. Sieć Org vDC może być izolowana , bez dostępu do Internetu, lub routowana , z dostępem do Internetu.
Sieć vApp to sieć działająca wyłącznie w ramach jednej aplikacji vApp i przeznaczona dla jej składników (maszyn wirtualnych). Maszyny wirtualne należące do innych vApps nie mogą uzyskiwać dostępu do sieci tej aplikacji vApp. Takie rozwiązanie zapewnia dodatkowy poziom izolacji między aplikacjami vApp. Sieć vApp ma własną bramę służącą do łączenia się z siecią Org vDC.
Sieć zewnętrzna to sieć połączona bezpośrednio z maszyną wirtualną, bez użycia bramy brzegowej chmury.
Gdy użytkownik klonuje maszynę wirtualną lub tworzy ją na podstawie szablonu, VMware umożliwia użycie mechanizmu personalizacji systemu gościa w celu zmiany identyfikatora GUID, nazwy maszyny wirtualnej, nazwy hosta, hasła użytkownika, opcji sprzętu wirtualnego itp., aby nowa maszyna wirtualna była unikatowa.
Dostawca usług zarządzanych może przyznać klientowi uprawnienia administratora dzierżawcy, aby umożliwić mu tworzenie użytkowników, przydzielanie zasobów w ramach organizacji, konfigurowanie usług itp. Administrator dzierżawcy może skonfigurować katalogi publiczne zawierające maszyny wirtualne i ich szablony oraz udostępnić je użytkownikom. Jednym z głównych założeń korzystania z chmury skonfigurowanej za pomocą vCloud Director jest izolacja. Środowiska dzierżawców i wirtualne centra danych ich organizacji są całkowicie od siebie odizolowane. Oprócz wysokiego poziomu bezpieczeństwa VMware Director jest zoptymalizowany pod kątem zużycia zasobów.
Każdy dzierżawca ma przypisany link umożliwiający zalogowanie się do interfejsu internetowego VMware Director za pomocą własnego konta użytkownika. Dostawcy usług zarządzanych mogą używać programu VMware vCenter Chargeback Manager do obliczania kosztów i wystawiania rachunków.
Jak przydzielane są zasoby
Gdy dzierżawca potrzebuje zasobów, są one przydzielane z warstwy abstrakcji Provider vDC (na przykład gdy użytkownik uruchamia maszynę wirtualną z wymagającą aplikacją). Gdy zasoby nie są potrzebne, są zwracane do puli (na przykład po wyłączeniu maszyny wirtualnej).
W programie VMware vCloud Director dostępne są trzy modele przydzielania zasobów dla organizacyjnego vDC: pula przydziału, pula rezerwacji oraz płatność za rzeczywiste wykorzystanie.
Pula przydziału. Gwarantowany jest z góry określony procent zasobów, a także ustawiany jest maksymalny dostępny limit. Określa się procent zasobów procesora i pamięci.
Pula rezerwacji. Przydzielane są wszystkie zasoby. Zasoby gwarantowane i maksymalne limity są sobie równe. Użytkownik może w dowolnym momencie edytować limity i przydzielać zasoby maszynom wirtualnym (domyślnie limity nie są ustawione na poziomie maszyny wirtualnej).
Płatność za rzeczywiste wykorzystanie. W puli zasobów nie są ustawiane ani gwarantowane zasoby, ani limity rezerwacji (zasoby w puli wydają się nieograniczone). Zasoby są ograniczone na poziomie maszyny wirtualnej. Wybierz tę opcję, jeśli nie wiesz, ile zasobów zostanie wykorzystanych.
Dla każdego modelu przydzielania zasobów ustawia się maksymalną liczbę maszyn wirtualnych, aby ograniczyć ich liczbę w vDC. Z perspektywy MSP dostawca może racjonalnie wykorzystywać zasoby elastycznej puli i kupować nowy sprzęt, gdy zabraknie wolnych zasobów.
Dodatkowe komponenty
Funkcje programu vCloud Director można rozszerzać za pomocą interfejsów API, zestawów SDK i wtyczek. VMware vCloud Director udostępnia interfejsy API i zestawy SDK, które umożliwiają tworzenie niestandardowych aplikacji i automatyzację przepływów pracy. Interfejsy API zmieniały się wraz z wydawaniem kolejnych wersji VMware Director. VMware zaleca korzystanie z najnowszej wersji interfejsu API.
Dostępne są wtyczki VMware vCloud Director rozszerzające funkcje programu VMware Director, portalu administracyjnego dostawcy usług oraz portalu dzierżawcy. Deweloperzy mogą tworzyć własne wtyczki za pomocą wspomnianych wyżej narzędzi.
Program VMware vShield (VMware vCloud Networking and Security) jest obsługiwany w celu zwiększenia bezpieczeństwa usług sieciowych.
W najnowszych wersjach VMware vCloud Director obsługiwane są Kubernetes i pojemniki wraz z rozszerzeniem VMware Container Service Extension (CSE). MSP oferuje dzierżawcom Kubernetes jako usługę z wykorzystaniem tych funkcji. W VMware vCloud Director w wersji 10.2 wtyczka Container Service Extension jest domyślnie włączona, więc nie trzeba instalować jej ręcznie (wystarczy opublikować ją dla dzierżawców).
VMware Director i NSX
VMware vCloud Director jest zintegrowany z VMware NSX, co umożliwia konfigurowanie złożonej sieci zwirtualizowanej w centrum danych definiowanym programowo (obsługiwane są NSX-V i NSX-T). W rezultacie użytkownicy mogą tworzyć dostosowaną do własnych potrzeb topologię sieciową w wirtualnym centrum danych, aby podłączać maszyny wirtualne do sieci bez konieczności posiadania wiedzy na temat podstawowego fizycznego sprzętu sieciowego. Sieć NSX składa się z logicznych przełączniki, routerów, zapór sieciowych, urządzeń równoważących obciążenie, sieci VPN oraz dodatkowych funkcji zabezpieczeń. Narzędzie NSX-T Migration Tool umożliwia migrację z VMware NSX-V do NSX-T.
Integracja vCloud Director z NSX zapewnia następujące funkcje.
Rozproszona zapora sieciowa. Szczegółowe zarządzanie zasadami bezpieczeństwa, w tym regułami ruchu w organizacyjnym centrum danych (Org vDC). Dzierżawcy mogą konfigurować reguły zarządzania ruchem północ-południe i wschód-zachód.
Routing dynamiczny. Wykorzystaj protokoły BGP (Border Gateway Protocol) i OSPF (Open Shortest Path First) do automatycznego i dynamicznego tworzenia tabel routingu w celu realizacji routingu między bramami brzegowymi VMware NSX. Dynamiczne routowanie eliminuje konieczność ręcznej konfiguracji tras, co pozwala zaoszczędzić czas, gdy maszyny wirtualne z różnych vDC organizacji muszą się ze sobą komunikować.
VPN warstwy 2 dla dzierżawców (Virtual Private Network) służy do tworzenia chmur hybrydowych. Ta funkcja pozwala dzierżawcom utworzyć tunel między siecią Org vDC a fizyczną siecią organizacji (na miejscu).
VPN SSL2 dla dzierżawców to dodatkowa opcja zdalnego dostępu.
Równoważenie obciążenia pozwala dostawcom usług w chmurze rozdzielać ruch przychodzący w celu spełnienia wymagań umowy SLA (Service Level Agreement).
Zalety vCloud Director
Podsumujmy zalety VMware vCloud Director:
- Szybkie i zautomatyzowane wdrażanie maszyn wirtualnych oraz przydzielanie im zasobów
- Wielodostępność to główna koncepcja dla dostawców usług zarządzanych (MSP), która zmniejsza nakłady administracyjne
- Integracja z innymi produktami VMware
- Szeroki zakres ustawień, wydajność operacyjna
- Elastyczne zarządzanie zasobami
- Wysokie bezpieczeństwo i logiczna izolacja wirtualnych centrów danych, vApp i maszyny wirtualne
Wnioski
VMware vCloud Director to przydatne rozwiązanie dla dostawców usług zarządzanych (MSP), którzy oferują infrastrukturę jako usługę (IaaS), wykorzystując platformę wirtualizacyjną VMware vSphere do uruchamiania maszyn wirtualnych i kontenerów. Obsługa modelu wielodostępności (multi-tenancy) jest idealnym rozwiązaniem dla dostawców usług zarządzanych (MSP) ze względu na optymalizację nakładów w zakresie administracji, opłacalność dla dostawców, izolację logiczną oraz wysokie bezpieczeństwo zasobów dzierżawców (klientów) w chmurze. Integracja z VMware NSX pozwala użytkownikom konfigurować sieci wirtualne dla swoich maszyn wirtualnych. Szeroki zakres ustawień sprawia, że VMware vCloud Director jest doskonałym rozwiązaniem dla dostawców usług zarządzanych (MSP) i ich klientów.
Jeśli dostawca usług zarządzanych (MSP) oferuje klientom infrastrukturę jako usługę (IaaS), umożliwiającą im uruchamianie maszyn wirtualnych, warto połączyć tę usługę z usługą tworzenia kopii zapasowych (BaaS), usługą replikacji (RaaS) oraz usługą odzyskiwania awaryjnego (DRaaS), aby umożliwić klientom ochronę i odzyskiwanie danych.
NAKIVO Backup & Replication to uniwersalne rozwiązanie do ochrony danych, które obsługuje instalację w trybie multi-tenant i może być wykorzystywane przez dostawców usług zarządzanych (MSP) do świadczenia usług BaaS, RaaS i DRaaS w środowiskach VMware vSphere oraz VMware Cloud Director. Pobierz bezpłatną wersję próbną obsługującą tryb multi-tenant dla dostawców usług zarządzanych (MSP) i wypróbuj wykonanie kopii zapasowej VMware vSphere oraz kopię zapasową VMware Cloud Director wraz z pełnym zestawem funkcji we własnym środowisku.