Wyjaśnienie VMware VXLAN: zalety i wdrożenie
Wymagania dotyczące sieci rosną z roku na rok. Od nowoczesnych sieci oczekuje się dużej prędkości, niskiego opóźnienia oraz wysokiej skalowalności. Kolejnym powszechnym wymaganiem jest bezpieczna izolacja segmentów sieciowych. Wirtualizacja w centrach danych również zwiększa wymagania wobec fizycznej infrastruktury sieciowej, a tradycyjne rozwiązania sieciowe stają się nieefektywne ze względu na potencjalne problemy sieciowe.
Wirtualizacja sieci służy do abstrakcyjnego odwzorowania bazowych sieci fizycznych oraz tworzenia skalowalnych sieci logicznych. Działa ona podobnie jak wirtualizacja zasobów obliczeniowych (takich jak procesor, pamięć i magazyn), co umożliwia pracę z tymi zasobami na warstwie abstrakcyjnej.

Czym jest VXLAN?
Virtual Extensible Local Area Network (VXLAN) to technologia sieci nakładkowej. Jest to protokół enkapsulacji, który umożliwia tunelowanie połączeń warstwy 2 (L2) w sieci bazowej warstwy 3 (L3) (poniżej znajduje się tabela przedstawiająca siedem OSI warstw). Sieć nakładkowa to sieć utworzona na bazie dowolnej istniejącej sieci. Sieć bazowa to infrastruktura fizyczna wykorzystywana w istniejącej sieci, na której zbudowana jest sieć nakładkowa.
Elementy składowe fizycznej sieci bazowej obejmują sprzęt fizyczny, kable oraz protokoły sieciowe. Border Gateway Protocol (BGP) oraz Open Shortest Path First (OSPF) to powszechnie stosowane protokoły routingu na warstwie L3. Typowymi przykładami sieci nakładkowych są różne rodzaje wirtualnych sieci prywatnych (VPN), IPSec tunele oraz sieci peer-to-peer. Specyfikacja
VXLAN
VXLAN została zdefiniowana w standardzie RFC 7348 opracowanym przez Internet Engineering Task Force (IETF). Standaryzowana specyfikacja protokołu VXLAN została opracowana we współpracy między firmami Cisco, VMware i Arista, choć standard ten nie jest powiązany z konkretnym dostawcą. VXLAN jest obsługiwany przez rozwiązania takie jak oprogramowanie do wirtualizacji firmy VMware oraz urządzenia sprzętowe, np. routery różnych producentów.
Zrozumienie VXLAN
VXLAN pozwala tworzyć wysoce skalowalne sieci logiczne z wsparciem dla wielodostępnych domen rozgłoszeniowych oraz wykraczające poza fizyczne granice sieci. Sieci te są sieciami nakładkowymi. Oddzielenie sieci wirtualnej od sieci fizycznej upraszcza zarządzanie dużymi sieciami, pomimo złożonej konfiguracji początkowej. W przypadku zastosowania VXLAN można przeprojektować sieć nakładkową bez konieczności ponownej konfiguracji sieci bazowej (fizycznej). Możliwe jest wykorzystanie dwóch lub więcej sieci bazowych warstwy L3 do wdrożenia wirtualnej domeny sieci nakładkowej warstwy L2. Topologia Leaf-Spine network stanowi dobre rozwiązanie dla sieci bazowej, umożliwiające konfigurację VXLAN sieci nakładkowych w dużych centrach danych.
Gdzie można wykorzystać VXLAN ?
Najczęstszym zastosowaniem VXLAN jest tworzenie sieci wirtualnych w oparciu o istniejącą fizyczną i logiczną infrastrukturę sieciową podczas wdrażania centrum danych definiowanego programowo. W celu wirtualizacji w centrach danych definiowanych programowo (SDDC) dokonuje się abstrakcji od bazowej infrastruktury fizycznej. VXLAN oraz rozwiązanie wirtualizacyjne VMware umożliwiają skonfigurowanie w pełni zwirtualizowanego centrum danych, w którym wirtualizowane są sieci i zasoby obliczeniowe. Dwa produkty służące do tego celu to VMware vSphere oraz VMware NSX. Rozwiązanie VMware do wirtualizacji sieci jest dostępne w dwóch edycjach: {21} oraz {22}.
Dzięki VXLANmaszyny wirtualne (VM) działające w środowisku VMware vSphere mogą łączyć się z potrzebną siecią logiczną i komunikować się między sobą, nawet jeśli znajdują się na różnych hostach ESXi w różnych klastrach, a nawet w różnych centrach danych. VXLAN Sieci logiczne są abstrakcyjnym odwzorowaniem bazowych sieci fizycznych, a maszyny wirtualne są abstrakcyjnym odwzorowaniem bazowego sprzętu.
Bez VXLANistnieją większe wymagania dotyczące obsługi adresów Media Access Control (MAC) na fizycznym sprzęcie sieciowym w centrach danych, w których działają maszyny wirtualne i są one podłączone do sieci. Wiele nowoczesnych centrów danych (w tym te wyposażone w serwery wirtualizacyjne) wykorzystuje topologię sieci typu leaf-spine oraz schemat połączeń top-of-rack (ToR) . Gdy maszyny wirtualne korzystają z sieci fizycznej, nawet przy izolacji segmentów sieciowych w drugiej warstwie za pomocą sieci wirtualnej (VLAN), przełączniki ( ToR ), do których podłączone są serwery w szafach, muszą obsługiwać adresy MAC urządzeń sieciowych i kart sieciowych maszyn wirtualnych, aby zapewnić łączność warstwy L2 (zamiast uczenia się jednego adresu MAC na każde łącze). Tabele adresów MAC stają się zbyt duże, co powoduje przeciążenie przełączników i znacznie większe wymagania dotyczące pojemności tabel adresów MAC w porównaniu ze środowiskami niewirtualizowanymi. Gdy dochodzi do przepełnienia tabeli, przełącznik nie może zapamiętywać nowych MAC adresów, co powoduje problemy sieciowe.
Tradycyjne VLAN, spanning tree protocol (STP) oraz Equal-Cost Multipath (ECMP) nie są w stanie całkowicie rozwiązać wszystkich problemów sieciowych w zwirtualizowanym centrum danych. Wykorzystanie sieci nakładkowych z VXLAN pomaga rozwiązać ten problem. Adresy maszyn wirtualnych MAC działają wyłącznie w wirtualnej sieci nakładkowej (VXLAN network) i nie są przesyłane do fizycznych przełączników sieci bazowej. Ponadto VLANs wykorzystywane do izolacji sieciowej domen L2 oraz w środowiskach wielodostępnych zapewniają wyższe limity w porównaniu z VLAN. Porównajmy VXLAN z VLAN , aby poznać główne różnice między nimi. Porównanie
VXLAN z VLAN
Główną różnicą między tymi protokołami sieciowymi jest to, że VLAN wykorzystuje sieć bazową warstwy 2 do enkapsulacji ramek, podczas gdy VXLAN wykorzystuje do tego celu warstwę 3. Maksymalna liczba sieci nakładkowych jest wyższa w przypadku VXLAN.
VLAN jest opisane w standardzie IEEE 802.1Q . Maksymalna liczba obsługiwanych VLANs wynosi 4094 ze względu na 12-bitowy identyfikator segmentu: 2^12=4096, VLAN IDs 0 – 4095, 2 zarezerwowane VLAN IDs (0 i 4095 są zarezerwowane). Obecnie liczba 4094 nie wystarcza dla dużych sieci dostawcy usług w chmurze. Przy stosowaniu tagowania VLAN rozmiar ramki Ethernet zwiększa się z 1518 do 1522 bajtów. W przypadku stosowania VLANsieci są logicznie izolowane na warstwie L2 za pomocą tagów 802.1Q.
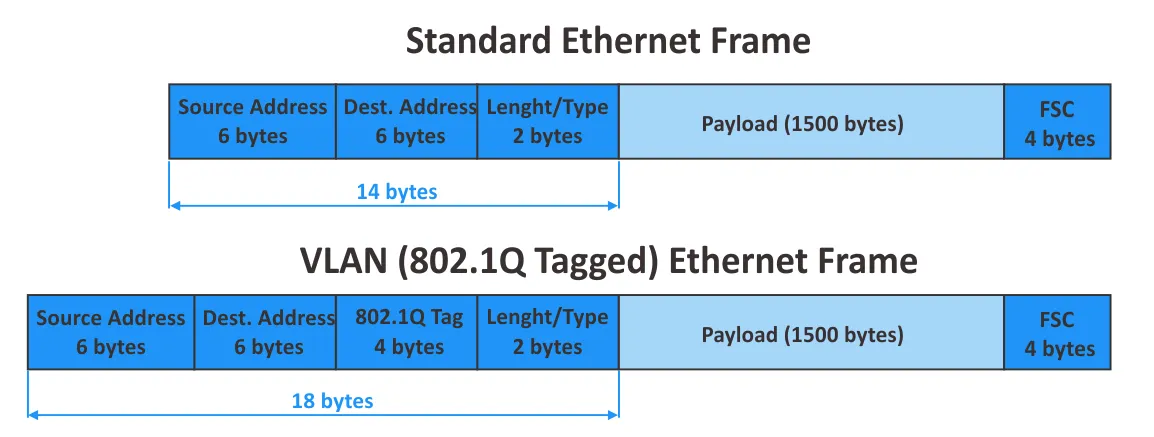
VXLAN VLANDo głównych różnic między VLAN a VXLAN należą:
- Maksymalna liczba sieci wirtualnych obsługiwanych przez
VXLANwynosi ponad 16 milionów (2^24= 16,777,216) ze względu na 24-bitową długość identyfikatora sieci. VXLANiVLANwykorzystują różne techniki enkapsulacji.VXLANnie wymaga tworzenia łączy trunkingowych, w przeciwieństwie doVLAN, aSTPnie jest wymagane. Nie ma konieczności stosowaniaVLANtagów, gdy używane są identyfikatory sieciowe VXLAN.- Ponowna konfiguracja fizycznego sprzętu sieciowego nie jest wymagana w przypadku konfiguracji
VXLAN.
- Zarządzanie dużymi sieciami warstwy L2 staje się trudne w rozległych, rozproszonych infrastrukturach fizycznych. Zarządzanie sieciami warstwy L3 jest wygodniejsze.
VXLANSieci nakładkowe działające w oparciu o istniejące sieci warstwy L3 pozwalają administratorom uniknąć typowych wad tradycyjnych sieci warstwy L2, gdy sieci te są wirtualizowane przy użyciuVXLANi nie są uzależnione od fizycznych granic rzeczywistych sieci.
Przypomnijmy sobie 7-warstwowy OSI model i przyjrzyjmy się zasadzie działania sieci VXLAN w kolejnej części tego wpisu na blogu.
7-warstwowy Open System Interconnection (OSI) model:
| Warstwa | Jednostka danych protokołu | Przykłady protokołów | |
| 7 | Aplikacja | Dane | HTTP, FTP, SSH, DNS |
| 6 | Prezentacja | Dane | SSL, IMAP |
| 5 | Sesja | Dane | Różne interfejsy API, gniazda |
| 4 | Transport | Segment, datagram | TCP, UDP |
| 3 | Sieć | Pakiet | IP, IPSec, ICMP, IGMP |
| 2 | Łącze danych | Ramka | Ethernet, PPP, FDDI |
| 1 | Fizyczna | Bity | Przewody, światłowody, łączność bezprzewodowa |
przestrzeń
Jak VXLAN działa?
VXLAN enkapsuluje wewnętrzne L2 Ethernet ramki w L3 IP pakiety przy użyciu UDP datagramów i przesyła je przez istniejącą sieć IP. VXLANMAC-in-UDP
UDP VXLAN VXLANVXLANEthernet VXLAN VXLAN Network Identifier (VNI) VXLAN Typ enkapsulacji Generic Routing Encapsulation (GRE) znany jest jako , co stanowi bardziej precyzyjne określenie tej technologii.Protocol
Dlaczego stosuje się ? Dlaczego enkapsulacja ramek OSI nie odbywa się bezpośrednio w zewnętrznych pakietach IP? Sieci L3 są wygodne w administracji, a jak wspomnieliśmy wcześniej, sieć L3 stanowi sieć bazową dla sieci GRE (która jest siecią nakładkową).
Nagłówek o długości 8 bajtów jest dodawany do oryginalnej ramki Protocol (ramki wewnętrznej). Ten nagłówek jest potrzebny, aby przełącznik po drugiej stronie mógł zidentyfikować VXLAN , do której należy ramka. Większość z nas prawdopodobnie wolałaby zapakować oryginalną ramkę wraz z nagłówkiem VXLAN do pakietu IP, podobnie jak w przypadku protokołu UDP , który jest protokołem tunelowania warstwy L3.
W nagłówku IP znajduje się pole GPRS Tunneling Protocol (GTP) VXLAN UDP (patrz rysunek poniżej), służące do określenia danych protokołu wyższej warstwy (patrz tabela z modelem powyżej), które są pakowane do bieżącego pakietu IP. VXLAN ma numer protokołu 47, który jest zdefiniowany w polu UDPTCP zewnętrznego pakietu IP. UDP nie ma przypisanego numeru protokołu, a takie bezpośrednie pakowanie do zewnętrznego pakietu IP spowodowałoby problemy. Z tego powodu TCP jest pakowany przy użyciu , a następnie enkapsulowany w pakiety IP. TCP wykorzystuje podobne podejście. Numer portu UDP to UDP 4789 TCP. Ten numer portu TCP powinien być domyślnie używany jako port docelowy TCP .
Być może zastanawiasz się: TCPUDP jest bardziej niezawodny. Dlaczego używa się P2P , a nie VXLAN?P2MP TCP posiada mechanizm sprawdzania, czy dane zostały pomyślnie odebrane i przesłane bez strat. Jeśli dane zostały utracone, są one wysyłane ponownie. nie posiada takich mechanizmów. Jeśli dane zostaną utracone z powodu problemów z połączeniem, nie są one nigdy ponownie wysyłane. VNI nie korzysta z sesji i limitów czasu, tak jak .
Gdybyśmy używali zamiast VNID, a pakiety zostały utracone w sesji warstwy bazowej, utracono by je również w sesji warstwy nadrzędnej. Ponowne wysyłanie pakietów jest inicjowane zarówno w sesjach warstwy bazowej, jak i nadrzędnej , co powoduje spadek wydajności sieci.
VXLANVXLANVXLAN VXLAN Tunnel Endpoint (VTEP) to obiekt odpowiedzialny za enkapsulację i dekapitulację ramek L2. VTEP jest odpowiednikiem Provider Edge (PE) Router, czyli węzła służącego do agregacji usług. VTEP może być zaimplementowany jako brama sprzętowa lub rozwiązanie zwirtualizowane, takie jak VMware NSX (oprogramowanie VTEP). Tunele VXLAN rozpoczynają się i kończą na VXLAN Tunnel Endpoints.
Maszyny wirtualne podłączone do tego samego segmentu VXLAN mogą się ze sobą komunikować. Jeśli host 1 (VM1) znajduje się za VTEP A , a host 2 (VM2) za VTEP B, oba hosty (maszyny wirtualne) muszą mieć interfejs sieciowy podłączony do tego samego VNI (podobnie jak hosty muszą używać tego samego VLAN ID w swojej konfiguracji sieciowej podczas korzystania z VLAN).
VXLAN Frame Encapsulation
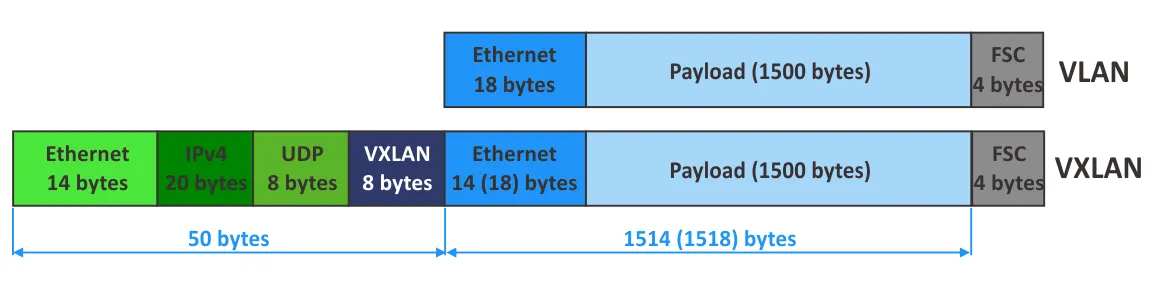
Czas teraz szczegółowo przyjrzeć się strukturze enkapsulacji ramki VXLAN . Na poniższym obrazku widać strukturę VXLAN ramki enkapsulowanej. Przedstawiono zewnętrzny nagłówek Ethernet , zewnętrzny nagłówek IP , nagłówek UDP , nagłówek VXLAN oraz wewnętrzną ramkę Ethernet używaną w sieci VXLAN .

Zewnętrzny nagłówek Ethernet (MAC)
Outer Destination MACto adres MAC miejsca docelowegoVTEP, jeśliVTEPznajduje się lokalnie w pobliżu najbliższego routera, lub adresMACroutera, jeśliVTEPznajduje się za routerem.Outer source MACto adres MAC źródłaVTEP.VLAN Type (optional)to pole opcjonalne.0x8100wskazuje, że ramka jest oznaczona tagiemVLAN.Outer 802.1 VLAN Tagjest polem opcjonalnym służącym do zdefiniowania taguVLAN(nie jest wymagane w sieciachVXLAN).Ether typeokreśla typ pakietu przenoszonego przez tę ramkę.0x800odnosi się do pakietuIPv4.
Zewnętrzny nagłówek IP
IP Header misc. datazawiera wersję, długość nagłówka, typ usługi oraz inne dane.IP protocol. Pole to służy do zdefiniowania protokołu sieciowego, za pomocą którego dane są przenoszone przez pakiet IP.0x11definiujeUDP.Header check sumsłuży do zapewnienia integralności danych wyłącznie dla nagłówka IP.Outer source IPto adres IP źródłaVTEP.Outer destination IPto adres IP odbiorcyVTEP.
Nagłówek UDP
UDP source portto port ustawiony przez VTEP, który przesyła dane.UDP destination portto port przypisany przez VXLAN IANA (4789).UDP lengthto długośćUDPnagłówka wraz zUDPdanymi.UDP checksumpowinien być ustawiony na0x0000dlaVXLAN. W tym przypadku odbierający VTEP pomija weryfikację sumy kontrolnej i nie odrzuca ramki w przypadku nieprawidłowej sumy kontrolnej (jeśli ramka zostanie odrzucona, dane w pakiecie nie zostaną zdekapsulowane).
Nagłówek VXLAN
- Flagi VXLAN to różne flagi. Flaga
Ijest ustawiona na 1. Pozostałe 7 bitów jest obecnie zarezerwowanych i musi być ustawionych na 0. Reserved– pola zarezerwowane, które nie są jeszcze używane i są ustawione na 0.VNIto 24-bitowe pole służące do definiowaniaVNI.Frame Check Sequence (FCS)to 4-bajtowe pole służące do wykrywania i kontroli błędów.
VXLAN Nadmiar
- Obliczmy nadmiar przy użyciu
VXLAN:
8 bajtów (VXLAN header) + 8 bajtów (UDP header) + 20 bajtów (IPv4 header) + 14 bajtów (outer L2 header) = 50 bajtów (jeśli w zagnieżdżonych ramkach wewnętrznych nie stosuje się oznaczeń VLAN ). Jeśli klienci stosują VLAN tagging, należy dodać 4 bajty, co daje w sumie 54 bajty.
- Obliczmy całkowity rozmiar ramek zewnętrznych w sieci fizycznej:
1514 (ramka wewnętrzna) + 4 (wewnętrzny tag VLAN) + 50 (VXLAN) + 4 (VXLAN Transport VLAN Tag) = 1572 bajty
- Jeśli stosuje się
IPv6, rozmiar nagłówka IP zwiększa się o 20 bajtów:
1514 (ramka wewnętrzna) + 4 (wewnętrzny tag VLAN) + 70 (IPv6 VXLAN) + 4 (VXLAN Transport VLAN Tag) = 1592 bajtów
- Opcjonalnie można dodać dodatkowe 8 bajtów dla
IPv6. W tym przypadku rozmiar ramki zewnętrznej wynosi 1600 bajtów. - Wartości
Maximum Transmission Unit (MTU)można odpowiednio zmienić w konfiguracji przełącznika (na przykład o 50, 54, 70 lub 74 bajty). W tym przypadku wymagana jest obsługa ramekJumbo(ramek o rozmiarze większym niż standardowe 1518 bajtów).
Zaleca się zwiększenie rozmiaru ramki podczas korzystania z wirtualnych sieci VXLAN w sieci rzeczywistej. Firma VMware zaleca ustawienie MTU na 1600 bajtów lub więcej w przypadku rozproszonych przełączników wirtualnych.
Uwaga : Rozmiar ramki Ethernet oraz MTU są ważnymi cechami ramki. MTU wskazuje na maksymalny rozmiar ładunku zamkniętego w ramce Ethernet (rozmiar pakietu IP, którego domyślna wartość wynosi 1500 bajtów, gdy nie są używane ramki Jumbo ). Rozmiar ramki Ethernet składa się z rozmiaru ładunku, Ethernet rozmiaru nagłówka oraz FCS.
Przykład przesyłania danych w VXLAN
Rozważmy przykład przesyłania danych w sieci z VMware VXLAN , aby lepiej zrozumieć VXLAN konfigurację i zasadę działania.
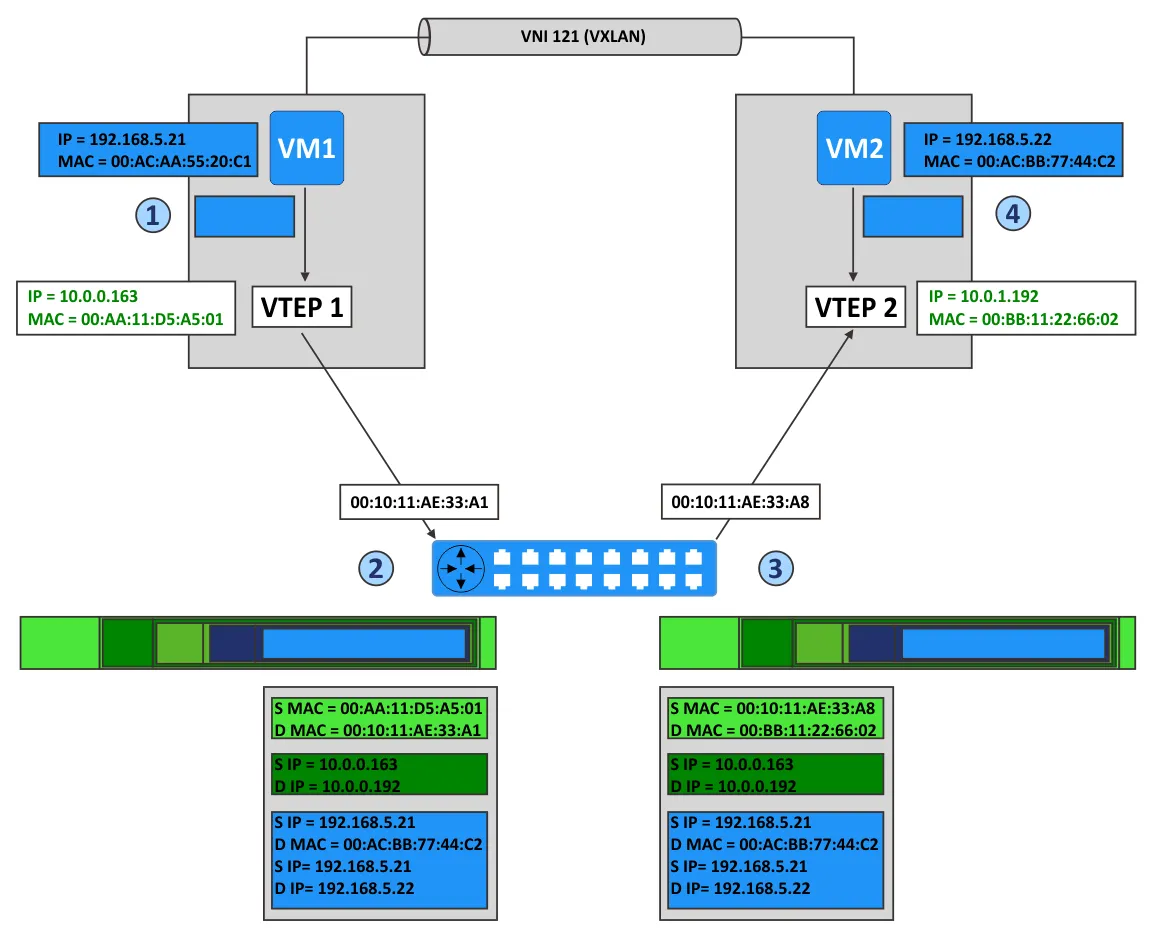
Wyobraźmy sobie, że mamy dwa hosty ESXi w środowisku VMware vSphere z skonfigurowanym VMware NSX. VM1 działa na pierwszym hoście ESXi, a VM2 na drugim hoście ESXi. Wirtualne karty sieciowe obu maszyn wirtualnych są podłączone do tej samej sieci VXLAN za pomocą VNI 121. Hosty ESXi są podłączone do różnych podsieci sieci fizycznej.
Etap 1
VM1 chce wysłać pakiet do VM2. Przyjrzyjmy się, co dzieje się w tej sytuacji.
- VM1 wysyła pakiet
ARPw celu uzyskania adresuMAChosta o adresie IP192.168.5.22. VTEP1, znajdującego się na pierwszym hoście ESXi, a następnie enkapsuluje pakietARPw pakiet multiemisji powiązany z siecią wirtualną o adresieVNI 121.- Inne
VTEPsodbierające pakiet multiemisji dodają powiązanieVTEP1-VM1do swoich tabelVXLAN. VTEP2odbiera pakiet, dekapsułuje go i wysyła rozgłoszenie na grupy portów przełączników wirtualnych powiązanych zVNI 121oraz odpowiednią sieciąVXLAN.- VM2, znajdująca się w jednej z tych grup portów, odbiera pakiet
ARPi wysyła odpowiedź ze swoim adresemMAC(adresMACmaszyny wirtualnej VM2). VTEP2, na drugim hoście ESXi, tworzy pakiet unicastowy, enkapsuluje odpowiedźARPmaszyny wirtualnej VM2 w tym pakiecie i wysyła pakiet z powrotem doVTEP1za pomocą routingu IP.VTEP1dekapsuluje odebrany pakiet i przekazuje zdekapsulowane dane do VM1.
przestrzeń
Etap 2
Teraz VM1 zna MAC adres VM2 i może wysyłać pakiety do VM2, jak pokazano na powyższym schemacie komunikacji między maszynami wirtualnymi.
- VM1 wysyła pakiet IP ze swojego adresu IP (192.168.5.21) na adres IP VM2 (192.168.5.22).
VTEP1enkapsuluje ten pakiet i dodaje nagłówki:- A
VXLANnagłówek zVNI=121 - Standardowy
UDPnagłówek zVXLANportem (UDP 4789) - Standardowy nagłówek IP zawierający docelowy adres IP
VTEPoraz wartość0x011określającą protokółUDPużywany do enkapsulacji - Standardowy
MACnagłówek z adresemMACkolejnego urządzenia warstwy L2 (kolejny przeskok). W tym przykładzie jest to interfejs routera o adresieMAC00:10:11:AE:33:A1. Ten router przeprowadza routing w celu przesłania pakietów zVTEP1doVTEP2. Serwer
- A
VTEP2odbiera pakiet, ponieważ adresMACserweraVTEP2został zdefiniowany jako adres docelowy. SerwerVTEP2dekapsuluje pakiet i wykrywa, że zawiera on daneVXLAN(VTEP2identyfikuje portUDP4789, a następnie rozpoznaje zawarte w nim nagłówkiVXLAN). SerwerVTEPsprawdza, czy maszyna wirtualna VM2 jako adresat ma uprawnienia do odbioru ramek zVNI 121i czy jest podłączona do właściwej grupy portów.- Po dekapulacji wewnętrzny pakiet IP jest przesyłany do wirtualnego
NICmaszyny VM2 podłączonej do grupy portów za pomocąVNI 121. - VM2 odbiera pakiet wewnętrzny i traktuje go jak każdy zwykły pakiet IP.
- Pakiety są przesyłane z VM2 do VM1 w ten sam sposób.
Obsługa multiemisji
VXLAN sieci nakładkowe obsługują tryby komunikacji unicast, broadcast i multicast w sieci.
- Komunikacja unicast służy do przesyłania danych między dwoma hostami w sieci. Zdalne
VTEPssą zazwyczaj definiowane statycznie. - Komunikacja rozgłoszeniowa to tryb, w którym jeden host wysyła dane do wszystkich hostów w sieci.
- Komunikacja multiemisji to kolejny rodzaj komunikacji typu „jeden do wielu”. Dane są wysyłane do wybranych hostów w sieci, a nie do wszystkich hostów. Typowym przykładem wykorzystania multiemisji jest strumieniowe przesyłanie wideo online.
Internet Group Management Protocol (IGMP)służy do komunikacji multiemisji.IGMPNależy włączyć funkcję snoopingu na przełącznikach warstwy 2 (L2) orazIGMP Querierna routerach (L3).
Należy zauważyć, że możliwość wykorzystania VXLAN do ruchu multiemisji wynika z metody enkapsulacji MAC-in-UDP (wyjaśnionej powyżej), która pozwala na nawiązywanie połączeń P2MP . W trybie multiemisji zdalne VTEPs mogą być wykrywane automatycznie bez konieczności ręcznego definiowania wszystkich sąsiadów. Można zdefiniować grupę multiemisji powiązaną z VNI, a następnie VTEP zaczyna nasłuchiwać tej grupy. Działanie innych VTEPs jest podobne i zaczynają one nasłuchiwać grupy, jeśli identyfikatory VNI są poprawnie skonfigurowane.
VMware VXLAN Komponenty
VMware vSphere wraz z hostami ESXi, vCenter i NSXstanowi pakiet oprogramowania niezbędny do konfiguracji wirtualizacji sieci w sparcie dla VXLAN. Wyjaśnijmy komponenty VMware VXLAN i ich rolę w wdrażaniu sieci VXLAN .
NSX-V to rozwiązanie służące do tworzenia sieci wirtualnych w centrum danych z wykorzystaniem VMware vSphere.
W VMware vSphere z VMware NSX-Vmoduły rozproszone przełączniki wirtualne (distributed vSwitches lub DVS) są używane wraz z VXLAN w celu abstrakcji sieci. Nie zaleca się korzystania ze standardowego {288} .
VXLAN Kapsulacja odbywa się pomiędzy kontrolerem interfejsu wirtualnego maszyny wirtualnej (NIC) a portem logicznym rozproszonego vSwitch, co zapewnia przejrzystość dla bazowej sieci L3 i maszyn wirtualnych. Urządzenie bramy usług
NSX Edge pełni rolę bramy pomiędzy hostami VXLAN (maszynami wirtualnymi) a hostami spoza sieciVXLAN . Przykładami hostów spoza sieciVXLAN są router internetowy, serwer fizyczny podłączony do sieci fizycznej itp. Brama brzegowa może tłumaczyć identyfikatory VXLAN segmentów sieciowych VXLAN , aby umożliwić hostom spoza sieciVXLAN komunikację z hostami lub maszynami wirtualnymi w sieciach VXLAN .
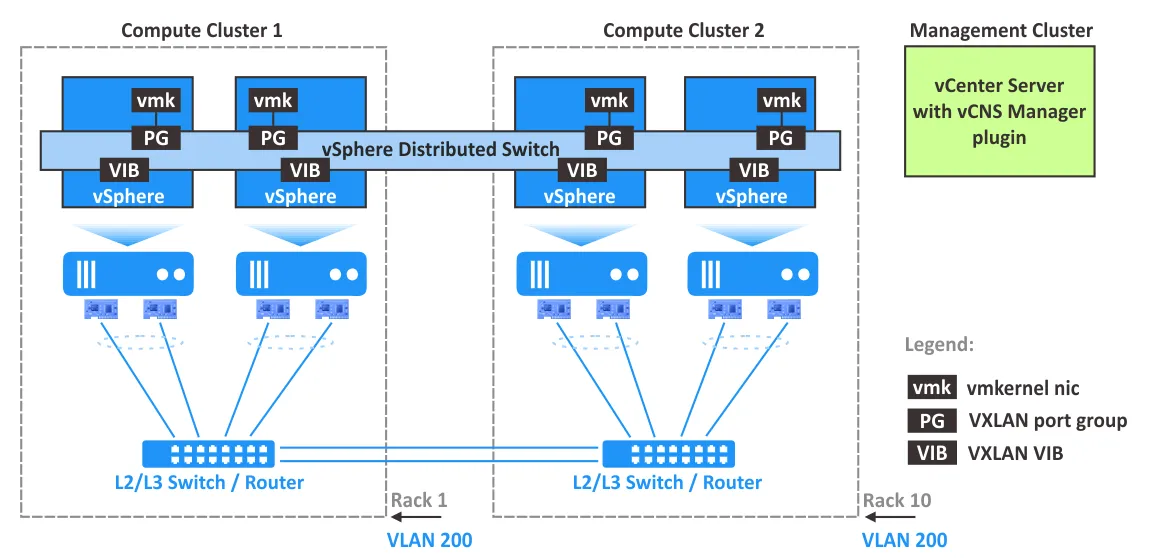
NSX Manager musi być zainstalowany na hoście ESXi zarządzanym przez vCenter w środowisku vSphere. NSX Manager to urządzenie wirtualne służące do konfiguracji i zarządzania komponentami VMware NSX, w tym kontrolerami, bramami usług brzegowych i przełącznikami logicznymi. NSX Manager zapewnia graficzny interfejs użytkownika (interfejs internetowy) zapewniający lepszą obsługę. Po zainstalowaniu NSX Manager do klienta VMware vSphere Client wstrzykiwana jest wtyczka. Zaleca się wdrażanie NSX Manager w klastrze z włączonymi funkcjami {303} i {304} . Jedna instancja NSX Manager służy do obsługi pojedynczego środowiska vCenter.
NSX Controller, zwana centralną płaszczyzną sterowania, jest rozproszonym systemem zarządzania stanem służącym do kontroli tuneli transportowych typu overlay oraz sieci wirtualnych, zapewniającym możliwości routingu i przełączania logicznego. NSX Controller jest wymagany do konfiguracji sieci VXLAN i musi być wdrożony jako klaster wirtualnych urządzeń o wysokiej dostępności.
VXLAN VIB Aby obsługiwać funkcje VXLAN , w tym funkcję VTEP , na hostach ESXi należy zainstalować odpowiednie pakiety.
vmknic Wirtualna karta sieciowa obsługuje ruch kontrolny, odpowiedzi na żądania DHCP , żądania ARP oraz żądania dołączenia do multiemisji. Unikalny adres IP jest wykorzystywany dla VTEP na każdym hoście ESXi do przesyłania ruchu VXLAN w utworzonych tunelach między hostami.
VXLAN Grupy portów na przełącznikach wirtualnych są konfigurowane w celu określenia sposobu przesyłania ruchu wejściowego i wyjściowego VXLAN przez VTEP oraz fizyczne karty sieciowe hostów ESXi.
VTEP Konfiguracja na każdym hoście ESXi jest zarządzana w vCloud Networking and Security Manager, który stanowi centralne miejsce do zarządzania sieciami zwirtualizowanymi.
Zaleca się zaplanowanie NIC polityki łączenia kart sieciowych, ustawień Trybu failover oraz równoważenia obciążenia na rozproszonym przełączniku wirtualnym w VMware vSphere podczas wdrażania VMware NSX z wsparciem dla VMware VXLAN.
Zalety i wady VXLAN
Po omówieniu zasad działania VXLAN konfiguracji oraz wdrożenia VMware VXLAN przyjrzyjmy się zaletom i wadom VXLAN.
VXLAN Zalety:
- Sieci o wysokiej skalowalności: duża liczba domen warstwy L2, które można rozciągać między wieloma centrami danych.
- Obsługa multiemisji, wielodostępności i segmentacji sieci.
- Elastyczność:
STPnie jest wymagana. Jako sieć bazowa wykorzystywane są sieci L3. - Brak przeciążenia sieci fizycznych w warstwie drugiej. Unikanie
MACprzepełnienia tablic w przełącznikach fizycznych podczas podłączania maszyn wirtualnych do sieci. - Scentralizowane zarządzanie siecią. Wygodne zarządzanie po wdrożeniu i konfiguracji.
VXLAN Wady:
- Wdrażanie i wstępna konfiguracja
VXLANsą skomplikowane. - Skalowanie scentralizowanego kontrolera służącego do zarządzania sieciami nakładkowymi może być trudne.
- Występuje obciążenie związane z nagłówkami wynikające z technik enkapsulacji.
- Sieć bazowa musi obsługiwać multiemisję dla ruchu rozgłoszeniowego, nieznanego jednopunktowego oraz multiemisji (
BUM).
Wniosek
VXLAN to protokół enkapsulacji sieciowej stosowany w środowiskach wirtualizacyjnych, w których do sieci musi być podłączona duża liczba maszyn wirtualnych.VXLAN umożliwia zbudowanie wirtualnej sieci warstwy L2 w oparciu o istniejącą fizyczną sieć warstwy L3 przy użyciu MAC-in-UDP techniki enkapsulacji. VXLAN Wirtualizacja sieci stanowi kolejny krok po wirtualizacji zasobów obliczeniowych w kierunku wdrażania centrum danych definiowanego programowo. VMware NSX VXLAN Wsparcie dla wirtualizacji sieci VMware w połączeniu z platformą VMware vSphere stanowi właściwe rozwiązanie w tym zakresie. Takie połączenie jest szeroko stosowane przez dostawców usług w chmurze, zwłaszcza w dużych centrach danych.
Jeśli korzystasz z maszyn wirtualnych VMware vSphere w swojej serwerowni lub centrum danych, wybierz kompleksowe rozwiązania do tworzenia kopii zapasowych VMware ESX, takie jak NAKIVO Backup & Replication. Rozwiązanie firmy NAKIVO oferuje zaawansowane funkcje, w tym przyrostowe kopie zapasowe spójne z aplikacją.
NAKIVO Backup & Replication można zainstalować w trybie multi-tenant, aby oferować kopie zapasowe jako usługę oraz odzyskiwanie awaryjne jako usługę. Klienci MSP mogą wówczas bezpiecznie wykonać kopię zapasową swoich danych bez wpływu na innych klientów.
Pobierz bezpłatną edycję NAKIVO Backup & Replication i wypróbuj to rozwiązanie!


