Lưu trữ dữ liệu bất biến cho việc sao lưu là gì?
Việc sao lưu dữ liệu có thể giúp khôi phục dữ liệu trong trường hợp bản sao chính trong môi trường sản xuất bị hỏng hoặc bị xóa. Tuy nhiên, trước nguy cơ cao từ các cuộc tấn công mạng và các mối đe dọa khác, các bản sao lưu cũng có thể dễ bị tổn thương.
Một trong những cách tốt nhất để bảo vệ dữ liệu sao lưu khỏi mọi sự thay đổi hoặc xóa bỏ là sử dụng giải pháp lưu trữ hỗ trợ tính bất biến. Tìm hiểu về tính bất biến của dữ liệu, cách thức hoạt động của giải pháp lưu trữ bất biến, và lý do tại sao giải pháp lưu trữ dữ liệu bất biến giúp nâng cao khả năng bảo vệ và khôi phục dữ liệu.

Tính bất biến của dữ liệu là gì?
Tính bất biến của dữ liệu là một khái niệm trong khoa học máy tính và quản lý dữ liệu, dùng để chỉ những dữ liệu không thể thay đổi sau khi đã được tạo ra. Trong mô hình dữ liệu bất biến, một khi dữ liệu đã được tạo ra, nó không thể bị sửa đổi hay cập nhật; thay vào đó, bất kỳ thay đổi nào cũng dẫn đến việc tạo ra dữ liệu mới, trong khi dữ liệu gốc vẫn giữ nguyên (nếu các thay đổi đó có thể được áp dụng). Cách tiếp cận này mang lại những ý nghĩa và lợi ích quan trọng.
Dữ liệu bất biến không phải lúc nào cũng là lựa chọn tốt nhất, vì có những tình huống mà dữ liệu có thể thay đổi sẽ hiệu quả hoặc phù hợp hơn. Tuy nhiên, trong nhiều trường hợp, đặc biệt là trong các hệ thống sao lưu, hệ thống đồng thời hoặc phân tán, tính bất biến có thể đơn giản hóa quá trình phát triển và nâng cao độ tin cậy.
Lưu trữ bất biến là gì?
Lưu trữ bất biến là một loại hình lưu trữ dữ liệu trong đó, một khi dữ liệu đã được ghi hoặc lưu trữ, nó không thể bị sửa đổi, thay đổi hoặc xóa trong một khoảng thời gian nhất định, nếu có thể. Khái niệm này thường được áp dụng trong bối cảnh bảo tồn dữ liệu, bảo vệ dữ liệu, tuân thủ quy định về dữ liệu và bảo mật dữ liệu. Các hệ thống lưu trữ bất biến được thiết kế để đảm bảo tính toàn vẹn và bất biến của dữ liệu, thường vì lý do pháp lý hoặc quy định, hoặc để bảo vệ thông tin quan trọng khỏi các thay đổi hoặc xóa bỏ trái phép.
Lưu trữ bất biến bổ sung một lớp bảo mật dữ liệu bổ sung. Một khi dữ liệu được ghi vào hệ thống lưu trữ bất biến, nó sẽ trở nên kháng lại các sửa đổi trái phép, từ đó bảo vệ dữ liệu khỏi các cuộc tấn công mạng và các mối đe dọa từ bên trong. Lưu trữ bất biến có thể được sử dụng trong các tình huống mà việc duy trì chuỗi lưu giữ an toàn và không bị gián đoạn là rất quan trọng, chẳng hạn như lưu trữ bằng chứng trong các vụ án pháp lý hoặc lưu trữ hồ sơ giao dịch tài chính. Một ví dụ có thể là các đoạn video giám sát được ghi lại một lần và không thể bị giả mạo hoặc xóa bỏ để sử dụng làm bằng chứng khi điều tra các hoạt động pháp lý.
Các hệ thống lưu trữ bất biến được triển khai để lưu giữ dữ liệu trong một khoảng thời gian cụ thể, đảm bảo rằng dữ liệu vẫn không thay đổi và có thể truy cập được cho các mục đích kiểm toán, tuân thủ hoặc lưu trữ. Điều này rất quan trọng trong các ngành như tài chính, y tế và pháp lý – những lĩnh vực có yêu cầu nghiêm ngặt về việc lưu giữ dữ liệu. Dù là để bảo vệ dữ liệu, tuân thủ quy định (ví dụ: {1}) hay tăng cường bảo mật, lưu trữ bất biến là một thành phần quan trọng trong việc đảm bảo tính toàn vẹn của dữ liệu và khả năng chống lại sự can thiệp hoặc thay đổi trái phép.
Bộ nhớ bất biến hoạt động như thế nào?
Bộ nhớ bất biến hoạt động bằng cách triển khai các cơ chế và chính sách nhằm ngăn chặn dữ liệu bị sửa đổi, thay đổi hoặc xóa bỏ sau khi đã được ghi hoặc lưu trữ. Các phương pháp cụ thể để đạt được tính bất biến có thể khác nhau tùy thuộc vào công nghệ và kiến trúc của hệ thống lưu trữ. Các kỹ thuật và nguyên tắc được sử dụng trong lưu trữ bất biến bao gồm:
Write-Once-Read-Many (WORM).WORMhệ thống lưu trữ được thiết kế để cho phép dữ liệu chỉ được ghi một lần và sau khi đã ghi, dữ liệu đó không thể bị thay đổi hoặc ghi đè. Điều này thường được thực hiện thông qua các cơ chế vật lý hoặc logic khóa dữ liệu sau khi ghi, ngăn chặn mọi thay đổi tiếp theo.- Quản lý phiên bản dữ liệu . Một số hệ thống lưu trữ bất biến hỗ trợ quản lý phiên bản dữ liệu, trong đó mỗi lần thay đổi dữ liệu sẽ tạo ra một phiên bản mới. Các phiên bản cũ của dữ liệu được lưu giữ, cho phép bạn truy cập các phiên bản lịch sử đồng thời đảm bảo rằng dữ liệu gốc vẫn không thay đổi.
- Khóa và kiểm soát truy cập . Các hệ thống lưu trữ bất biến thường tích hợp các cơ chế kiểm soát truy cập và quyền hạn để ngăn chặn người dùng không được ủy quyền cố gắng sửa đổi hoặc xóa dữ liệu. Chỉ những cá nhân hoặc quy trình được ủy quyền mới có thể ghi vào hệ thống lưu trữ, trong khi những người khác chỉ có thể đọc dữ liệu.
- Chính sách lưu giữ . Các hệ thống lưu trữ bất biến thường bao gồm các chính sách lưu giữ quy định thời gian dữ liệu phải được lưu giữ ở trạng thái không thay đổi. Điều này cho phép bạn thiết lập tính bất biến trong một khoảng thời gian cụ thể. Khi thời hạn lưu trữ này hết hiệu lực, dữ liệu có thể đủ điều kiện để bị xóa.
- Băm mật mã . Nhiều hệ thống lưu trữ bất biến sử dụng các kỹ thuật băm mật mã để đảm bảo tính toàn vẹn của dữ liệu. Khi dữ liệu được ghi, một giá trị băm (chuỗi có độ dài cố định được tạo ra từ nội dung dữ liệu) sẽ được tính toán và lưu trữ cùng với dữ liệu. Bất kỳ nỗ lực nào nhằm sửa đổi dữ liệu sẽ dẫn đến một giá trị băm khác, cho thấy dữ liệu đã bị can thiệp.
- Lưu trữ theo địa chỉ nội dung (Content-addressable storage) . Đây là kiến trúc lưu trữ gán một định danh duy nhất (thường là một giá trị băm mật mã) cho mỗi phần dữ liệu. Định danh này được sử dụng để truy xuất dữ liệu thay vì các đường dẫn tệp truyền thống. Một khi dữ liệu đã được ghi, nó không thể bị sửa đổi mà không thay đổi định danh của nó.
- Dấu vết kiểm toán (Audit trails) . Để đảm bảo tuân thủ và theo dõi mọi nỗ lực truy cập hoặc sửa đổi, các hệ thống lưu trữ bất biến thường duy trì nhật ký kiểm toán chi tiết ghi lại tất cả các tương tác với dữ liệu được lưu trữ.
- Các biện pháp bảo vệ phần cứng và phần mềm . Lưu trữ bất biến có thể sử dụng các biện pháp bảo vệ phần cứng hoặc phần mềm để bảo vệ dữ liệu khỏi các mối đe dọa vật lý và logic, chẳng hạn như niêm phong chống giả mạo, mô-đun phần cứng an toàn hoặc các thuật toán đồng thuận phân tán.
Lưu trữ bất biến thường được sử dụng kết hợp với các công nghệ khác như blockchain, chữ ký số và dấu thời gian an toàn để tăng cường hơn nữa tính xác thực và bảo mật của dữ liệu. Cách triển khai cụ thể của lưu trữ bất biến có thể rất đa dạng tùy thuộc vào nhu cầu và yêu cầu của tổ chức hoặc ngành công nghiệp mà nó phục vụ.
Air Gap so với Lưu trữ bất biến
Một air gap là một biện pháp bảo mật được sử dụng trong lĩnh vực máy tính và quản lý dữ liệu để cách ly hệ thống hoặc mạng về mặt vật lý và logic khỏi các môi trường không an toàn hoặc có khả năng bị xâm phạm. Thuật ngữ “air gap” nghĩa là có một khoảng cách thực tế hoặc sự ngắt kết nối vật lý giữa hệ thống/dữ liệu được bảo vệ và các mạng bên ngoài, khiến dữ liệu khó bị truy cập, thay đổi hoặc xâm phạm bởi người dùng không được phép hoặc các cuộc tấn công mạng.
Air-gapped lưu trữ là phương tiện lưu trữ được ngắt kết nối vật lý khỏi máy tính hoặc mạng. Air gaps thường được sử dụng cho các hệ thống cực kỳ nhạy cảm hoặc quan trọng, chẳng hạn như các hệ thống xử lý thông tin mật, hệ thống điều khiển cơ sở hạ tầng quan trọng và các mạng chính phủ hoặc quân sự an toàn.
Một air gap cung cấp một lớp bảo mật mạnh mẽ bằng cách cách ly hệ thống hoặc dữ liệu khỏi các mạng bên ngoài, nhưng bản thân nó không làm cho dữ liệu trở nên bất biến. Air gapping chủ yếu tập trung vào việc cách ly hệ thống hoặc mạng khỏi các mối đe dọa bên ngoài nhưng không đảm bảo tính bất biến của dữ liệu một cách độc lập. Các tổ chức có thể kết hợp air-gapped với các biện pháp bảo mật bổ sung cùng các thực hành và chính sách về tính bất biến của dữ liệu để đạt được khả năng chống chịu mạng trong bối cảnh cách ly đó, nhằm bảo vệ dữ liệu khỏi các thay đổi trái phép.
Một ví dụ về air-gapped bộ nhớ
SAS, SATA, hoặc USB HDD bị ngắt kết nối khỏi máy chủ hoặc mảng lưu trữ là một ví dụ phổ biến về air-gapped bộ nhớ. Các tệp được lưu trữ trên ổ đĩa cứng như vậy (HDD) không thể bị sửa đổi vì thiết bị này đã bị ngắt kết nối vật lý và tắt nguồn. Phần mềm không thể truy cập vào thiết bị này. Dữ liệu được lưu trữ trên ổ đĩa cứng bị ngắt kết nối này được bảo vệ khỏi các cuộc tấn công ransomware và các thay đổi không mong muốn khác. Tuy nhiên, mức độ bảo vệ này không đạt được thông qua việc sử dụng các công nghệ bất biến như trong trường hợp của bộ lưu trữ bất biến hiện đại. Không có công tắc bảo vệ ghi trên phần cứng và cũng không có phần mềm nào đảm bảo tính bảo vệ ghi cho một ổ cứng tiêu chuẩn khi thiết bị ở trạng thái tắt nguồn. Đó là lý do tại sao bộ lưu trữ air-gapped và bộ lưu trữ bất biến là khác nhau, mặc dù chúng được sử dụng cho các mục đích tương tự.
Các băng từ cũng được coi là bộ lưu trữ air-gapped . Sau khi sao lưu dữ liệu lên băng từ, băng từ đã được tháo ra sẽ không thể bị phần mềm tống tiền (ransomware) truy cập và dữ liệu sao lưu không thể bị sửa đổi.
Air-gapped Lưu trữ băng từ đòi hỏi nhiều công sức và thời gian quản lý hơn so với lưu trữ bất biến có thể triển khai trên máy chủ, trong đám mây cục bộ hoặc đám mây công cộng.
Giải pháp lưu trữ đám mây bất biến
Các giải pháp lưu trữ đám mây bất biến đề cập đến các dịch vụ hoặc hệ thống lưu trữ dữ liệu dựa trên đám mây cung cấp tính bất biến như một tính năng cốt lõi. Các giải pháp này đảm bảo rằng một khi dữ liệu đã được lưu trữ trên đám mây, nó không thể bị sửa đổi, thay đổi hoặc xóa trong một khoảng thời gian nhất định hoặc theo các chính sách cụ thể và các nguyên tắc của lưu trữ bất biến. Lưu trữ đám mây bất biến đặc biệt có giá trị đối với các tổ chức đang tìm cách bảo vệ tính toàn vẹn của dữ liệu, đáp ứng các yêu cầu tuân thủ, tăng cường bảo mật dữ liệu và triển khai các chiến lược lưu giữ dữ liệu trong môi trường đám mây.
Ví dụ về lưu trữ đám mây bất biến
Các giải pháp lưu trữ đám mây bất biến được cung cấp bởi nhiều nhà cung cấp dịch vụ đám mây và được thiết kế để đảm bảo tính bất biến của dữ liệu cũng như bảo vệ dữ liệu khỏi các hành vi sửa đổi hoặc xóa bỏ trái phép. Nhiều nhà cung cấp dịch vụ đám mây cung cấp các giải pháp lưu trữ đám mây bất biến như một phần trong danh mục dịch vụ của họ. Ví dụ, Amazon S3 (Simple Storage Service) cung cấp tính năng Object Lock, cho phép đảm bảo tính bất biến của dữ liệu cho các đối tượng S3 (lưu trữ đối tượng bất biến). Microsoft Azure cung cấp Azure Immutable Blob Storage, cho phép các tổ chức tạo và quản lý dữ liệu không thể thay đổi trong Azure Blob Storage. Hãy cùng xem qua các ví dụ về các giải pháp lưu trữ đám mây không thể thay đổi từ một số nhà cung cấp dịch vụ đám mây lớn:
Amazon S3 Object Lock. Amazon S3 cung cấp một tính năng có tên làObject Lockcho phép người dùng tạo các đối tượng không thể thay đổi trong các bucket S3 của họ để cung cấp dịch vụ lưu trữ đối tượng không thể thay đổi trên đám mây công cộng. Người dùng có thể chọn giữa hai chế độ:Governancechế độ, trong đó quản trị viên có thể thiết lập các chính sách lưu giữ, vàCompliancechế độ, trong đó một khi đối tượng đã bị khóa, nó không thể bị xóa hoặc sửa đổi cho đến khi thời hạn lưu giữ hết hiệu lực.- Bộ lưu trữ Blob không thể thay đổi của Microsoft Azure . Microsoft Azure cung cấp Bộ lưu trữ Blob không thể thay đổi như một phần của dịch vụ Azure Blob Storage của mình. Bộ lưu trữ Blob không thể thay đổi cho phép người dùng thiết lập các chính sách lưu giữ trên các thùng chứa blob của họ, ngăn chặn mọi hành động sửa đổi hoặc xóa blob cho đến khi thời hạn lưu giữ kết thúc.
- Google Cloud Storage Object Versioning . Google Cloud Storage cung cấp tính năng phiên bản đối tượng (object versioning) như một cách để đạt được tính bất biến. Khi tính năng này được bật, mọi thay đổi đối với một đối tượng sẽ tạo ra một phiên bản mới của đối tượng đó, đồng thời giữ nguyên phiên bản gốc. Người dùng có thể cấu hình các chính sách vòng đời đối tượng để quản lý các phiên bản theo thời gian, bao gồm việc thiết lập thời gian lưu trữ nhằm đảm bảo tính bất biến.
IBM Cloud Object Lock. IBM Cloud Object Storagecung cấpObject Lock, một tính năng cho phép người dùng áp dụng tính bất biến cho các đối tượng cụ thể trong các bucket của họ. Tương tự như các nhà cung cấp dịch vụ đám mây khác,Object Lockcung cấp cả hai chế độGovernancevàComplianceđể kiểm soát ở các mức độ khác nhau về việc lưu giữ dữ liệu và tính bất biến.Oracle Cloud Storage Service Object Lock.Oracle Cloud Storage Servicecung cấpObject Lock, cho phép người dùng tạo các đối tượng bất biến với thời hạn lưu giữ có thể tùy chỉnh. Tính năng này hữu ích cho các tổ chức phải tuân thủ các quy định về lưu giữ dữ liệu hoặc những tổ chức yêu cầu bảo toàn dữ liệu nghiêm ngặt.
Các ví dụ này nêu bật cách các nhà cung cấp dịch vụ đám mây khác nhau cung cấp các giải pháp để đảm bảo tính bất biến của dữ liệu, chủ yếu thông qua việc tạo các đối tượng bất biến hoặc sử dụng các chính sách phiên bản và lưu giữ.
Lưu trữ bất biến cục bộ
Lưu trữ bất biến cục bộ đề cập đến việc lưu trữ dữ liệu được đặt vật lý trên một thiết bị hoặc hệ thống và được thiết kế để đảm bảo tính bất biến của dữ liệu được lưu trữ. Khác với các giải pháp lưu trữ bất biến dựa trên đám mây, vốn phụ thuộc vào các máy chủ và dịch vụ từ xa, lưu trữ bất biến cục bộ hoạt động trong phạm vi của một thiết bị, máy chủ hoặc cơ sở hạ tầng tại chỗ. Loại lưu trữ này đặc biệt hữu ích trong các tình huống mà dữ liệu cần được bảo vệ khỏi việc sửa đổi hoặc xóa trái phép ở cấp độ cục bộ.
Các đặc điểm chính của lưu trữ bất biến cục bộ là:
- Bảo vệ ghi dựa trên phần cứng . Lưu trữ bất biến cục bộ có thể được thực hiện thông qua các cơ chế phần cứng ngăn chặn vật lý việc ghi đè hoặc sửa đổi dữ liệu. Ví dụ, các thiết bị hoặc phương tiện lưu trữ được bảo vệ chống ghi, như đĩa quang, cho phép ghi dữ liệu một lần duy nhất và sau đó bảo vệ dữ liệu khỏi các thay đổi tiếp theo.
- Các tính năng của hệ thống tệp . Một số hệ thống tệp hỗ trợ các tính năng có thể được sử dụng để triển khai tính bất biến cục bộ. Chẳng hạn, trong các hệ điều hành kiểu Linux, bạn có thể sử dụng lệnh
chattrđể đặt các thuộc tính như “i” (bất biến) cho các tệp, ngăn không cho chúng bị sửa đổi hoặc xóa. - Phần mềm chuyên dụng . Có các giải pháp phần mềm được thiết kế để tạo ra môi trường lưu trữ bất biến cục bộ. Các giải pháp này thường dựa trên hàm băm mật mã, chữ ký số và kiểm soát truy cập để đảm bảo tính toàn vẹn và bất biến của dữ liệu.
Ví dụ về lưu trữ bất biến cục bộ
Các ví dụ về lưu trữ bất biến cục bộ được sử dụng trong thực tế bao gồm:
- Đĩa quang (
CD-R, DVD-R, Blu-raydisc): Đĩa quang ghi một lần là một ví dụ điển hình về lưu trữ bất biến cục bộ. Một khi dữ liệu đã được ghi lên các đĩa này, nó không thể bị thay đổi hoặc xóa bỏ mà không làm hỏng vật lý phương tiện lưu trữ. - Thiết bị lưu trữ được bảo vệ chống ghi : Thẻ nhớ SD đi kèm với công tắc bảo vệ chống ghi và một số ổ cứng USB có cơ chế ngăn chặn việc sửa đổi dữ liệu sau khi tính năng bảo vệ chống ghi được kích hoạt.
- Hệ thống tệp bất biến : Một số hệ thống tệp chuyên dụng, như
WORM (Write-Once-Read-Many)hệ thống tệp, được thiết kế để đảm bảo tính bất biến của dữ liệu ở cấp độ hệ thống tệp (ví dụ:Sun QFS). Chúng ngăn chặn việc thay đổi dữ liệu đã lưu trữ sau khi dữ liệu đó được ghi vào. - Cơ sở dữ liệu blockchain : Cơ sở dữ liệu blockchain là một dạng lưu trữ bất biến cục bộ được sử dụng cho các ứng dụng phi tập trung. Trong blockchain, dữ liệu được lưu trữ trong một chuỗi các khối, với mỗi khối chứa một hàm băm mật mã của khối trước đó. Chuỗi khối này đảm bảo tính bất biến của dữ liệu được lưu trữ.
- Mô-đun phần cứng bảo mật : Một số mô-đun bảo mật phần cứng (
HSMs) và vùng bảo mật (secure enclaves) cung cấp khả năng lưu trữ cục bộ không thể thay đổi bằng cách bảo vệ các khóa mật mã và dữ liệu nhạy cảm khỏi sự can thiệp hoặc truy cập trái phép.
Việc sử dụng các công nghệ không thể thay đổi và lưu trữ không thể thay đổi có thể được triển khai trên các thiết bị lưu trữ thông thường trong cơ sở hạ tầng tại chỗ. Các phương tiện quang học như CD-R, DVD-R và Blu-Ray, cũng như thẻ nhớ SD, có thể giúp bảo vệ lượng dữ liệu nhỏ, điều này có thể thuận tiện cho người dùng cá nhân trong chế độ thủ công. Đối với các tổ chức và môi trường sản xuất, có thể triển khai hệ thống tệp với cấu hình WORM cùng các giải pháp lưu trữ có khả năng mở rộng khác để bảo vệ dữ liệu hiệu quả thông qua tự động hóa. Các giải pháp lưu trữ bất biến dựa trên đám mây có thể đáp ứng nhiều trường hợp sử dụng hơn, bao gồm truy cập từ xa và hợp tác.
Băng từ có phải là phương tiện lưu trữ bất biến không?
Lưu trữ trên băng từ có thể được sử dụng để cung cấp một dạng lưu trữ bất biến. Lưu trữ băng từ là một phương tiện đa năng cho phép ghi, ghi đè và xóa dữ liệu giống như các hình thức lưu trữ khác. Tuy nhiên, các tổ chức có thể áp dụng các thực hành và chính sách để khiến lưu trữ băng từ hoạt động theo cách không thể thay đổi.
Các tổ chức có thể sử dụng chiến lược ghi một lần khi lưu trữ dữ liệu trên băng từ, điều này hữu ích cho sao lưu vào băng từ. Điều này có nghĩa là dữ liệu được ghi lên băng từ một lần, và sau đó, băng từ được coi là chỉ đọc. Một khi dữ liệu được ghi vào băng theo cách này, nó không thể bị thay đổi hoặc xóa bỏ mà không phá hủy vật lý cuộn băng. Các hộp băng có công tắc chống ghi. Ngoài ra còn có các hộp băng đặc biệt VolSafe chỉ có thể được sử dụng một lần để ghi dữ liệu.
Tuy nhiên, cần lưu ý rằng việc duy trì và quản lý bộ nhớ không thể thay đổi dựa trên băng từ có thể phức tạp và kém thuận tiện hơn so với việc sử dụng các giải pháp lưu trữ bất biến hiện đại dựa trên đám mây hoặc dựa trên đĩa, vốn thường đi kèm với các tính năng tích hợp sẵn về tính bất biến của dữ liệu và kiểm soát truy cập.
Lưu trữ bất biến trên NAS
Một số hệ thống Lưu trữ Kết nối Mạng (NAS), chẳng hạn như Thiết bị NAS của Synology và Thiết bị lưu trữ mạng (NAS) QNAP, hỗ trợ lưu trữ bất biến có thể được cấu hình trong giao diện web của hệ điều hành gốc do nhà sản xuất cung cấp được cài đặt trên NAS. Đây là một tùy chọn nữa để cấu hình lưu trữ bất biến tại chỗ. Việc cấu hình tính bất biến cho một tệp ghi một lần thư mục chia sẻ trên NAS rất đơn giản.
Sao lưu bất biến
Sao lưu bất biến là bản sao lưu không thể bị thay đổi hoặc xóa bỏ. Bản sao lưu không thể thay đổi là một trong những trường hợp sử dụng phổ biến nhất của lưu trữ dữ liệu bất biến. Nếu đã đặt thời hạn hết hiệu lực, bản sao lưu bất biến chỉ có thể bị xóa sau khi thời hạn này hết hiệu lực. Các tổ chức thuộc mọi ngành nghề đều sử dụng sao lưu bất biến.
Các bản sao lưu là một trong những mục tiêu chính của những kẻ tấn công bằng ransomware vì chúng biết rằng việc có bản sao lưu sẽ cho phép nạn nhân khôi phục dữ liệu mà không cần phải trả tiền chuộc. Các bản sao lưu được lưu trữ trên hệ thống lưu trữ bất biến giúp bảo vệ người dùng và các tổ chức khỏi việc dữ liệu bị mã hóa, hỏng hóc hoặc bị xóa trong bản sao lưu. Khi sử dụng phương pháp sao lưu theo nguyên tắc “ Quy tắc sao lưu 3-2-1” – yêu cầu phải có ít nhất 3 bản sao dữ liệu trên ít nhất 2 phương tiện lưu trữ khác nhau, trong đó một bản được lưu trữ tại địa điểm khác – việc có một bản sao dữ liệu trên thiết bị lưu trữ không thể thay đổi sẽ mang lại độ tin cậy cao hơn. Đây có thể là bản sao dữ liệu bổ sung (bản thứ tư). Nếu các bản sao chính của dữ liệu bị hỏng, bạn vẫn có thể khôi phục dữ liệu từ bản sao lưu không thể thay đổi.
Sao lưu vào thiết bị lưu trữ không thể thay đổi với NAKIVO
NAKIVO Backup & Replication là giải pháp bảo vệ dữ liệu hiện đại hỗ trợ sao lưu dữ liệu vào các kho lưu trữ hỗ trợ tính không thể thay đổi. Bạn có thể cấu hình tính bất biến bằng cách triển khai kho lưu trữ dự phòng tại các vị trí sau:
- Máy vật lý hoặc máy ảo:
- Kho lưu trữ sao lưu có tính bất biến được gán cho một Transporter được cài đặt trên máy Linux
- Đám mây công cộng hỗ trợ tính bất biến:
- Amazon S3
- Azure Blob Storage
- Wasabi
- Backblaze B2
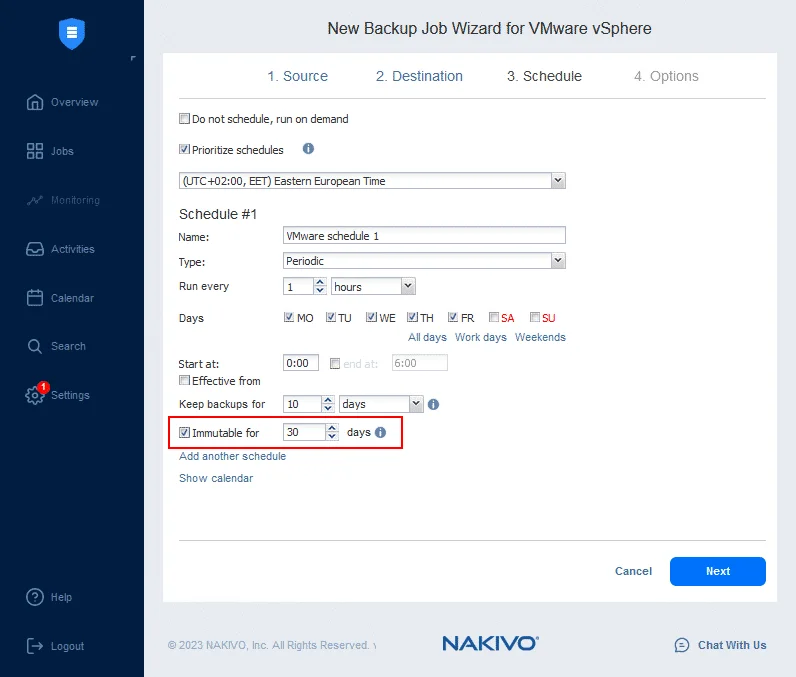
Ngoài ra, bạn có thể triển khai một thiết bị ảo cho VMware vSphere và các bản sao lưu đã được cấu hình sẵn Hình ảnh máy ảo Amazon (AMI) cho Amazon EC2 với kho lưu trữ sao lưu tích hợp được tăng cường bảo mật và đã kích hoạt tính bất biến.