VMware VXLAN expliqué : avantages et mise en œuvre
Les conditions à remplir en matière de mise en réseau ne cessent de croître chaque année. Les réseaux modernes doivent offrir un débit élevé, une faible latence et une grande évolutivité. Une autre condition à remplir est l’isolation sécurisée des segments de réseau. La virtualisation dans les centres de données accroît également les exigences imposées à l’infrastructure réseau physique, et les réseaux traditionnels deviennent inadaptés en raison des problèmes réseau potentiels.
La virtualisation des réseaux sert à s’abstraire des réseaux physiques sous-jacents et à créer des réseaux logiques et évolutifs. Elle fonctionne de manière similaire à la virtualisation des ressources informatiques (telles que le processeur, la mémoire et le stockage), ce qui permet de travailler avec ces ressources sur une couche abstraite.

Qu’est-ce que le VXLAN ?
Virtual Extensible Local Area Network (VXLAN) est une technologie de réseau superposé. Il s’agit d’un protocole d’encapsulation qui permet de créer des tunnels pour les connexions de couche 2 (L2) sur un réseau sous-jacent de couche 3 (L3) (vous trouverez ci-dessous un tableau présentant les sept OSI couches). Le réseau superposé est un réseau créé au-dessus d’un réseau existant. Le réseau sous-jacent est l’infrastructure physique utilisée pour un réseau existant, au-dessus duquel le réseau superposé est construit.
Les composants du réseau physique sous-jacent comprennent le matériel physique, les câbles et les protocoles réseau. Border Gateway Protocol (BGP) et Open Shortest Path First (OSPF) sont des protocoles largement utilisés pour le routage en couche 3. Parmi les exemples courants de réseaux superposés, on trouve différents types de réseaux privés virtuels (VPN), IPSec des tunnels et des réseaux peer-to-peer.
VXLAN La spécification
VXLAN est définie par la norme RFC 7348 de l’ Internet Engineering Task Force (IETF). La spécification normalisée du protocole VXLAN a été développée en collaboration entre Cisco, VMware et Arista, bien que la norme ne soit pas liée à un fournisseur particulier. VXLAN est pris en charge par des solutions telles que le logiciel de virtualisation de VMware et des appliances telles que les routeurs de divers fournisseurs.
Comprendre le protocole VXLAN ( VXLAN
) vous permet de créer des réseaux logiques hautement évolutifs, avec la prise en charge des domaines de diffusion multi-locataires et s’étendant au-delà des limites des réseaux physiques. Ces réseaux logiques sont des réseaux superposés. En dissociant le réseau virtuel du réseau physique, vous simplifiez la gestion des grands réseaux, malgré la complexité de la configuration initiale. Lorsque le protocole VXLAN ( VXLAN ) est utilisé, vous pouvez repenser le réseau superposé sans avoir à reconfigurer le réseau sous-jacent (physique). Il est possible d’utiliser deux réseaux sous-jacents de couche 3 (L3) ou plus pour déployer un domaine de réseau virtuel superposé de couche 2 (L2). La topologie Leaf-Spine network constitue une solution satisfaisante pour le réseau sous-jacent afin de configurer des réseaux superposés VXLAN dans les grands centres de données.
Où peut-on utiliser VXLAN ?
L’utilisation la plus courante de VXLAN consiste à créer des réseaux virtuels sur une infrastructure réseau physique et logique existante lors du déploiement d’un centre de données défini par logiciel. L’abstraction par rapport à l’infrastructure physique sous-jacente est réalisée à des fins de virtualisation dans les centres de données définis par logiciel (SDDC). VXLAN et les solutions de virtualisation VMware vous permettent de configurer un centre de données entièrement virtualisé, dans lequel les réseaux et les ressources informatiques sont virtualisés. Les deux logiciels destinés à cet usage sont VMware vSphere et VMware NSX. La solution de virtualisation réseau de VMware existe en deux éditions : {21} et {22}.
Grâce à VXLAN, les machines virtuelles (VM) exécutées dans VMware vSphere peuvent se connecter au réseau logique requis et communiquer entre elles, même si elles se trouvent sur différents hôtes VMware ESXi, dans différents clusters, voire dans différents centres de données. VXLAN Les réseaux logiques sont dissociés des réseaux physiques sous-jacents, et les machines virtuelles sont dissociées du matériel sous-jacent.
Sans VXLAN, l’utilisation d’adresses Media Access Control (MAC) sur les équipements réseau physiques des centres de données où les VM s’exécutent et sont connectées au réseau est beaucoup plus contraignante. De nombreux centres de données modernes (y compris ceux dotés de serveurs de virtualisation) utilisent la topologie réseau « leaf-spine » et le schéma de connexion top-of-rack (ToR) . Lorsque les VMs utilisent un réseau physique, même avec une isolation des segments de réseau au niveau de la deuxième couche via un réseau virtuel (VLAN), les commutateurs ToR (auxquels les serveurs en rack sont connectés) doivent fonctionner avec les adresses MAC des périphériques réseau physiques et des cartes réseau des VMs afin d’assurer la connectivité de couche 2 (au lieu d’apprendre une seule adresse MAC par liaison). Les tables d’adresses MAC deviennent alors trop volumineuses, ce qui entraîne une surcharge des commutateurs et des exigences de capacité nettement plus élevées pour les tables d’adresses MAC par rapport aux environnements non virtualisés. En cas de débordement de la table, un commutateur ne peut plus apprendre de nouvelles MAC adresses, ce qui entraîne des problèmes réseau.
Les solutions traditionnelles VLAN, spanning tree protocol (STP) et Equal-Cost Multipath (ECMP) ne permettent pas de résoudre parfaitement tous les problèmes réseau dans un centre de données virtualisé. L’utilisation de réseaux superposés avec VXLAN permet de résoudre ce problème. Les adresses MAC des machines virtuelles fonctionnent uniquement dans un réseau virtuel (VXLAN réseau) et ne sont pas transmises aux commutateurs physiques d’un réseau sous-jacent. De plus, les VLANs utilisés pour l’isolation réseau des domaines de couche 2 et dans les environnements multi-locataires offrent des limites plus élevées que les VLAN. Comparons les VXLAN et les VLAN pour mettre en évidence les principales différences entre les deux. Comparaison entre
VXLAN et VLAN
La principale différence entre ces protocoles réseau réside dans le fait que le VLAN utilise un réseau de base de couche 2 pour l’encapsulation des trames, tandis que le VXLAN utilise la couche 3 à cette fin. Le nombre maximal de réseaux superposés est plus élevé pour le VXLAN. Le protocole
VLAN est documenté dans la norme IEEE 802.1Q . Le nombre maximal de VLANs pris en charge est de 4 094 en raison de l’identifiant de segment de 12 bits : 2^12=4096, VLAN IDs 0 – 4095, 2 réservés VLAN IDs (0 et 4 095 sont réservés). De nos jours, 4 094 ne suffisent plus pour les grands fournisseurs de services cloud. Lors de l’utilisation du marquage VLAN , la taille d’une trame Ethernet passe de 1 518 à 1 522 octets. Lors de l’utilisation de VLAN, les réseaux sont isolés logiquement au niveau de la couche 2 par l’utilisation de 802.1Q tags. La configuration des équipements réseau physiques est effectuée dans le but de segmenter le réseau.
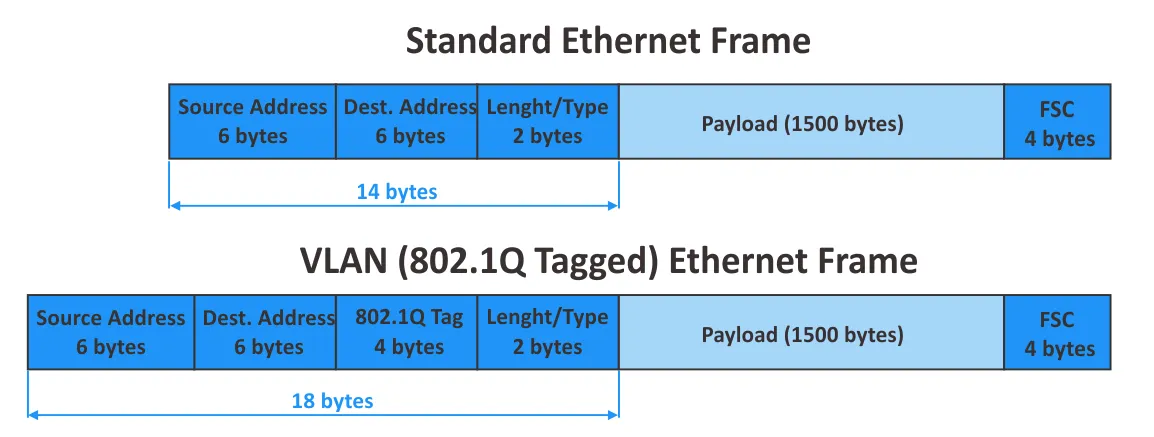
VXLAN est une extension de VLAN. Parmi les principales différences entre VLAN et VXLAN , on peut citer :
- Le nombre maximal de réseaux virtuels pris en charge par
VXLANdépasse les 16 millions (2^24= 16,777,216) en raison de la longueur de 24 bits de l’identifiant de réseau. VXLANetVLANutilisent des techniques d’encapsulation différentes.VXLANne nécessite pas de trunking, contrairement àVLAN, etSTPn’est pas requis. Il n’est pas nécessaire d’utiliser les balisesVLANlorsque des identifiants de réseau VXLAN sont utilisés.- La reconfiguration des équipements réseau physiques n’est pas nécessaire pour une configuration
VXLAN.
- La gestion des grands réseaux de couche 2 devient difficile dans les grandes infrastructures physiques distribuées. La gestion des réseaux de couche 3 est plus pratique.
VXLANLes réseaux superposés qui fonctionnent sur des réseaux de couche 3 existants permettent aux administrateurs d’éviter les inconvénients habituels des réseaux de couche 2 traditionnels lorsque ces derniers sont virtualisés par l’intermédiaire deVXLANet ne dépendent pas des limites physiques des réseaux réels.
Rappelons le modèle à 7 couches OSI et explorons le principe de fonctionnement des réseaux VXLAN dans la section suivante de cet article de blog.
Le modèle à 7 couches Open System Interconnection (OSI) :
| Couche | Unité de données de protocole | Exemples de protocoles | |
| 7 | Application | Données | HTTP, FTP, SSH, DNS |
| 6 | Présentation | Données | SSL, IMAP |
| 5 | Session | Données | Diverses API, sockets |
| 4 | Transport | Segment, datagramme | TCP, UDP |
| 3 | Réseau | Paquet | IP, IPSec, ICMP, IGMP |
| 2 | Liaison de données | Trame | Ethernet, PPP, FDDI |
| 1 | Physique | Bits | Câbles, fibre optique, sans fil |
espace
Comment VXLAN fonctionne-t-il ?
VXLAN encapsule les L2 Ethernet trames internes dans des L3 IP paquets à l’aide de UDP datagrammes et les transmet sur un réseau IP existant. Le type d’encapsulation « VXLAN » est connu sous le nom de « MAC-in-UDP», un terme plus précis pour désigner cette technologie.
Pourquoi utilise-t-on « UDP » ? Pourquoi l’encapsulation des trames « VXLAN » ne s’effectue-t-elle pas directement dans des paquets IP externes ? Les réseaux de couche 3 (L3) facilitent l’administration et, comme nous l’avons mentionné précédemment, le réseau de couche 3 constitue le réseau sous-jacent (« underlay ») du réseau « VXLAN » (qui est le réseau superposé (« overlay »)).
L’en-tête VXLAN , d’une longueur de 8 octets, est ajouté à la trame d’origine Ethernet (la trame interne). Cet en-tête VXLAN est nécessaire pour permettre à un commutateur situé de l’autre côté d’identifier le VXLAN Network Identifier (VNI) auquel appartient la trame. La plupart d’entre nous préféreraient probablement encapsuler la trame d’origine avec l’en-tête VXLAN dans un paquet IP, à l’instar du protocole Generic Routing Encapsulation (GRE) qui est le protocole de tunneling de couche 3.
L’en-tête IP comporte un champ Protocol (voir l’image ci-dessous) utilisé pour définir les données du protocole de couche supérieure (voir le tableau présentant le modèle OSI ci-dessus) qui sont encapsulées dans le paquet IP actuel. GRE possède le numéro de protocole 47, qui est défini dans le champ Protocol du paquet IP externe. VXLAN ne dispose d’aucun numéro de protocole associé, et une telle encapsulation directe dans un paquet IP externe entraînerait des problèmes. C’est la raison pour laquelle VXLAN est encapsulé à l’aide de UDP puis intégré dans des paquets IP. GPRS Tunneling Protocol (GTP) utilise une approche similaire. Le numéro de port VXLAN UDP est 4789 . Ce numéro de port VXLAN doit être utilisé par défaut comme port de destination UDP .
Vous vous dites peut-être : TCP est plus fiable. Pourquoi utilise-t-on UDP plutôt que TCP? TCP dispose d’un mécanisme permettant de vérifier si les données ont été reçues et transmises avec succès, sans perte. En cas de perte de données, celles-ci sont renvoyées. UDP ne dispose pas de ces mécanismes. Si des données sont perdues en raison de problèmes de connexion, elles ne sont jamais renvoyées. UDP n’utilise pas de sessions ni de délais d’expiration comme TCP.
Si nous utilisions TCP plutôt que TCP, et que des paquets étaient perdus dans la session sous-jacente, ils seraient également perdus dans la session superposée. La retransmission des paquets est lancée dans les sessions sous-jacentes et superposées TCP , ce qui entraîne une dégradation des performances du réseau. Le fait que UDP ne lance pas de session point à point (P2P) constitue un avantage dans le cas de l’encapsulation VXLAN . Notez que les sessions point à multipoint (P2MP) ne sont pas disponibles pour les connexions TCP .
VNI ou VNID est l’identifiant de réseau VXLAN . L’identifiant de réseau de 24 bits VXLAN (également appelé ID de segment) est utilisé ; il définit le nombre maximal de réseaux VXLAN pris en charge. Le VXLAN Tunnel Endpoint (VTEP) est un objet chargé de l’encapsulation et de la décapsulation des trames L2. Le VTEP est l’équivalent d’un Provider Edge (PE) Router, qui est un nœud d’agrégation de services. Le VTEP peut être implémenté sous la forme d’une passerelle matérielle ou d’une solution virtualisée telle que VMware NSX (le logiciel VTEP). Les tunnels VXLAN commencent et se terminent sur VXLAN Tunnel Endpoints.
Les VMs connectées au même segment VXLAN peuvent communiquer entre elles. Si l’hôte 1 (VM1) se trouve derrière VTEP A et que l’hôte 2 (VM2) se trouve derrière VTEP B, les deux hôtes (VMs) doivent disposer d’une interface réseau connectée au même VNI (de la même manière que les hôtes doivent utiliser le même VLAN ID dans leur configuration réseau lorsqu’ils utilisent VLAN).
VXLAN Frame Encapsulation
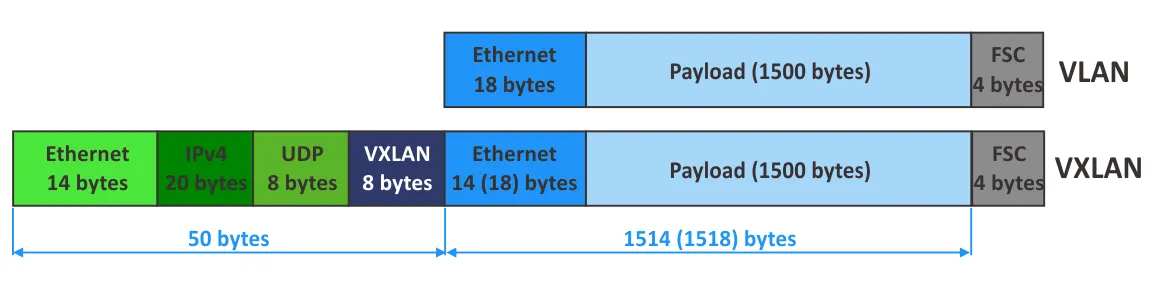
Il est maintenant temps d’explorer en détail la structure d’une trame encapsulée VXLAN . Dans l’image ci-dessous, vous pouvez voir la structure d’une trame encapsulée VXLAN . L’en-tête externe Ethernet , l’en-tête externe IP , l’en-tête UDP , l’en-tête VXLAN et la trame interne Ethernet utilisées dans un réseau VXLAN sont représentées.

L’en-tête Ethernet externe (MAC)
Outer Destination MACcorrespond à l’adresse MAC d’une destinationVTEPsi leVTEPest local par rapport au routeur le plus proche, ou à l’adresseMACd’un routeur si leVTEPest situé derrière le routeur.Outer source MACcorrespond à l’adresse MAC d’une sourceVTEP.VLAN Type (optional)est un champ facultatif.0x8100indique qu’une trame estVLANmarquée.Outer 802.1 VLAN Tagest le champ facultatif permettant de définir une baliseVLAN(non requis pour les réseauxVXLAN).Ether typedéfinit le type de paquet transporté par cette trame.0x800fait référence au paquetIPv4.
L’en-tête IP externe
IP Header misc. datacontient la version, la longueur de l’en-tête, le type de service et d’autres données.IP protocol. Ce champ sert à définir un protocole réseau sous-jacent par lequel les données sont transportées par le paquet IP.0x11définitUDP.Header check sumest utilisé pour garantir l’intégrité des données de l’en-tête IP uniquement.Outer source IPest l’adresse IP de la sourceVTEP.Outer destination IPest l’adresse IP de la destinationVTEP.
L’en-tête UDP
UDP source portest un port défini par le VTEP qui transmet les données.UDP destination portest le port attribué par l’IANA VXLAN (4789).UDP lengthcorrespond à la longueur de l’en-têteUDPplus les donnéesUDP.UDP checksumdoit être défini sur0x0000pourVXLAN. Dans ce cas, le VTEP destinataire ne procède pas à la vérification de la somme de contrôle et n’écarte pas la trame en cas de somme de contrôle incorrecte (si une trame est écartée, les données encapsulées ne sont pas décapsulées).
En-tête VXLAN
- Les indicateurs VXLAN sont différents. L’indicateur
Iest défini sur 1. Les 7 autres bits sont désormais réservés et doivent être définis sur 0. Reserved– champs réservés qui ne sont pas encore utilisés et sont définis sur 0.VNIest le champ de 24 bits permettant de définir leVNI.Frame Check Sequence (FCS)est le champ de 4 octets permettant de détecter et de contrôler les erreurs.
VXLAN Surcoût
- Calculons le surcoût lié à l’utilisation de
VXLAN:
8 octets (VXLAN header) + 8 octets (UDP header) + 20 octets (IPv4 header) + 14 octets (outer L2 header) = 50 octets (si le balisage VLAN n’est pas utilisé dans les trames internes encapsulées). Si les clients utilisent le balisage VLAN , il faut ajouter 4 octets, ce qui donne un total de 54 octets.
- Calculons la taille totale des trames externes sur le réseau physique :
1 514 (trame interne) + 4 (balise VLAN interne) + 50 (VXLAN) + 4 (VXLAN Transport VLAN Tag) = 1 572 octets
- Si
IPv6est utilisé, la taille de l’en-tête IP augmente de 20 octets :
1 514 (trame interne) + 4 (balise VLAN interne) + 70 (IPv6 VXLAN) + 4 (VXLAN Transport VLAN Tag) = 1 592 octets
- Il est possible d’ajouter en option 8 octets supplémentaires pour
IPv6. Dans ce cas, la taille de la trame externe est de 1 600 octets. - Vous pouvez modifier les valeurs de
Maximum Transmission Unit (MTU)dans la configuration du commutateur en conséquence (par exemple, de 50, 54, 70 ou 74 octets). La prise en charge des tramesJumbo(trames dont la taille est supérieure à la norme de 1 518 octets) est requise dans ce cas.
Il est recommandé d’augmenter la taille des trames lorsque vous utilisez des réseaux virtuels VXLAN dans un réseau réel. VMware recommande de définir MTU sur 1 600 octets ou plus sur les commutateurs virtuels distribués.
Remarque : La Ethernet et la MTU sont des caractéristiques importantes de la trame. MTU indique la taille maximale d’une charge utile encapsulée dans la Ethernet (la taille du paquet IP, dont la valeur par défaut est de 1 500 octets lorsque les trames Jumbo ne sont pas utilisées). La taille de la trame « Ethernet » se compose de la taille de la charge utile, de la taille de l’en-tête « Ethernet » et de la taille de la trame « FCS».
Exemple de transfert de données dans « VXLAN
» Prenons un exemple de transfert de données dans un réseau avec « VMware VXLAN » pour mieux comprendre la configuration et le principe de fonctionnement de « VXLAN ».
Imaginons que nous ayons deux hôtes VMware ESXi dans un environnement VMware vSphere avec VMware « NSX » configuré. La VM1 s’exécute sur le premier hôte ESXi, et la VM2 s’exécute sur le deuxième hôte ESXi. Les cartes réseau virtuelles des deux machines virtuelles sont connectées au même réseau VXLAN via VNI 121. Les hôtes ESXi sont connectés à des sous-réseaux différents du réseau physique.
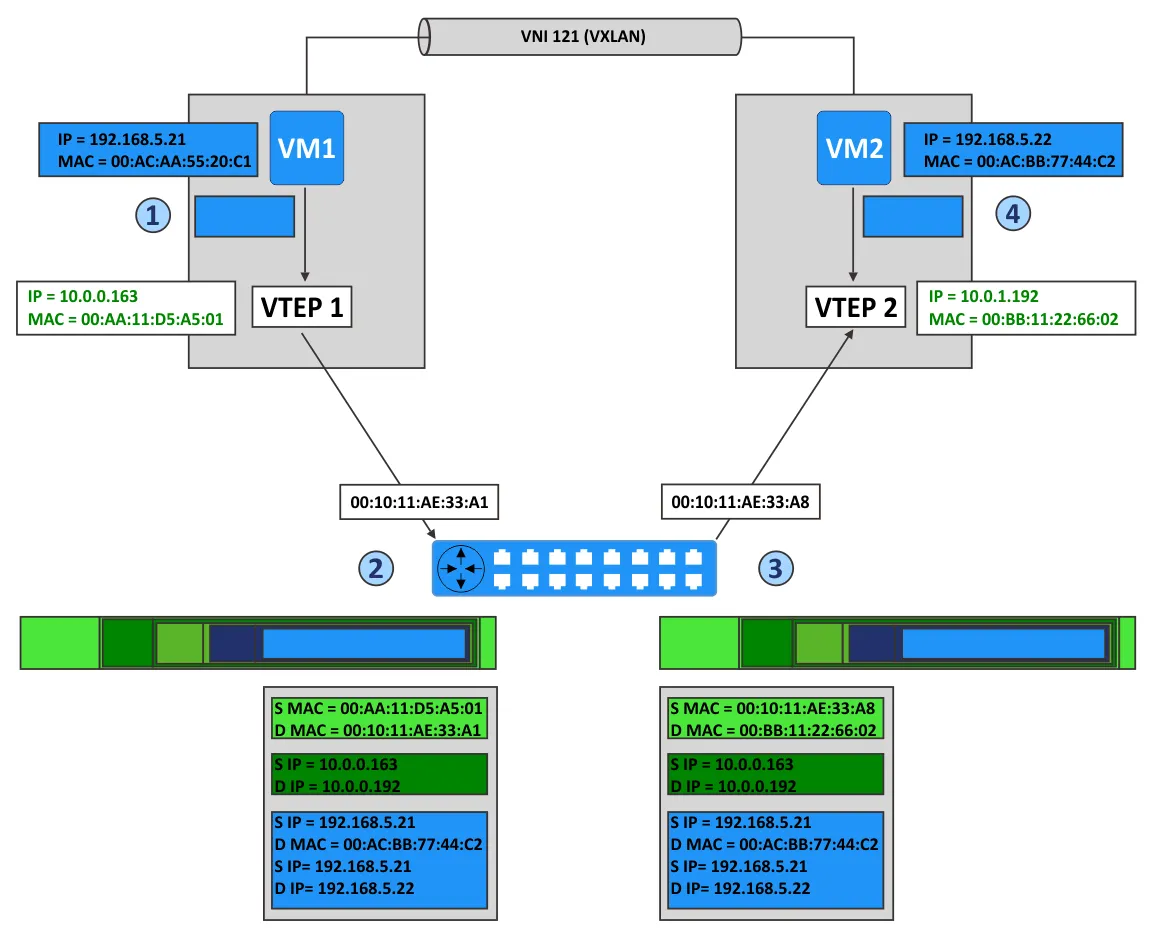
Étape 1
La VM1 souhaite envoyer un paquet à la VM2. Voyons ce qui se passe dans cette situation.
- La VM1 envoie le
ARPpaquet pour demander l’adresseMACde l’hôte dont l’adresse IP est192.168.5.22. VTEP1, situé sur le premier hôte ESXi, encapsule leARPpaquet dans le paquet de multidiffusion associé au réseau virtuel avecVNI 121.- Les autres
VTEPsrecevant le paquet de multidiffusion ajoutent l’associationVTEP1-VM1à leursVXLANtables. VTEP2reçoit le paquet, le décapsule et envoie une diffusion sur les groupes de ports des commutateurs virtuels associés àVNI 121et au réseauVXLANapproprié.- La VM2, située sur l’un de ces groupes de ports, reçoit le paquet
ARPet envoie une réponse avec son adresseMAC(adresseMACde la VM2). VTEP2, sur le deuxième hôte ESXi, crée un paquet unicast, encapsule la réponseARPde la VM2 dans ce paquet, puis renvoie le paquet par le routage IP versVTEP1.VTEP1décapsule le paquet reçu et transmet les données décapsulées à la VM1.
espace
Étape 2
Désormais, la VM1 connaît l’ MAC de la VM2 et peut lui envoyer des paquets, comme le montre le schéma ci-dessus pour la communication entre machines virtuelles.
- La VM1 envoie le paquet IP depuis son adresse IP (192.168.5.21) vers l’adresse IP de la VM2 (192.168.5.22).
VTEP1encapsule ce paquet et ajoute les en-têtes :- Un
VXLANen-tête avecVNI=121 - Un en-tête standard
UDPavec leVXLANport (UDP 4789) - Un en-tête IP standard contenant l’adresse IP de destination
VTEPet la0x011valeur permettant de définir leUDPprotocole utilisé pour l’encapsulation - Un en-tête standard
MACavec l’adresseMACdu prochain périphérique de couche 2 (le prochain saut). Dans cet exemple, il s’agit de l’interface du routeur ayant l’adresseMAC00:10:11:AE:33:A1. Le routage est assuré par ce routeur afin de transférer les paquets deVTEP1versVTEP2.
- Un
VTEP2reçoit le paquet car l’adresseMACdeVTEP2est définie comme adresse de destination.VTEP2décapsule le paquet et détecte la présence de donnéesVXLAN(VTEP2identifie le portUDP4789, puis identifie les en-têtesVXLANqu’il contient).VTEPvérifie que la VM2, en tant que cible, est autorisée à recevoir des trames provenant deVNI 121et qu’elle est connectée au groupe de ports approprié.- Après décapsulation, le paquet IP interne est transmis à la machine virtuelle
NICde VM2 connectée au groupe de ports avecVNI 121. - VM2 reçoit le paquet interne et le traite comme n’importe quel paquet IP habituel.
- Les paquets sont transférés de VM2 vers VM1 de la même manière.
Prise en charge de la multidiffusion
VXLAN Les réseaux superposés prennent en charge les modes de communication unicast, broadcast et multicast au sein du réseau.
- La communication unicast est utilisée pour transférer des données entre deux hôtes du réseau. Les adresses distantes
VTEPssont généralement définies de manière statique. - La communication en diffusion est le mode dans lequel un hôte envoie des données à tous les hôtes du réseau.
- La communication en multidiffusion est un autre type de communication « un-à-plusieurs ». Les données sont envoyées à des hôtes sélectionnés du réseau, et non à tous les hôtes. Un exemple courant d’utilisation de la multidiffusion est le streaming vidéo en ligne.
Internet Group Management Protocol (IGMP)est utilisé pour la communication en multidiffusion.IGMPLe snooping sur les commutateurs de couche 2 etIGMP Queriersur les routeurs (couche 3) doivent être activés.
Notez que la possibilité d’utiliser VXLAN pour le trafic multicast résulte de la méthode d’encapsulation MAC-in-UDP (expliquée ci-dessus), qui permet d’établir des connexions P2MP . En mode multicast, les VTEPs distants peuvent être détectés automatiquement sans qu’il soit nécessaire de définir manuellement tous les voisins. Vous pouvez définir un groupe multicast associé à un VNI, puis VTEP commence à écouter ce groupe. Le comportement des autres VTEPs est similaire, et ils commencent à écouter le groupe si les VNI sont correctement configurés.
VMware VXLAN Composants
VMware vSphere, avec ses hôtes ESXi, vCenter et NSX, est la suite logicielle nécessaire pour configurer la virtualisation réseau avec la prise en charge de VXLAN. Expliquons les composants de VMware VXLAN et leur rôle dans le déploiement de réseaux VXLAN .
NSX-V est une solution permettant de créer des réseaux virtuels dans un centre de données avec VMware vSphere.
Dans VMware vSphere avec VMware NSX-V, commutateurs virtuels distribués (distributed vSwitches ou DVS) sont utilisés avec VXLAN pour l’abstraction réseau. L’utilisation d’un {288} standard n’est pas recommandée. L’encapsulation
VXLAN s’effectue entre le contrôleur d’interface virtuelle d’une machine virtuelle (NIC) et le port logique d’un vSwitch distribué, ce qui assure la transparence pour le réseau L3 sous-jacent et les machines virtuelles. L’appliance de passerelle de services
NSX Edge fait office de passerelle entre les hôtes VXLAN (machines virtuelles) et les hôtes nonVXLAN . Parmi les exemples d’hôtes nonVXLAN figurent un routeur Internet, un serveur physique connecté à un réseau physique, etc. La passerelle périphérique peut traduire les identifiants VXLAN des segments de réseau VXLAN afin de permettre aux hôtes non-VXLAN de communiquer avec les hôtes ou les machines virtuelles des réseaux VXLAN .
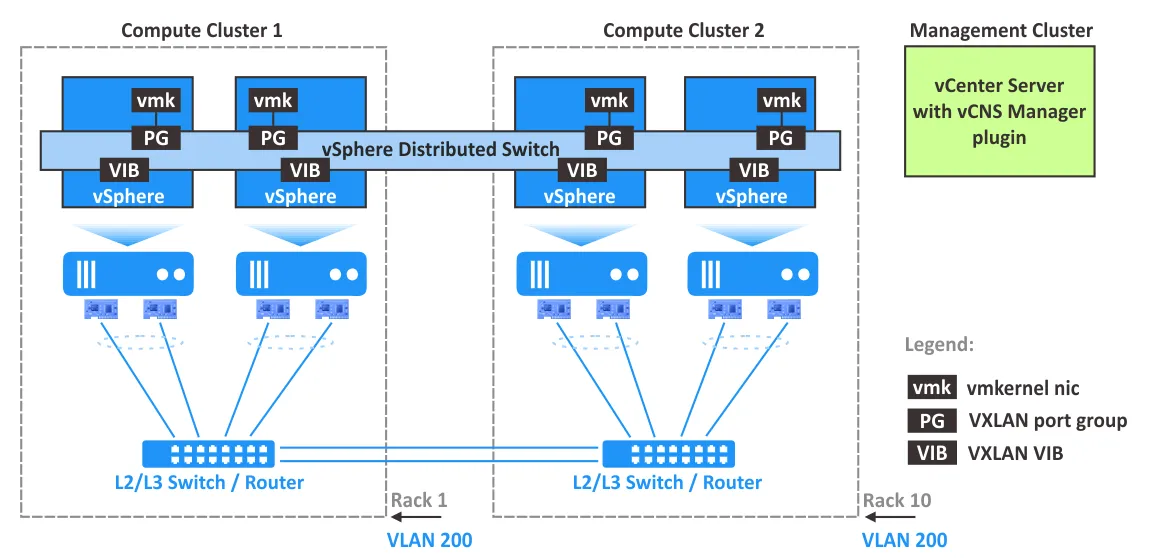
NSX Manager doit être installé sur un hôte VMware ESXi géré par vCenter dans l’environnement vSphere. NSX Manager est une appliance virtuelle utilisée pour configurer et gérer les composants VMware NSX, notamment les contrôleurs, les passerelles de services périphériques et les commutateurs logiques. NSX Manager fournit une interface utilisateur graphique (une interface Web) pour une meilleure expérience utilisateur. Après l’installation de NSX Manager, un plugin est injecté dans VMware vSphere Client. Il est recommandé de déployer NSX Manager dans un cluster avec les fonctionnalités {303} et {304} activées. Une instance de NSX Manager est utilisée pour desservir un seul environnement vCenter.
NSX Controller, appelé « plan de contrôle central », est un système de gestion d’état distribué permettant de contrôler les tunnels de transport superposés et les réseaux virtuels, et offrant des capacités de routage et de commutation logique. NSX Controller est nécessaire pour configurer les réseaux VXLAN et doit être déployé sous la forme d’un cluster d’appareils virtuels hautement disponibles.
VXLAN VIB Les paquets doivent être installés sur les hôtes ESXi pour prendre en charge les fonctionnalités de VXLAN , notamment la fonctionnalité de VTEP . L’adaptateur virtuel de
vmknic achemine le trafic de contrôle, les réponses aux requêtes de DHCP , les requêtes de ARP et les requêtes de participation à la multidiffusion. L’adresse IP unique est utilisée pour VTEP sur chaque hôte ESXi afin d’acheminer le trafic de VXLAN dans les tunnels hôte-à-hôte créés. Les groupes de ports de
VXLAN , , sur les commutateurs virtuels sont configurés pour définir comment le trafic entrant et sortant de VXLAN est transféré via VTEP et les adaptateurs réseau physiques des hôtes ESXi. La configuration de
VTEP La configuration sur chaque hôte VMware ESXi est gérée dans vCloud Networking and Security Manager, qui constitue une plateforme centrale de gestion des réseaux virtuels.
Il est recommandé de planifier la NIC politique de regroupement, les paramètres de basculement et l’équilibrage de charge sur un commutateur virtuel distribué dans VMware vSphere lors du déploiement de VMware NSX avec prise en charge de VMware VXLAN.
Résumé des avantages et inconvénients de VXLAN
Après avoir abordé les principes de fonctionnement de la configuration de VXLAN et de la mise en œuvre de VMware VXLAN , examinons les avantages et les inconvénients de VXLAN.
VXLAN Avantages :
- Réseaux hautement évolutifs : un grand nombre de domaines de couche 2 pouvant s’étendre sur plusieurs centres de données.
- Prise en charge de la multidiffusion, de la multi-location et de la segmentation du réseau.
- Flexibilité :
STPn’est pas nécessaire. Les réseaux de couche 3 (L3) sont utilisés comme réseau sous-jacent. - Pas de surcharge des réseaux physiques au niveau de la deuxième couche. Évite
MACle débordement des tables sur les commutateurs physiques lors de la connexion des machines virtuelles aux réseaux. - Gestion centralisée du réseau. Gestion pratique après le déploiement et la configuration.
VXLAN Inconvénients :
- Le déploiement et la configuration initiale
VXLANsont complexes. - Il peut être difficile d’assurer l’évolutivité d’un contrôleur centralisé utilisé pour gérer des réseaux superposés.
- Les techniques d’encapsulation entraînent une surcharge au niveau des en-têtes.
- Le réseau sous-jacent doit prendre en charge la multidiffusion pour le trafic de diffusion, de monodiffusion inconnue et de multidiffusion (
BUM).
Conclusion
VXLAN est un protocole d’encapsulation réseau adopté pour les environnements de virtualisation où un grand nombre de machines virtuelles doivent être connectées à un réseau.VXLAN vous permet de créer un réseau L2 virtuel sur un réseau physique L3 existant en utilisant la MAC-in-UDP technique d’encapsulation. VXLAN La virtualisation du réseau est l’étape suivante après la virtualisation des ressources informatiques pour réaliser le déploiement d’un centre de données défini par logiciel. VMware NSX VXLAN La prise en charge de la virtualisation réseau VMware associée à VMware vSphere est la solution idéale à cet effet. Cette combinaison est largement utilisée par les fournisseurs de cloud, en particulier dans les grands centres de données.
Si vous utilisez des VMs VMware vSphere dans votre salle de serveurs ou votre centre de données, optez pour des solutions complètes de sauvegarde VMware ESX telles que NAKIVO Backup & Replication. La solution de NAKIVO offre des fonctionnalités puissantes, notamment des sauvegardes incrémentielles et cohérentes avec les applications.
NAKIVO Backup & Replication peut être installé en Mode multitenant pour proposer la sauvegarde en tant que service et la reprise après sinistre en tant que service. Les clients des fournisseurs de services gérés (MSP) peuvent ainsi sauvegarder leurs données en toute sécurité sans impact sur les autres clients.
Téléchargez l’édition gratuite de NAKIVO Backup & Replication et essayez la solution !