VMware VXLAN erklärt: Vorteile und Implementierung
Die Anforderungen an Netzwerke steigen von Jahr zu Jahr weiter an. Von modernen Netzwerken werden hohe Geschwindigkeiten, geringe Latenzzeiten und hohe Skalierbarkeit erwartet. Eine weitere häufige Anforderung ist die Sicherheit der Isolierung von Netzwerksegmenten. Die Virtualisierung in Rechenzentren erhöht zudem die Anforderungen an die physische Netzwerkinfrastruktur, und herkömmliche Netzwerkkonzepte erweisen sich angesichts potenzieller Netzwerkprobleme als unzweckmäßig.
Die Netzwerkvirtualisierung dient dazu, die zugrunde liegenden physischen Netzwerke zu abstrahieren und skalierbare, logische Netzwerke zu schaffen. Sie funktioniert ähnlich wie die Virtualisierung von Rechenressourcen (wie Prozessor, Arbeitsspeicher und Speicher), wodurch es möglich wird, mit diesen Ressourcen auf einer abstrakten Ebene zu arbeiten.

Was ist VXLAN?
Virtual Extensible Local Area Network (VXLAN) ist eine Overlay-Netzwerktechnologie. Es handelt sich um ein Kapselungsprotokoll, das das Tunneln von Layer-2-Verbindungen (L2) über ein zugrunde liegendes Layer-3-Netzwerk (L3) ermöglicht (unten finden Sie eine Tabelle mit sieben OSI Schichten). Das Overlay-Netzwerk ist ein Netzwerk, das auf einem beliebigen bestehenden Netzwerk aufgebaut wird. Das Underlay-Netzwerk ist die physische Infrastruktur eines bestehenden Netzwerks, auf der das Overlay-Netzwerk aufgebaut wird.
Zu den Komponenten des physischen Underlay-Netzwerks gehören physische Hardware, Kabel und Netzwerkprotokolle. Border Gateway Protocol (BGP) und Open Shortest Path First (OSPF) sind weit verbreitete Protokolle für das Routing auf L3. Gängige Beispiele für Overlay-Netzwerke sind verschiedene Arten von virtuellen privaten Netzwerken (VPNs), IPSec Tunnel sowie Peer-to-Peer-Netzwerke. Die Spezifikation von
VXLAN
VXLAN ist durch den Standard RFC 7348 der Internet Engineering Task Force (IETF)definiert. Die standardisierte Spezifikation des VXLAN Protokolls wurde in Zusammenarbeit zwischen Cisco, VMware und Arista entwickelt, wobei der Standard jedoch nicht herstellergebunden ist. VXLAN wird von Lösungen wie der Virtualisierungssoftware von VMware und Hardwaregeräten wie Routern verschiedener Anbieter unterstützt.
Grundlagen zu VXLAN
Mit VXLAN können Sie hochskalierbare logische Netzwerke erstellen, die Support für Multi-Tenant-Broadcast-Domänen bieten und physische Netzwerkgrenzen überschreiten. Diese logischen Netzwerke sind Overlay-Netzwerke. Wenn Sie das Virtuelle Netzwerk vom physischen Netzwerk entkoppeln, vereinfachen Sie das Management großer Netzwerke, trotz der komplexen Erstkonfiguration. Bei Verwendung von VXLAN können Sie das Overlay-Netzwerk neu gestalten, ohne das Underlay-Netzwerk (physische Netzwerk) neu konfigurieren zu müssen. Es ist möglich, zwei oder mehr L3-Underlay-Netzwerke zu verwenden, um eine virtuelle L2-Overlay-Netzwerkdomäne bereitzustellen. Die Leaf-Spine network Topologie ist eine gute Lösung für das Underlay-Netzwerk, um VXLAN Overlay-Netzwerke in großen Rechenzentren zu konfigurieren.
Wo kann VXLAN eingesetzt werden?
Die häufigste Anwendung von VXLAN ist die Erstellung virtueller Netzwerke über bestehender physischer und logischer Netzwerkinfrastruktur bei der Bereitstellung eines softwaredefinierten Rechenzentrums. Die Abstraktion von der zugrunde liegenden physischen Infrastruktur erfolgt zur Virtualisierung in softwaredefinierten Rechenzentren (SDDC). VXLAN und die Virtualisierungslösungen von VMware ermöglichen es Ihnen, ein vollständig virtualisiertes Rechenzentrum zu konfigurieren, in dem Netzwerke und Rechenressourcen virtualisiert sind. Die beiden Softwareprodukte für diesen Zweck sind VMware vSphere und VMware NSX. Es gibt zwei Ausgaben der VMware-Netzwerkvirtualisierungslösung: {21} und {22}.
Mit VXLANkönnen Virtuelle Maschinen (VMs), die unter VMware vSphere laufen, eine Verbindung zum benötigten logischen Netzwerk herstellen und miteinander kommunizieren, selbst wenn sie sich auf verschiedenen VMware ESXi-Hosts in unterschiedlichen Clustern oder sogar in verschiedenen Rechenzentren befinden. VXLAN Logische Netzwerke sind von den zugrunde liegenden physischen Netzwerken abstrahiert, und VMs sind von der zugrunde liegenden Hardware abstrahiert.
Ohne VXLANstellen sich höhere Anforderungen an den Umgang mit Media Access Control (MAC) -Adressen auf physischen Netzwerkgeräten in Rechenzentren, in denen VMs laufen und mit dem Netzwerk verbunden sind. Viele moderne Rechenzentren (einschließlich solcher mit Virtualisierungsservern) nutzen die Leaf-Spine-Netzwerktopologie und das top-of-rack (ToR) Verbindungsschema. Wenn virtuelle Maschinen ein physisches Netzwerk nutzen – selbst bei Isolierung der Netzwerksegmente auf der zweiten Schicht durch ein Virtuelles Netzwerk (VLAN) –, müssen die ToR -Switches (an die Rack-Server angeschlossen sind) mit den MAC -Adressen der physischen Netzwerkgeräte und der Netzwerkadapter der virtuellen Maschinen arbeiten, um die L2-Konnektivität bereitzustellen (anstatt eine MAC -Adresse pro Verbindung zu lernen). Die MAC -Adressentabellen werden dadurch zu groß, was zu einer Überlastung der Switches und im Vergleich zu nicht virtualisierten Umgebungen zu deutlich höheren Kapazitätsanforderungen an die MAC -Adressentabellen führt. Wenn es zu einem Tabellenüberlauf kommt, kann ein Switch keine neuen MAC Adressen mehr lernen, und es treten Netzwerkprobleme auf.
Herkömmliche VLAN, spanning tree protocol (STP) und Equal-Cost Multipath (ECMP) können nicht alle Probleme in einem virtualisierten Rechenzentrum vollständig beheben. Der Einsatz von Overlay-Netzwerken mit VXLAN hilft, dieses Problem zu lösen. VM- MAC Adressen funktionieren ausschließlich in einem virtuellen Overlay-Netzwerk (VXLAN Netzwerk) und werden nicht an physische Switches eines Underlay-Netzwerks weitergeleitet. Darüber hinaus bieten VLANs , die zur Netzwerkisolierung von L2-Domänen und in Multi-Tenant-Umgebungen verwendet werden, höhere Grenzwerte im Vergleich zu VLAN. Vergleichen wir VXLAN mit VLAN , um die wichtigsten Unterschiede zwischen den beiden zu erkennen. Vergleich zwischen
VXLAN und VLAN
Der Hauptunterschied zwischen diesen Netzwerkprotokollen besteht darin, dass VLAN ein Layer-2-Underlay-Netzwerk für die Frame-Kapselung verwendet, während VXLAN zu diesem Zweck Layer 3 nutzt. Die maximale Anzahl von Overlay-Netzwerken ist bei VXLANhöher.
VLAN ist im Standard IEEE 802.1Q dokumentiert. Die maximal unterstützte Anzahl von VLANs beträgt aufgrund der 12-Bit-Segment-ID 4094: 2^12=4096, VLAN IDs 0 – 4095, 2 reservierte VLAN IDs (0 und 4095 sind reserviert). Heutzutage reicht 4094 für große Cloud-Anbieternicht mehr aus. Bei Verwendung von VLAN Tagging erhöht sich die Größe eines Ethernet Frames von 1518 auf 1522 Byte. Bei der Verwendung von VLANwerden Netzwerke auf der L2-Ebene von 802.1Q Tags logisch voneinander isoliert. Zur Netzwerksegmentierung erfolgt die Konfiguration der physischen Netzwerkgeräte.
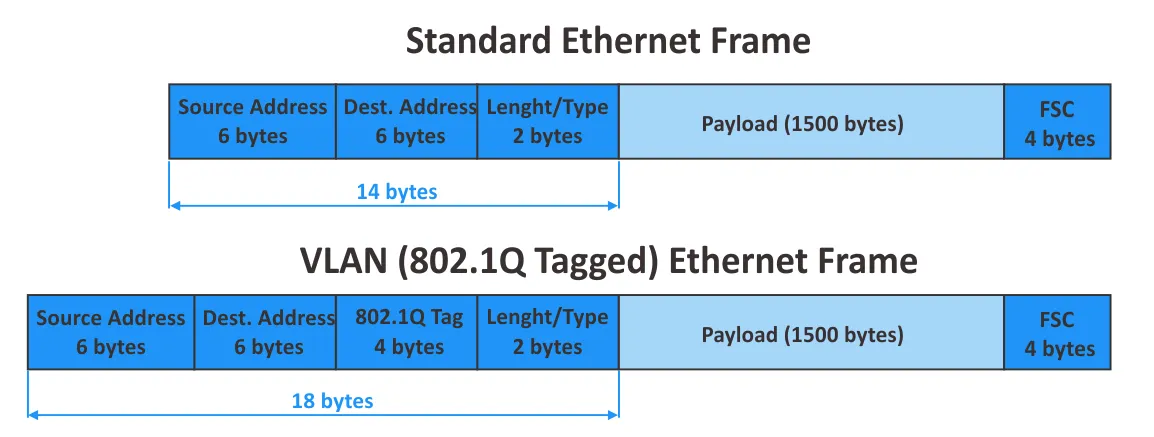
VXLAN ist eine erweiterte Variante von VLAN. Zu den wichtigsten Unterschieden zwischen VLAN und VXLAN gehören:
- Die maximale Anzahl der von
VXLANunterstützten virtuellen Netzwerke beträgt aufgrund der 24-Bit-Länge der Netzwerkkennung mehr als 16 Millionen (2^24= 16,777,216). VXLANundVLANverwenden unterschiedliche Kapselungstechniken.VXLANerfordert im Gegensatz zuVLANkein Trunking, undSTPist nicht erforderlich. Die Verwendung vonVLAN-Tags ist nicht erforderlich, wenn VXLAN-Netzwerk-Identifikatoren verwendet werden.- Eine Neukonfiguration der physischen Netzwerkgeräte ist für eine
VXLAN-Konfiguration nicht erforderlich.
- Die Verwaltung großer L2-Netzwerke gestaltet sich in großen, verteilten physischen Infrastrukturen schwierig. Die Verwaltung von L3-Netzwerken ist komfortabler.
VXLANOverlay-Netzwerke, die über bestehende L3-Netzwerke hinweg funktionieren, ermöglichen es Administratoren, die üblichen Nachteile herkömmlicher L2-Netzwerke zu vermeiden, wenn L2-Netzwerke mithilfe vonVXLANvirtuell verwaltet werden und nicht von den physischen Grenzen realer Netzwerke abhängig sind.
Lassen Sie uns das 7-Schichten-Modell OSI in Erinnerung rufen und im weiteren Abschnitt dieses Blogbeitrags das Funktionsprinzip von VXLAN Netzwerken untersuchen.
Das 7-Schichten-Modell Open System Interconnection (OSI) :
| Schicht | Protokoll-Dateneinheit | Beispiele für Protokolle | |
| 7 | Anwendung | Daten | HTTP, FTP, SSH, DNS |
| 6 | Darstellung | Daten | SSL, IMAP |
| 5 | Sitzung | Daten | Verschiedene APIs, Sockets |
| 4 | Transport | Segment, Datagramm | TCP, UDP |
| 3 | Netzwerk | Paket | IP, IPSec, ICMP, IGMP |
| 2 | Datenverbindung | Frame | Ethernet, PPP, FDDI |
| 1 | Physikalisch | Bits | Kabel, Glasfaser, Funk |
space
Wie funktioniert VXLAN ?
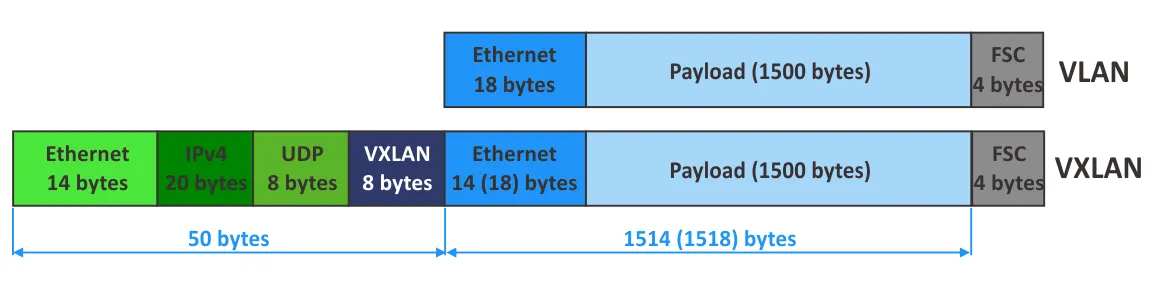
VXLAN kapseln innere L2 Ethernet Frames mithilfe von L3 IP Datagrammen in UDP Pakete ein und übertragen sie über ein bestehendes IP-Netzwerk. VXLAN MAC-in-UDP
UDP VXLAN L3-Netzwerke sind für die Verwaltung verwaltungsfreundlich, und wie bereits erwähnt, bildet das L3-Netzwerk das Underlay-Netzwerk für das „ VXLAN “-Netzwerk (das das Overlay-Netzwerk darstellt).
Der VXLAN -Header, der 8 Byte lang ist, wird dem ursprünglichen Ethernet -Frame (dem inneren Frame) hinzugefügt. Dieser VXLAN -Header wird benötigt, damit ein Switch auf der anderen Seite das VXLAN Network Identifier (VNI) identifizieren kann, zu dem der Frame gehört. Die meisten von uns würden den ursprünglichen Frame wahrscheinlich gerne mit dem VXLAN -Header in ein IP-Paket verpacken, ähnlich wie beim Generic Routing Encapsulation (GRE) -Protokoll, das das L3-Tunneling-Protokoll ist.
Im IP-Header (siehe Abbildung unten) gibt es ein Feld „ Protocol “, das dazu dient, die Daten des Protokolls der höheren Schicht (siehe Tabelle mit dem „ OSI “-Modell oben) zu definieren, die in das aktuelle IP-Paket verpackt werden. „ GRE “ hat die Protokollnummer 47, die im Feld „ Protocol “ des äußeren IP-Pakets definiert ist. „ VXLAN “ hat keine zugehörige Protokollnummer, und eine solche direkte Verpackung in ein äußeres IP-Paket würde zu Problemen führen. Aus diesem Grund wird VXLAN mithilfe von UDP verpackt und anschließend in IP-Pakete gekapselt. GPRS Tunneling Protocol (GTP) verwendet einen ähnlichen Ansatz. Die VXLAN UDP Portnummer lautet 4789 . Diese VXLAN Portnummer sollte standardmäßig als Ziel- UDP -Port verwendet werden.
Vielleicht denken Sie: TCP ist zuverlässiger. Warum wird UDP verwendet und nicht TCP? TCP verfügt über einen Mechanismus zur Überprüfung, ob Daten erfolgreich und ohne Verlust empfangen und übertragen wurden. Wenn Daten verloren gingen, werden sie erneut gesendet. UDP verfügt nicht über diese Mechanismen. Wenn Daten aufgrund von Verbindungsproblemen verloren gehen, werden sie niemals erneut gesendet. UDP verwendet keine Sitzungen und Timeouts wie TCP.
Wenn wir TCP anstelle von TCPverwenden würden und Pakete in der Underlay-Sitzung verloren gehen, gehen sie auch in der Overlay-Sitzung verloren. Die erneute Übertragung von Paketen wird in den Underlay- und Overlay-Sitzungen TCP initiiert, was zu einer Verschlechterung der Leistung der Netzwerke führt. Die Tatsache, dass UDP keine Punkt-zu-Punkt-Sitzung (P2P) initiiert, ist im Falle der VXLAN -Kapselung ein Vorteil. Beachten Sie, dass Punkt-zu-Mehrpunkt-Sitzungen (P2MP) für TCP -Verbindungen nicht verfügbar sind.
VNI oder VNID ist die VXLAN -Netzwerkkennung. Es wird die 24-Bit-Netzwerkkennung VXLAN (auch als Segment-ID bezeichnet) verwendet, die die maximal unterstützte Anzahl von VXLAN -Netzwerken definiert. Der VXLAN Tunnel Endpoint (VTEP) ist ein Objekt, das für die Kapselung und Entkapselung von L2-Frames zuständig ist. VTEP ist das Pendant zu einem Provider Edge (PE) Router, bei dem es sich um einen Knoten zur Dienstaggregation handelt. Der VTEP kann als Hardware-Gateway oder als virtualisierte Lösung wie VMware NSX (die Software VTEP) implementiert werden. VXLAN Tunnel beginnen und enden auf VXLAN Tunnel Endpoints.
VMs, die mit demselben VXLAN Segment verbunden sind, können miteinander kommunizieren. Befindet sich Host 1 (VM1) hinter VTEP A und Host 2 (VM2) hinter VTEP B, müssen beide Hosts (VMs) über eine Netzwerkschnittstelle verfügen, die mit demselben VNI verbunden ist (ähnlich wie Hosts bei der Verwendung von VLAN IDin ihrer Netzwerkkonfiguration dasselbe VLAN verwenden müssen).
VXLAN Frame Encapsulation
Nun ist es an der Zeit, die Struktur einer VXLAN Frame-Kapselung im Detail zu untersuchen. In der folgenden Abbildung sehen Sie die Struktur eines VXLAN gekapselten Frames. Dargestellt sind der äußere Ethernet Header, der äußere IP Header, der UDP Header, der VXLAN Header und der innere Ethernet Frame, die in einem VXLAN Netzwerk verwendet werden.

Der äußere Ethernet- (MAC) Header
Outer Destination MACist die MAC-Adresse eines ZielsVTEP, wenn sich derVTEPlokal am nächstgelegenen Router befindet, oder dieMACAdresse eines Routers, wenn sich derVTEPhinter dem Router befindet.Outer source MACist die MAC-Adresse einer QuelleVTEP.VLAN Type (optional)ist das optionale Feld.0x8100Zeigt an, dass ein FrameVLANmit einem Tag versehen ist.Outer 802.1 VLAN Tagist das optionale Feld zur Definition einesVLANTags (nicht erforderlich fürVXLANNetzwerke).Ether typedefiniert den Typ des von diesem Frame übertragenen Pakets.0x800bezieht sich auf dasIPv4Paket.
Der äußere IP-Header
IP Header misc. dataenthält Version, Header-Länge, Diensttyp und weitere Daten.IP protocol. Dieses Feld dient zur Definition eines zugrunde liegenden Netzwerkprotokolls, über das Daten durch das IP-Paket übertragen werden.0x11definiertUDP.Header check sumdient dazu, die Datenintegrität ausschließlich für den IP-Header sicherzustellen.Outer source IPist die IP-Adresse einer QuelleVTEP.Outer destination IPist die IP-Adresse eines ZielsVTEP.
Der UDP-Header
UDP source portist ein Port, der von dem VTEP festgelegt wird, das Daten überträgt.UDP destination portist der von der VXLAN-IANA zugewiesene Port (4789).UDP lengthist die Länge einesUDPHeaders zuzüglich derUDPDaten.UDP checksumsollte für0x0000aufVXLANgesetzt werden.
IIn diesem Fall verzichtet der empfangende VTEP auf die Prüfsummenüberprüfung und vermeidet es, einen Frame bei einer fehlerhaften Prüfsumme zu verwerfen (wenn ein Frame verworfen wird, werden die verpackten Daten nicht entkapseln).-
Reserved VNI– reservierte Felder, die noch nicht verwendet werden und auf 0 gesetzt sind.VNI– das 24-Bit-Feld zur Definition der .Frame Check Sequence (FCS)– das 4-Byte-Feld zur Fehlererkennung und -steuerung.
VXLAN Overhead
- Berechnen wir den Overhead bei Verwendung von
VXLAN:
8 Byte (VXLAN header) + 8 Byte (UDP header) + 20 Byte (IPv4 header) + 14 Byte (outer L2 header) = 50 Byte (sofern in den gekapselten inneren Frames kein VLAN Tagging verwendet wird). Wenn Clients das Tagging nach „ VLAN “ verwenden, müssen 4 Bytes hinzugefügt werden, was zu einer Gesamtgröße von 54 Bytes führt.
- Berechnen wir nun die Gesamtgröße der äußeren Frames im physikalischen Netzwerk:
1514 (innerer Frame) + 4 (inneres VLAN-Tag) + 50 (VXLAN) + 4 (VXLAN Transport VLAN Tag) = 1572 Bytes
- Wenn „
IPv6“ verwendet wird, erhöht sich die Größe des IP-Headers um 20 Bytes:
1514 (innerer Frame) + 4 (inneres VLAN-Tag) + 70 (IPv6-VXLAN) + 4 (VXLAN Transport VLAN Tag) = 1592 Byte
- Optional können weitere 8 Byte für
IPv6hinzugefügt werden. In diesem Fall beträgt die Größe des äußeren Frames 1600 Byte. - Sie können die Werte für
Maximum Transmission Unit (MTU)in der Switch-Konfiguration entsprechend anpassen (beispielsweise auf 50, 54, 70 oder 74 Byte). In diesem Fall ist die Unterstützung vonJumboFrames (Frames mit einer Größe, die über den Standardwert von 1518 Byte hinausgeht) erforderlich.
Es wird empfohlen, die Frame-Größe zu erhöhen, wenn Sie virtuelle VXLAN Netzwerke in einem realen Netzwerk verwenden. VMware empfiehlt, MTU auf verteilten virtuellen Switches auf 1600 Byte oder mehr festzulegen.
Hinweis : Die Ethernet Frame-Größe und MTU sind wichtige Merkmale des Frames. MTU bezieht sich auf die maximale Größe einer in den Ethernet Frame gekapselten Nutzlast (die IP-Paketgröße, deren Standardwert 1500 Byte beträgt, wenn Jumbo Frames nicht verwendet werden). Die Ethernet Rahmengröße setzt sich aus der Nutzlastgröße, der Ethernet Header-Größe und der FCSzusammen.
Beispiel für die Datenübertragung in VXLAN
Betrachten wir ein Beispiel für die Datenübertragung in einem Netzwerk mit VMware VXLAN , um die VXLAN Konfiguration und die Funktionsweise besser zu verstehen.
Stellen wir uns vor, wir hätten zwei VMware ESXi-Hosts in einer VMware vSphere-Umgebung, in der VMware NSX konfiguriert ist. VXLAN VNI 121 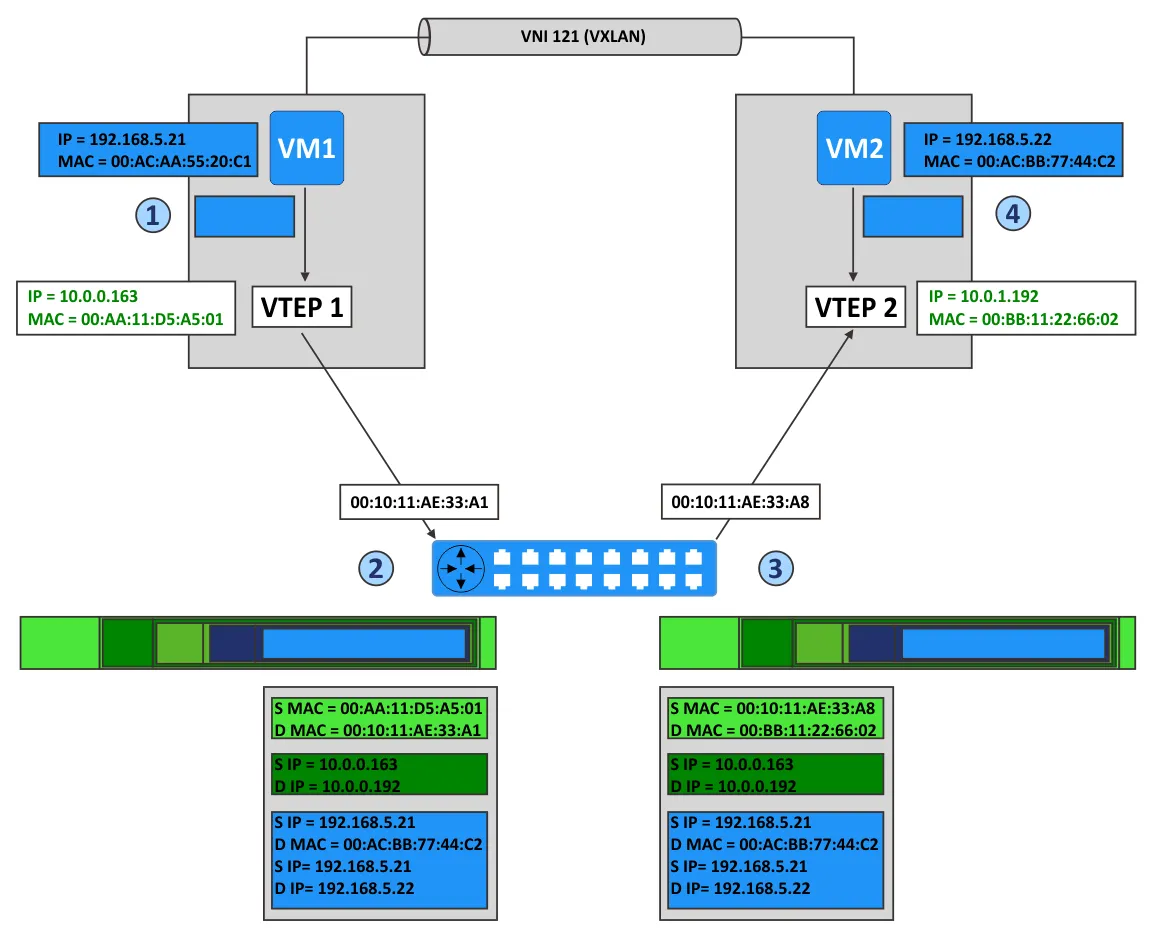
-
ARPMAC
192.168.5.22. -
VTEP1ARP
VNI 121. -
VTEPsVTEP1-VM1
VXLANVM1 läuft auf dem ersten ESXi-Host, und VM2 läuft auf dem zweiten ESXi-Host. Die virtuellen Netzwerkadapter beider VMs sind über - verbunden. Die ESXi-Hosts sind mit unterschiedlichen Subnetzen des physischen Netzwerks verbunden.
VTEP2VNI 121Phase 1VXLANVM1 möchte ein Paket an VM2 senden. Schauen wir uns an, was in dieser Situation geschieht.
- XML-PH-0005@deepl.internal VM2, die sich auf einer dieser Portgruppen befindet, empfängt das Paket
ARPund sendet eine Antwort mit ihrer AdresseMAC(MAC-Adresse von VM2). VTEP2auf dem zweiten ESXi-Host erstellt ein Unicast-Paket, kapseln die Antwort von VM2 unterARPin dieses Paket ein und sendet das Paket mithilfe von IP-Routing zurück anVTEP1.VTEP1entkapseln das empfangene Paket und leiten die entkapselten Daten an VM1 weiter.
mit demselben Netzwerk
space
Stufe 2
Nun kennt VM1 die MAC Adresse von VM2 und kann Pakete an VM2 senden, wie im obigen Schema für die VM-zu-VM-Kommunikation dargestellt.
- VM1 sendet das IP-Paket von seiner IP-Adresse (192.168.5.21) an die IP-Adresse von VM2 (192.168.5.22).
VTEP1kapselt dieses Paket und fügt die Header hinzu:- Einen
VXLANHeader mitVNI=121 - Einen Standard-
UDPHeader mit demVXLANPort (UDP 4789) - Einen Standard-IP-Header, der die Ziel-IP-Adresse von
VTEPund den0x011Wert enthält, um das für die Kapselung verwendeteUDPProtokoll zu definieren - Einen Standard-
MACHeader mit derMACAdresse des nächsten L2-Geräts (des nächsten Hops). In diesem Beispiel ist dies die Router-Schnittstelle mit derMACAdresse00:10:11:AE:33:A1. Die Weiterleitung erfolgt durch diesen Router, um Pakete vonVTEP1anVTEP2zu übertragen.
- Einen
VTEP2empfängt das Paket, da dieMAC-Adresse vonVTEP2als Zieladresse definiert ist.VTEP2entkapseln das Paket und erkennen, dass es sich umVXLAN-Daten handelt (VTEP2identifiziert denUDP-Port4789und erkennt anschließend die enthaltenenVXLAN-Header).VTEPüberprüft, ob VM2 als Ziel Frames vonVNI 121empfangen darf und mit der richtigen Portgruppe verbunden ist.- Nach der Entkapselung wird das innere IP-Paket an die virtuelle
NICvon VM2 übertragen, die mit der Portgruppe verbunden ist, derenVNI 121. - VM2 empfängt das innere Paket und behandelt dieses Paket wie jedes gewöhnliche IP-Paket.
- Pakete werden auf dieselbe Weise von VM2 an VM1 übertragen.
Multicast-Unterstützung
VXLAN Overlay-Netzwerke unterstützen die Kommunikationsmodi Unicast, Broadcast und Multicast im Netzwerk.
- Unicast-Kommunikation wird zur Datenübertragung zwischen zwei Hosts im Netzwerk verwendet. Remote-Adressen
VTEPswerden in der Regel statisch definiert. - Broadcast-Kommunikation ist der Modus, in dem ein Host Daten an alle Hosts im Netzwerk sendet.
- Multicast-Kommunikation ist eine weitere Form der Eins-zu-Viele-Kommunikation. Daten werden an ausgewählte Hosts im Netzwerk gesendet, nicht an alle Hosts. Ein gängiges Beispiel für die Verwendung von Multicast ist das Online-Video-Streaming.
Internet Group Management Protocol (IGMP)wird für die Multicast-Kommunikation verwendet.IGMPSnooping auf L2-Switches undIGMP Querierauf Routern (L3) muss aktiviert sein.
Beachten Sie, dass die Möglichkeit, VXLAN für Multicast-Datenverkehr zu nutzen, auf der Kapselungsmethode MAC-in-UDP (wie oben erläutert) beruht, die den Aufbau von P2MP Verbindungen ermöglicht. Im Multicast-Modus können entfernte VTEPs automatisch gefunden werden, ohne dass alle Nachbarn manuell definiert werden müssen. Sie können eine Multicast-Gruppe definieren, die einem VNIzugeordnet ist; daraufhin beginnt VTEP auf diese Gruppe zu hören. Das Verhalten anderer VTEPs ist ähnlich: Sie beginnen, auf die Gruppe zu hören, sofern die VNIs korrekt konfiguriert sind.
VMware VXLAN Komponenten
VMware vSphere mit ESXi-Hosts, vCenter und NSXist die Software-Suite, die zur Konfiguration der Netzwerkvirtualisierung mit Support für VXLANerforderlich ist. Lassen Sie uns die Komponenten von VMware VXLAN und ihre Rolle bei der Bereitstellung von VXLAN Netzwerken erläutern.
NSX-V ist eine Lösung zum Aufbau virtueller Netzwerke in einem Rechenzentrum mit VMware vSphere.
In VMware vSphere mit VMware NSX-Vwerden verteilte virtuelle Switches (distributed vSwitches oder DVS) zusammen mit VXLAN zur Netzwerkabstraktion verwendet. Die Verwendung eines Standard- {288} s wird nicht empfohlen. Die
VXLAN -Kapselung erfolgt zwischen dem virtuellen Schnittstellencontroller einer VM (NIC) und dem logischen Port eines verteilten vSwitch, wodurch Transparenz für das zugrunde liegende L3-Netzwerk und die VMs gewährleistet wird. Die
NSX Edge -Services-Gateway-Appliance fungiert als Gateway zwischen VXLAN -Hosts (VMs) und Nicht-VXLAN -Hosts. Beispiele für Nicht-VXLAN -Hosts sind ein Internet-Router, ein physischer Server, der mit einem physischen Netzwerk verbunden ist, usw. Das Edge-Gateway kann VXLAN -IDs von VXLAN -Netzwerksegmenten übersetzen, um nicht-VXLAN -Hosts die Kommunikation mit Hosts oder VMs in VXLAN -Netzwerken zu ermöglichen.
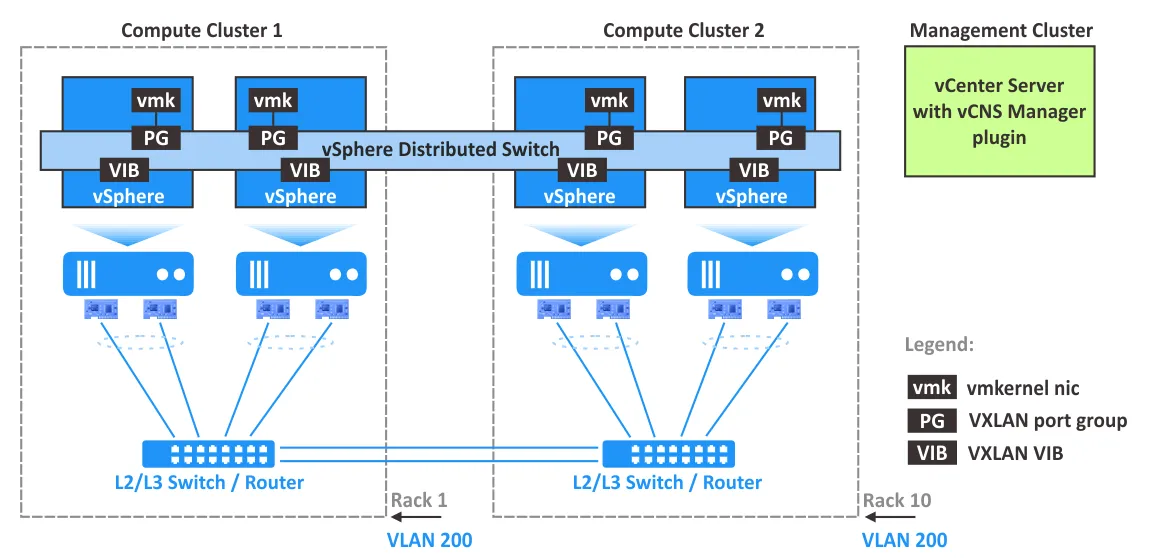
NSX Manager muss auf einem von VMware vCenter verwalteten ESXi-Host in der vSphere-Umgebung installiert werden. NSX Manager ist eine Virtuelle Appliance, die zur Konfiguration und Verwaltung von VMware NSX-Komponenten wie Controllern, Edge-Services-Gateways und logischen Switches verwendet wird. NSX Manager bietet eine grafische Benutzeroberfläche (eine Weboberfläche) für eine bessere Benutzererfahrung. Nach der Installation von NSX Manager wird ein Plugin in den VMware vSphere Client eingebunden. Es wird empfohlen, NSX Manager in einem Cluster bereitzustellen, in dem die Funktionen {303} und {304} aktiviert sind. Eine Instanz von NSX Manager wird zur Bedienung einer einzelnen vCenter-Umgebung verwendet.
NSX Controller, die sogenannte zentrale Steuerungsebene (Central Control Plane), ist ein verteiltes Zustandsmanagementsystem zur Steuerung von Overlay-Transporttunneln und virtuellen Netzwerken, das Routing- und logische Switching-Funktionen bereitstellt. NSX Controller ist für die Konfiguration von VXLAN Netzwerken erforderlich und muss als Cluster hochverfügbarer virtueller Appliances bereitgestellt werden.
VXLAN VIB Pakete müssen auf ESXi-Hosts installiert werden, um VXLAN Funktionen einschließlich der VTEP Funktionalität zu unterstützen. Der virtuelle Adapter
vmknic überträgt Steuerungsverkehr, Antworten auf DHCP Anfragen, ARP Anfragen sowie Multicast-Join-Anfragen. Die eindeutige IP-Adresse wird für VTEP auf jedem ESXi-Host verwendet, um VXLAN Verkehr in erstellten Host-zu-Host-Tunneln zu übertragen.
VXLAN Portgruppen auf virtuellen Switches werden konfiguriert, um zu definieren, wie eingehender und ausgehender VXLAN Verkehr über VTEP und physische Netzwerkadapter von ESXi-Hosts übertragen wird.
VTEP Die Konfiguration auf jedem ESXi-Host wird in vCloud Networking and Security Managerverwaltet, einer zentralen Plattform für die Verwaltung virtualisierter Netzwerke.
Es wird empfohlen, die NIC Teaming-Richtlinie, die Failover-Einstellungen und den Lastausgleich auf einem verteilten virtuellen Switch in VMware vSphere zu planen, wenn Sie VMware NSX mit VMware VXLAN Unterstützung bereitstellen.
Zusammenfassung der Vor- und Nachteile von VXLAN
Nachdem wir uns mit den Funktionsprinzipien der Konfiguration von VXLAN und der Implementierung von VMware VXLAN befasst haben, wollen wir nun einen Blick auf die Vor- und Nachteile von VXLANwerfen.
VXLAN Vorteile:
- Hochskalierbare Netzwerke: eine große Anzahl von L2-Domänen, die sich über mehrere Rechenzentren erstrecken können.
- Unterstützung von Multicast, Multi-Tenancy und Netzwerksegmentierung.
- Flexibilität:
STPist nicht erforderlich. L3-Netzwerke werden als zugrunde liegendes Netzwerk verwendet. - Keine Überlastung der physischen Netzwerke auf der zweiten Schicht. Vermeidung von
MACTabellenüberläufen auf physischen Switches beim Verbinden von VMs mit den Netzwerken. - Zentralisierte Netzwerkverwaltung. Bequeme Verwaltung nach der Bereitstellung und Konfiguration.
VXLAN Nachteile:
- Die Bereitstellung und anfängliche Konfiguration von
VXLANsind kompliziert. - Die Skalierung eines zentralisierten Controllers zum Verwalten von Overlay-Netzwerken kann schwierig sein.
- Aufgrund der Kapselungstechniken entsteht ein Overhead bei den Headern.
- Das Underlay-Netzwerk muss Multicast für Broadcast-, Unknown-Unicast- und Multicast-Verkehr (
BUM) unterstützen.
Fazit
VXLAN ist ein Netzwerk-Kapselungsprotokoll, das in Virtualisierungsumgebungen eingesetzt wird, in denen eine große Anzahl von VMs mit einem Netzwerk verbunden werden muss.VXLAN ermöglicht es Ihnen, mithilfe der MAC-in-UDP Kapselungstechnik ein virtuelles L2-Netzwerk über ein bestehendes physisches L3-Netzwerk aufzubauen. VXLAN Netzwerkvirtualisierung ist der weitere Schritt nach der Virtualisierung von Rechenressourcen, um ein softwaredefiniertes Rechenzentrum zu implementieren. VMware NSX VXLAN Der Support für die VMware-Netzwerkvirtualisierung in Verbindung mit VMware vSphere ist die richtige Lösung für diesen Zweck. Diese Kombination wird von Cloud-Anbietern, insbesondere in großen Rechenzentren, häufig eingesetzt.
Wenn Sie VMware vSphere-VMs in Ihrem Serverraum oder Rechenzentrum einsetzen, entscheiden Sie sich für umfassende VMware ESX-Backup-Lösungen wie NAKIVO Backup & Replication. Die Lösung von NAKIVO bietet leistungsstarke Funktionen, darunter inkrementelle, App-Aware-Backups.
NAKIVO Backup & Replication kann im Multi-Mandanten-Modus installiert werden, um Backup-as-a-Service und Disaster Recovery-as-a-Service anzubieten. MSP-Kunden können dann ihre Daten sicher sichern, ohne andere Kunden zu beeinträchtigen.
Herunterladen Sie die Free Edition von NAKIVO Backup & Replication und testen Sie die Lösung!