Eine Einführung in VMware vCloud Director
VMware hat schon immer hervorragende neue Virtualisierungssoftware für Privatanwender, Unternehmen und MSPs freigegeben. Die Virtualisierungsprodukte von VMware verfolgen in Rechenzentren einen anwendungsorientierten Ansatz anstelle des herkömmlichen hardwareorientierten Ansatzes. Mit einer Reihe von VMware-Virtualisierungslösungen können Sie ein softwaredefiniertes Rechenzentrum aufbauen. VMware vCloud Director ist eines dieser Produkte, das in großen Rechenzentren eingesetzt werden kann. Dieser Blogbeitrag beschreibt die wichtigsten Funktionen und Verwendungsfälle von VMware vCloud Director.

Was ist vCloud Director?
VMware vCloud Director (VMware vCD) ist eine Plattform mit Multi-Tenant-Support für die Verwaltung softwaredefinierter Rechenzentren (SDDC) und die Bereitstellung von Infrastructure as a Service (IaaS) für Kunden. Diese Lösung ist speziell auf Managed Services Provider (MSPs) zugeschnitten. Der IaaS-Anbieter kann eine private oder öffentliche Cloud aufbauen und VMware vCloud Director nutzen, um das virtuelle Rechenzentrum flexibel und effizient zu verwalten.
Sie können ein virtuelles Rechenzentrum auf Basis mehrerer physischer Rechenzentren erstellen, Ressourcenpools zuweisen und den Kunden die entsprechenden Dienste bereitstellen. Anschließend nutzen die Kunden die bereitgestellten Ressourcen und setzen die im Rechenzentrum befindlichen Virtuellen Maschinen ein. Zum Zeitpunkt der Erstellung dieses Beitrags ist die aktuellste Version von VMware vCloud Director VMware vCloud Director 10.2 – mittlerweile umbenannt in Cloud Director (ohne „v“).
So funktioniert VMware vCloud Director
VMware vCloud Director wird als Appliance installiert, die die eingebettete PostgreSQL-Datenbank enthält, oder manuell auf einem Linux-Rechner (in diesem Fall muss eine externe Datenbank konfiguriert werden). Nach der Installation können Sie vCloud Director in andere VMware-Komponenten integrieren und mehrere vCloud Director-Server oder -Appliances bereitstellen, um Hochverfügbarkeit zu gewährleisten. Die VMware Director-Appliance wird als OVA bereitgestellt Vorlage und enthält ein VMware Photon OS, Servicegruppen sowie PostgreSQL.

VMware vCloud Director bietet ein Control Panel mit einer grafischen Benutzeroberfläche (GUI), um Kunden Selbstbedienung zu ermöglichen. Die Weboberfläche basiert auf HTML5. Der globale Administrator legt Konten für Mandanten mit den entsprechenden Berechtigungen an. Anschließend können Mandanten VMs erstellen, Ressourcen für die VMs bereitstellen, VMs ausführen usw. Auf den ersten Blick erscheint Cloud Director für neue Benutzer, die keine Erfahrung mit solchen Produkten auf Enterprise-Ebene haben, zu komplex. Nach einiger Übung schätzen die Benutzer jedoch die Leistungsfähigkeit und den Komfort aufgrund der umfangreichen Funktionalität und der Vielzahl an Optionen.
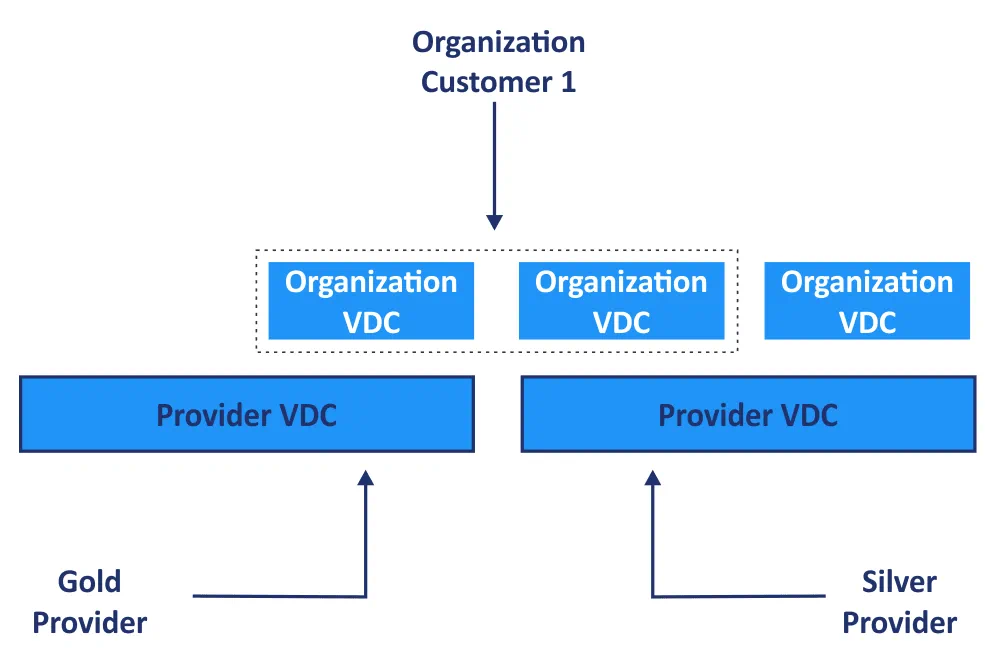
VMware vCloud Director ist in VMware vSphere und VMware vCenter integriert, um Ressourcenpools für die Erstellung und den Betrieb von VMs bereitzustellen. Alle physischen Ressourcen eines Rechenzentrums, wie Rechenleistung, Speicher und Netzwerk, werden in Ressourcenpools zusammengefasst, die von Mandanten in vCloud Director genutzt werden können. VMware vSphere stellt vCloud
ud Director alle Ressourcen zur Verfügung, um einen gemeinsamen Hauptpool zu erstellen, der als „Provider vDC“ (virtuelles Rechenzentrum) bezeichnet wird. Das abstrahierte Provider-vDC dient dazu, Ressourcen als separate Einheiten, die als Org-vDC (Organization Virtual Data Center) bezeichnet werden, an Mandanten zuzuweisen. Org-vDCs sind mit einem oder mehreren Netzwerken verbunden und können Ressourcen verschiedener Provider-vDCs nutzen, um Dienste unterschiedlicher Klassen (basierend auf Speicher-Geschwindigkeit, Verfügbarkeit, Kosten usw.) bereitzustellen.
VMware vCloud Director vs. VMware vSphere – Was ist der Unterschied?
VMware vSphere umfasst ESXi Hosts, die direkt auf physischer Hardware laufen, sowie vCenter Server, die zum Verwalten von VMware ESXi-Hosts dienen. VMware vSphere wird zur Zuweisung von Ressourcen wie CPU, Speicher, Arbeitsspeicher und Netzwerk verwendet. Somit arbeiten die vSphere-Komponenten auf einer niedrigeren Ebene. Sie sollten Hosts hinzufügen sowie Cluster, verteilte virtuelle Switchesund andere Komponenten der virtuellen Infrastruktur in VMware vSphere erstellen.
VMware vCloud Director arbeitet auf einer höheren Ebene und dient dazu, zugrunde liegende physische Ressourcen, ESXi-Hosts, VMs, vCenter usw. zu abstrahieren. Endbenutzer von vCloud Director nehmen die zugrunde liegende physische Infrastruktur, die ESXi-Hosts und die vCenter-Server nicht wahr. VMware vCloud Director wird verwendet, um eine Cloud zu erstellen, die von Endkunden genutzt werden kann. VMware vCloud Director interagiert mit den zugrunde liegenden Komponenten von VMware vSphere und der Infrastruktur und synchronisiert sich periodisch mit VMware vSphere. Auf der Ebene von vCloud Director erfolgt die Ressourcenbereitstellung automatisiert. Ein Benutzer gibt Eingabeparameter ein, woraufhin Virtuelle Maschinen, Netzwerke und andere Ressourcen automatisch und nahtlos an einem optimalen, sicheren Standort für einen Mandanten bereitgestellt werden. Die Bereitstellung erfolgt schnell, transparent und automatisiert.
Während ein vCenter-Administrator virtuelle Rechenzentren sehen kann, bei denen es sich um logische Einheiten für das Management handelt, sieht ein vCloud Director-Benutzer (Mandant) nur organisatorische Rechenzentren, Kataloge, Benutzer und Optionen zur Verwaltung eines virtuellen organisatorischen Rechenzentrums. VMware vCloud Director-Administratoren können mehrere Organisationen und die zugrunde liegenden Ressourcen sehen, können jedoch nicht alle Verwaltungsvorgänge für diese Ressourcen durchführen, wie dies in VMware vSphere der Fall ist.
Komponenten und Konzepte
Sehen wir uns die wichtigsten Begriffe und Konzepte von VMware vCloud Director an.
Ein virtuelles Rechenzentrum (vDC) ist die Umgebung, in der Sie virtuelle Maschinen, vApps, VM-Ordner mit Vorlagen usw. erstellen können.
Eine virtuelle Maschine ist die Grundeinheit des virtuellen Rechenzentrums. Sie können VMs aus Vorlagen erstellen, neue VMs anlegen und ein Gastbetriebssystem aus einem ISO-Image installieren. Virtuelle Anwendungen (vApps) sind Container zur Speicherung mehrerer VMs, die zusammenarbeiten, um eine aus mehreren Komponenten bestehende Anwendung auszuführen (deren Komponenten auf mehreren VMs laufen). VMware vApps dienen dazu, mehrere VMs zu gruppieren und zu verwalten, die gemeinsame Aufgaben ausführen. Sie können vApp-Vorlagen erstellen, um vApps und VMs schnell bereitzustellen.
Bibliotheken und Kataloge dienen zur Speicherung von Virtuellen Maschinen, Vorlagen, ISO-Installationsabbildern usw. Benutzer können ihre ISO-Dateien in Kataloge hochladen.
Das Org-vDC-Netzwerk ist das Netzwerk eines virtuellen Rechenzentrums, das für alle vApps und VMs verfügbar ist. Das Org-vDC-Netzwerk kann entweder isoliert ohne Internetzugang oder geroutet mit Internetzugang sein.
Das vApp-Netzwerk ist ein Netzwerk, das ausschließlich innerhalb einer vApp für vApp-Komponenten (VMs) funktioniert. VMs anderer vApps können nicht auf das Netzwerk dieser vApp zugreifen. Dieser Ansatz bietet eine zusätzliche Isolationsebene zwischen vApps. Das vApp-Netzwerk verfügt über ein eigenes Gateway für die Verbindung zum Org-vDC-Netzwerk.
Ein externes Netzwerk ist ein Netzwerk, das direkt mit einer VM verbunden ist, ohne das Cloud-Edge-Gateway zu nutzen.
Wenn ein Benutzer einen VM-Klon erstellt oder eine VM aus einer Vorlage erstellt, ermöglicht VMware die Verwendung des Mechanismus zur Gastanpassung, um die GUID, den VM-Name, den Hostnamen, das Benutzerkennwort, die Optionen für die virtuelle Hardware usw. zu ändern und so die neue VM eindeutig zu machen.
Ein Managed Services Provider kann einem Kunden Tenant-Administratorrechte zuweisen, damit dieser Benutzer anlegen, Ressourcen innerhalb einer Organisation zuweisen, Dienste konfigurieren usw. kann. Ein Mandantenadministrator kann öffentliche Kataloge mit VMs und Templates konfigurieren und Benutzern Zugriff darauf gewähren. Eines der Hauptkonzepte bei der Nutzung der mit vCloud Director konfigurierten Cloud ist die Isolation. Die Umgebungen der Mandanten und die virtuellen Rechenzentren ihrer Organisationen sind vollständig voneinander isoliert. Neben hoher Sicherheit ist VMware Director auf den Ressourcenverbrauch optimiert.
Jeder Mandant verfügt über einen spezifischen Link für die zugehörige Organisation, über den er sich mit seinem eigenen Benutzerkonto bei der Weboberfläche von VMware Director anmelden kann. Der VMware vCenter Chargeback Manager kann von MSPs zur Kostenberechnung und Abrechnung genutzt werden.
Wie Ressourcen zugewiesen werden
Wenn Ressourcen für einen Mandanten benötigt werden, werden diese aus einer abstrahierten Provider-vDC-Ebene zugewiesen (Beispiel: Ein Benutzer startet eine VM, auf der eine ressourcenintensive Anwendung läuft). Wenn Ressourcen nicht benötigt werden, werden sie wieder in den Pool zurückgeführt (beispielsweise wenn eine VM heruntergefahren wird).
Es gibt drei Arten der Ressourcenzuweisung für Organisations-vDCs, die von VMware vCloud Director verwendet werden: Zuweisungspool, Reservierungspool und Pay-as-you-go.
Zuweisungspool. Ein vordefinierter Prozentsatz der Ressourcen wird garantiert, und es wird eine maximale Verfügbarkeitsgrenze festgelegt. Der Prozentsatz der CPU- und Speicherressourcen wird definiert.
Reservierungspool. Alle Ressourcen werden zugewiesen. Garantierte Ressourcen und Höchstgrenzen sind gleich. Ein Benutzer kann die Grenzwerte jederzeit bearbeiten und Ressourcen für VMs zuweisen (auf VM-Ebene sind standardmäßig keine Grenzwerte festgelegt).
Pay-as-you-go. Es gibt keine garantierten Ressourcen und keine festgelegten Reservierungsgrenzen im Ressourcenpool (die Ressourcen des Ressourcenpools scheinen unbegrenzt zu sein). Die Ressourcen sind auf der Ebene der virtuellen Maschinen begrenzt. Verwenden Sie diese Option, wenn Sie nicht wissen, wie viele Ressourcen verbraucht werden sollen.
Für jedes Ressourcenzuweisungsmodell wird die maximale Anzahl VMs festgelegt, um die Anzahl der VMs in einem vDC zu begrenzen. Aus Sicht eines MSP kann der Anbieter die Ressourcen des elastischen Pools rationell nutzen und neue Hardware anschaffen, wenn keine freien Ressourcen mehr vorhanden sind.
Zusätzliche Komponenten
Die Funktionalität von vCloud Director lässt sich mithilfe von APIs, SDKs und Plug-ins erweitern. VMware vCloud Director stellt APIs und SDKs zur Erstellung benutzerdefinierter Anwendungen und zur Automatisierung von Workflows bereit. Die APIs wurden beim Freigeben verschiedener VMware Director-Versionen geändert. VMware empfiehlt, die neueste API-Version zu verwenden.
VMware vCloud Director-Plug-ins stehen zur Erweiterung der Funktionalität von VMware Director, des Service-Provider-Admin-Portals und des Mandantenportals zur Verfügung. Entwickler können mithilfe der oben genannten Tools eigene Plug-ins erstellen.
VMware vShield (VMware vCloud Networking and Security) wird unterstützt, um die Sicherheit für Netzwerkdienste zu verbessern.
Kubernetes und Container werden in den neuesten Versionen von VMware vCloud Director mit der VMware Container Service Extension (CSE) unterstützt. Ein MSP stellt seinen Mandanten Kubernetes als Service mit diesen Funktionen zur Verfügung. In VMware vCloud Director v.10.2 ist das Container Service Extension-Plug-in standardmäßig aktiviert, und Sie müssen dieses Plug-in nicht manuell installieren (veröffentlichen Sie das Plug-in einfach für Mandanten).
VMware Director und NSX
VMware vCloud Director ist in VMware NSXintegriert, wodurch Sie ein komplexes virtualisiertes Netzwerk in einem softwaredefinierten Rechenzentrum konfigurieren können (NSX-V und NSX-T werden unterstützt). Dadurch können Anwender in einem virtuellen Rechenzentrum eine maßgeschneiderte Netzwerktopologie erstellen, um VMs mit dem Netzwerk zu verbinden, ohne Kenntnisse über die zugrunde liegenden physischen Netzwerkkomponenten benötigen zu haben. Das NSX-Netzwerk besteht aus logischen Schalter, Routern, Firewalls, Load Balancern, VPN und zusätzlichen Funktionen für die Sicherheit. Mit dem NSX-T-Migrationstool können Sie von VMware NSX-V zu NSX-T migrieren.
Die Integration von vCloud Director mit NSX bietet die folgenden Funktionen.
Verteilte Firewall. Verwalten Sie Sicherheitsrichtlinien detailliert, einschließlich Regeln für den Datenverkehr im Org-vDC. Mandanten können Regeln für das Nord-Süd- und Ost-West-Datenverkehrsmanagement konfigurieren.
Dynamisches Routing. Verwenden Sie das Border Gateway Protocol (BGP) und Open Shortest Path First (OSPF), um Routing-Tabellen automatisch und dynamisch zu erstellen und das Routing zwischen VMware NSX Edge-Gateways durchzuführen. Durch das dynamische Routing wird die manuelle Konfiguration von Routen entfernt, was Zeit spart, wenn VMs aus verschiedenen Org-vDCs miteinander kommunizieren müssen.
Tenant-Layer-2-VPN (Virtual Private Network) wird zum Aufbau von Hybrid-Clouds verwendet. Mit dieser Funktion können Mandanten einen Tunnel zwischen einem Org-vDC-Netzwerk und dem physischen Netzwerk einer Organisation (vor Ort) erstellen.
Tenant-SSL2-VPN ist eine zusätzliche Option für den Fernzugriff.
Lastenausgleich ermöglicht es Serviceanbietern, eingehenden Datenverkehr so zu verteilen, dass die SLA (Service Level Agreement) eingehalten werden.
Vorteile von vCloud Director
Fassen wir die Vorteile von VMware vCloud Director zusammen:
- Schnelle und automatisierte Bereitstellung von VMs und deren Ressourcen
- Multi-Tenancy ist das Kernkonzept für MSPs, das die Verwaltung reduziert
- Integration mit anderen VMware-Produkten
- Umfangreiche Einstellungen, betriebliche Effizienz
- Flexibles Ressourcenmanagement
- Hohe Sicherheit und logische Isolierung von virtuellen Rechenzentren, vApps und VMs
Fazit
VMware vCloud Director ist eine nützliche Lösung für Managed Services Provider, die Infrastruktur as a Service (IaaS) anbieten und dabei die Virtualisierungsplattform VMware vSphere zum Ausführen virtueller Maschinen und Container nutzen. Die Unterstützung von Multi-Tenancy ist ideal für MSPs, da sie die Verwaltung optimiert, Anbietern Kosteneffizienz bietet und eine logische Isolierung sowie hohe Sicherheit für die Ressourcen der Mandanten (Kunden) in der Cloud gewährleistet. Die Integration mit VMware NSX ermöglicht es Anwendern, virtuelle Netzwerke für ihre VMs zu konfigurieren. Die vielfältigen Einstellungsmöglichkeiten machen VMware vCloud Director zu einer hervorragenden Lösung für MSPs und deren Kunden.
Wenn ein MSP seinen Kunden IaaS bereitstellt, damit diese Virtuelle Maschinen betreiben können, empfiehlt es sich, Infrastruktur-as-a-Service in Kombination mit Backup-as-a-Service (BaaS), Replication-as-a-Service (RaaS) und Disaster Recovery-as-a-Service (DRaaS) anzubieten, damit die Kunden ihre Daten schützen und wiederherstellen können.
NAKIVO Backup & Replication ist eine universelle Lösung für die Datensicherheit, die die Installation im Multi-Mandanten-Modus unterstützt und von MSPs genutzt werden kann, um BaaS, RaaS und DRaaS für VMware vSphere- und VMware Cloud Director-Umgebungen bereitzustellen. Laden Sie die kostenlose Testversion herunter, die Multi-Mandanten-Modus für MSPs unterstützt, und testen Sie die Datensicherung für VMware vSphere und VMware Cloud Director zusammen mit dem gesamten Funktionsumfang in Ihrer eigenen Umgebung.