網路拓撲類型的說明
建立電腦網路時,您需要定義要使用哪種類型的網路拓撲。目前使用的網路拓撲類型有多種,每種類型都有其優點和缺點。您選擇的拓撲會決定網路的最佳效能、擴充性選項、維護簡易程度,以及建立網路的成本。因此,選擇正確的網路拓撲類型非常重要。
這篇部落格文章涵蓋網路拓撲的類型、其優點及缺點,也提供在不同情境下應使用哪種網路拓撲的建議。使用特定類型網路拓撲的實際範例,可以幫助您了解每種拓撲何時適用。
什麼是網路拓撲?
網路拓撲或網路組態定義網路的結構,以及網路元件的連接方式。為了方便和清楚呈現,網路拓撲類型通常會以網路拓撲圖表示。網路拓撲有兩種類型:實體和邏輯。
實體拓撲 描述網路裝置(稱為電腦、工作站或節點)在電腦網路中的實體連接方式。實體網路拓撲的相關層面包括幾何配置、連線、互連、裝置位置、已使用的網路介面卡數量、網路介面卡類型、纜線類型、纜線連接器,以及其他網路設備。
邏輯拓撲 代表從一個工作站到另一個工作站的資料流、資料的傳送和接收方式、網路中的資料路徑,以及所使用的通訊協定。邏輯網路拓撲說明資料如何透過實體拓撲傳輸。雲端與虛擬網路資源 是邏輯拓撲的一部分。
點對點網路拓撲
點對點網路拓撲是最簡單的網路拓撲,適用於只有兩部電腦或其他網路裝置彼此連接的情況。在此情況下會使用一條纜線。點對點網路拓撲最常見的範例,是使用雙絞線纜線(UTP Cat 5e, FTP Cat 5e, STP Cat 5e, 等)連接兩部具備 RJ-45 連接埠的電腦。點對點類型的拓撲也稱為 P2P 拓撲。
請參閱部落格文章的最後一節,以了解不同的 纜線的種類。
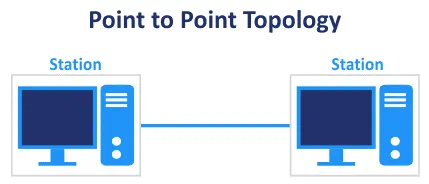
類別 5e 的乙太網路跳線是一種具有四對雙絞線的纜線。 纜線兩端都有 RJ-45 連接器,纜線的一端採用 T568A 配線,另一端採用 T568B 配線。交叉纜線用於連接相同類型的網路裝置,例如兩台不同電腦的乙太網路卡。現代網路卡支援乙太網路自動 MDI-X(媒體相關介面交叉),因此使用點對點網路拓撲連接兩台電腦時,可以使用跳接纜線而不需要交叉纜線。
跳接線或跳接纜線用於將電腦的網路卡連接至交換器,以及將交換器彼此連接。跳接線兩端皆使用 T568B 標準壓接(跳接線兩端也可以使用 T568A,但這種做法並不常見)。

匯流排網路拓撲
在匯流排拓撲中,主要纜線稱為共用纜線或骨幹纜線。工作站透過其他稱為引出線的纜線連接至此主要纜線。分接裝置用於將引出線連接至主要纜線。通常會使用阻抗約為 50-52 歐姆的 RG-58 同軸纜線來建置匯流排拓撲網路。BNC(Bayonet Neill-Concelman)連接器用於連接網路的各個部分,以及將纜線連接至網路卡。終端器是安裝在骨幹纜線兩端的裝置,用於吸收訊號並避免訊號反射回匯流排(反射訊號會導致網路發生嚴重問題)。

匯流排拓撲的安裝難度為中型。與其他類型的網路拓撲相比,此拓撲需要較少的纜線,成本也較低。這種網路拓撲用於小型網路。可擴充性較低,因為骨幹纜線的長度有限,可連接至骨幹纜線的工作站數量也有限。每個網路裝置都連接至單一纜線。
匯流排拓撲使網路故障難以偵測。如果主要纜線損壞,網路就會停止運作。每增加一個節點,就會降低網路中的資料傳輸速度。資料只能沿單一方向傳送,並且為 half-duplex。當一個工作站將封包傳送至目標工作站時,封包會傳送至所有工作站(廣播通訊)。但是,只有目標工作站會接收封包(在驗證資料框架中的目的地 MAC 地址之後)。這種運作原理會造成網路過載,並不合理。 匯流排網路拓撲類型的網路以 half-duplex 模式運作。

half-duplex 模式不允許網路中的工作站同時傳送和接收資料。資料在任一方向傳輸時,都會使用整個通道頻寬。當一個工作站正在傳送資料時,其他工作站只能接收資料。
在 full-duplex 模式中,兩個工作站都可以同時傳送和接收資料。鏈路容量由向一個方向傳輸的訊號和向另一個方向傳輸的訊號共享。鏈路必須具備兩條獨立的實體路徑,才能傳送和接收資料。或者,也可以將整個容量分割給向兩個方向傳輸的訊號。
10BASE2 是 IEEE 802.3 規範的一部分,用於使用同軸電纜的乙太網路。電纜的最大長度介於 185 和 200 公尺之間。10BASE5 標準中粗同軸電纜的最大長度為 200 公尺。
CSMA/CD(載波感測多重存取/碰撞偵測)是用於防止網路中發生碰撞的技術(當兩個或多個裝置同時傳送資料,導致傳送的資料損毀時,就會發生碰撞)。此通訊協定決定哪個工作站可以在何時傳送資料。IEEE 802.3 是使用 CSMA/CD 通訊協定定義 LAN(區域網路)存取方法的標準。
Token Bus
IEEE 802.4 是用於在使用匯流排拓撲建立的網路中建立邏輯 Token Bus 的 token ring 標準。權杖會依照代表順時針或逆時針方向邏輯環的定義順序,從一個工作站傳遞到另一個工作站。在下圖中,對工作站 3 而言,鄰近工作站是工作站 1 和工作站 5,並會根據方向選取其中一個來傳送資料。只有權杖持有者(持有權杖的工作站)可以在網路中傳送框架。IEEE 802.4 比 IEEE 802.3 通訊協定更複雜。
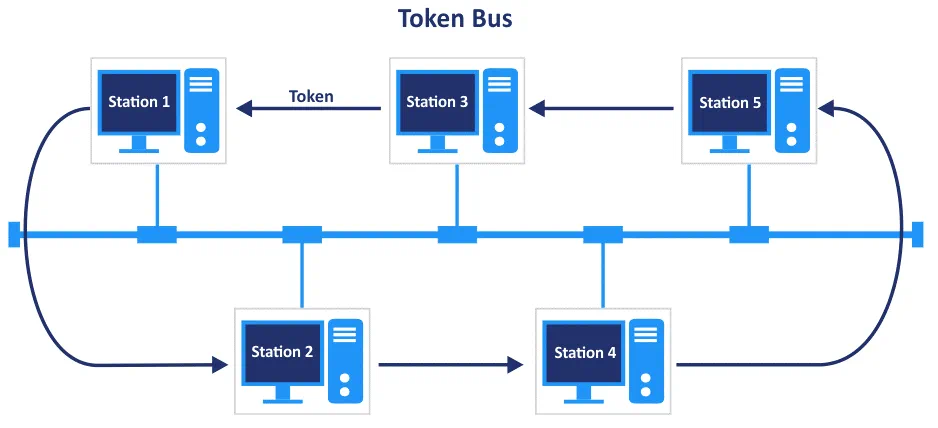
Token Bus 框架格式 。框架總大小為 8202 位元組,且框架由 8 個欄位組成。 
- 前導碼(1 位元組)用於同步處理。
- 起始分隔符號(1 位元組)是用於標記框架開始的欄位。
- 框架控制(1 位元組)會驗證此框架是控制框架還是資料框架。
- 目的地地址(2-6 位元組)指定目的地工作站的地址。
- 來源地址(2-6 位元組)指定來源工作站的地址。
- 承載(0-8182 位元組)是長度可變的欄位,用於承載來自網路層的有效資料。使用 2 位元組地址時,8182 位元組是最大值。如果地址長度為 6 位元組,則承載欄位的大小上限相應為 8174 位元組。
- 核對總和(4 位元組)用於錯誤偵測。
- 結束分隔符號(1 位元組)標記框架的結束。
不建議在傳輸大量流量的網路中使用匯流排網路拓撲。考量到同軸電纜匯流排網路拓撲是在 1990 年代使用的,且最高速度為 10 Mbit/s,如今不應使用此拓撲來建置網路。
環狀網路拓撲
環狀網路拓撲是匯流排拓撲的變形。在環狀網路拓撲中,每個工作站都連接至兩側的另外兩個工作站。這兩個工作站是此工作站的鄰近工作站。資料會依序沿單一方向傳輸,因此網路會以 half-duplex 模式運作。此拓撲沒有終端器,且最後一個工作站會在環中連接至第一個工作站。環狀拓撲的速度比匯流排拓撲快。用於安裝環狀拓撲網路的同軸電纜和連接器,與匯流排網路拓撲所使用的相同。

如果使用環狀拓撲建置大型網路,請使用中繼器,以防止資料在長電纜區段上的工作站之間傳輸時遺失。一般而言,每個工作站都會充當中繼器並放大訊號。資料傳輸後,資料會沿著環路傳輸,通過中間節點,直到目的地裝置接收到資料為止。
如果連接至網路的工作站數量很多,可能會有較高的延遲。例如,如果網路中有 100 台電腦,且第一台電腦將封包傳送至環中的第 100 台電腦,封包必須通過 99 個工作站才能到達目標電腦。 請記住,資料會依序傳輸。所有節點都必須保持啟用,才能傳輸資料,因此環狀拓撲被分類為主動式網路拓撲。由於網路中一次只能有一個節點傳送封包,因此可降低封包碰撞的風險。這種方法可讓網路中的每個節點獲得相等的頻寬。
權杖環
token ring 網路是 IEEE 802.5 標準的實作。此拓撲使用以權杖為基礎的系統運作。Token ring 是 IBM 於 1984 年引進的技術。權杖是沿著迴圈單向傳送的標記。只有持有權杖的節點才能傳輸資料。
網路中第一個開始運作的工作站會成為監控工作站或主動監控器,負責控制網路狀態,並從環狀網路中移除浮動框架。否則,浮動框架會在環狀網路中持續循環,時間無限制。主動監控器也用於避免權杖遺失(方法是產生新的權杖)以及處理時脈錯誤。
下圖顯示 token ring 網路的 IEEE 802.5 框架格式。
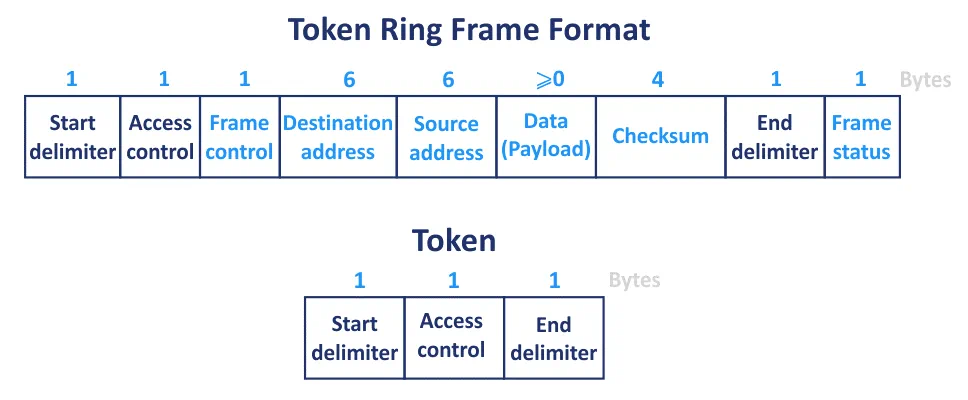
- 開始分隔符號(1 位元組)用於同步處理,以及通知工作站權杖即將到達。
- 存取控制(1 位元組)是包含權杖位元、監控位元和優先順序位元的欄位。
- 框架控制(1 位元組)
- 目的地地址(6 位元組)– 定義目的地裝置的 MAC 地址。
- 來源地址(6 位元組)– 定義發送者的 MAC 地址。
- 有效負載(0 位元組或更多)是以框架傳輸的有用資料(IP 封包),有效負載的大小可從 0 變動至最大權杖持有時間。
- 檢查碼(4 位元組),也稱為框架檢查序列或 CRC(循環冗餘檢查),用於檢查框架中的錯誤。損毀的框架會被捨棄。
- 結束分隔符號(1 位元組)標示框架的結束。
- 框架狀態(1 位元組)是用於終止資料框架的欄位,並充當 ACK。此欄位可由接收器設定,並指出是否辨識出 MAC 地址以及是否已複製框架。
環狀拓撲的安裝難度為中型。若要新增或移除網路裝置,只需要變更兩個連結。環狀拓撲的安裝成本不高。但優點也僅止於此。 現在讓我們來探討環形網路拓撲的缺點。網路中的每個節點都可能成為故障點。故障可能由電纜斷裂、電腦網路卡損壞、電纜脫落等因素引起。一旦發生鏈路故障,由於訊號無法向前傳輸並通過故障點,整個網路便會癱瘓。單一站點的故障將導致整個網路癱瘓。 所有資料都會繞行環狀網路,經過所有節點,直到抵達目的地節點為止。這使得故障排除相當困難。
環狀網路拓撲中的所有節點皆共享頻寬。因此,當向環狀網路中新增更多節點時,便會發生通訊延遲及網路效能下降的情況。若要重新配置網路或增減節點,必須先切斷網路連線並保持離線狀態。 網路停機對組織而言既不方便,也不具成本效益。因此,環形網路拓撲並非建構可擴展且可靠網路的最佳選擇。
在 1990 年代,環形網路拓撲在區域網路中曾相當流行,直到乙太網路標準(採用雙纜)及更先進的星型拓撲開始廣泛應用為止。 如今,由於網速僅有 4 或 16 Mbit/s,加上前述的其他缺點,環形拓撲已不再被採用,也不建議用於家庭和辦公室環境。
雙環拓撲
雙環拓撲是環形拓撲的改良版本。 在環形網路的節點之間新增第二條連接,可實現雙向資料傳輸,並使網路以 full-duplex 模式運作。資料會在網路中依順時針與逆時針方向傳送。 若第一個環狀網路中的某條鏈路發生故障,第二個環狀網路可作為備份鏈路,以維持網路運作,直至第一個環狀網路的問題獲得解決為止。

光纖環狀網路 在現代網路中採用環狀網路拓撲。此網路拓撲主要由網際網路服務供應商(ISP)及託管服務供應商(MSP)用於建立廣域網路中的連線。
建立光纖環狀網路所使用的技術與標準:
- 符合 IEEE 802.17 標準的彈性封包環 (RPR)
- STP (通訊協定樹狀結構) 可避免網路中的迴圈
- 多段共享保護環 (MS-SPRing/4、MS-SPRing/2 等)
- 子網路連線保護 (SNCP)
- 四纖維雙向線路切換環 (BLSR/4)、BLSR/2 等
- 同步傳輸模組 (STM-4、STM-16、STM-64 等)
- 同步光纖網路 (SONET) 和同步數位階層 (SDH)
專業網路設備(例如交換器)支援適當的標準,可用於建立光纖環。這類硬體的價格很高。具高可用性的光纖環可用於將不同地區或不同城市中的節點連接至高可用性且高速的網路環路。
星狀網路拓撲
星狀拓撲是目前最常使用的網路拓撲,因為它具有許多優點。此拓撲需要一個稱為交換器的集中式裝置,所有其他網路裝置都會使用各自的網路纜線連接至此交換器。交換器具有多個連接埠(通常為 4、5、8、16、24、48 等),所有必要的工作站都會連接至交換器,以便在網路中彼此互動。在此情況下,兩個工作站之間沒有直接的實體連線。如果網路中的兩個工作站彼此互動,框架會離開寄件者的網路介面卡並傳送至交換器,然後交換器會將框架轉送至目的地工作站的網路卡。

星狀網路拓撲易於擴充。如果交換器中沒有可用的連接埠,請將交換器變更為具有更多連接埠的交換器,或使用跳線將第二個交換器連接至現有交換器,以擴充星狀拓撲的網路。請注意,當網路負載很高時,交換器之間的這條連線會成為瓶頸,因為連接至不同交換器之工作站之間的資料傳輸速率,可能低於連接至同一交換器連接埠之工作站之間的資料傳輸速率。如果需要將工作站新增至網路,請拿取一條跳線,將一端插入端點裝置的網路介面卡,並將另一端插入交換器。
如果連接至交換器的任何工作站發生故障,網路仍會持續運作而不會中斷。如果交換器離線,網路便無法運作。 Full-duplex 在星型網路拓撲中,支援” half-duplex “模式。此拓撲在維護方面相當簡便。
連接網路設備時應避免形成迴路。若兩個運作於第二層的網路設備之間存在超過兩條連接,便會形成迴路。例如,若使用兩條跳線連接兩台交換機,或將一條跳線插入同一台交換機的兩個埠,便會形成迴路。 迴路會導致網路通訊中斷,並引發廣播風暴,此狀況將持續發生,直到您拔除多餘的網路線並關閉交換機為止。若需建立冗餘連線,請使用具備多個網路介面卡且支援 NIC 綁定或鏈路聚合功能的裝置。

集線器與交換機:有何區別?
集線器與交換機皆用於連接採用星型拓撲的區域網路(LAN)中的多台裝置。 當一個編碼有幀的訊號抵達集線器的一個埠(透過纜線連接至該埠的發送端站點)時,該訊號會被傳送至集線器的所有埠,進而傳送給所有連接至集線器的裝置。只有網路卡的 MAC 位址與該幀中定義的目標 MAC 位址相符的站點,才能接收該幀。 所有其他連接至集線器、非目標裝置且網路介面卡具有其他 MAC 位址的網路裝置,會偵測到傳送的訊號並拒絕該幀。集線器的缺點在於會造成網路過載。幀並非從集線器傳送至目標網路介面卡,而是傳送給連接至集線器所有端口的裝置。這種網路泛洪現象會降低網路的頻寬。 集線器運作於 OSI 模型的第一層(物理層)。
交換器則是一種更智能的裝置。交換器會記住連接裝置的 MAC 位址,並將連接至交換器各埠之裝置的 MAC 位址新增至 MAC 位址表中。當發送方將幀傳送至目標裝置時,該幀會被傳送至交換器。 交換器會讀取目標站點網路卡的 MAC 位址,並查閱內部 MAC 位址表,以識別目標裝置連接至交換器的哪個埠。接著,交換器僅將資料幀傳送至與目標裝置 MAC 位址對應的埠。此方式不會產生泛洪現象,亦不會造成網路過載,從而確保了高網路效能。在星型網路拓撲中使用交換器時,不會發生碰撞。 交換器運作於 OSI 模型的第二層(資料連結層)。請參閱下表以查看所有 OSI 層。
開放式系統互連模型(OSI)
| 層號碼 | 層名稱 | 通訊協定資料單位(PDU) | 通訊協定與標準範例 |
| 7 | 應用程式 | 應用程式接收或傳輸的資料 | HTTP、FTP、POP3、SMTP |
| 6 | 表示層 | 為呈現而格式化的資料 | SSL、TLS |
| 5 | 工作階段 | 傳遞至網路連線的資料 | NetBIOS、SAP |
| 4 | 傳輸層 | TCP 區段、UDP 資料報 | TCP、UDP |
| 3 | 網路層 | 封包 | IPv4、IPv6 |
| 2 | 資料連結層 | 框架 | Ethernet、PPP、STP、Token Ring |
| 1 | 實體層 | 位元 | 100BaseTX、RS232、ISDN |
交換器比集線器更安全。自 2011 年起,IEEE 802.3(Ethernet 網路的標準與通訊協定集合)已不再建議使用集線器連接網路元件。
注意 : 交換器、集線器、路由器、數據機和 Wi-Fi 存取點都屬於 主動式網路設備 。主動式設備具有電子電路,且需要電力才能運作。纜線、連接器、收發器、配線架、機架安裝座和 Wi-Fi 天線都屬於 被動式網路設備 ,不需要電力。被動式網路設備用於連接主動式網路設備。
現實生活中的星狀拓撲
讓我們詳細了解傳統 Ethernet 網路如何使用星狀網路拓撲,以及 IEEE 802.3 標準如何運作。雙絞線(4×2 條導線)是最常見的線材。它們通常用於這些網路,而纜線末端會壓接 RJ-45 連接器(也稱為 8P8C,即 8 位置 8 接點)。纜線兩端都使用 EIA/TIA 568B 標準進行壓接。您也可以使用 EIA/TIA 568A 壓接纜線兩端,因為其運作原理相同,但這種做法並不常見。 如需更多纜線相關資訊,請參閱這篇部落格文章結尾的 纜線的種類 區段。
乙太網路標準
10BASE-T 是乙太網路的第一種實作,使用雙絞線纜線(名稱中的 T 代表 T 雙絞線,BASE 代表基頻訊號)。網路的最高速度為 10 Mbit/s。所需纜線為 UTP Cat.3 或更高類別(僅使用橙色和綠色線對)。
100BASE-TX 稱為快速乙太網路,於 1995 年實作(IEEE 802.3u)。此標準可提供 100 Mbit/s 的網路速度,並需要 UTP Cat 5 纜線。
1000BASE-T 稱為 Gigabit 乙太網路(GbE 或 1 GigE),並記載於 IEEE 802.3ab 標準中(該標準於 1999 年獲得批准)。最高資料傳輸速率為 1000 Mbit/s(1 Gbit/s)。所需纜線為 UTP Cat 5e。
2.5GBASE-T 是 IEEE 802.3bz 所指的標準,最高資料傳輸速度為 2.5 Gbit/s。IEEE 802.3bz 標準於 2016 年獲得批准。需要使用 UTP Cat 5e 纜線。
5GBASE-T 類似於 2.5GBASE-T,但可提供 5 Gbit/s 的資料傳輸速率,並需要更高類別的纜線,即 UTP Cat 6。
10GBASE-T 是使用銅線纜線的最快乙太網路標準,最高速度為 10 Gbit/s。所需纜線為 UTP Cat 6A。IEEE 802.3an 標準包含使用雙絞線進行 10 Gbit/s 連線的規格。
RJ-45 連接器用於上述先前乙太網路標準的纜線。
如果符合雙絞線纜線的需求,上述每種標準的兩個網路裝置連接埠之間的纜線長度上限均為 100 公尺。如果需要連接相距 200 公尺的兩個網路裝置,請使用兩段各 100 公尺的纜線,並將它們連接到安裝在兩個裝置中間、距離每個裝置 100 公尺處的交換器。
若要達到每種標準的最高速度,必須符合最低需求:使用適當類別的纜線、支援所需模式的交換器,以及連接至交換器的裝置網路卡。例如,如果希望網路中的裝置以 1 Gbit/s 的速度運作,必須在這些裝置上安裝 1-Gbit 網路卡,將它們連接至 1-Gbit 交換器,並使用以 EIA/TIA 568B 標準壓接 RJ-45 連接器的 UTP Cat 5e 纜線作為跳線。當所有已連線裝置均以 1 Gb/s 的速度運作時,它們只能在 full-duplex 模式下運作。 自動協商是用於決定連接至另一個已連線裝置之連接埠的連接埠之最佳網路速度和資料傳輸模式(full-duplex 或 half-duplex)的功能。自動協商會自動決定連接至纜線另一端的連接埠組態,並根據較低的值設定資料傳輸速率。如果您使用跳接線(Cat 5e)將 100 Mbit 的網路卡連接至 1 Gbit 的交換器,則網路連線的速度為 100 Mbit/s。與舊有較低速乙太網路標準的回溯相容性是一項實用的功能。
框架格式
標準 Ethernet IEEE 802.3 框架的長度為 1518 位元組,而標準 MTU(最大傳輸單位)為 1500 位元組。如果您需要網路中的工作站交換大量資料,請將其設定為使用巨型框架,讓框架可以使用 9000 位元組的 MTU。巨型框架有助於提升資料傳輸時的效能,因為框架中有效資訊與服務資訊的比例較高。並非所有裝置都支援巨型框架。
使用星狀網路拓撲的另一項優點是,採用此實體網路拓撲類型的 Ethernet 網路支援 VLAN 標籤。VLAN 標籤可利用相同的實體基礎結構,將實體網路劃分為邏輯網路。邏輯網路會在 OSI 模型的第二層,利用寫入框架中的 VLAN 標籤進行分隔。硬體必須支援 VLAN 標籤,才能使用此功能。VLAN ID 的範圍可以是 0 到 4094。4094 是一個實體網路中的 VLAN 網路數量上限。

以下介紹採用星狀網路拓撲的 IEEE 802.3 Ethernet 網路之框架格式。
- 前導碼(7 位元組)表示框架的開始,並用於在傳送者與接收者之間進行同步。
- 框架起始分隔符號(1 位元組)是永遠設定為 10101011 的欄位。SFD(框架起始分隔符號)標示前導碼的結束和 Ethernet 框架的開始,為接下來的目的地地址位元做好準備。此欄位是網路裝置進行同步的最後機會。
- 目的地地址(6 位元組)包含目的地網路卡的 MAC 地址(例如 E8:04:62:A0:B1:FF)。目的地地址可以是單點傳送、多點傳送或廣播(FF:FF:FF:FF:FF:FF)。
- 來源地址(6 位元組)包含傳送者裝置之來源網路卡的 MAC 地址。 來源地址總是單播。
- 類型(乙太網路類型)或長度(2 位元組)定義乙太網路訊框的長度。類型欄位會指出第 3 層(L3)通訊協定(0x0800 – IPv4、0x86DD – IPv6)、訊框是否使用 802.1q VLAN 標籤(0x8100)等。
- 資料承載(標準訊框最多 1500 位元組,巨型訊框最多 9000 位元組)是由訊框承載的封裝 L3 封包。封包是 OSI 模型第三層(網路層)的典型 PDU(通訊協定資料單位)。
- 檢查碼、FSC 或 CRC(4 位元組)用於驗證訊框完整性。CRC 由傳送者計算,然後接收者收到訊框後會計算此值,並與訊框中收到的 CRC 值進行比較。
乙太網路訊框的 14 位元組標頭包含目的地地址、來源地址和類型(長度)。如果使用 VLAN 標籤,則會在來源地址欄位後方為訊框新增額外的 4 位元組 VLAN 標籤欄位。
光纖連線
如果需要更長的纜線區段或更低的延遲,也可以使用星狀網路拓撲,透過光纜(光纖)建置網路。10GBASE-S 和 10GBASE-E 是使用光纖建立連線的現代 10 Gbit/s 網路標準。在此情況下,需要配備收發器和 SFP 連接器的交換器,才能建置星狀拓撲網路。
SR(短距離)收發器的使用距離最長可達 300 公尺。
LR(長距離)收發器支援 300 公尺至 3 公里的纜線長度範圍。
ER(延伸距離)收發器支援 30 公里至 40 公里的纜線長度。
多模(MM)光纜用於短距離(少於 300 公尺)。
單模(SM)光纜用於長距離(超過 300 公尺)。
有些收發器可讓您將具有 RJ-45 連接器的銅製 Cat 6A 纜線連接至 SFP+ 連接埠,以實現最大相容性。光纜會使用 LC 連接器連接至收發器。使用光纜建置實體網路,比使用 Cat 6A 銅纜線建置網路更加困難。
星狀拓撲的優點
星狀網路拓撲表現優異。星狀拓撲是目前最常見的網路拓撲類型。讓我們總結此網路拓撲類型的優點。
- 每個工作站使用一張網路卡即已足夠
- 易於安裝和維護
- 易於疑難排解
- 高可靠性和相容性
- 快速速度
- 支援雙絞線和光纖纜線
- 彈性和可擴充性
Wi-Fi 連線
如果在家中或辦公室安裝存取點來使用無線網路連線,無線網路通常會使用星狀網路拓撲。在此情況下會使用 802.11n (a/b/g/n) 標準。Wi-Fi 存取點會作為交換器,與工作站的無線網路介面卡連線,並代表星狀拓撲。
樹狀網路拓撲
樹狀網路拓撲是星狀拓撲的延伸,目前廣泛使用。樹狀拓撲的概念是,您可以使用交換器之間的連線,將多個星狀拓撲如同分支一樣連接成複雜的網路。工作站會連線至這些交換器的連接埠。如果其中一個交換器發生故障,網路的相關區段就會離線。如果位於樹狀拓撲頂端的主要交換器離線,網路分支就無法彼此連線,但各分支中的電腦仍可互相通訊。任何連線至網路的工作站發生故障,都不會影響網路分支或整個網路。樹狀拓撲可靠、易於安裝、管理和疑難排解,並提供高度可擴充性。使用此拓撲時,網路的每個節點之間都有一個連線(請參閱下方的網路拓撲圖)。
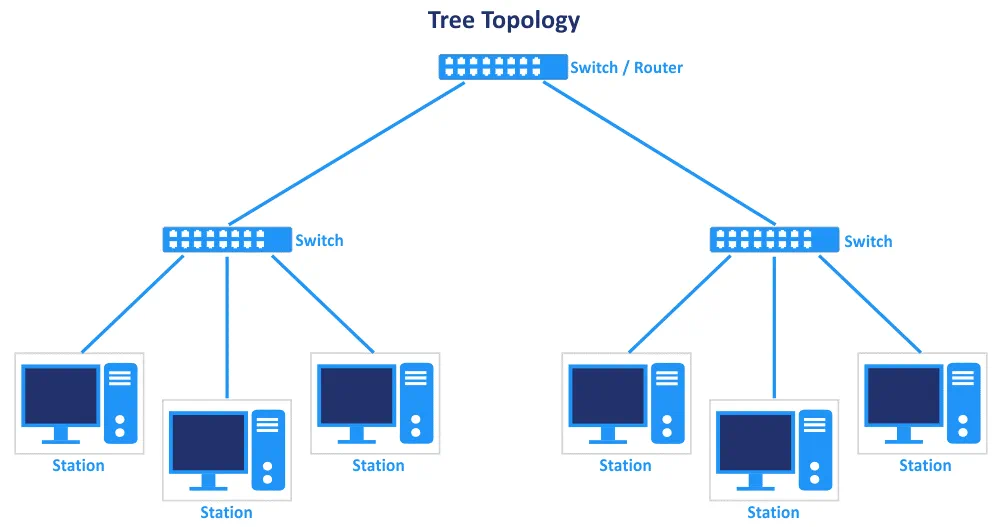
星狀網路拓撲適用的通訊協定和標準也適用於樹狀拓撲(包括交換器、纜線和連接器)。此外,也可以在 OSI 模型的第三層使用路由器將子網路彼此分隔。因此會使用第三層的網路通訊協定,並執行適當的網路設備組態。樹狀網路拓撲廣泛用於大型組織,因為它易於安裝和管理。此拓撲具有階層式網路結構。建議將網路各分支的所有交換器連接至主要交換器,以避免建立過長的交換器鏈,因為資料透過交換器之間的區段傳輸時,這可能造成瓶頸並降低網路效能。 
網路配置範例
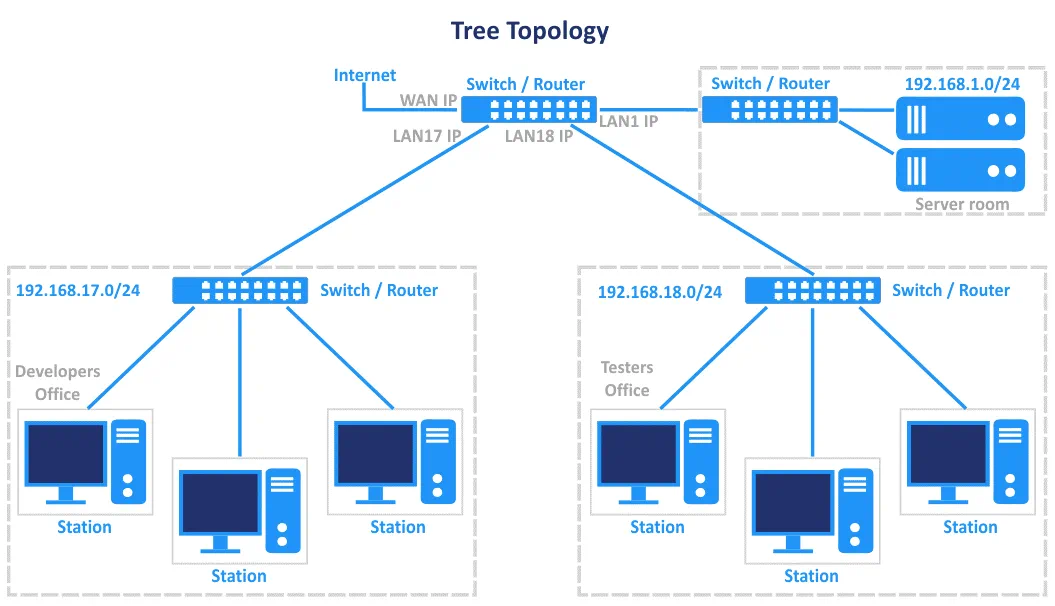
讓我們來看看樹狀網路拓撲的範例,以及這種網路拓撲類型在實際應用中的情況。 舉例來說,某個組織設有多個部門,每個部門在同一棟大樓中佔用一間辦公室。各部門位於大樓的不同樓層。若採用單一星型拓撲架設網路並不合理,因為這將導致額外的纜線消耗,以連接大樓不同位置的所有終端設備至單一交換器。 此外,工作站數量可能超過交換機的埠數。在此情況下,最合理的解決方案是在每個部門的主辦公室安裝專用交換機,將該部門的所有工作站連接至對應的交換機,並將各部門的交換機連接至位於伺服器機房的主交換機。在此範例中,主交換機位於樹狀層級結構的頂端。 主交換機可連接至路由器以連線至網際網路。若某部門位於另一棟建築物內,且與主建築物內交換機的距離超過 100 公尺,可使用額外的交換機並搭配 UTP 纜線進行連接。此交換機能將距離劃分為多個不超過 100 公尺的區段。另一種替代方案是使用光纖纜線(以及相應的轉換器或交換機)將該遠端辦公室連接至主交換機。
為了簡化管理並提升安全性,您可以為每個部門安裝路由器,並為每個部門建立子網。 例如:開發人員位於 192.168.17.0/24 網路,會計人員位於 192.168.18.0/24 網路,測試人員位於 192.168.19.0/24 網路,伺服器位於 192.168.1.0/24 網路(主子網), 等等。
何謂路由器?
路由器是一種運作於 OSI 模型第三層(網路層)的裝置,並以封包為處理單位(PDU 即為封包)。 路由器可透過來源主機與目的地主機的 IP 位址,分析、接收並在不同的 IP 網路(子網)之間轉發封包。無效的封包則會被丟棄或拒絕。路由會運用各種技術,例如 NAT(網路位址轉換)、路由表等。防火牆與網路安全是路由器的特點。路由器能選擇最佳路徑來傳輸封包。封包會被封裝進幀中。 路由器至少具備兩個網路介面(通常為 LAN 和 WAN)。市面上常見的路由器型號會將交換機整合於單一裝置中。這類路由器具備一個 WAN 埠和多個 LAN 埠(小型辦公室/家庭辦公室型號通常為 4 至 8 個)。專業級路由器則具備多個未明確標示為 LAN 或 WAN 埠的介面,您需要手動進行設定。 您可以使用配備多個網路介面的實體 Linux 伺服器,並將此機器作為路由器連接。將交換機連接至此 Linux 路由器的 LAN 網路介面,即可形成樹狀網路拓撲。
Wi-Fi 連線
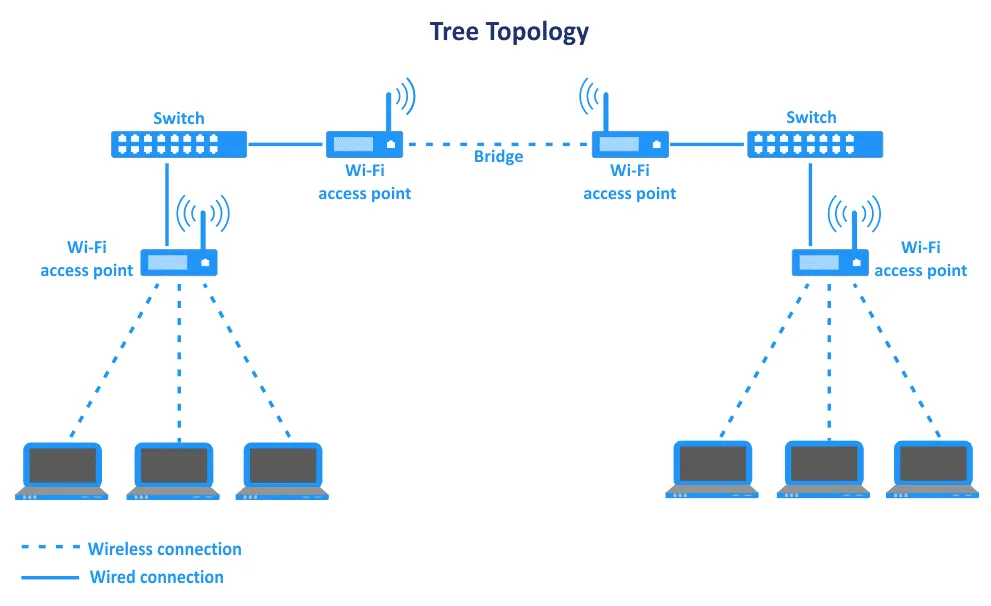
如同星型網路拓撲,無線網路設備可用於在樹狀拓撲中建立網路區段,並與有線區段混合使用。 兩個相同的 Wi-Fi 存取點可運作於橋接模式,以連接網路的兩個區段(兩個星型拓撲)。當您需要連接相距超過 100 公尺的辦公室,且無法在辦公室之間鋪設纜線時,此方法便十分實用。以下樹狀網路拓撲圖說明此使用情境。 每個以橋接模式運作的 Wi-Fi 存取點均連接至一個交換器,另外兩個 Wi-Fi 存取點則連接至相應的交換器,而用戶端站點則連接至這些存取點(形成樹狀結構的分支,這些分支即為星型拓撲的網路)。
網狀網路拓撲
網狀網路拓撲是一種配置,其中網路中的每個站點都與其他站點相連。所有裝置彼此相互連接。 網狀網路分為兩種類型:全網狀與部分網狀。在部分網狀中,網路中至少有兩個站點與網路中的多個其他站點相連。在全網狀中,每個站點皆與所有其他站點相連。全網狀的連接數可透過以下公式計算: Nc=N(N-1)/2 連結數,其中 N 為網路中的節點數(針對 full-duplex 通訊模式)。 請參閱下方的網路拓撲圖。

網狀網路拓撲可為網路提供冗餘性,但由於連接數量龐大且所需纜線總長度較長,建置成本可能較高。若其中一個站點發生故障,網路可透過其他節點與連接繼續運作。若資料原本是經由故障節點傳輸,系統會變更路徑,並透過其他節點傳輸資料。 每個節點皆為路由器,可動態建立及修改路由,以最合理的方式傳輸資料(此處採用動態路由協定)。當來源裝置與目的地裝置之間的路由變更時,躍點數可能會有所不同。路由表由目的地識別碼、來源識別碼、度量值、存活時間及廣播識別碼組成。路由運作於 OSI 模型的第三層。 有時會採用泛洪技術來取代路由。此類網路拓撲結構憑藉連接冗餘的特性,可應用於傳輸大量流量。
由於需要將新站點連接至多個其他站點,因此很難將新站點加入網路。新增或移除節點不會中斷整個網路的運作。 每個節點都需要配備多張網路卡,才能建立所有必要的連線。新增節點後,可能需要為其他必須與新節點連線的節點安裝額外的網路卡。網狀網路拓撲雖具可擴展性,但此過程並不簡單。管理作業可能相當耗時。這種容錯拓撲確保了高可靠性,且不存在階層關係。
網狀網路拓撲是連接網際網路多處站點的範例。此網路拓撲廣泛應用於 WAN(廣域網)連接,以及軍事組織等任務關鍵型組織的網路。
Wi-Fi 連線
在 Wi-Fi 網路中,網狀網路拓撲用於擴展無線網路的覆蓋範圍,此類網路稱為無線網狀網路。基礎架構式網狀架構是此類網路拓撲中最常見的架構。 用於建立此類網路拓撲的無線技術包括基於 IEEE 802.15.4 協定的 Zigbee 與 Z-Wave,以及 WirelessHART。此外還有 IEEE 802.11、802.15 及 802.16。行動通訊網路亦可採用網狀網路拓撲運作。
混合網路拓撲
混合拓撲結合了前述兩種或更多類型的網路拓撲。星型與環型網路拓撲的組合即為混合網路拓撲的一種實例。有時您可能需要在網路中兼顧兩種拓撲的靈活性。混合拓撲通常具有可擴展性,並兼具所有子拓撲的優點;但其缺點也會一併存在,導致安裝與維護較為困難。 混合拓撲會增加網路的複雜性,並可能產生額外成本。

星型-環型拓撲是當今常見的混合型網路拓撲之一。談到環型部分時,我們指的並非配備 T 型接頭和 BNC 接頭的同軸電纜。 在現代網路中,光纖環狀拓撲用於連接遠距離的節點。這種混合網路拓撲(環狀+星狀)用於在同一城市內或不同城市之間,連接位置相距甚遠的建築物。當節點間距離較遠時,採用星狀拓撲不僅困難,還會導致線纜過度消耗。
多線路光纖環狀拓撲的優勢在於沒有單點故障。 冗餘的光纖鏈路可提供高可用性與可靠性。若其中一條光纖鏈路發生故障,系統將自動切換至備用通道。環形網路中各節點間的不同光纖線路,可透過不同的地理路徑進行佈線。
作為環形網路節點的光纖交換器/路由器,會透過星型網路拓撲,連接至屬於各網路區段的交換器/路由器。此種連接方式對於建置區域網路具有顯著優勢。 若環形網路與星形網路使用不同類型的纜線及網路設備,則需透過光纖媒體轉換器,將相容於光纖纜線及相關連接器的交換機/路由器,連接至相容於銅纜且壓接有適當連接器的交換機/路由器。
纜線類型
纜線是實體網路拓撲的重要組成部分。 網路速度及網路安裝的整體成本,取決於所選的網路拓撲、纜線及其他網路設備。在部落格文章中,透過實際案例說明不同網路拓撲的應用時,已提及各類纜線。為了更深入理解物理拓撲,讓我們來看看本篇部落格文章中針對不同網路拓撲所說明的最常用纜線。
同軸纜線
同軸纜線由中央銅線作為內導體。 根據不同的纜線型號,中心導體可採用實心銅線或多股細銅線。這層內導體外圍包覆著一層絕緣層,用以保護核心導線。絕緣層外側則包覆著導電鋁帶及編織銅屏蔽層。最外層為聚合物絕緣層,顏色通常為黑色或白色。 RG-58 是一種常見的同軸電纜版本,阻抗為 50 歐姆。此電纜亦稱為 10Base2 Thinnet 電纜。名稱中的 RG 代表”無線電導向”(radio guide)。 其他同軸電纜的例子包括 RG-6、RG-8 和 RG-59。如今,同軸電纜常用於將 Wi-Fi 天線連接至相應的網路設備(例如 5D-FB、8D-FB、LMR-400 等電纜類型)。
雙纜
雙纜因其使用簡便、頻寬高且價格實惠,在網路領域中被廣泛採用。 兩條獨立的絕緣銅線(直徑約 1 毫米)纏繞在一起形成一對。不同類型的纏繞對線會使用一至四對。纏繞的目的是為了減少干擾訊號。纏繞對線外層包覆有絕緣屏蔽層,用以保護線纜免受機械損傷。 雙纏線主要有三種類型:UTP、FTP 和 STP。
UTP (Unshielded Twisted Pair) 是由導線和絕緣體組成的線纜。
FTP (Foil screened Twisted Pair) 或 F/UTP 是一種所有雙纏線對均由金屬屏蔽層(鋁箔)包覆的線纜。線纜內部還包含一根直徑小於 1 毫米的額外單股導線。因此,若使用適當的連接器,FTP 線纜即可支援接地功能。 個別纏繞對未經屏蔽。
STP (Shielded Twisted Pair) 則在纏繞對外層纏繞有編織金屬屏蔽層。每組纏繞對均以鋁箔進行屏蔽。整條纜線質地堅硬,較難彎曲(其柔韌性不及 FTP 和 UTP)。STP 纜線能提供更佳的抗電磁干擾及抗機械損壞能力。
類別 5e 或更高規格的纜線,現今多用於網路佈建。 類別越高,資料傳輸速率(100 MHz、250 MHz、500 MHz)就越高,且支援的資料傳輸速度也隨之提升。您可以使用相同類別的 FTP 或 STP 纜線來取代 UTP 纜線。 UTP Cat.3 僅有兩對纏繞線對。 UTP Cat.5 及以上類別則有 4 對纏繞線對。纜線壓接操作簡單,只要擁有纜線壓接工具,任何人都能完成。

光纖纜線
光纖纜線具有最低的延遲,且單一纜段即可覆蓋更長距離(無需中繼器)。光纖纜線十分纖細,由兩層玻璃構成。芯層為純玻璃,用作光訊號的長距離波導;包層則是包圍芯層的玻璃層,其折射率低於芯層。 這項技術基於全內反射原理。
使用的光纜包括單模光纖(SMF)與多模光纖(MMF)。多模光纖(MMF)的直徑較大,用於傳輸多條光束(或模),但更適合短距離傳輸。多模光纖通常呈藍色。 單模光纖(SMF)纜線更適合長距離傳輸,且呈黃色。常見的連接器包括 SC、FC、LC 和 ST。

光纖纜線的價格較高。與雙纜或同軸電纜的佈線相比,光纖的熔接作業較為困難。將光纖連接至交換器或路由器所需的收發器,其價格亦會增加成本。 光纖端面必須始終保持潔淨,因為即使是一點灰塵也可能造成嚴重問題。
結論
這篇部落格文章探討了網路拓撲結構,包括物理拓撲、邏輯拓撲,以及它們在現實生活中的應用範例。若您需要建置區域網路,建議採用星型拓撲(這是當今最常見的網路拓撲),或是樹型網路拓撲(這是星型拓撲的一種高度可擴展的變體)。 環形拓撲與網狀拓撲主要由網際網路服務供應商、託管服務供應商及資料中心採用。這些拓撲的配置難度較高。憑藉多樣化的網路拓撲類型、網路設備、標準與通訊協定,您可以根據需求,在您的環境中建置任何配置的網路。
當您完成網路建置,並將伺服器與虛擬機器連接到網路後,請勿忘記設定資料備份以保護您的資料。 NAKIVO Backup & Replication 是一款通用的資料保護解決方案,支援透過網路備份 Linux 機器、Windows 機器、VMware 虛擬機器 (VM)、Hyper-V 虛擬機器、Oracle 資料庫以及 Office 365。請下載 NAKIVO Backup & Replication 免費版本,並在您的環境中試用此產品。