Rodzaje topologii sieci – wyjaśnienie
Podczas tworzenia sieci komputerowej należy określić, jaką topologię sieci zamierza się zastosować. Obecnie stosuje się wiele rodzajów topologii sieciowych, z których każda ma swoje zalety i wady. Wybrana topologia decyduje o optymalnej wydajności sieci, możliwościach skalowania, łatwości konserwacji oraz kosztach jej budowy. Dlatego tak ważne jest, aby wybrać odpowiedni typ topologii sieciowej.
Ten wpis na blogu omawia rodzaje topologii sieciowych, ich zalety i wady. Zawiera również zalecenia dotyczące tego, jaką topologię sieciową zastosować w różnych scenariuszach. Praktyczne przykłady wykorzystania konkretnych typów topologii sieciowych mogą pomóc w zrozumieniu, kiedy można zastosować daną topologię.
Czym jest topologia sieciowa?
Topologia sieciowa lub konfiguracja sieciowa określa strukturę sieci oraz sposób połączenia jej elementów. Rodzaje topologii sieci są zazwyczaj przedstawiane za pomocą schematów topologii sieci dla wygody i przejrzystości. Wyróżnia się dwa rodzaje topologii sieci: fizyczną i logiczną.
Topologia fizyczna opisuje sposób fizycznego połączenia urządzeń sieciowych (zwanych komputerami, stacjami lub węzłami) w sieci komputerowej. Schemat geometryczny, połączenia, wzajemne połączenia, lokalizacja urządzeń, liczba używanych kart sieciowych, typy kart sieciowych, rodzaj kabla, złącza kablowe oraz inne urządzenia sieciowe to aspekty fizycznej topologii sieci.
Topologia logiczna przedstawia przepływ danych między stacjami, sposób ich przesyłania i odbierania, ścieżkę danych w sieci oraz stosowane protokoły. Topologia logiczna sieci wyjaśnia, w jaki sposób dane są przesyłane w ramach topologii fizycznej. Zasoby chmury i sieci wirtualnej stanowią część topologii logicznej.
Topologia sieci punkt-punkt
Topologia sieci punkt-punkt jest najprostszą topologią sieci stosowaną w przypadku, gdy połączone są ze sobą tylko dwa komputery lub inne urządzenia sieciowe. W tym przypadku wykorzystuje się pojedynczy odcinek kabla. Najczęstszym przykładem topologii sieci typu punkt-punkt jest połączenie dwóch komputerów (wyposażonych w karty sieciowe Ethernet z portami RJ-45) za pomocą kabla skrętki (UTP Cat 5e, FTP Cat 5e, STP Cat 5e, itp.). Topologia typu punkt-punkt jest również nazywana topologią P2P.
Zapoznaj się z ostatnią sekcją wpisu na blogu, aby dowiedzieć się więcej o różnych Rodzaje kabli.
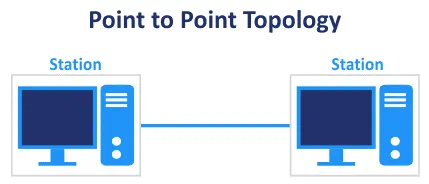
Kabel krzyżowy Ethernet kategorii 5e to kabel zawierający cztery skręcone pary przewodów. Kabel posiada złącza RJ-45 na obu końcach, przy czym jeden koniec ma okablowanie T568A, a drugi – T568B. Kabel krzyżowy służy do łączenia urządzeń sieciowych tego samego typu, takich jak dwie karty sieciowe w różnych komputerach. Nowoczesne karty sieciowe mogą współpracować z kablem połączeniowym bez konieczności stosowania kabla krzyżowego w przypadku łączenia dwóch komputerów w topologii sieci punkt-punkt. Połączenie to jest możliwe dzięki wsparciu dla funkcji Ethernet Auto MDI-X (medium dependent interface crossover).
Kable krosowe służą do podłączania karty sieciowej komputera do przełącznika oraz do łączenia przełączników między sobą. Oba końce kabla krosowego są zaciskane zgodnie ze standardem T568B (w przypadku obu końców można również zastosować standard T568A, jednak praktyka ta nie jest powszechna).

Topologia sieci magistralowej
W topologii magistralowej główny kabel nazywany jest kablem wspólnym lub kablem szkieletowym. Stacje są podłączane do tego głównego kabla za pomocą innych kabli, zwanych liniami odgałęzionymi. Do podłączenia linii odgałęzionych do głównego kabla służy urządzenie rozgałęźne. Do budowy sieci w topologii magistralowej zazwyczaj stosuje się kabel koncentryczny RG-58 o impedancji około 50–52 omów. Do łączenia elementów sieci oraz podłączania kabla do karty sieciowej stosuje się złącza BNC (Bayonet Neill-Concelman). Terminatory to urządzenia instalowane na każdym końcu kabla szkieletowego w celu pochłaniania sygnałów i zapobiegania ich odbiciu z powrotem do magistrali (odbicie sygnałów powoduje poważne problemy w sieci).

Stopień trudności instalacji topologii magistralowej jest średni. Topologia ta wymaga mniejszej liczby kabli niż inne rodzaje topologii sieciowych i jest tańsza. Ta topologia sieci jest stosowana w małych sieciach. Skalowalność jest niska, ponieważ długość kabla szkieletowego jest ograniczona, podobnie jak liczba stacji, które można do niego podłączyć. Każde urządzenie sieciowe jest podłączone do jednego kabla.
Topologia magistrali utrudnia wykrywanie awarii sieci. Jeśli główny kabel ulegnie uszkodzeniu, sieć przestaje działać. Każdy dodatkowy węzeł spowalnia prędkość transmisji danych w sieci. Dane mogą być przesyłane tylko w jednym kierunku i są half-duplex. Gdy jedna stacja wysyła pakiet do stacji docelowej, pakiet ten jest wysyłany do wszystkich stacji (komunikacja rozgłoszeniowa). Jednak tylko stacja docelowa odbiera pakiet (po zweryfikowaniu docelowego adresu MAC w ramce danych). Taka zasada działania powoduje przeciążenie sieci i nie jest racjonalna. Sieć o topologii typu „sieć magistralowa” działa w trybie „ half-duplex ”.

Tryb „ half-duplex ” nie pozwala stacjom w sieci na jednoczesne wysyłanie i odbieranie danych. Podczas przesyłania danych w dowolnym kierunku wykorzystywana jest cała szerokość pasma kanału. Gdy jedna stacja wysyła dane, pozostałe stacje mogą jedynie je odbierać.
W trybie „ full-duplex ” obie stacje mogą jednocześnie wysyłać i odbierać dane. Przepustowość łącza jest dzielona między sygnały płynące w jednym kierunku i sygnały płynące w drugim kierunku. Łącze musi posiadać dwie oddzielne ścieżki fizyczne do wysyłania i odbierania danych. Alternatywnie cała przepustowość może zostać podzielona między sygnały płynące w obu kierunkach.
Standard 10BASE2 stanowi część specyfikacji IEEE 802.3 stosowanych w sieciach Ethernet z wykorzystaniem kabla koncentrycznego. Maksymalna długość kabla wynosi od 185 do 200 metrów. Maksymalna długość grubego kabla koncentrycznego dla standardu 10BASE5 wynosi 200 metrów.
CSMA/CD (Carrier Sense Multiple Access/Collision Detection) to technologia stosowana w celu zapobiegania kolizjom (gdy dwa lub więcej urządzeń przesyła dane w tym samym czasie, co prowadzi do uszkodzenia przesyłanych danych) w sieci. Protokół ten decyduje, która stacja i w jakim momencie może przesyłać dane. IEEE 802.3 to standard definiujący metody dostępu do sieci LAN (lokalnej sieci komputerowej) z wykorzystaniem protokołu CSMA/CD.
Token Bus
IEEE 802.4 to Token Bus standard służący do tworzenia logicznego token ring w sieciach zbudowanych w topologii magistrali. Token jest przekazywany od jednej stacji do drugiej w określonej sekwencji, która reprezentuje logiczny pierścień w kierunku zgodnym lub przeciwnym do ruchu wskazówek zegara. Na poniższym obrazku stacja 3 sąsiaduje ze stacją 1 i stacją 5, a w zależności od kierunku wybrana zostaje jedna z nich do transmisji danych. Tylko posiadacz tokenu (stacja posiadająca token) może przesyłać ramki w sieci. Protokół IEEE 802.4 jest bardziej złożony niż protokół IEEE 802.3.
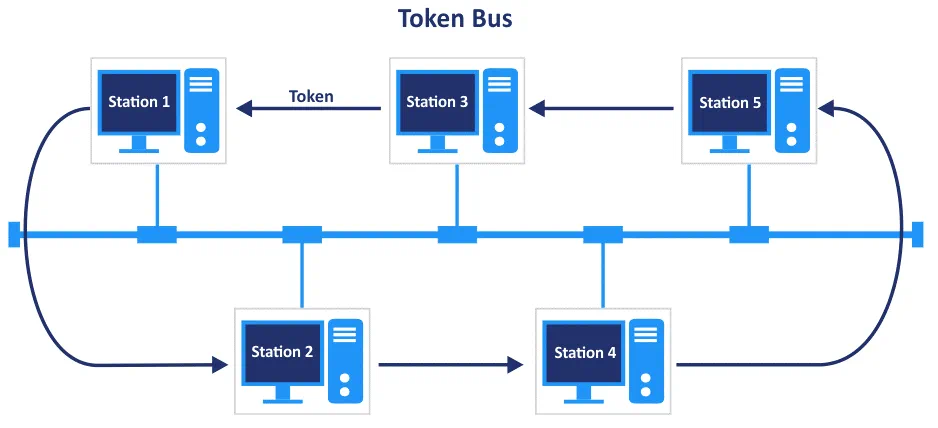
Format ramki Token Bus . Całkowity rozmiar ramki wynosi 8202 bajtów, a ramka składa się z 8 pól. 
- Preambuła (1 bajt) służy do synchronizacji.
- Ogranicznik początku (1 bajt) to pole używane do oznaczenia początku ramki.
- Sterowanie ramką (1 bajt) weryfikuje, czy ta ramka jest ramką sterującą, czy ramką danych.
- Adres miejsca docelowego (2–6 bajtów) określa adres stacji docelowej.
- Adres źródła (2–6 bajtów) określa adres stacji źródłowej.
- Ładunek (0–8182 bajtów) to pole o zmiennej długości służące do przenoszenia użytecznych danych z warstwy sieciowej. 8182 bajty to maksymalna wartość, jeśli używany jest adres 2-bajtowy. Jeśli długość adresu wynosi 6 bajtów, maksymalny rozmiar pola ładunku wynosi odpowiednio 8174 bajty.
- Suma kontrolna (4 bajty) służy do wykrywania błędów.
- Ogranicznik końca (1 bajt) oznacza koniec ramki.
Topologia sieci magistralowej nie jest zalecana w sieciach, w których przesyłana jest duża ilość ruchu. Biorąc pod uwagę, że topologia sieci magistralowej z kablami koncentrycznymi była używana w latach 90., a maksymalna szybkość wynosi 10 Mbit/s, obecnie nie należy używać tej topologii do budowy sieci.
Topologia sieci pierścienia
Topologia sieci pierścienia jest modyfikacją topologii magistralowej. W topologii sieci pierścienia każda stacja jest połączona z dwiema innymi stacjami po obu stronach. Te dwie inne stacje są sąsiadami tej stacji. Dane przemieszczają się kolejno w jednym kierunku, dlatego sieć działa w half-duplex trybie. Nie ma terminatorów, a ostatnia stacja jest połączona z pierwszą stacją w pierścieniu. Topologia pierścienia jest szybsza niż topologia magistralowa. Kabel koncentryczny i złącza używane do instalacji sieci o topologii pierścienia są takie same jak te używane w topologii sieci magistralowej.

W przypadku budowania dużej sieci z użyciem topologii pierścienia należy używać wzmacniaczy, aby zapobiec utracie danych podczas przesyłania danych przez sieć między stacjami po długich odcinkach kabla. Ogólnie każda stacja działa jako wzmacniacz i wzmacnia sygnał. Po przesłaniu danych dane przemieszczają się wzdłuż pierścienia i przechodzą przez węzły pośrednie, aż zostaną odebrane przez urządzenie docelowe.
Jeśli liczba stacji połączonych z siecią jest duża, mogą wystąpić większe opóźnienia. Na przykład jeśli w sieci znajduje się 100 komputerów, a pierwszy komputer wysyła pakiet do 100. komputera w pierścieniu, pakiet musi przejść przez 99 stacji, aby dotrzeć do elementu docelowego. Pamiętaj, że dane są przesyłane sekwencyjnie. Wszystkie węzły muszą pozostać aktywne, aby przesyłać dane, dlatego topologia pierścienia jest klasyfikowana jako aktywna topologia sieci. Ryzyko kolizji pakietów jest mniejsze, ponieważ tylko jeden węzeł w sieci może jednocześnie wysyłać pakiety. Takie podejście zapewnia każdemu węzłowi w sieci równą przepustowość.
Token ring
Sieć token ring jest implementacją standardu IEEE 802.5. Ta topologia działa z wykorzystaniem systemu opartego na tokenie. Token ring to technologia wprowadzona przez firmę IBM w 1984 roku. Token jest znacznikiem przemieszczającym się po pętli w jednym kierunku. Tylko węzeł posiadający token może przesyłać dane.
Pierwsza stacja, która rozpoczyna pracę w sieci, staje się stacją monitorującą lub aktywnym monitorem, kontroluje stan sieci i usuwa krążące ramki z pierścienia. W przeciwnym razie krążące ramki krążyłyby w pierścieniu bez ograniczeń czasowych. Aktywny monitor służy również do zapobiegania utracie tokenów (przez wygenerowanie nowego tokena) oraz do kontroli błędów zegara.
Format ramki IEEE 802.5 dla sieci token ring przedstawiono na poniższym diagramie.
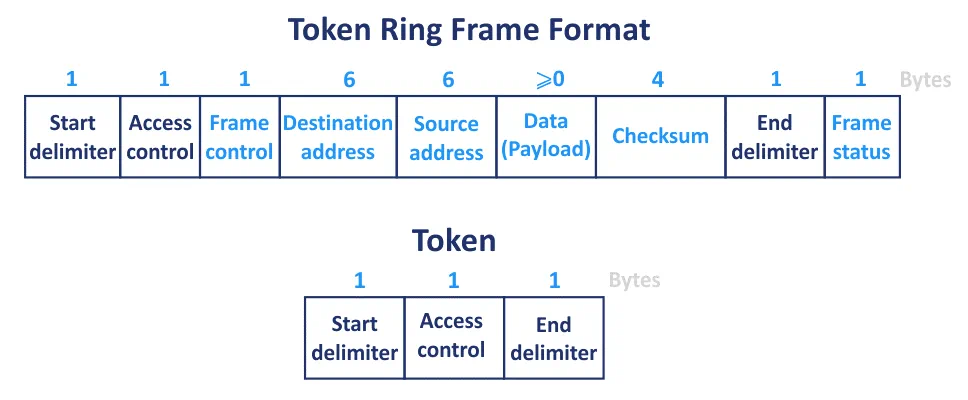
- Ogranicznik początku (1 bajt) służy do synchronizacji i powiadomienia stacji o nadejściu tokena.
- Kontrola dostępu (1 bajt) to pole zawierające bit tokena, bit monitora oraz bity priorytetu.
- Kontrola ramki (1 bajt)
- Adres miejsca docelowego (6 bajtów) określa adres MAC urządzenia miejsca docelowego.
- Adres źródłowy (6 bajtów) określa adres MAC nadawcy.
- Ładunek (0 bajtów lub więcej) to użyteczne dane (pakiet IP) przesyłane w ramce, a jego rozmiar może wynosić od 0 do maksymalnego czasu utrzymywania tokena.
- Suma kontrolna (4 bajty), nazywana również sekwencją kontroli ramki lub CRC (cyclic redundancy check), służy do sprawdzania błędów w ramce. Uszkodzone ramki są odrzucane.
- Ogranicznik końca (1 bajt) oznacza koniec ramki.
- Status ramki (1 bajt) to pole używane do zakończenia ramki danych i pełniące funkcję potwierdzenia. Odbiorca może ustawić to pole, które wskazuje, czy adres MAC został rozpoznany i czy ramka została skopiowana.
Trudność instalacji topologii pierścienia jest średnia. Jeśli chcesz dodać lub usunąć urządzenie sieciowe, musisz zmienić tylko dwa łącza. Instalacja topologii pierścienia nie jest kosztowna. Jednak na tym kończy się lista jej zalet. Teraz zwróćmy uwagę na wady topologii sieci pierścieniowej. Każdy element sieci może stanowić punkt awarii. Awaria może być spowodowana uszkodzonym kablem, uszkodzoną kartą sieciową komputera, odłączeniem kabla itp. W przypadku awarii łącza cała sieć przestaje działać, ponieważ sygnał nie może przejść dalej i ominąć punktu awarii. Awaria jednej stacji powoduje awarię całej sieci. Wszystkie dane przemieszczają się po pierścieniu, przechodząc przez wszystkie węzły, aż do osiągnięcia węzła docelowego. Diagnozowanie i usuwanie usterek jest trudne.
Wszystkie węzły w sieci o topologii pierścieniowej współdzielą przepustowość. W rezultacie, po dodaniu kolejnych węzłów do pierścienia, występują opóźnienia w komunikacji i spadek wydajności sieci. Aby zmienić konfigurację sieci lub dodać/usunąć węzły, sieć musi zostać odłączona i pozostawać w trybie offline. Przerwy w działaniu sieci są niewygodne i nieopłacalne dla organizacji. Dlatego topologia sieci pierścieniowej nie jest najlepszym wyborem do budowy skalowalnej i niezawodnej sieci.
Topologia sieci pierścieniowej w sieciach lokalnych była popularna w latach 90. XX wieku, aż do momentu, gdy zaczęto masowo stosować standard Ethernet z kablami skrętkowymi oraz bardziej zaawansowaną topologią gwiaździstą. Obecnie topologia pierścieniowa nie jest stosowana i nie jest zalecana do użytku domowego ani biurowego ze względu na niską prędkość sieci wynoszącą 4 lub 16 Mbit/s oraz inne wady wymienione powyżej.
Podwójny pierścień
Podwójny pierścień to zmodyfikowana wersja topologii pierścieniowej. Dodanie drugiego połączenia między węzłami w pierścieniu umożliwia przesyłanie danych w obu kierunkach i sprawia, że sieć działa w trybie full-duplex . Dane są przesyłane w sieci zgodnie z ruchem wskazówek zegara i przeciwnie do ruchu wskazówek zegara. Jeśli połączenie w pierwszym pierścieniu ulegnie awarii, drugi pierścień może służyć jako kopia zapasowa, umożliwiająca kontynuowanie działania sieci do czasu usunięcia problemu w pierwszym pierścieniu.

Pierścień optyczny w nowoczesnych sieciach wykorzystuje topologię sieci pierścieniowej. Ta topologia sieci jest stosowana przede wszystkim przez dostawców usług internetowych (ISP) oraz dostawców usług zarządzanych (MSP) do tworzenia połączeń w sieciach rozległych.
Technologie i standardy wykorzystywane do tworzenia pierścienia światłowodowego:
- Odporny pierścień pakietowy (RPR), znany jako IEEE 802.17
- STP (protokół drzewa rozpinającego) zapobiegający powstawaniu pętli w sieci
- Wielosekcyjny współdzielony pierścień ochronny (MS-SPRing/4, MS-SPRing/2 itd.)
- Ochrona połączenia podsieciowego (SNCP)
- Czterowłóknowe dwukierunkowe pierścienie z przełączaniem linii (BLSR/4), BLSR/2 itd.
- Synchroniczny moduł transportowy (STM-4, STM-16, STM-64 itd.)
- Synchroniczna sieć optyczna (SONET) i synchroniczna hierarchia cyfrowa (SDH)
Do utworzenia pierścienia światłowodowego wykorzystuje się profesjonalne urządzenia sieciowe, takie jak przełączniki, obsługujące odpowiednie standardy. Cena tego sprzętu jest wysoka. Pierścień optyczny o wysokiej dostępności służy do łączenia węzłów w różnych dzielnicach miasta lub w różnych miastach z wysokodostępną i szybką siecią.
Topologia sieci w układzie gwiazdy
Topologia gwiazdy jest obecnie najczęściej stosowaną topologią sieci ze względu na liczne zalety, które zapewnia. Ta topologia wymaga jednostki centralnej nazywanej przełącznikiem, a wszystkie pozostałe urządzenia sieciowe są połączone z tym przełącznikiem własnym kablem sieciowym. Przełącznik ma wiele portów (zwykle 4, 5, 8, 16, 24, 48 itd.), a wszystkie wymagane stacje są podłączone do przełącznika, aby mogły współdziałać ze sobą w sieci. W tym przypadku nie ma bezpośrednich połączeń fizycznych między dwiema stacjami. Jeśli dwie stacje współdziałają ze sobą w sieci, ramka opuszcza kartę sieciową nadawcy i jest wysyłana do przełącznika, a następnie przełącznik przekazuje ramkę do karty sieciowej stacji docelowej.

Topologię sieci w układzie gwiazdy można łatwo skalować. Jeśli w przełączniku nie ma wolnych portów, należy wymienić przełącznik na taki, który ma więcej portów, albo podłączyć drugi przełącznik do istniejącego za pomocą kabla krosowego, aby rozbudować sieć w topologii gwiazdy. Należy pamiętać, że przy dużym obciążeniu sieci połączenie między przełącznikami stanowi wąskie gardło, ponieważ szybkość przesyłania danych między stacjami podłączonymi do różnych przełączników może być mniejsza niż szybkość przesyłania danych między stacjami podłączonymi do portów tego samego przełącznika. Jeśli trzeba dodać stację do sieci, należy wziąć kabel krosowy, podłączyć jeden jego koniec do karty sieciowej urządzenia końcowego, a drugi koniec do przełącznika.
Jeśli którakolwiek ze stacji podłączonych do przełącznika ulegnie awarii, sieć będzie nadal działać bez przerwy. Jeśli przełącznik przestanie działać, sieć nie będzie mogła funkcjonować. Full-duplex W topologii sieci gwiaździstej obsługiwane są tryby half-duplex . Topologia ta jest łatwa w utrzymaniu.
Podczas podłączania urządzeń sieciowych należy unikać pętli. Jeśli między dwoma urządzeniami sieciowymi działającymi w drugiej warstwie występują więcej niż dwa połączenia, powstaje pętla. Na przykład, jeśli połączysz dwa przełączniki za pomocą dwóch kabli połączeniowych lub podłączysz kabel połączeniowy do dwóch portów jednego przełącznika, powstanie pętla. Pętla prowadzi do zakłóceń w komunikacji w sieci oraz burz rozgłoszeniowych, które trwają do momentu wyjęcia zbędnego kabla sieciowego i wyłączenia przełącznika. Jeśli chcesz utworzyć połączenia redundantne, użyj urządzeń z wieloma kartami sieciowymi, które obsługują łączenie kart sieciowych (NIC teaming) lub agregację łączy.

Koncentrator a przełącznik: Jaka jest różnica?
Zarówno koncentrator, jak i przełącznik służą do podłączania wielu urządzeń w sieci lokalnej (LAN) wykorzystującej topologię gwiaździstą. Gdy sygnał kodujący ramkę dociera do jednego z portów koncentratora (stacji nadawczej podłączonej do tego portu kablem), sygnał ten jest wysyłany do wszystkich portów koncentratora, a tym samym do wszystkich urządzeń podłączonych do niego. Tylko stacja, której karta sieciowa posiada adres MAC zdefiniowany w ramce jako docelowy adres MAC, może odebrać tę ramkę. Wszystkie inne urządzenia sieciowe podłączone do koncentratora, które nie są urządzeniami docelowymi i których karty sieciowe mają inne adresy MAC, wykrywają wysyłane sygnały i odrzucają tę ramkę. Wadą koncentratora jest przeciążenie sieci. Zamiast wysyłać ramkę z koncentratora do docelowej karty sieciowej, ramka jest wysyłana do wszystkich urządzeń podłączonych do portów koncentratora. To zalewanie sieci zmniejsza przepustowość sieci. Koncentrator działa w pierwszej warstwie modelu OSI (warstwie fizycznej).
Przełącznik jest urządzeniem bardziej inteligentnym. Przełącznik zapamiętuje adresy MAC podłączonych urządzeń i dodaje adresy MAC urządzeń podłączonych do każdego portu przełącznika do tabeli adresów MAC. Gdy nadawca wysyła ramkę do urządzenia docelowego, ramka ta jest wysyłana do przełącznika. Przełącznik odczytuje adres MAC karty sieciowej stacji docelowej i sprawdza wewnętrzną tabelę adresów MAC, aby zidentyfikować, do którego portu przełącznika podłączone jest urządzenie docelowe. Następnie przełącznik wysyła ramkę wyłącznie do portu powiązanego z adresem MAC urządzenia docelowego. Nie dochodzi do rozsyłania ramek na oślep ani przeciążenia sieci. Takie podejście zapewnia wysoką wydajność sieci. Podczas korzystania z przełącznika w topologii sieci gwiaździstej nie występują kolizje. Przełącznik działa na drugiej warstwie modelu OSI (warstwie łącza danych). Wszystkie warstwy modelu OSI przedstawiono w poniższej tabeli.
Model wzajemnych połączeń systemów otwartych (OSI)
| Numer warstwy | Nazwa warstwy | Jednostka danych protokołu (PDU) | Przykłady protokołów i standardów |
| 7 | Aplikacja | Dane odbierane lub wysyłane przez aplikację | HTTP, FTP, POP3, SMTP |
| 6 | Prezentacja | Dane sformatowane do prezentacji | SSL, TLS |
| 5 | Sesja | Dane przekazywane do połączenia sieciowego | NetBIOS, SAP |
| 4 | Transport | Segmenty TCP, datagramy UDP | TCP, UDP |
| 3 | Sieć | Pakiety | IPv4, IPv6 |
| 2 | Warstwa łącza danych | Ramy | Ethernet, PPP, STP, Token Ring |
| 1 | Warstwa fizyczna | Bity | 100BaseTX, RS232, ISDN |
Przełącznik jest bezpieczniejszy niż koncentrator. Od 2011 r. stosowanie koncentratorów do łączenia elementów sieci jest wycofywane przez IEEE 802.3, zbiór standardów i protokołów dla sieci Ethernet.
Uwaga : Przełączniki, koncentratory, routery, modemy i punkty dostępowe Wi-Fi należą do aktywnego sprzętu sieciowego . Sprzęt aktywny posiada obwody elektroniczne i do działania wymaga zasilania elektrycznego. Kable, złącza, nadajniki-odbiorniki, panele krosowe, uchwyty do montażu w szafie oraz anteny Wi-Fi to pasywny sprzęt sieciowy , który nie wymaga zasilania elektrycznego. Pasywny sprzęt sieciowy służy do łączenia aktywnego sprzętu sieciowego.
Topologia gwiazdy w praktyce
Przyjrzyjmy się szczegółowo, w jaki sposób tradycyjne sieci Ethernet wykorzystują topologię gwiazdy oraz jak działa standard IEEE 802.3. Najczęściej stosowane są kable skrętkowe (4×2 żyły). Zazwyczaj wykorzystuje się je w tych sieciach, a końce kabli są zaciskane za pomocą złączy RJ-45 (znanych również jako 8P8C – 8 pozycji, 8 styków). Oba końce kabla są zaciskane zgodnie z normą EIA/TIA 568B. Można również zacisnąć oba końce kabla zgodnie z normą EIA/TIA 568A, ponieważ zasada działania pozostaje taka sama, jednak praktyka ta nie jest powszechna. Więcej informacji na temat kabli znajdziesz w sekcji „ Rodzaje kabli ” na końcu tego wpisu na blogu.
Standardy Ethernet
10BASE-T to pierwsza implementacja sieci Ethernet, wykorzystująca kabel skrętki (oznaczenie „T ” w nazwie oznacza T skrętkę, a BASE oznacza sygnalizację w paśmie podstawowym). Maksymalna prędkość sieci wynosi 10 Mbit/s. Wymagany jest kabel UTP Cat.3 lub o wyższym standardzie (wykorzystywane są wyłącznie pary w kolorze pomarańczowym i zielonym). Standard
100BASE-TX, znany jako Fast Ethernet, został wprowadzony w 1995 roku (IEEE 802.3u). Standard ten zapewnia prędkość 100 Mbit/s w sieci i wymaga kabla typu UTP Cat 5 .
1000BASE-T jest znany jako Gigabit Ethernet (GbE lub 1 GigE) i został opisany w standardzie IEEE 802.3ab (ratyfikowanym w 1999 r.). Maksymalna prędkość transferu danych wynosi 1000 Mbit/s (1 Gbit/s). Wymagany jest kabel typu UTP Cat 5e.
2.5GBASE-T to standard określany jako IEEE 802.3bz, a maksymalna prędkość transferu danych wynosi 2,5 Gbit/s. Standard IEEE 802.3bz został zatwierdzony w 2016 roku. Wymagany jest kabel UTP Cat 5e . Standard
5GBASE-T jest podobny do 2.5GBASE-T, ale zapewnia prędkość transferu danych wynoszącą 5 Gbit/s i wymaga kabla wyższej klasy – UTP Cat 6. Standard
10GBASE-T jest najszybszym standardem Ethernet wykorzystującym kable z przewodami miedzianymi o maksymalnej prędkości 10 Gbit/s. Wymagany kabel to UTP Cat 6A. Standard IEEE 802.3an zawiera specyfikacje dotyczące wykorzystania skrętki do połączeń o przepustowości 10 Gbit/s.
W przypadku kabli zgodnych z poprzednimi standardami Ethernet stosuje się złącza RJ-45.
Maksymalna długość kabla między portami dwóch urządzeń sieciowych wynosi 100 metrów dla każdego z wyżej wymienionych standardów, o ile spełnione są wymagania dotyczące kabla skrętkowego. Jeśli chcesz połączyć dwa urządzenia sieciowe oddalone od siebie o 200 metrów, użyj dwóch 100-metrowych odcinków kabla i podłącz je do przełącznika zainstalowanego pośrodku, w odległości 100 m od każdego urządzenia.
Aby osiągnąć najwyższą prędkość dla każdego standardu, musisz spełnić minimalne wymagania: użyć kabla odpowiedniej kategorii, przełącznika obsługującego wymagany tryb oraz kart sieciowych w urządzeniach podłączonych do przełącznika. Na przykład, jeśli chcesz, aby urządzenia w sieci działały z prędkością 1 Gbit/s, musisz zainstalować w nich karty sieciowe 1 Gbit, podłączyć je do przełącznika 1 Gbit oraz użyć kabla UTP Cat 5e z końcówkami RJ-45, zaciskanego zgodnie ze standardem EIA/TIA 568B. Gdy wszystkie podłączone urządzenia działają z prędkością 1 Gb/s, pracują wyłącznie w trybie full-duplex. Autonegocjacja to funkcja służąca do ustalenia optymalnej prędkości sieciowej oraz trybu przesyłania danych (full-duplex lub half-duplex) dla portu połączonego z portem innego podłączonego urządzenia. Autonegocjacja automatycznie określa konfigurację portu podłączonego do drugiego końca kabla i ustawia prędkość przesyłania danych na podstawie niższej z dostępnych wartości. Jeśli podłączysz kartę sieciową 100 Mbit do przełącznika 1 Gbit za pomocą kabla krosowego (Cat 5e), prędkość połączenia sieciowego wyniesie 100 Mbit/s. Przydatną funkcją jest kompatybilność wsteczna z poprzednimi standardami Ethernet o niższych prędkościach.
Format ramki
Długość standardowej ramki Ethernet IEEE 802.3 wynosi 1518 bajtów, a standardowa wartość MTU (maksymalna jednostka transmisji) to 1500 bajtów. Jeśli stacje w sieci muszą wymieniać duże ilości danych, należy skonfigurować je tak, aby korzystały z ramek typu jumbo, które pozwalają na wykorzystanie MTU wynoszącego 9000 bajtów. Ramki typu jumbo mogą pomóc w poprawie wydajności podczas przesyłania danych, ponieważ stosunek informacji użytecznych do informacji serwisowych w ramkach jest wyższy. Nie wszystkie urządzenia obsługują ramki typu jumbo.
Kolejną zaletą stosowania topologii sieci gwiaździstej jest to, że sieci Ethernet wykorzystujące ten typ fizycznej topologii sieci obsługują tagowanie VLAN. Tagi VLAN służą do podziału sieci fizycznej na sieci logiczne przy użyciu tej samej infrastruktury fizycznej. Sieci logiczne są oddzielone na drugiej warstwie modelu OSI za pomocą znaczników VLAN zapisanych w ramkach. Aby korzystać z tej funkcji, sprzęt musi obsługiwać znaczniki VLAN. Identyfikator VLAN może wynosić od 0 do 4094. 4094 to maksymalna liczba sieci VLAN w jednej sieci fizycznej.

Omówię formaty ramek dla sieci Ethernet zgodnych z normą IEEE 802.3, wykorzystujących topologię sieci gwiaździstej.
- Preambuła (7 bajtów) sygnalizuje początek ramki i służy do synchronizacji między nadawcą a odbiorcą.
- Ogranicznik początku ramki (1 bajt) to pole, którego wartość jest zawsze ustawiona na 10101011. SFD (delimitator początku ramki) oznacza koniec preambuły i początek ramki Ethernet, przygotowując do nadchodzących bitów adresu docelowego. To pole stanowi ostatnią szansę dla urządzeń sieciowych na synchronizację.
- Adres docelowy (6 bajtów) zawiera adres MAC docelowej karty sieciowej (na przykład E8:04:62:A0:B1:FF). Adres docelowy może być adresem unicastowym, multicastowym lub rozgłoszeniowym (FF:FF:FF:FF:FF:FF).
- Adres źródłowy (6 bajtów) zawiera adres MAC karty sieciowej urządzenia wysyłającego. Adres źródłowy jest zawsze adresem jednopunktowym.
- Typ (typ Ethernet) lub długość (2 bajty) określa długość ramki Ethernet. Pole typu wskazuje protokół warstwy 3 (L3) (0x0800 – IPv4, 0x86DD – IPv6), czy ramka wykorzystuje tagowanie VLAN 802.1q (0x8100) itp.
- Ładunek danych (maksymalnie 1500 bajtów dla ramek standardowych lub 9000 bajtów dla ramek typu jumbo) to enkapsulowany pakiet warstwy 3 (L3), który jest przenoszony przez ramkę. Pakiet jest typową jednostką danych protokołu (PDU) dla trzeciej warstwy modelu OSI (warstwa sieciowa).
- Suma kontrolna, FSC lub CRC (4 bajty), służy do weryfikacji integralności ramki. Wartość CRC jest obliczana przez nadawcę, a następnie odbiorca, po odebraniu ramki, oblicza tę wartość i porównuje ją z wartością CRC zawartą w odebranej ramce.
14-bajtowy nagłówek ramki Ethernet zawiera adres docelowy, adres źródłowy oraz typ (długość). W przypadku stosowania oznaczania VLAN do ramki dodawane jest dodatkowe 4-bajtowe pole oznaczenia VLAN, umieszczone po polu adresu źródłowego.
Połączenie optyczne
Topologia sieci gwiaździstej jest również stosowana do budowania sieci opartych na kablach optycznych (światłowodach), jeśli wymagane są dłuższe odcinki kabli lub mniejsze opóźnienia. 10GBASE-S i 10GBASE-E to nowoczesne standardy dla sieci 10 Gbit/s wykorzystujących światłowody do nawiązywania połączeń. W tym przypadku do zbudowania sieci o topologii gwiaździstej wymagany jest przełącznik wyposażony w modemy i złącza SFP.
SR Transceivery typu (short reach) są stosowane na odległości do 300 metrów.
LR Transceivery typu (long reach) obsługują długości kabli w zakresie od 300 m do 3 km.
ER Transceivery typu (extended reach) obsługują długości kabli od 30 km do 40 km.
Kabel światłowodowy wielomodowy (MM) jest stosowany na krótkich odległościach (poniżej 300 m).
Kabel światłowodowy jednomodowy (SM) stosuje się na długich odległościach (ponad 300 m).
Istnieją nadajniki-odbiorniki, które umożliwiają podłączenie kabli miedzianych Cat 6A z złączami RJ-45 do portów SFP+, zapewniając maksymalną kompatybilność. Kabel światłowodowy podłącza się do transceiverów za pomocą złączy LC. Budowa sieci fizycznej z wykorzystaniem kabli światłowodowych jest trudniejsza niż budowa sieci z wykorzystaniem kabli miedzianych Cat 6A.
Zalety topologii gwiazdy
Topologia sieci typu gwiazda jest wyjątkowa. Gwiazda jest obecnie najpopularniejszym typem topologii sieciowej. Podsumujmy zalety tego typu topologii sieciowej.
- Wystarczy jedna karta sieciowa na stację
- Łatwa instalacja i konserwacja
- Łatwe rozwiązywanie problemów
- Wysoka niezawodność i kompatybilność
- Duża prędkość
- Obsługa kabli skrętkowych i światłowodowych
- Elastyczność i skalowalność
Połączenie Wi-Fi
Jeśli korzysta się z bezprzewodowego połączenia sieciowego poprzez zainstalowanie punktu dostępowego w domu lub w biurze, sieć bezprzewodowa zazwyczaj wykorzystuje topologię gwiaździstą. W tym przypadku używany jest standard 802.11n (a/b/g/n). Punkt dostępowy Wi-Fi pełni rolę przełącznika połączonego z bezprzewodowymi kartami sieciowymi stacji i odzwierciedla topologię gwiaździstą.
Topologia sieci drzewiastej
Topologia sieci drzewiastej stanowi rozszerzenie topologii gwiaździstej i jest obecnie szeroko stosowana. Idea topologii drzewa polega na tym, że można połączyć wiele topologii gwiazdowych, takich jak gałęzie, w złożoną sieć za pomocą połączeń między przełącznikami. Stacje są podłączone do portów tych przełączników. Jeśli jeden z przełączników ulegnie awarii, powiązany segment sieci traci łączność. Jeśli główny przełącznik znajdujący się na szczycie topologii drzewa straci łączność, gałęzie sieci nie mogą łączyć się ze sobą, ale komputery w gałęziach nadal komunikują się między sobą. Awaria dowolnej stacji podłączonej do sieci nie wpływa na gałąź sieci ani na całą sieć. Topologia drzewa jest niezawodna i łatwa w instalacji, konserwacji oraz diagnostyce, a także zapewnia wysoką skalowalność. W przypadku tej topologii między każdym węzłem sieci istnieje jedno połączenie (patrz schemat topologii sieci poniżej).
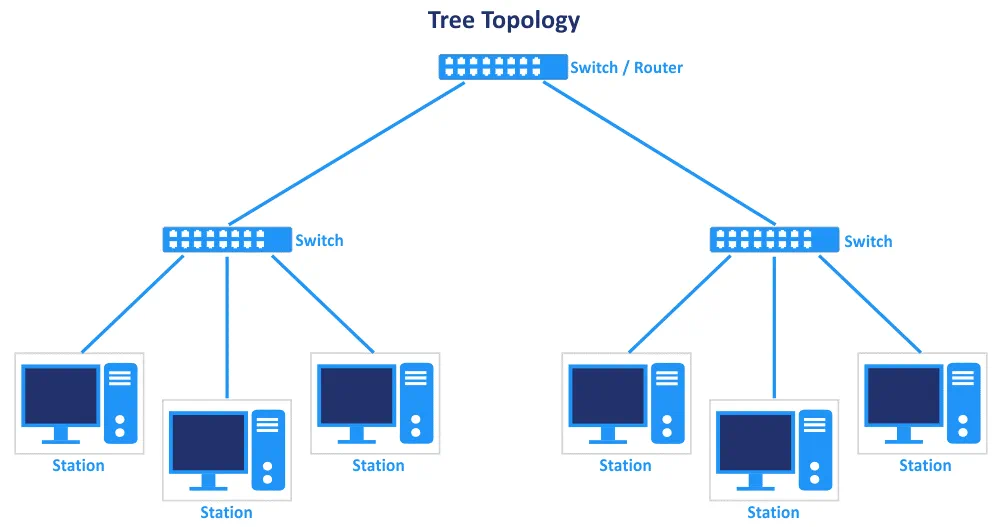
W topologii drzewa stosuje się protokoły i standardy obowiązujące dla topologii gwiaździstej (w tym przełączniki, kable i złącza). Ponadto routery mogą służyć do oddzielania od siebie podsieci na trzecim poziomie modelu OSI. W rezultacie stosowane są protokoły sieciowe trzeciej warstwy oraz przeprowadzana jest odpowiednia konfiguracja sprzętu sieciowego. Topologia sieci drzewiastej jest szeroko stosowana w dużych organizacjach, ponieważ jest łatwa w instalacji i zarządzaniu. Charakteryzuje się hierarchiczną strukturą sieci. Należy podłączyć wszystkie przełączniki gałęzi sieciowych do przełącznika głównego, aby uniknąć tworzenia długiego łańcucha przełączników, który może powodować wąskie gardła i obniżoną wydajność sieci podczas przesyłania danych przez segmenty między przełącznikami. 
Przykład konfiguracji sieci
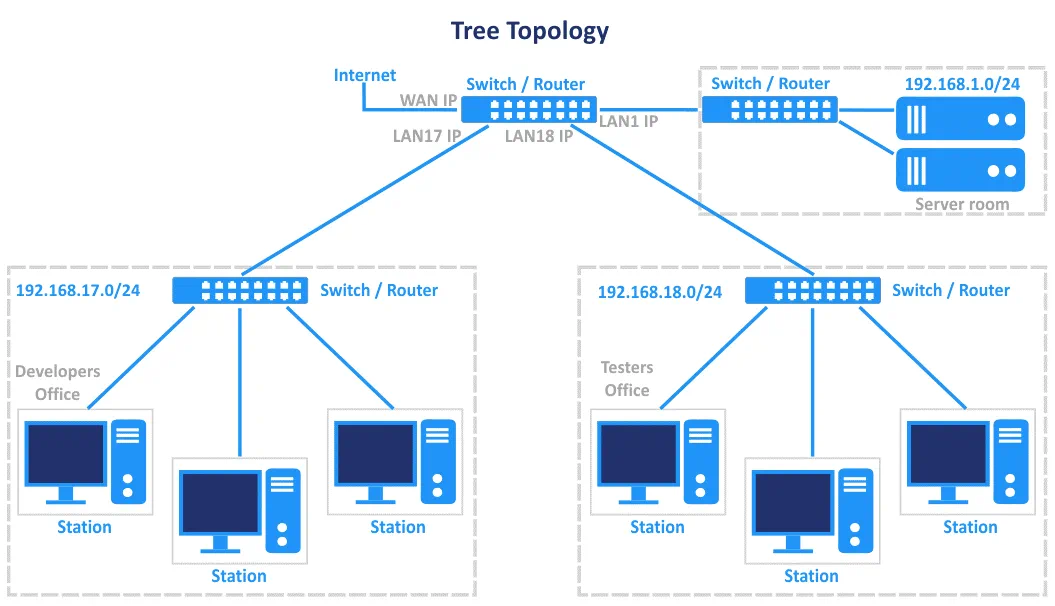
Przyjrzyjmy się przykładowi topologii sieci drzewiastej oraz temu, jak ten typ topologii sieci jest wykorzystywany w praktyce. Weźmy na przykład organizację składającą się z wielu działów, z których każdy zajmuje jedno biuro w budynku. Działy znajdują się na różnych piętrach budynku. Instalacja sieci z wykorzystaniem topologii gwiazdy nie jest racjonalna, ponieważ wiązałoby się to z dodatkowym zużyciem kabla w celu podłączenia wszystkich stacji znajdujących się w różnych miejscach budynku do jednego przełącznika. Ponadto liczba stacji może przewyższać liczbę portów w przełączniku. W takim przypadku najbardziej racjonalnym rozwiązaniem jest zainstalowanie dedykowanego przełącznika w głównym biurze każdego działu, podłączenie wszystkich stacji danego działu do odpowiedniego przełącznika oraz połączenie wszystkich przełączników działów z głównym przełącznikiem znajdującym się w serwerowni. W tym przykładzie główny przełącznik znajduje się na szczycie hierarchii drzewa. Główny przełącznik można podłączyć do routera w celu uzyskania dostępu do Internetu. Jeśli dany dział znajduje się w innym budynku, a odległość do przełącznika w budynku głównym przekracza 100 metrów, można zastosować dodatkowy przełącznik połączony kablem UTP. Przełącznik ten dzieli odległość na segmenty o długości poniżej 100 metrów. Alternatywnie można użyć kabla światłowodowego (wraz z odpowiednimi konwerterami lub przełącznikami) w celu podłączenia tego zdalnego biura do głównego przełącznika.
Aby uprościć administrację i zwiększyć bezpieczeństwo, można zainstalować routery dla każdego działu oraz utworzyć podsieci dla każdego działu. Na przykład programiści znajdują się w sieci 192.168.17.0/24, księgowi w sieci 192.168.18.0/24, testerzy w sieci 192.168.19.0/24, a serwery w sieci 192.168.1.0/24 (główna podsieć), itd.
Czym jest router?
Router to urządzenie działające w trzeciej warstwie modelu OSI (warstwie sieciowej) i obsługujące pakiety (PDU to pakiet). Router może analizować, odbierać i przekazywac pakiety między różnymi sieciami IP (podsieciami), wykorzystując adresy IP hostów źródłowych i docelowych. Nieprawidłowe pakiety są odrzucane. Do routingu stosuje się różne techniki, takie jak NAT (translacja adresów sieciowych), tabele routingu itp. Zapora sieciowa i zabezpieczenia sieciowe to dodatkowe funkcje routera. Routery mogą wybierać najlepszą trasę do przesyłania pakietów. Pakiet jest enkapsulowany w ramkę. Router ma co najmniej dwa interfejsy sieciowe (zwykle LAN i WAN). Dostępne są popularne modele routerów połączonych z przełącznikiem w jednym urządzeniu. Routery te mają jeden port WAN i wiele portów LAN (zwykle 4–8 w modelach przeznaczonych do małych biur lub biur domowych). Profesjonalne routery mają wiele portów, które nie są zdefiniowane jako porty LAN ani WAN, dlatego należy je skonfigurować ręcznie. Można użyć fizycznego serwera Linux z wieloma kartami sieciowymi i podłączyć tę maszynę jako router. Połącz przełącznik z interfejsem sieciowym LAN tego routera Linux, aby uzyskać typ topologii sieci drzewa.
Połączenie Wi-Fi
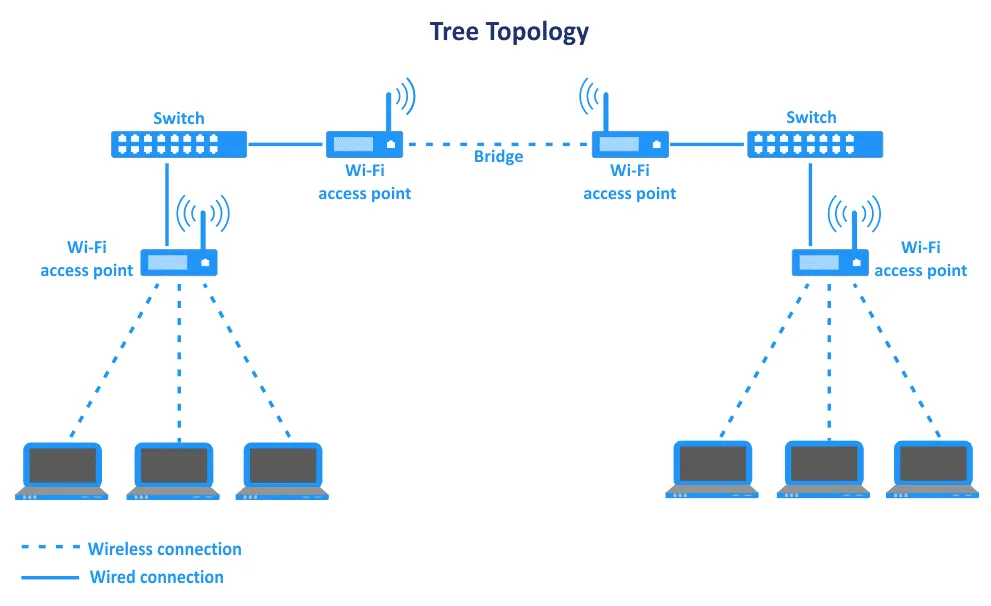
Podobnie jak w przypadku topologii sieci gwiazdy, bezprzewodowe urządzenia sieciowe można wykorzystać do tworzenia segmentów sieci o topologii drzewa w połączeniu z segmentami przewodowymi. Dwa identyczne punkty dostępu Wi-Fi mogą działać w trybie mostu, aby połączyć dwa segmenty sieci (dwie gwiazdy). Takie rozwiązanie jest przydatne, gdy trzeba połączyć biura oddalone od siebie o ponad 100 metrów i nie ma możliwości zainstalowania między nimi kabla. Poniższy diagram topologii sieci drzewa przedstawia ten przypadek. Do każdego punktu dostępu Wi-Fi działającego w trybie mostu podłączony jest przełącznik, do odpowiedniego przełącznika podłączone są dwa inne punkty dostępu Wi-Fi, a stacje klienckie są podłączone do tych punktów dostępu (tworząc gałęzie drzewa, które są sieciami o topologii gwiazdy).
Topologia sieci siatki
Topologia sieci siatki to konfiguracja, w której każda stacja w sieci jest połączona z pozostałymi stacjami. Wszystkie urządzenia są ze sobą połączone. Istnieją dwa typy siatki: pełna siatka i częściowa siatka. W częściowo połączonej siatce co najmniej dwie stacje sieci są połączone z wieloma innymi stacjami w sieci. W pełnej siatce każda stacja jest połączona ze wszystkimi pozostałymi stacjami. Liczbę połączeń w pełnej siatce oblicza się za pomocą wzoru Nc=N(N-1)/2 łączy, gdzie N to liczba węzłów w sieci (dla full-duplex trybu komunikacji). Zobacz poniższy diagram topologii sieci.

Topologia sieci siatki zapewnia nadmiarowość sieci, ale może być kosztowna ze względu na dużą liczbę połączeń i całkowitą długość użytego kabla. Jeśli działanie jednej stacji zakończy się niepowodzeniem, sieć może kontynuować działanie, korzystając z innych węzłów i połączeń. Jeśli dane były przesyłane za pośrednictwem węzła, którego działanie zakończyło się niepowodzeniem, trasa zostaje zmieniona, a dane są przesyłane za pośrednictwem innych węzłów. Każdy węzeł jest routerem, który może dynamicznie tworzyć i modyfikować trasy w celu przesyłania danych w najbardziej racjonalny sposób (w tym przypadku stosuje się protokoły routingu dynamicznego). Liczba przeskoków może się zmieniać w zależności od trasy między urządzeniem źródłowym a docelowym. Tabele routingu składają się z identyfikatora miejsca docelowego, identyfikatora źródła, metryki, czasu życia (TTL) oraz identyfikatora rozgłoszenia. Routing działa na trzeciej warstwie modelu OSI. Czasami zamiast routingu stosuje się techniki rozsyłania (flooding). Tego typu topologie sieciowe mogą być wykorzystywane do przesyłania dużych ilości ruchu dzięki nadmiarowości połączeń.
Dodanie nowej stacji do sieci jest trudne, ponieważ wymaga podłączenia nowej stacji do wielu innych stacji. Dodawanie lub usuwanie węzłów nie zakłóca działania całej sieci. Aby ustanowić wszystkie niezbędne połączenia, na każdej stacji wymagane jest użycie wielu kart sieciowych. Po dodaniu nowej stacji może zaistnieć konieczność zainstalowania dodatkowych kart sieciowych na innych stacjach, które muszą zostać połączone z nową stacją. Topologia sieci typu mesh jest skalowalna, ale proces ten nie jest prosty. Administracja może być czasochłonna. Topologia odporna na awarie zapewnia wysoką niezawodność. Nie ma tu relacji hierarchicznych.
Topologia sieci typu mesh stanowi przykład łączenia wielu lokalizacji w Internecie. Ta topologia sieci jest szeroko stosowana w połączeniach WAN (sieć rozległa), w sieciach organizacji o znaczeniu krytycznym, takich jak organizacje wojskowe itp.
Połączenie Wi-Fi
Topologia sieci typu mesh w sieciach Wi-Fi służy do rozszerzenia zasięgu sieci bezprzewodowych, które nazywane są bezprzewodowymi sieciami typu mesh. Architektura typu mesh oparta na infrastrukturze jest najczęściej spotykana w tego typu topologiach sieciowych. Technologie bezprzewodowe wykorzystywane do tworzenia tego typu topologii sieci to Zigbee i Z-Wave oparte na protokole IEEE 802.15.4 oraz WirelessHART, IEEE 802.11, 802.15 i 802.16. Sieci komórkowe również mogą działać w oparciu o topologię sieci typu mesh.
Topologia sieci hybrydowa
Topologia hybrydowa łączy dwa lub więcej typów topologii sieci omówionych wcześniej. Przykładem topologii sieci hybrydowej jest połączenie topologii gwiaździstej i pierścieniowej. Czasami w sieci może być potrzebna elastyczność wynikająca z połączenia dwóch topologii. Topologia hybrydowa jest zazwyczaj skalowalna i posiada zalety wszystkich topologii składowych. Łączy ona również wady tych topologii, co utrudnia instalację i konserwację. Topologia hybrydowa zwiększa złożoność sieci i może wiązać się z dodatkowymi kosztami.

Topologia gwiazda-pierścień jest jednym z przykładów topologii sieci typu hybrydowego, z którymi można się obecnie spotkać. Mówiąc o części pierścieniowej, nie mamy na myśli kabli koncentrycznych z łącznikami typu T i złączami BNC. W nowoczesnej sieci do łączenia węzłów na dużych odległościach wykorzystuje się pierścień światłowodowy. Ta hybrydowa topologia sieci (pierścień + gwiazda) służy do budowania sieci między różnymi budynkami położonymi daleko od siebie w obrębie jednego miasta lub w różnych miastach. Zastosowanie topologii gwiaździstej przy dużych odległościach między węzłami jest trudne i powoduje nadmierne zużycie kabla.
Zaletą pierścienia światłowodowego z wieloma liniami jest brak pojedynczego punktu awarii. Nadmiarowe łącza optyczne zapewniają wysoką dostępność i niezawodność. W przypadku uszkodzenia jednego łącza optycznego wykorzystywane są kanały rezerwowe. Różne linie światłowodowe między węzłami pierścienia mogą przebiegać różnymi trasami geograficznymi.
Przełączniki/routery światłowodowe, które są węzłami pierścienia, są połączone z przełącznikami/routerami należącymi do segmentów sieci wykorzystujących topologię gwiazdy. Takie połączenie ma zalety przy budowie sieci lokalnych. Konwertery mediów światłowodowych służą do łączenia przełączników/routerów kompatybilnych z kablami światłowodowymi i odpowiednimi złączami z przełącznikami/routerami kompatybilnymi z kablami miedzianymi zakończonymi odpowiednimi złączami, jeśli w sieciach pierścieniowych i gwiaździstych stosowane są różne typy kabli i sprzętu sieciowego.
Rodzaje kabli
Kable są ważnymi elementami fizycznej topologii sieci. Prędkość sieci oraz całkowite koszty instalacji sieci zależą od wybranej topologii sieci, kabli i pozostałego sprzętu sieciowego. Różne rodzaje kabli zostały omówione w tym wpisie na blogu przy podawaniu rzeczywistych przykładów wykorzystania różnych typów topologii sieciowych. Przyjrzyjmy się najczęściej stosowanym kablom dla różnych typów topologii sieciowych opisanych w tym wpisie, aby lepiej zrozumieć topologie fizyczne.
Kabel koncentryczny
Kabel koncentryczny składa się z centralnego drutu miedzianego pełniącego rolę przewodnika wewnętrznego. W różnych modelach kabli jako przewodnik centralny może być zastosowana lite miedziana żyła lub kilka cienkich miedzianych splotów. Ten wewnętrzny przewodnik jest otoczony warstwą izolacyjną chroniącą rdzeń. Warstwa izolacyjna jest otoczona przewodzącą taśmą aluminiową oraz plecionym ekranem miedzianym. Warstwa zewnętrzna to izolacja polimerowa, która jest czarna lub biała. RG-58 to popularny typ kabla koncentrycznego o impedancji 50 omów. Kabel ten znany jest również jako kabel 10Base2 Thinnet. Skrót „RG” w nazwie oznacza „radio guide”. Inne przykłady kabli koncentrycznych to RG-6, RG-8 i RG-59. Obecnie kable koncentryczne są wykorzystywane do podłączania anten Wi-Fi do odpowiedniego sprzętu sieciowego (typy kabli 5D-FB, 8D-FB, LMR-400).
Para skręcona
Kable typu „para skręcona” są powszechnie stosowane w sieciach ze względu na prostotę użytkowania, dużą przepustowość i przystępną cenę. Dwa oddzielne, izolowane przewody miedziane (o średnicy około 1 mm) są skręcone razem, tworząc parę. W różnych typach i kategoriach kabli stosuje się od jednej do czterech par. Celem skręcenia jest ograniczenie sygnałów zakłócających. Skręcone pary są pokryte zewnętrzną izolowaną osłoną, która chroni kabel przed uszkodzeniami mechanicznymi. Istnieją trzy główne typy kabli skrętkowych: UTP, FTP i STP.
UTP (Unshielded Twisted Pair) to kabel składający się z przewodów i izolacji.
FTP (Foil screened Twisted Pair) lub F/UTP to kabel, w którym wszystkie skręcone pary są otoczone metalową osłoną (folią aluminiową). Wewnątrz kabla znajduje się dodatkowo pojedynczy przewód o średnicy mniejszej niż 1 mm. Dzięki temu kable FTP umożliwiają uziemienie, o ile zastosowane są odpowiednie złącza. Poszczególne skręcone pary nie są ekranowane.
STP (Shielded Twisted Pair) zawiera pleciony ekran metalowy wokół skręconych par. Każda skręcona para jest ekranowana folią aluminiową. Cały kabel jest sztywny i trudniej go skręcić (nie jest tak elastyczny jak kable FTP i UTP). Kabel STP zapewnia lepszą ochronę przed zakłóceniami elektromagnetycznymi i uszkodzeniami mechanicznymi.
Do instalacji sieci stosuje się obecnie kable kategorii 5e lub wyższej. Im wyższa kategoria, tym wyższa jest częstotliwość transmisji danych (100 MHz, 250 MHz, 500 MHz) oraz prędkość przesyłania danych. Zamiast kabla UTP można użyć kabla FTP lub STP tej samej kategorii. UTP Cat.3 ma tylko dwie skręcone pary. UTP Cat.5 i wyższe mają 4 skręcone pary. Zaciskanie kabli jest łatwe i może je wykonać każdy, kto posiada narzędzie do zaciskania kabli.

Kabel światłowodowy
Kabel światłowodowy zapewnia najniższe opóźnienie i pozwala na pokonanie większej odległości za pomocą jednego odcinka kabla (bez repeaterów). Kabel światłowodowy jest cienki i składa się z dwóch warstw szkła. Warstwa szklana rdzenia to czyste szkło, które pełni rolę falowodu dla sygnałów świetlnych na dużych odległościach. Powłoka to warstwa szkła otaczająca rdzeń, która ma niższy współczynnik załamania światła w porównaniu z rdzeniem. Technologia ta opiera się na zasadzie całkowitego wewnętrznego odbicia.
Stosuje się kable światłowodowe jednomodowe (SMF) oraz wielomodowe (MMF). Kable MMF mają większą średnicę i służą do propagacji wielu promieni świetlnych (lub modów), ale sprawdzają się lepiej na krótkich odległościach. Kable MMF mają zazwyczaj niebieski kolor. Kable SMF lepiej sprawdzają się na długich odległościach i są żółte. Popularne złącza to SC, FC, LC i ST.

Cena kabli światłowodowych jest wysoka. Spawanie światłowodów jest trudniejsze w porównaniu z okablowaniem kabli skrętkowych lub koncentrycznych. Koszt nadajników-odbiorników potrzebnych do podłączenia kabla światłowodowego do przełącznika lub routera dodatkowo zwiększa wydatki. Końcówki włókien światłowodowych powinny być zawsze czyste, ponieważ nawet najmniejszy pyłek może spowodować poważne problemy.
Wnioski
W tym wpisie na blogu omówiono topologie sieci, w tym topologie fizyczne, topologie logiczne oraz przykłady ich zastosowania w praktyce. Jeśli chcesz zbudować sieć lokalną, użyj topologii gwiazdy, która jest obecnie najpopularniejszą topologią sieciową, lub topologii drzewa, która jest wysoce skalowalną modyfikacją topologii gwiazdy. Topologie pierścieniowe i siatkowe są stosowane głównie przez dostawców usług internetowych, dostawców usług zarządzanych oraz w centrach danych. Ich konfiguracja jest bardziej skomplikowana. Różnorodność typów topologii sieciowych, sprzętu sieciowego, standardów i protokołów pozwala na zainstalowanie w danym środowisku sieci o dowolnej konfiguracji, w zależności od potrzeb.
Po zainstalowaniu sieci i podłączeniu do niej serwerów oraz maszyn wirtualnych nie zapomnij skonfigurować wykonywania kopii zapasowych danych i zabezpieczyć swoje dane. NAKIVO Backup & Replication to uniwersalne rozwiązanie do ochrony danych, które obsługuje wykonanie kopii zapasowej na maszynach z systemem Linux, maszynach z systemem Windows, maszynach wirtualnych VMware (VM), maszynach wirtualnych Hyper-V, bazach danych Oracle oraz w Office 365 za pośrednictwem sieci. Pobierz bezpłatną edycję NAKIVO Backup & Replication i wypróbuj ten produkt w swoim środowisku.