VMware vCloud Director の概要
VMwareは、個人ユーザー、組織、MSP向けに、常に優れた新しい仮想化ソフトウェアをリリースしてきました。VMwareの仮想化製品は、従来のハードウェア中心のアプローチではなく、データセンターにおけるアプリケーション中心のアプローチを目指しています。VMwareの仮想化ソリューションを活用することで、ソフトウェア定義データセンターを構築することができます。VMware vCloud Directorは、大規模なデータセンターで利用可能な製品の一つです。このブログ記事では、VMware vCloud Directorの主な機能と活用事例について解説します。

vCloud Directorとは何ですか?
VMware vCloud Director(VMware vCD)は、ソフトウェア定義データセンター(SDDC)を管理し、サービスとしてのインフラストラクチャ(IaaS)を顧客に提供するための、マルチテナントをサポートするプラットフォームです。このソリューションは、マネージドサービスプロバイダー(MSP)向けに適合されています。IaaSプロバイダーは、プライベートクラウドまたはパブリッククラウドを構築し、VMware vCloud Directorを使用して仮想データセンターを柔軟かつ効率的に管理できます。
複数の物理データセンターを基盤とする仮想データセンターを作成し、リソースプールを割り当て、適切なサービスを顧客に提供できます。その後、顧客は提供されたリソースを使用し、データセンター内にある仮想マシンを利用します。この記事の執筆時点で、VMware vCloud Directorの最新バージョンはVMware vCloud Director 10.2です。現在はCloud Director(“v”を除く)に名称が変更されています。
VMware vCloud Directorの仕組み
VMware vCloud Directorは、PostgreSQLデータベースを内蔵するアプライアンスとして、またはLinuxマシンに手動でインストールします(この場合、外部データベースを構成する必要があります)。インストール後、vCloud Directorを他のVMwareコンポーネントと統合し、高可用性を確保するために複数のvCloud Directorサーバーまたはアプライアンスを展開できます。VMware DirectorアプライアンスはOVA テンプレートとして配布され、VMware Photon OS、サービスグループ、およびPostgreSQLを含みます。

VMware vCloud Directorは、クライアントがセルフサービスを利用できるように、グラフィカルユーザーインターフェイス(GUI)を備えたコントロールパネルを提供します。WebインターフェイスはHTML5ベースです。グローバル管理者は、適切な権限を持つテナントのアカウントを作成します。その後、テナントはVMを作成し、VM用のリソースをプロビジョニングし、VMを実行するなどの操作を行えます。一見すると、Cloud Directorは、同様のエンタープライズレベル製品の使用経験がない新規ユーザーにとって複雑すぎるように見えます。しかし、ある程度使用すると、豊富な機能と多様なオプションによるパワーと利便性が高く評価されます。
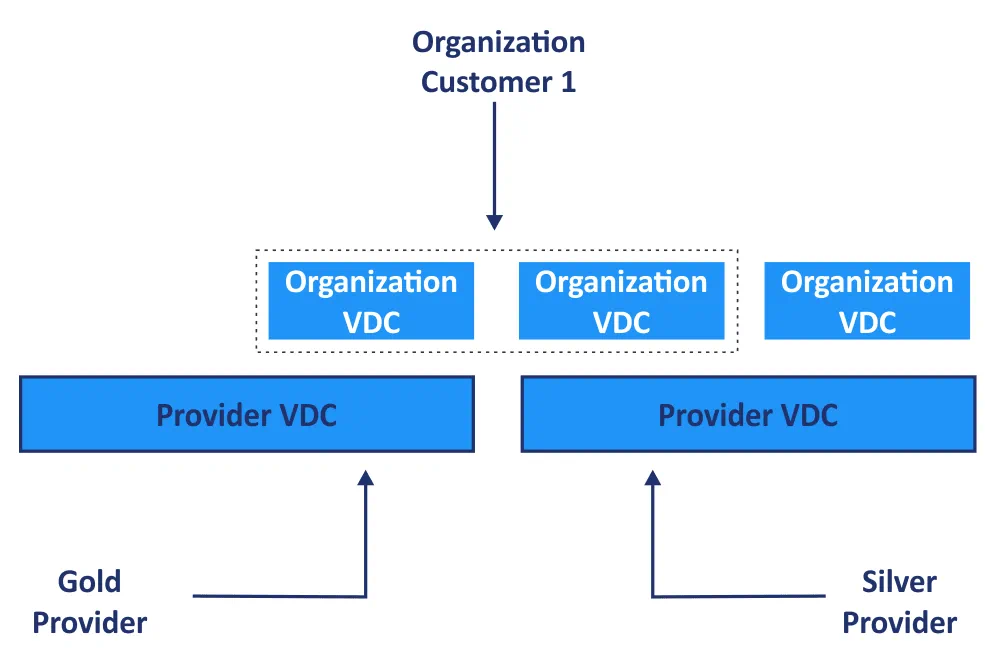
VMware vCloud Directorは、VMの作成と実行に必要なリソースプールを提供するため、VMware vSphereおよびVMware vCenterと統合されています。コンピューティングリソース、ストレージ、ネットワークなど、データセンターのすべての物理リソースは、vCloud Director内でテナントが使用できるように、リソースプールにまとめられています。VMware vSphereは、メインの共有プール(Provider vDC(仮想データセンター)と呼ばれます)を作成するためのすべてのリソースをvClo
ud Directorに提供します。 抽象化されたプロバイダー vDC は、Org vDC(組織仮想データセンター)と呼ばれる個別の単位として、テナントにリソースを割り当てるために使用されます。Org vDC は 1 つまたは複数のネットワークに接続されており、異なるプロバイダー vDC のリソースを活用して、(ストレージ速度、可用性、コストなどに基づいて)さまざまなクラスのサービスを提供することができます。
VMware vCloud Director と VMware vSphere の違いとは?
VMware vSphereには、物理ハードウェア上で直接動作するホスト( ESXi )と、ESXiホストの管理に使用されるvSphereサーバー( vCenter )が含まれます。VMware vSphereは、CPU、ストレージ、メモリ、ネットワークなどのリソースを割り当てるために使用されます。したがって、vSphereのコンポーネントはより低レベルで動作します。 VMware vSphere では、ホストを追加し、 クラスター、 分散型仮想スイッチ、および仮想インフラストラクチャのその他のコンポーネントを作成する必要があります。
VMware vCloud Director はより上位のレベルで動作し、基盤となる物理リソース、ESXi ホスト、VM、vCenter などを抽象化するために使用されます。vCloud Director のエンドユーザーは、基盤となる物理インフラストラクチャ、ESXi ホスト、vCenter サーバーの存在を認識することはありません。VMware vCloud Director は、エンドユーザーが利用できるクラウドを構築するために使用されます。 VMware vCloud Directorは、基盤となるvSphereコンポーネントやインフラストラクチャと連携するほか、vSphereと定期的に同期を行います。vCloud Directorレベルでは、リソースのプロビジョニングが自動化されています。ユーザーが入力パラメータを指定すると、仮想マシン、ネットワーク、その他のリソースが、テナント向けに最適かつ安全な場所に自動的かつシームレスに展開されます。 迅速かつ透過的で自動化されたプロビジョニングが行われます。
vCenter管理者は、管理のための論理単位である仮想データセンターを確認できますが、vCloud Directorユーザー(テナント)は、組織データセンター、カタログ、ユーザー、および仮想組織データセンターを管理するためのオプションのみを確認できます。VMware vCloud Director管理者は、複数の組織と基盤となるリソースを確認できますが、vSphereの場合のように、これらのリソースに対するすべての管理操作を実行することはできません。
コンポーネントと概念
VMware vCloud Directorの主な用語と概念について見ていきましょう。
仮想データセンター(vDC) は、仮想マシン、vApp、テンプレートを含むVMフォルダなどを作成できる環境です。
仮想マシン は、仮想データセンターの基本単位です。テンプレートからVMを作成したり、新しいVMを作成したり、ISOイメージからゲストOSをインストールしたりすることができます。 仮想アプリケーション(vApp)は、複数のVMを格納するコンテナです。各VMが連携して動作し、複数のVM上でコンポーネントが実行されるアプリケーションを実行します。VMware vAppsは、共通のタスクを実行する複数のVMをグループ化して管理するために使用されます。vAppおよびVMを迅速に展開するためのvAppテンプレートを作成できます。
ライブラリとカタログ は、仮想マシン、テンプレート、ISOインストールイメージなどの保存に使用されます。ユーザーはISOファイルをカタログにアップロードできます。
組織vDCネットワーク は、すべてのvAppおよびVMで使用できる仮想データセンターのネットワークです。組織vDCネットワークには、インターネットに接続できない分離型と、インターネットに接続できるルーティング型があります。
vAppネットワーク は、1つのvApp内でvAppコンポーネント(VM)専用に機能するネットワークです。他のvAppのVMは、このvAppのネットワークにアクセスできません。この方法により、vApp間の分離レベルがさらに高まります。vAppネットワークには、組織vDCネットワークに接続するための独自のゲートウェイがあります。
外部ネットワーク は、クラウドエッジゲートウェイを使用せずにVMに直接接続されるネットワークです。
ユーザーがVMのクローンを作成する場合、またはテンプレートからVMを作成する場合、VMwareではゲストパーソナライゼーションの仕組みを使用して、GUID、VM名、ホスト名、ユーザーパスワード、仮想ハードウェアオプションなどを変更し、新しいVMを一意にできます。
マネージドサービスプロバイダーは、クライアントがユーザーを作成し、組織内のリソースを割り当て、サービスを構成するなどの操作を行えるように、クライアントにテナント管理者権限を割り当てることができます。テナント管理者は、VMやVMテンプレートを含むパブリックカタログを構成し、ユーザーにアクセス権を付与できます。vCloud Directorで構成されたクラウドを使用する際の主な概念の1つは、分離です。テナントの環境と各組織の仮想データセンターは、互いに完全に分離されています。高いセキュリティに加えて、VMwareディレクターはリソース消費が最適化されています。
各テナントには、各自のユーザーアカウントを使用してVMwareディレクターのWebインターフェースにログインするための、関連組織固有のリンクがあります。MSPは、VMware vCenter Chargeback Managerを使用してコストを計算し、請求を行うことができます。
リソースの割り当て方法
テナントにリソースが必要になると、抽象化されたProvider vDCレイヤーからリソースが割り当てられます(たとえば、ユーザーが負荷の高いアプリケーションを実行するVMを起動している場合です)。 リソースが不要になった場合、それらはプールに戻されます(たとえば、VMがシャットダウンされた場合など)。
VMware vCloud Director で使用される Organization vDC には、リソース割り当てとして”割り当てプール”、”予約プール”、”従量課金”の 3 種類があります。
割り当てプール。 あらかじめ定義されたリソースの割合が保証され、利用可能な上限が設定されます。CPU およびメモリリソースの割合が定義されます。
予約プール。 すべてのリソースが割り当てられます。保証されるリソースと最大制限は同一です。ユーザーはいつでも制限を編集し、VMにリソースを割り当てることができます(デフォルトでは、VMレベルで制限は設定されません)。
従量課金制。 リソースプールには、保証されるリソースや予約用に定義された制限は設定されていません(リソースプールではリソースが無制限であるように見えます)。 リソースはVMレベルで制限されます。消費すべきリソース量が不明な場合は、このオプションを使用してください。
各リソース割り当てモデルごとにVMの最大数が設定されており、vDC内のVM数を制限します。MSPの観点からは、プロバイダーは弾力性のあるプールのリソースを合理的に利用でき、空きリソースがなくなった際に新しいハードウェアを購入することができます。
追加コンポーネント
vCloud Directorの機能は、API、SDK、およびプラグインを使用して拡張できます。VMware vCloud Directorは、カスタムアプリケーションの作成やワークフローの自動化を行うためのAPIおよびSDKを提供しています。APIは、VMware Directorの各バージョンのリリースに伴い変更されています。VMwareでは、最新のAPIバージョンを使用することを推奨しています。
VMware vCloud Directorプラグインを利用することで、VMware Director、サービスプロバイダー管理ポータル、およびテナントポータルの機能を拡張できます。 開発者は、上記のツールを使用して独自のプラグインを作成できます。
ネットワークサービスのセキュリティを強化するために、VMware vShield(VMware vCloud Networking and Security)がサポートされています。
Kubernetes および コンテナ は、VMware Container Service Extension(CSE)を搭載した最新のVMware vCloud Directorバージョンでサポートされています。MSPは、これらの機能を利用してテナントにKubernetes as a Serviceを提供します。 VMware vCloud Director v.10.2 では、Container Service Extension プラグインはデフォルトで有効化されており、このプラグインを手動でインストールする必要はありません(テナント向けにプラグインを公開するだけで済みます)。
VMware Director および NSX
VMware vCloud Director は VMware NSXと統合されており、これにより、ソフトウェア定義データセンター(NSX-V および NSX-T がサポートされています)内で複雑な仮想化ネットワークを構成することが可能です。 その結果、ユーザーは仮想データセンター内でカスタマイズされたネットワークトポロジを構築し、基盤となる物理ネットワーク機器の詳細を知らなくても、VMをネットワークに接続することができます。NSXネットワークは、論理 スイッチ、ルーター、ファイアウォール、ロードバランサー、VPN、およびその他のセキュリティ機能で構成されています。 NSX-T Migration Tool を使用すると、VMware NSX-V から NSX-T へ移行できます。
vCloud Director と NSX の統合により、以下の機能が提供されます。
分散型ファイアウォール。 Org vDC トラフィックに関するルールを含め、セキュリティポリシーをきめ細かく管理できます。テナントは、ノースサウスおよびイーストウェストのトラフィック管理に関するルールを設定できます。
動的ルーティング。 BGP(Border Gateway Protocol)およびOSPF(Open Shortest Path First)を使用して、ルーティングテーブルを自動的かつ動的に作成し、VMware NSXエッジゲートウェイ間のルーティングを実行します。動的ルーティングにより、ルートを手動で設定する必要がなくなるため、異なるOrg vDCのVM同士が通信する必要がある場合に時間を節約できます。
テナント レイヤ 2 VPN (仮想プライベートネットワーク)は、ハイブリッド クラウドの構築に使用されます。この機能により、テナントは Org vDC ネットワークと組織の物理ネットワーク(オンサイト)との間にトンネルを構築できます。
テナント SSL2 VPN は、リモート アクセス用の追加オプションです。
ロード バランシング により、サービス プロバイダーは SLA(サービス レベル契約)を満たすように着信トラフィックを分散させることができます。
vCloud Director の利点
VMware vCloud Director の利点をまとめましょう:
- VM およびそのリソースの迅速かつ自動化されたプロビジョニング
- MSP にとって管理負担を軽減する主要なコンセプトであるマルチテナント
- 他の VMware 製品との統合
- 幅広い設定と運用効率
- 柔軟なリソース管理
- 高いセキュリティと仮想データセンター、 vApp、およびVMの論理的な分離
まとめ
VMware vCloud Directorは、VMware vSphere仮想化プラットフォームを使用して仮想マシンやコンテナを実行し、インフラストラクチャ・アズ・ア・サービス(IaaS)を提供するマネージドサービスプロバイダー(MSP)にとって有用なソリューションです。マルチテナント機能のサポートは、管理作業の最適化、プロバイダーにとっての費用対効果、論理的な分離、およびクラウド上のテナント(クライアント)リソースに対する高いセキュリティを実現するため、MSPにとって理想的です。 VMware NSX との統合により、ユーザーは自身の仮想マシン(VM)用に仮想ネットワークを構成することができます。 幅広い設定オプションを備えたVMware vCloud Directorは、MSPとその顧客にとって優れたソリューションです。
MSPが顧客に仮想マシンを実行するためのIaaSを提供する場合、顧客がデータを保護・復旧できるよう、インフラストラクチャ・アズ・ア・サービス(IaaS)と、バックアップ・アズ・ア・サービス(BaaS)、レプリケーション・アズ・ア・サービス(RaaS)、ディザスタ・リカバリ・アズ・ア・サービス(DRaaS)を組み合わせて提供することが推奨されます。
NBRは、マルチテナントモードでの導入をサポートする汎用的なデータ保護ソリューションであり、MSPはこれを利用して、VMware vSphereおよびVMware Cloud Director環境向けにBaaS、RaaS、DRaaSを提供できます。MSP向けのマルチテナント対応無料試用版をダウンロードし、ご自身の環境でVMware vSphereバックアップおよびVMware Cloud Directorバックアップを、全機能セットとともに試してみてください。