VMware VXLAN spiegato: vantaggi e implementazione
I requisiti di rete continuano ad aumentare di anno in anno. Le reti moderne devono garantire velocità elevate, bassa latenza ed elevata scalabilità. Un altro requisito comune è l’isolamento sicuro dei segmenti di rete. Anche la virtualizzazione nei data center aumenta le esigenze relative all’infrastruttura di rete fisica, e le reti tradizionali diventano inadeguate a causa di potenziali problemi di rete.
La virtualizzazione di rete viene utilizzata per astrarre dalle reti fisiche sottostanti e creare reti logiche e scalabili. Funziona in modo simile alla virtualizzazione delle risorse di elaborazione (come processore, memoria e storage), il che rende possibile lavorare con queste risorse su un livello astratto.

Che cos’è VXLAN?
Virtual Extensible Local Area Network (VXLAN) è una tecnologia di rete overlay. Si tratta di un protocollo di incapsulamento che consente il tunneling delle connessioni di livello 2 (L2) su una rete sottostante di livello 3 (L3) (di seguito è riportata una tabella con i sette OSI livelli). La rete overlay è una rete creata sopra una rete esistente qualsiasi. La rete underlay è l’infrastruttura fisica utilizzata per una rete esistente, sopra la quale viene costruita la rete overlay.
I componenti della rete fisica underlay includono hardware fisico, cavi e protocolli di rete. Border Gateway Protocol (BGP) e Open Shortest Path First (OSPF) sono protocolli ampiamente utilizzati per l’instradamento a livello L3. Esempi comuni di reti overlay sono diversi tipi di reti private virtuali (VPN), IPSec tunnel e reti peer-to-peer. La specifica
VXLAN
VXLAN è definita dallo standard RFC 7348 del Internet Engineering Task Force (IETF). La specifica standardizzata del protocollo VXLAN è stata sviluppata in collaborazione tra Cisco, VMware e Arista, sebbene lo standard non sia vincolato a un singolo fornitore. VXLAN è supportato da soluzioni come il software di virtualizzazione di VMware e da dispositivi hardware quali router di vari fornitori.
Comprendere VXLAN
VXLAN consente di creare reti logiche altamente scalabili con il supporto per domini di broadcast multi-tenant e di superare i confini delle reti fisiche. Queste reti logiche sono reti overlay. Quando si separa la rete virtuale da una rete fisica, si semplifica la gestione di reti di grandi dimensioni, nonostante la complessa configurazione iniziale. Quando si utilizza VXLAN , è possibile riprogettare la rete overlay senza dover riconfigurare la rete underlay (fisica). È possibile utilizzare due o più reti L3 sottostanti per implementare un dominio di rete virtuale L2 di sovrapposizione. La Leaf-Spine network topologia rappresenta una valida soluzione per la rete sottostante al fine di configurare VXLAN reti di sovrapposizione in grandi data center.
Dove è possibile utilizzare VXLAN ?
L’utilizzo più comune di VXLAN consiste nel creare reti virtuali su infrastrutture di rete fisiche e logiche esistenti durante l’implementazione di un data center definito dal software. L’astrazione dall’infrastruttura fisica sottostante viene effettuata ai fini della virtualizzazione nei data center definiti dal software (SDDC). VXLAN e le soluzioni di virtualizzazione VMware consentono di configurare un data center completamente virtualizzato, in cui le reti e le risorse di elaborazione sono virtualizzate. I due prodotti software destinati a questo scopo sono VMware vSphere e VMware NSX. Esistono due edizioni della soluzione di virtualizzazione di rete VMware: {21} e {22}.
Grazie a VXLAN, le VM in esecuzione su VMware vSphere possono connettersi alla rete logica necessaria e comunicare tra loro anche se si trovano su host VMware ESXi diversi, in cluster diversi o persino in data center diversi. VXLAN Le reti logiche sono astratte dalle reti fisiche sottostanti e le VM sono astratte dall’hardware sottostante.
Senza VXLAN, vi sono maggiori requisiti per la gestione degli indirizzi Media Access Control (MAC) sulle apparecchiature di rete fisiche nei data center in cui le VM sono in esecuzione e connesse alla rete. Molti data center moderni (compresi quelli dotati di server di virtualizzazione) utilizzano la topologia di rete leaf-spine e lo schema di connessione top-of-rack (ToR) . Quando le VM utilizzano una rete fisica, anche con l’isolamento dei segmenti di rete a livello di secondo livello tramite una rete virtuale (VLAN), gli switch ToR (a cui sono collegati i server dei rack) devono operare con gli indirizzi MAC dei dispositivi di rete fisici e degli adattatori di rete delle VM per fornire la connettività L2 (anziché apprendere un unico indirizzo MAC per ogni collegamento). Le tabelle degli indirizzi MAC diventano troppo grandi, causando un sovraccarico degli switch e requisiti di capacità significativamente più elevati per le tabelle degli indirizzi MAC rispetto agli ambienti non virtualizzati. Quando si verifica un overflow della tabella, uno switch non è in grado di apprendere nuovi MAC indirizzi e si verificano problemi di rete.
I tradizionali VLAN, spanning tree protocol (STP) e Equal-Cost Multipath (ECMP) non sono in grado di risolvere perfettamente tutti i problemi di rete in un data center virtualizzato. L’utilizzo di reti overlay con VXLAN aiuta a risolvere questo problema. Gli indirizzi delle VM MAC operano esclusivamente in una rete overlay virtuale (VXLAN rete) e non vengono inviati agli switch fisici di una rete underlay. Inoltre, VLANs utilizzate per l’isolamento di rete dei domini L2 e in ambienti multi-tenant offrono limiti più elevati rispetto a VLAN. Confrontiamo VXLAN e VLAN per individuare le principali differenze tra i due. Confronto tra
VXLAN e VLAN
La differenza principale tra questi protocolli di rete è che VLAN utilizza una rete underlay di livello 2 per l’incapsulamento dei frame, mentre VXLAN utilizza il livello 3 a questo scopo. Il numero massimo di reti overlay è più elevato per VXLAN.
VLAN è documentato nello standard IEEE 802.1Q . Il numero massimo di VLANs supportati è 4094 a causa dell’ID di segmento a 12 bit: 2^12=4096, VLAN IDs 0 – 4095, 2 riservati VLAN IDs (0 e 4095 sono riservati). Oggigiorno, 4094 non è sufficiente per reti di grandi dimensioni provider cloud. Quando si utilizza il tagging VLAN , la dimensione di un frame Ethernet aumenta da 1518 a 1522 byte. Quando si utilizza VLAN, le reti vengono isolate logicamente a livello L2 tramite l’uso di 802.1Q tag. La configurazione delle apparecchiature di rete fisiche viene eseguita ai fini della segmentazione della rete.
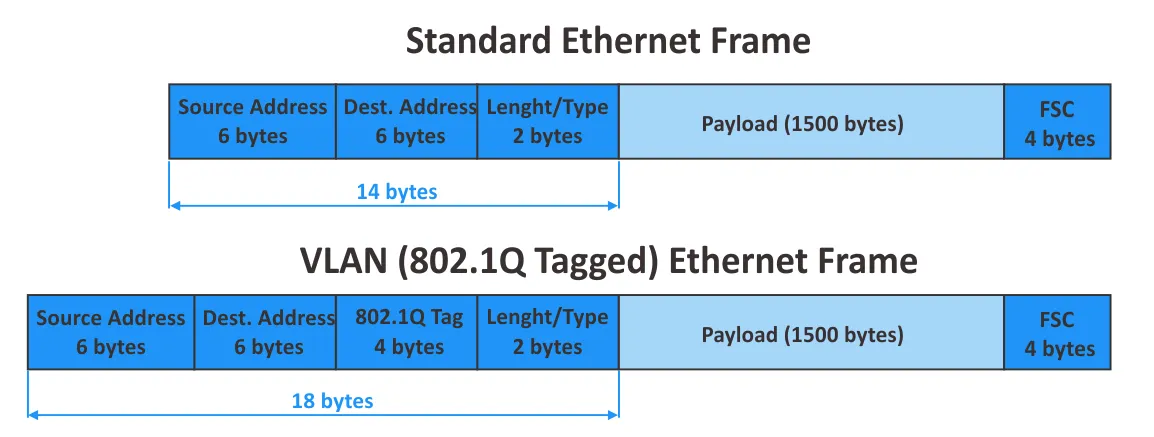
VXLAN è un’estensione di VLAN. Alcune delle principali differenze tra VLAN e VXLAN includono:
- Il numero massimo di reti virtuali supportate da
VXLANè superiore a 16 milioni (2^24= 16,777,216) grazie alla lunghezza di 24 bit dell’identificatore di rete. VXLANeVLANutilizzano tecniche di incapsulamento diverse.VXLANnon richiede il trunking, a differenza diVLAN, eSTPnon è obbligatorio. Non è necessario utilizzare i tagVLANquando si utilizzano identificatori di rete VXLAN.- Non è richiesta la riconfigurazione delle apparecchiature di rete fisiche per una configurazione
VXLAN.
- La gestione di reti L2 di grandi dimensioni diventa complessa in infrastrutture fisiche distribuite su larga scala. La gestione delle reti L3 risulta più agevole.
VXLANLe reti overlay, che operano su reti L3 esistenti, consentono agli amministratori di evitare gli svantaggi tipici delle reti L2 tradizionali quando queste ultime vengono virtualizzate tramiteVXLANe non dipendono dai confini fisici delle reti reali.
Ricordiamo il modello a 7 livelli OSI ed esploriamo il principio di funzionamento delle reti VXLAN nella prossima sezione di questo post del blog.
Il modello a 7 livelli Open System Interconnection (OSI) :
| Livello | Unità di dati di protocollo | Esempi di protocolli | |
| 7 | Applicazione | Dati | HTTP, FTP, SSH, DNS |
| 6 | Presentazione | Dati | SSL, IMAP |
| 5 | Sessione | Dati | Varie API, socket |
| 4 | Trasporto | Segmento, Datagramma | TCP, UDP |
| 3 | Rete | Pacchetto | IP, IPSec, ICMP, IGMP |
| 2 | Collegamento dati | Frame | Ethernet, PPP, FDDI |
| 1 | Fisico | Bit | Cavi, fibra, wireless |
spazio
Come VXLAN funziona?
VXLAN incapsula i frame interni L2 Ethernet in L3 IP pacchetti utilizzando UDP datagrammi e li trasmette su una rete IP esistente. Il tipo di incapsulamento VXLAN è noto come MAC-in-UDP, che rappresenta un termine più preciso per indicare questa tecnologia.
Perché viene utilizzato UDP ? Perché l’incapsulamento dei frame VXLAN non viene effettuato direttamente nei pacchetti IP esterni? Le reti di livello 3 (L3) sono convenienti dall’aspetto amministrativo e, come accennato in precedenza, la rete di livello 3 costituisce la rete underlay per la rete VXLAN (che è la rete overlay).
L’intestazione VXLAN , lunga 8 byte, viene aggiunta al frame originale Ethernet (il frame interno). Questa intestazione VXLAN è necessaria per consentire a uno switch sul lato opposto di identificare la rete VXLAN Network Identifier (VNI) a cui appartiene il frame. Probabilmente la maggior parte di noi vorrebbe incapsulare il frame originale con l’intestazione VXLAN in un pacchetto IP, in modo simile al protocollo Generic Routing Encapsulation (GRE) , che è il protocollo di tunneling di livello 3.
Nell’intestazione IP è presente un campo Protocol (vedi immagine sotto) utilizzato per definire i dati del protocollo di livello superiore (vedi la tabella con il modello OSI sopra) che vengono incapsulati nel pacchetto IP corrente. GRE ha il numero di protocollo 47, definito nel campo Protocol del pacchetto IP esterno. VXLAN non ha alcun numero di protocollo associato e un incapsulamento diretto in un pacchetto IP esterno causerebbe problemi. Per questo motivo, VXLAN viene incapsulato utilizzando UDP e, successivamente, viene inserito nei pacchetti IP. GPRS Tunneling Protocol (GTP) utilizza un approccio simile. Il numero di porta di VXLAN UDP è 4789 . Questo numero di porta di VXLAN dovrebbe essere utilizzato come porta di destinazione UDP per impostazione predefinita.
Potresti pensare: TCP è più affidabile. Perché viene utilizzato UDP anziché TCP? TCP dispone di un meccanismo per verificare se i dati siano stati ricevuti e trasmessi con successo senza perdite. Se i dati vengono persi, vengono inviati nuovamente. UDP non dispone di questi meccanismi. Se i dati vengono persi a causa di problemi di connessione, non vengono mai reinviati. UDP non utilizza sessioni e timeout come TCP.
Se utilizzassimo TCP anziché TCPe i pacchetti andassero persi nella sessione underlay, andrebbero persi anche nella sessione overlay. La ritrasmissione dei pacchetti viene avviata nelle sessioni underlay e overlay TCP , causando un degrado delle prestazioni di rete. Il fatto che UDP non avvii una sessione punto-punto (P2P) rappresenta un vantaggio nel caso dell’incapsulamento VXLAN . Si noti che le sessioni punto-multipunto (P2MP) non sono disponibili per le connessioni TCP .
VNI o VNID è l’identificatore di rete VXLAN . Viene utilizzato l’identificatore di rete a 24 bit VXLAN (chiamato anche ID di segmento), che definisce il numero massimo di reti VXLAN supportate. Il VXLAN Tunnel Endpoint (VTEP) è un oggetto responsabile dell’incapsulamento e del decapsulamento dei frame L2. Il VTEP è l’analogo di un Provider Edge (PE) Router, ovvero un nodo per l’aggregazione dei servizi. Il VTEP può essere implementato come gateway hardware o come soluzione virtualizzata, ad esempio VMware NSX (il software VTEP). I tunnel VXLAN hanno origine e termine su VXLAN Tunnel Endpoints.
Le VM collegate allo stesso segmento VXLAN possono comunicare tra loro. Se l’host 1 (VM1) si trova dietro VTEP A e l’host 2 (VM2) si trova dietro VTEP B, entrambi gli host (VM) devono avere un’interfaccia di rete collegata allo stesso VNI (analogamente a come gli host devono utilizzare lo stesso VLAN ID nella loro configurazione di rete quando utilizzano VLAN).
VXLAN Frame Encapsulation
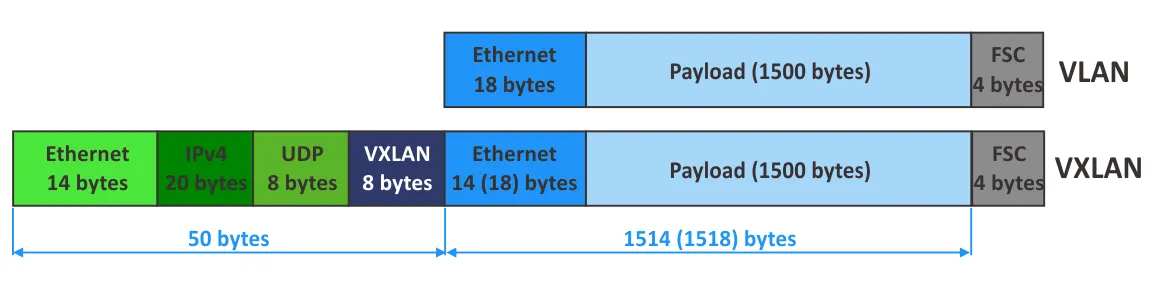
È ora il momento di esplorare in dettaglio la struttura dell’incapsulamento di un frame VXLAN . Nell’immagine sottostante è visibile la struttura di un VXLAN frame incapsulato. Sono mostrati l’intestazione esterna Ethernet , l’intestazione esterna IP , l’intestazione UDP , l’intestazione VXLAN e il frame interno Ethernet utilizzati in una rete VXLAN .

L’intestazione Ethernet esterna (MAC)
Outer Destination MACè l’indirizzo MAC di una destinazioneVTEPse ilVTEPè locale rispetto al router più vicino, oppure l’indirizzoMACdi un router seVTEPsi trova dietro al router.Outer source MACè l’indirizzo MAC di una sorgenteVTEP.VLAN Type (optional)è il campo opzionale.0x8100indica che un frame èVLANcontrassegnato.Outer 802.1 VLAN Tagè il campo opzionale per definire un tagVLAN(non obbligatorio per le retiVXLAN).Ether typedefinisce il tipo di pacchetto trasportato da questo frame.0x800si riferisce al pacchettoIPv4.
L’intestazione IP esterna
IP Header misc. datacontiene la versione, la lunghezza dell’intestazione, il tipo di servizio e altri dati.IP protocol. Questo campo viene utilizzato per definire un protocollo di rete sottostante tramite il quale i dati vengono trasportati dal pacchetto IP.0x11definisceUDP.Header check sumviene utilizzato per garantire l’integrità dei dati esclusivamente per l’intestazione IP.Outer source IPè l’indirizzo IP di origineVTEP.Outer destination IPè l’indirizzo IP di destinazioneVTEP.
L’intestazione UDP
UDP source portè una porta impostata dal VTEP che sta trasmettendo i dati.UDP destination portè la porta assegnata da VXLAN IANA (4789).UDP lengthè la lunghezza dell’intestazioneUDPpiù i datiUDP.UDP checksumdovrebbe essere impostato su0x0000perVXLAN. In questo caso, il VTEP ricevente evita la verifica del checksum ed evita di scartare un frame in caso di checksum errato (se un frame viene scartato, i dati incapsulati non vengono decapsulati).
Intestazione VXLAN
- I flag VXLAN sono diversi. Il flag
Iè impostato a 1. Gli altri 7 bit sono ora riservati e devono essere impostati a 0. Reserved– campi riservati che non vengono ancora utilizzati e sono impostati a 0.VNIè il campo a 24 bit che definisce ilVNI.Frame Check Sequence (FCS)è il campo a 4 byte per rilevare e controllare gli errori.
VXLAN Overhead
- Calcoliamo l’overhead quando si utilizza
VXLAN:
8 byte (VXLAN header) + 8 byte (UDP header) + 20 byte (IPv4 header) + 14 byte (outer L2 header) = 50 byte (se il tagging VLAN non viene utilizzato nei frame interni incapsulati). Se i client utilizzano il tagging VLAN , occorre aggiungere 4 byte, ottenendo così 54 byte.
- Calcoliamo la dimensione complessiva dei frame esterni nella rete fisica:
1514 (frame interno) + 4 (tag VLAN interno) + 50 (VXLAN) + 4 (VXLAN Transport VLAN Tag) = 1572 byte
- Se si utilizza
IPv6, la dimensione dell’intestazione IP aumenta di 20 byte:
1514 (frame interno) + 4 (tag VLAN interno) + 70 (IPv6 VXLAN) + 4 (VXLAN Transport VLAN Tag) = 1592 byte
- È possibile aggiungere facoltativamente 8 byte in più per
IPv6. In questo caso, la dimensione del frame esterno è di 1600 byte. - È possibile modificare i valori di
Maximum Transmission Unit (MTU)nella configurazione dello switch di conseguenza (ad esempio a 50, 54, 70 o 74 byte). In questo caso è obbligatorio il supporto dei frameJumbo(frame con una dimensione superiore ai 1518 byte standard).
Si raccomanda di aumentare la dimensione del frame quando si utilizzano reti virtuali VXLAN in una rete reale. VMware consiglia di impostare MTU a 1600 byte o più sugli switch virtuali distribuiti.
Nota : La Ethernet dimensione del frame e MTU sono caratteristiche importanti del frame. MTU indica la dimensione massima di un payload incapsulato nel Ethernet frame (la dimensione del pacchetto IP, che ha un valore predefinito di 1500 byte quando Jumbo non vengono utilizzati frame più grandi). La dimensione del frame Ethernet è costituita dalla dimensione del payload, dalla dimensione dell’intestazione Ethernet e dal FCS.
Esempio di trasferimento dati in VXLAN
Consideriamo un esempio di trasferimento dati in una rete con VMware VXLAN per comprendere meglio la configurazione e il principio di funzionamento di VXLAN .
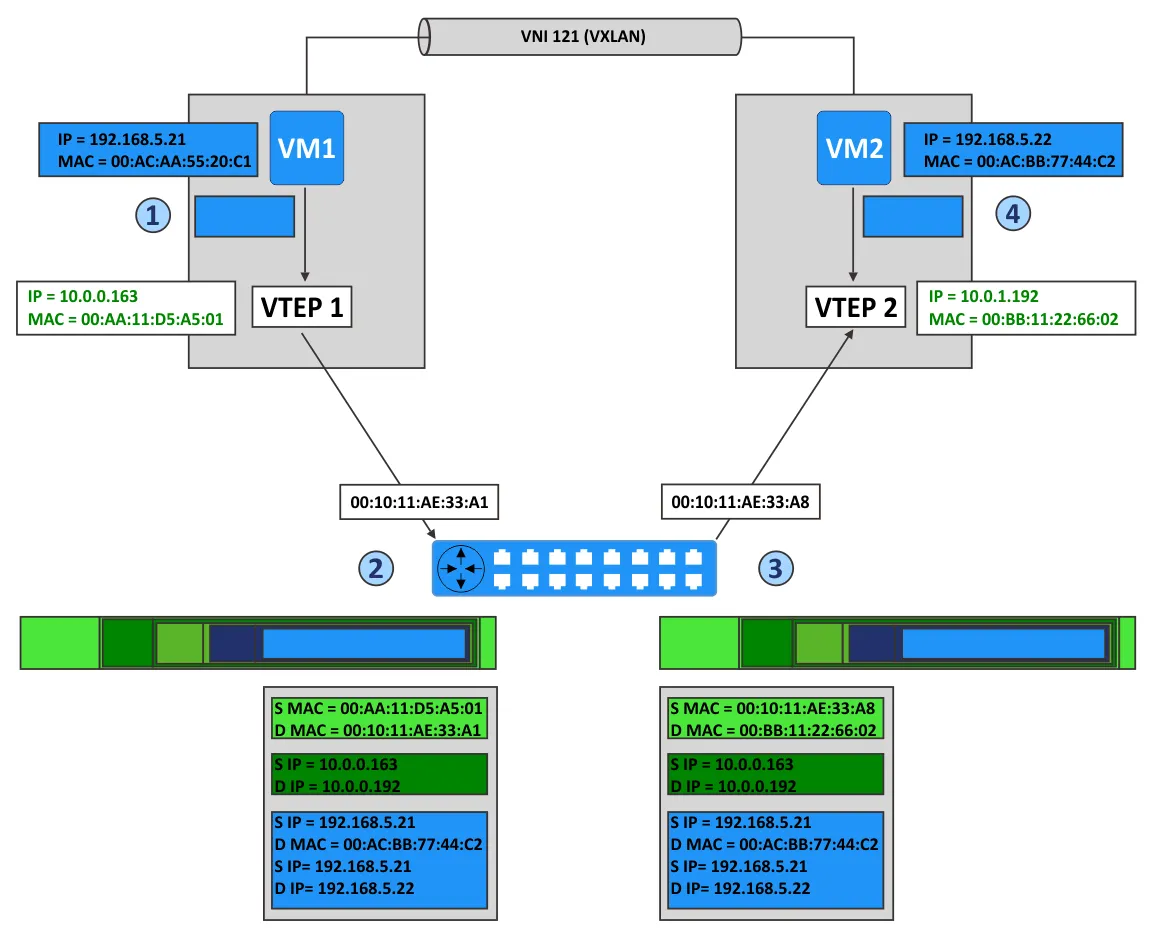
Immaginiamo di avere due host VMware ESXi in un ambiente VMware vSphere con VMware NSX configurato. La VM1 è in esecuzione sul primo host ESXi, mentre la VM2 è in esecuzione sul secondo host ESXi. Gli adattatori di rete virtuali di entrambe le VM sono collegati alla stessa rete VXLAN con VNI 121. Gli host ESXi sono collegati a sottoreti diverse della rete fisica.
Fase 1
La VM1 desidera inviare un pacchetto alla VM2. Vediamo cosa succede in questa situazione.
- La VM1 invia il
ARPpacchetto per richiedere l’indirizzoMACdell’host con l’indirizzo IP192.168.5.22. VTEP1, situato sul primo host ESXi, incapsula ilARPpacchetto nel pacchetto multicast associato alla rete virtuale conVNI 121.- Altre
VTEPsche ricevono il pacchetto multicast aggiungono l’associazioneVTEP1-VM1alle loroVXLANtabelle. VTEP2riceve il pacchetto, lo decapsula e invia una trasmissione broadcast sui gruppi di porte degli switch virtuali associati aVNI 121e alla rete appropriataVXLAN.- VM2, situata su uno di questi gruppi di porte, riceve il pacchetto
ARPe invia una risposta con il proprio indirizzoMAC(indirizzoMACdi VM2). VTEP2, sul secondo host ESXi, crea un pacchetto unicast, incapsula la rispostaARPdi VM2 in questo pacchetto e lo invia utilizzando il routing IP versoVTEP1.VTEP1decapsula il pacchetto ricevuto e trasmette i dati decapsulati a VM1.
spazio
Fase 2
Ora la VM1 conosce l’indirizzo IP MAC della VM2 e può inviare pacchetti alla VM2, come illustrato nello schema sopra riportato per la comunicazione da VM a VM.
- La VM1 invia il pacchetto IP dal proprio indirizzo IP (192.168.5.21) all’indirizzo IP della VM2 (192.168.5.22).
VTEP1incapsula questo pacchetto e aggiunge le intestazioni:- Un’intestazione
VXLANconVNI=121 - Un’intestazione standard
UDPcon la portaVXLAN(UDP 4789) - Un’intestazione IP standard che contiene l’indirizzo IP di destinazione
VTEPe il valore0x011per definire il protocolloUDPutilizzato per l’incapsulamento - Un’intestazione standard
MACcon l’indirizzoMACdel dispositivo L2 successivo (il salto successivo). In questo esempio, si tratta dell’interfaccia del router che ha l’indirizzoMAC00:10:11:AE:33:A1. L’instradamento viene eseguito da questo router per trasferire i pacchetti daVTEP1aVTEP2.
- Un’intestazione
VTEP2riceve il pacchetto poiché l’indirizzoMACdiVTEP2è definito come indirizzo di destinazione.VTEP2decapsula il pacchetto e rileva la presenza di datiVXLAN(VTEP2identifica la portaUDP4789e quindi identifica le intestazioniVXLANcontenute).VTEPverifica che VM2, in quanto destinazione, sia autorizzata a ricevere frame daVNI 121e sia collegata al gruppo di porte corretto.- Dopo la decapsulazione, il pacchetto IP interno viene trasmesso alla
NICvirtuale di VM2 collegata al gruppo di porte conVNI 121. - VM2 riceve il pacchetto interno e lo gestisce come un normale pacchetto IP.
- I pacchetti vengono trasferiti da VM2 a VM1 allo stesso modo.
Supporto multicast
VXLAN Le reti overlay supportano le modalità di comunicazione unicast, broadcast e multicast nella rete.
- La comunicazione unicast viene utilizzata per trasferire dati tra due host nella rete. I
VTEPsvengono solitamente definiti in modo statico. - La comunicazione broadcast è la modalità in cui un host invia dati a tutti gli host della rete.
- La comunicazione multicast è un altro tipo di comunicazione uno-a-molti. I dati vengono inviati a host selezionati nella rete, non a tutti gli host. Un esempio comune di utilizzo del multicast è lo streaming video online.
Internet Group Management Protocol (IGMP)viene utilizzato per la comunicazione multicast.IGMPLo snooping sugli switch di livello 2 eIGMP Queriersui router (livello 3) deve essere abilitato.
Si noti che la possibilità di utilizzare VXLAN per il traffico multicast deriva dal metodo di incapsulamento MAC-in-UDP (spiegato sopra), che consente di stabilire connessioni P2MP . In modalità multicast, i VTEPs remoti possono essere individuati automaticamente senza la necessità di definire manualmente tutti i vicini. È possibile definire un gruppo multicast associato a un VNI, dopodiché VTEP inizia ad ascoltare questo gruppo. Il comportamento degli altri VTEPs è simile, e iniziano ad ascoltare il gruppo se i VNI sono impostati correttamente.
VMware VXLAN Componenti
VMware vSphere, con host ESXi, vCenter e NSX, è la suite software necessaria per configurare la virtualizzazione di rete con il supporto di VXLAN. Spieghiamo i componenti di VMware VXLAN e il loro ruolo nell’implementazione delle reti VXLAN .
NSX-V è una soluzione per creare reti virtuali in un data center con VMware vSphere.
In VMware vSphere con VMware NSX-V, switch virtuali distribuiti (distributed vSwitches o DVS) vengono utilizzati con VXLAN per l’astrazione di rete. L’uso di un {288} standard non è consigliato. L’incapsulamento
VXLAN viene eseguito tra il controller dell’interfaccia virtuale di una VM (NIC) e la porta logica di uno vSwitch distribuito, il che garantisce trasparenza alla rete L3 sottostante e alle VM. L’appliance gateway dei servizi
NSX Edge funge da gateway tra gli host VXLAN (VM) e gli host nonVXLAN . Esempi di host nonVXLAN sono un router Internet, un server fisico connesso a una rete fisica, ecc. L’edge gateway è in grado di tradurre gli ID VXLAN dei segmenti di rete VXLAN per consentire agli host nonVXLAN di comunicare con gli host o le VM presenti nelle reti VXLAN .
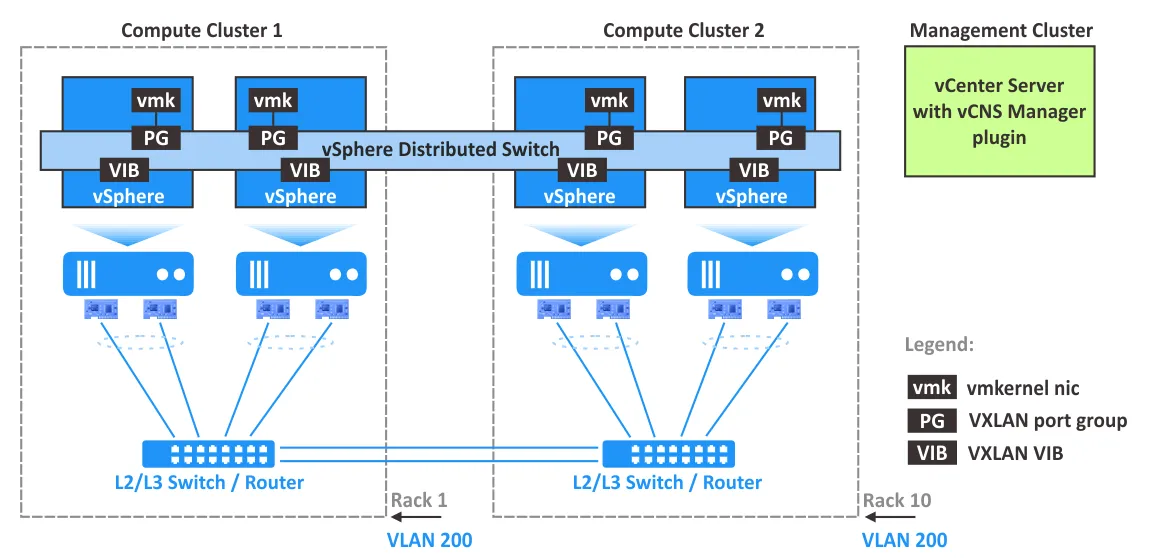
NSX Manager deve essere installato su un host ESXi gestito da vCenter nell’ambiente vSphere. NSX Manager è una virtual appliance utilizzata per configurare e gestire i componenti di VMware NSX, inclusi controller, edge gateway e switch logici. NSX Manager fornisce un’interfaccia utente grafica (un’interfaccia web) per una migliore esperienza utente. Dopo l’installazione di NSX Manager, viene inserito un plugin in VMware vSphere Client. Si consiglia di distribuire NSX Manager in un cluster con le funzionalità {303} e {304} abilitate. Un’istanza di NSX Manager viene utilizzata per servire un singolo ambiente vCenter.
NSX Controller, denominato piano di controllo centrale, è un sistema distribuito di gestione dello stato per il controllo dei tunnel di trasporto overlay e delle reti virtuali, che fornisce funzionalità di routing e commutazione logica. NSX Controller è obbligatorio per configurare le reti VXLAN e deve essere distribuito come cluster di appliance virtuali ad alta disponibilità.
VXLAN VIB È necessario installare i pacchetti sugli host ESXi per supportare le funzionalità di VXLAN , tra cui la funzionalità di VTEP . L’adattatore virtuale di
vmknic trasporta il traffico di controllo, le risposte alle richieste di DHCP , le richieste di ARP e le richieste di adesione al multicast. L’indirizzo IP univoco viene utilizzato per VTEP su ciascun host ESXi per trasportare il traffico di VXLAN nei tunnel host-to-host creati. I gruppi di porte di
VXLAN sugli switch virtuali sono configurati per definire come il traffico in ingresso e in uscita di VXLAN venga trasferito attraverso VTEP e gli adattatori di rete fisici degli host ESXi.
VTEP La configurazione su ciascun host ESXi viene gestita in vCloud Networking and Security Manager, che rappresenta un punto centrale per la gestione delle reti virtualizzate.
Si raccomanda di pianificare la NIC politica di teaming, le impostazioni di failover e il bilanciamento del carico su uno switch virtuale distribuito in VMware vSphere quando si implementa VMware NSX con supporto per VMware VXLAN.
Sintesi dei vantaggi e degli svantaggi di VXLAN
Dopo aver illustrato i principi di funzionamento della configurazione di VXLAN e dell’implementazione di VMware VXLAN , esaminiamo ora i vantaggi e gli svantaggi di VXLAN.
VXLAN Vantaggi:
- Reti altamente scalabili: un numero elevato di domini L2 che possono estendersi tra più data center.
- Supporto di multicast, multi-tenancy e segmentazione di rete.
- Flessibilità:
STPnon è necessario. Le reti L3 vengono utilizzate come rete sottostante. - Nessun sovraccarico delle reti fisiche sul secondo livello. Si evita
MACl’overflow delle tabelle sugli switch fisici quando si collegano le VM alle reti. - Gestione centralizzata della rete. Comoda gestione dopo l’implementazione e la configurazione.
VXLAN Svantaggi:
- L’implementazione e la configurazione iniziale
VXLANsono complicate. - Potrebbe risultare difficile garantire la scalabilità di un controller centralizzato utilizzato per la gestione delle reti overlay.
- È presente un sovraccarico per le intestazioni dovuto alle tecniche di incapsulamento.
- La rete underlay deve supportare il multicast per il traffico di broadcast, unknown-unicast e multicast (
BUM).
Conclusione
VXLAN è un protocollo di incapsulamento di rete adottato per ambienti di virtualizzazione in cui è necessario connettere un elevato numero di VM a una rete.VXLAN consente di creare una rete L2 virtuale su una rete fisica L3 esistente utilizzando la tecnica di incapsulamento MAC-in-UDP . VXLAN La virtualizzazione di rete rappresenta il passo successivo alla virtualizzazione delle risorse di calcolo per implementare un data center definito dal software. VMware NSX VXLAN Il supporto per la virtualizzazione di rete VMware abbinato a VMware vSphere è la soluzione ideale per questo scopo. Questa combinazione è ampiamente utilizzata dai provider cloud, specialmente nei grandi data center.
Se utilizzate macchine virtuali VMware vSphere nella vostra sala server o nel vostro data center, optate per soluzioni complete di backup per VMware ESX come NAKIVO Backup & Replication. La soluzione di NAKIVO offre potenti funzionalità, tra cui backup incrementali e coerenti con le applicazioni.
NAKIVO Backup & Replication può essere installato in modalità multi-tenant per offrire il backup come servizio (BaaS) e il Ripristino di emergenza (DRaaS). I clienti MSP possono così eseguire il backup dei propri dati in modo sicuro senza influire sugli altri clienti.
Scaricate l’Edizione gratuita di NAKIVO Backup & Replication e provate la soluzione!