Explication des types de topologie de réseau
Lors de la mise en place d’un réseau informatique, vous devez définir la topologie de réseau que vous souhaitez utiliser. Il existe aujourd’hui plusieurs types de topologies de réseau, chacune présentant ses avantages et ses inconvénients. La topologie que vous choisissez détermine les performances optimales de votre réseau, ses possibilités d’évolutivité, sa facilité de maintenance et les coûts liés à sa mise en place. C’est pourquoi il est important de choisir le bon type de topologie de réseau.
Cet article de blog présente les différents types de topologies de réseau, leurs avantages et leurs inconvénients. Il fournit également des recommandations sur la topologie à utiliser dans différents scénarios. Des exemples pratiques d’utilisation d’un type spécifique de topologie de réseau peuvent vous aider à comprendre dans quelles situations chaque topologie peut être appliquée.
Qu’est-ce qu’une topologie de réseau ?
La topologie de réseau, ou configuration de réseau, définit la structure du réseau et la manière dont les composants du réseau sont connectés. Les types de topologies de réseau sont généralement représentés à l’aide de schémas de topologie de réseau, pour plus de commodité et de clarté. Il existe deux types de topologies de réseau : physique et logique.
Topologie physique décrit la manière dont les périphériques réseau (appelés ordinateurs, stations ou nœuds) sont physiquement connectés au sein d’un réseau informatique. Le schéma géométrique, les connexions, les interconnexions, l’emplacement des appliances, le nombre d’appliances utilisées, les types d’appliances, le type de câble, les connecteurs de câble et les autres équipements réseau constituent les aspects de la topologie physique du réseau.
La topologie logique représente le flux de données d’une station à une autre, la manière dont les données sont transmises et reçues, le cheminement des données dans le réseau et les protocoles utilisés. La topologie logique du réseau explique comment les données sont transférées sur une topologie physique. Ressources de cloud et de réseaux virtuels font partie de la topologie logique.
Topologie de réseau point à point
La topologie de réseau point à point est la topologie la plus simple, utilisée lorsque seuls deux ordinateurs ou autres périphériques réseau sont connectés entre eux. Un seul câble est utilisé dans ce cas. L’exemple le plus courant de topologie réseau point à point est la connexion de deux ordinateurs (équipés de cartes réseau Ethernet avec des ports RJ-45) à l’aide d’un câble à paires torsadées (UTP Cat 5e, FTP Cat 5e, STP Cat 5e, etc.). Les topologies de type point à point sont également appelées topologies P2P.
Reportez-vous à la dernière section de l’article de blog pour en savoir plus sur les différentes Types de câbles.
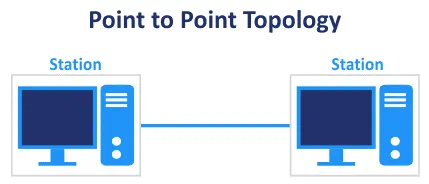
Un câble croisé Ethernet de catégorie 5e est un câble comportant quatre paires de fils torsadés. Le câble est équipé de connecteurs RJ-45 aux deux extrémités, avec un câblage T568A à une extrémité et T568B à l’autre. Le câble croisé sert à relier des appliances réseau de même type, comme deux cartes Ethernet de deux ordinateurs différents. Les cartes réseau modernes peuvent fonctionner avec un câble de raccordement standard (sans câble croisé) lorsqu’on relie deux ordinateurs selon une topologie réseau point à point. Cette connexion est possible grâce à la prise en charge de la fonction Ethernet Auto MDI-X (inversion automatique de l’interface dépendante du support).
Les cordons de raccordement, ou câbles de raccordement, servent à relier la carte réseau d’un ordinateur à un commutateur, ainsi qu’à relier les commutateurs entre eux. Les deux extrémités d’un cordon de raccordement sont serties selon la norme T568B (la norme T568A peut également être utilisée pour les deux extrémités, mais cette pratique est peu courante).

Topologie de réseau en bus
Dans une topologie en bus, le câble principal est appelé « câble commun » ou « câble dorsal ». Les stations sont reliées à ce câble principal par d’autres câbles appelés « lignes de dérivation ». Un dispositif de dérivation est utilisé pour relier les lignes de dérivation au câble principal. Un câble coaxial RG-58 d’une impédance d’environ 50 à 52 ohms est généralement utilisé pour construire le réseau dans une topologie en bus. Des connecteurs BNC (Bayonet Neill-Concelman) sont utilisés pour relier les différents éléments du réseau et pour raccorder un câble à la carte réseau. Les terminaisons sont des dispositifs installés à chaque extrémité du câble dorsal afin d’absorber les signaux et d’éviter qu’ils ne soient renvoyés vers le bus (la réflexion des signaux provoque de graves problèmes sur le réseau).

La difficulté d’installation de la topologie en bus est moyenne. Cette topologie nécessite moins de câbles que d’autres types de topologies de réseau et est moins coûteuse. Elle est utilisée pour les petits réseaux. Son évolutivité est faible, car la longueur du câble dorsal est limitée, tout comme le nombre de stations pouvant y être connectées. Chaque appliance réseau est connectée à un seul câble.
Une topologie en bus rend difficile la détection des pannes réseau. Si le câble principal est endommagé, le réseau tombe en panne. Chaque nœud supplémentaire ralentit la vitesse de transmission des données sur le réseau. Les données ne peuvent être envoyées que dans un seul sens et sont half-duplex. Lorsqu’une station envoie un paquet à une station cible, ce paquet est transmis à toutes les stations (communication en diffusion). Cependant, seule la station cible reçoit le paquet (après avoir vérifié l’adresse MAC de destination dans la trame de données). Ce principe de fonctionnement entraîne une surcharge du réseau et n’est pas rationnel. Le réseau de type de topologie en bus fonctionne en mode half-duplex .

Le mode half-duplex ne permet pas aux stations du réseau de transmettre et de recevoir des données en même temps. Toute la bande passante du canal est utilisée lorsque des données sont transférées dans l’une ou l’autre direction. Lorsqu’une station envoie des données, les autres stations peuvent uniquement en recevoir.
En mode full-duplex, les deux stations peuvent transmettre et recevoir des données simultanément. La capacité de la liaison est partagée entre les signaux circulant dans une direction et ceux circulant dans l’autre direction. La liaison doit disposer de deux chemins physiques distincts pour envoyer et recevoir des données. Il est également possible de diviser la capacité totale entre les signaux circulant dans les deux directions.
10BASE2 fait partie des spécifications IEEE 802.3 utilisées pour les réseaux Ethernet avec câble coaxial. La longueur maximale du câble est comprise entre 185 et 200 mètres. La longueur maximale du câble coaxial épais pour la norme 10BASE5 est de 200 mètres.
CSMA/CD (accès multiple avec écoute de porteuse et détection de collision) est la technologie utilisée pour empêcher les collisions (lorsque deux périphériques ou plus transmettent des données en même temps, ce qui entraîne la corruption des données transmises) sur le réseau. Ce protocole détermine quelle station peut transmettre des données et à quel moment. IEEE 802.3 est la norme qui définit les méthodes d’accès au LAN (réseau local) utilisant le protocole CSMA/CD.
Bus à jeton
IEEE 802.4 est la norme Token Bus utilisée pour créer un token ring logique dans les réseaux construits selon la topologie en bus. Un jeton est transmis d’une station à une autre selon une séquence définie qui représente l’anneau logique dans le sens horaire ou antihoraire. Dans l’image suivante, pour la station 3, les voisins sont les stations 1 et 5, et l’une d’elles est sélectionnée pour transmettre des données selon la direction. Seul le détenteur du jeton (la station qui possède le jeton) peut transmettre des trames sur le réseau. IEEE 802.4 est plus complexe que le protocole IEEE 802.3.
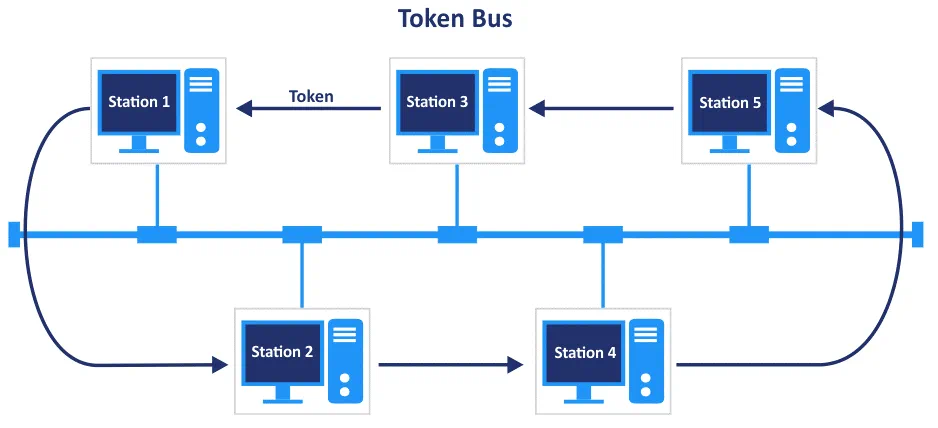
Le format de trame Token Bus . La taille totale de la trame est de 8 202 octets et la trame se compose de 8 champs. 
- Le préambule (1 octet) est utilisé pour la synchronisation.
- Le délimiteur de début (1 octet) est le champ utilisé pour marquer le début de la trame.
- Le contrôle de trame (1 octet) vérifie si cette trame est une trame de contrôle ou une trame de données.
- L’adresse de destination (2-6 octets) indique l’adresse de la station de destination.
- L’adresse source (2-6 octets) indique l’adresse de la station source.
- La charge utile (0-8182 octets) est un champ de longueur variable qui transporte les données utiles provenant de la couche réseau. 8182 octets est la valeur maximale lorsque l’adresse de 2 octets est utilisée. Si la longueur de l’adresse est de 6 octets, la taille maximale du champ de charge utile est donc de 8174 octets.
- La somme de contrôle (4 octets) est utilisée pour la détection des erreurs.
- Le délimiteur de fin (1 octet) marque la fin de la trame.
La topologie de réseau en bus n’est pas recommandée pour les réseaux qui transfèrent une grande quantité de trafic. Étant donné que la topologie de réseau en bus avec des câbles coaxiaux était utilisée dans les années 1990 et que la vitesse maximale est de 10 Mbit/s, vous ne devez pas utiliser cette topologie pour construire votre réseau de nos jours.
Topologie de réseau en anneau
La topologie de réseau en anneau est une modification de la topologie en bus. Dans la topologie de réseau en anneau, chaque station est connectée à deux autres stations de chaque côté. Ces deux stations sont les voisines de cette station. Les données circulent séquentiellement dans une seule direction ; le réseau fonctionne donc en mode half-duplex. Il n’y a pas de terminateurs et la dernière station est connectée à la première station dans l’anneau. La topologie en anneau est plus rapide que la topologie en bus. Le câble coaxial et les connecteurs utilisés pour installer un réseau présentant une topologie en anneau sont les mêmes que ceux utilisés pour la topologie de réseau en bus.

Si vous construisez un grand réseau en utilisant la topologie en anneau, utilisez des répéteurs pour éviter la perte de données lors du transfert de données sur le réseau entre les stations, sur de longues portions de câble. Généralement, chaque station fonctionne comme un répéteur et amplifie le signal. Après la transmission des données, celles-ci circulent le long de l’anneau et traversent les nœuds intermédiaires jusqu’à ce qu’elles soient reçues par l’appareil de destination.
La latence peut être plus élevée si le nombre de stations connectées au réseau est important. Par exemple, si le réseau comporte 100 ordinateurs et que le premier ordinateur envoie un paquet au 100e ordinateur de l’anneau, le paquet doit traverser 99 stations pour atteindre l’ordinateur cible. N’oubliez pas que les données sont transférées de manière séquentielle. Tous les nœuds doivent rester actifs pour transmettre des données ; c’est pourquoi la topologie en anneau est classée parmi les topologies de réseau actives. Le risque de collision de paquets est réduit, car un seul nœud du réseau peut envoyer des paquets à la fois. Cette approche permet d’allouer une bande passante égale à chaque nœud du réseau.
Token Ring
Le réseau « token ring » est la mise en œuvre de la norme IEEE 802.5. Cette topologie fonctionne selon un système basé sur un jeton. Token ring est la technologie introduite en 1984 par IBM. Le jeton est un marqueur qui circule dans la boucle dans un seul sens. Seul le nœud en possession du jeton peut transmettre des données.
La première station à entrer en service sur le réseau devient la station de surveillance, ou moniteur actif ; elle contrôle l’état du réseau et enlève les trames errantes de l’anneau. Sans cela, les trames errantes circuleraient en continu dans l’anneau pendant une durée illimitée. Le moniteur actif sert également à pallier la perte de jetons (en générant un nouveau jeton) et à détecter les erreurs d’horloge.
Le format de trame IEEE 802.5 pour un réseau de type « token ring » est présenté sur le schéma ci-dessous.
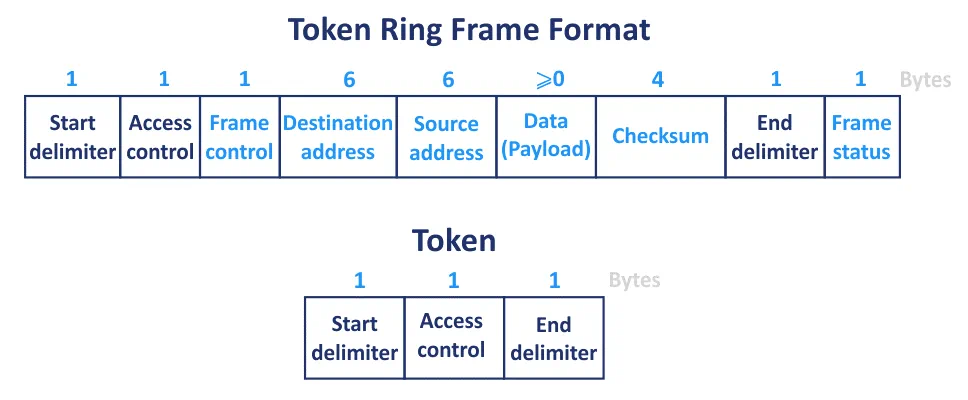
- Le délimiteur de début (1 octet) sert à la synchronisation et à signaler à une station l’arrivée d’un jeton.
- Le contrôle d’accès (1 octet) est le champ qui contient le bit de jeton, le bit de moniteur et les bits de priorité.
- Contrôle de trame (1 octet)
- Adresse de destination (6 octets) – définit l’adresse MAC du périphérique de destination.
- Adresse source (6 octets) – définit l’adresse MAC de l’expéditeur.
- La charge utile (0 octet ou plus) correspond aux données utiles (paquet IP) transférées dans une trame ; sa taille peut varier de 0 à la durée maximale de détention du jeton.
- La somme de contrôle (4 octets), également appelée séquence de contrôle de trame ou CRC (contrôle de redondance cyclique), sert à détecter les erreurs dans la trame. Les trames corrompues sont rejetées.
- Le délimiteur de fin (1 octet) marque la fin de la trame.
- L’état de la trame (1 octet) est un champ utilisé pour terminer une trame de données et sert d’accusé de réception (ACK). Ce champ peut être défini par un récepteur et indique si l’adresse MAC a été reconnue et si la trame a été copiée.
La difficulté d’installation d’une topologie en anneau est moyenne. Si vous souhaitez ajouter ou retirer une appliance réseau, vous n’avez besoin de modifier que deux liaisons. La topologie en anneau n’est pas coûteuse à installer. Mais la liste des avantages s’arrête là. Soulignons à présent les inconvénients de la topologie en anneau. Chaque élément du réseau peut constituer un point de défaillance. Une défaillance peut être causée par un câble sectionné, une carte réseau endommagée sur un ordinateur, une déconnexion de câble, etc. En cas de défaillance d’une liaison, c’est l’ensemble du réseau qui tombe en panne, car le signal ne peut pas progresser et franchir le point de défaillance. La défaillance d’une seule station entraîne la défaillance de l’ensemble du réseau. Toutes les données circulent autour de l’anneau en passant par tous les nœuds jusqu’à atteindre le nœud de destination. Le dépannage est difficile.
Tous les nœuds du réseau à topologie en anneau partagent la bande passante. Par conséquent, l’ajout de nœuds supplémentaires dans l’anneau entraîne des retards de communication et une dégradation des performances du réseau. Pour reconfigurer le réseau ou pour ajouter/supprimer des nœuds, le réseau doit être déconnecté et rester hors ligne. Les temps d’indisponibilité du réseau ne sont ni pratiques ni rentables pour une organisation. La topologie en anneau n’est donc pas le meilleur choix pour construire un réseau évolutif et fiable.
La topologie en anneau était courante dans les réseaux locaux (LAN) dans les années 1990, jusqu’au début de l’utilisation massive de la norme Ethernet avec des câbles à paires torsadées et la topologie en étoile, plus évoluée. De nos jours, la topologie en anneau n’est plus utilisée et n’est pas recommandée pour un usage domestique ou professionnel en raison de la faible vitesse du réseau (4 ou 16 Mbit/s) et des autres inconvénients mentionnés ci-dessus.
Le double anneau
Le double anneau est une version modifiée de la topologie en anneau. L’ajout d’une deuxième connexion entre les nœuds d’un anneau permet le transfert de données dans les deux sens et fait fonctionner le réseau en full-duplex mode. Les données sont transmises dans le sens horaire et antihoraire au sein du réseau. Si une liaison du premier anneau tombe en panne, le second anneau peut servir de liaison de secours pour maintenir le fonctionnement du réseau jusqu’à ce que le problème sur le premier anneau soit résolu.

L’anneau optique des réseaux modernes utilise la topologie en anneau. Cette topologie est principalement utilisée par les fournisseurs d’accès à Internet (FAI) et les fournisseurs de services gérés (MSP) pour établir des connexions au sein de réseaux étendus.
Technologies et normes utilisées pour créer un anneau à fibre optique :
- Anneau résilient à commutation de paquets (RPR), connu sous le nom de norme IEEE 802.17
- STP (protocole Spanning Tree) pour éviter les boucles dans le réseau
- Anneau de protection partagé à sections multiples (MS-SPRing/4, MS-SPRing/2, etc.)
- Protection de connexion de sous-réseau (SNCP)
- Anneaux commutés sur ligne bidirectionnels à quatre fibres (BLSR/4), BLSR/2, etc.
- Module de transport synchrone (STM-4, STM-16, STM-64, etc.)
- Réseau optique synchrone (SONET) et hiérarchie numérique synchrone (SDH)
Des équipements réseau professionnels, tels que des commutateurs, qui prennent en charge les normes appropriées sont utilisés pour créer un anneau de fibre optique. Le prix de ce matériel est élevé. L’anneau optique à haute disponibilité est utilisé pour connecter des nœuds situés dans différents quartiers d’une ville ou dans différentes villes à un réseau à haute disponibilité et à haut débit.
Topologie de réseau en étoile
La topologie en étoile est la topologie de réseau la plus couramment utilisée de nos jours en raison de ses nombreux avantages. Cette topologie nécessite une unité centralisée, appelée commutateur, à laquelle tous les autres appareils réseau sont connectés à l’aide de leur propre câble réseau. Un commutateur possède plusieurs ports (généralement 4, 5, 8, 16, 24, 48, etc.) et toutes les stations nécessaires sont connectées au commutateur pour interagir les unes avec les autres sur le réseau. Il n’existe aucune connexion physique directe entre les deux stations dans ce cas. Lorsque deux stations interagissent sur le réseau, une trame quitte l’adaptateur réseau de l’expéditeur et est envoyée au commutateur, puis le commutateur retransmet la trame à la carte réseau de la station de destination.

La topologie de réseau en étoile est facile à faire évoluer. S’il n’y a plus de ports disponibles sur un commutateur, remplacez-le par un commutateur doté de davantage de ports ou connectez un deuxième commutateur au commutateur existant à l’aide d’un cordon de raccordement pour étendre le réseau en étoile. Notez que lorsque le réseau est fortement sollicité, cette connexion entre les commutateurs constitue un goulot d’étranglement, car le débit de transfert des données entre les stations connectées à différents commutateurs peut être inférieur au débit de transfert des données entre les stations connectées aux ports d’un même commutateur. Si vous devez ajouter une station au réseau, prenez un cordon de raccordement, insérez une extrémité dans l’adaptateur réseau de l’appareil terminal et l’autre extrémité dans le commutateur.
Si l’une des stations connectées à un commutateur tombe en panne, le réseau continue de fonctionner sans interruption. Si un commutateur est mis hors ligne, le réseau ne peut pas fonctionner. Les modes Full-duplex et half-duplex sont pris en charge dans la topologie de réseau en étoile. Cette topologie est facile à maintenir.
Évitez les boucles lors de la connexion des appareils réseau. Si plus de deux connexions sont présentes entre deux appareils réseau fonctionnant sur la seconde couche, une boucle est créée. Par exemple, si vous connectez deux commutateurs à l’aide de deux cordons de raccordement ou si vous insérez un cordon de raccordement dans deux ports d’un même commutateur, vous créez une boucle. La boucle entraîne des perturbations des communications au sein du réseau et des tempêtes de diffusion qui persistent jusqu’à ce que vous éjectiez le câble réseau superflu et mettiez le commutateur hors tension. Si vous souhaitez créer des connexions redondantes, utilisez des appareils équipés de plusieurs cartes réseau prenant en charge l’association de cartes réseau ou l’agrégation de liens.

Concentrateur ou commutateur : quelle est la différence ?
Le concentrateur et le commutateur servent tous deux à connecter plusieurs appareils dans un réseau local (LAN) qui utilise la topologie en étoile. Lorsqu’un signal qui encode une trame arrive sur un port d’un concentrateur (une station émettrice connectée à ce port par un câble), le signal est envoyé à tous les ports du concentrateur et, par conséquent, à tous les appareils connectés au concentrateur. Seule la station dont la carte réseau possède l’adresse MAC définie comme adresse MAC de destination dans la trame peut recevoir la trame. Tous les autres appareils réseau connectés au concentrateur qui ne sont pas des appareils de destination et dont les cartes réseau possèdent d’autres adresses MAC détectent les signaux envoyés et refusent cette trame. L’inconvénient du concentrateur est la surcharge du réseau. Au lieu d’envoyer une trame du concentrateur vers une carte réseau de destination, la trame est envoyée à tous les appareils connectés aux ports du concentrateur. L’inondation du réseau réduit la bande passante du réseau. Un concentrateur fonctionne sur la première couche du modèle OSI (la couche physique).
Un commutateur est un appareil plus intelligent. Un commutateur mémorise les adresses MAC des appareils connectés et ajoute les adresses MAC des appareils connectés à chaque port du commutateur à la table des adresses MAC. Lorsqu’un émetteur envoie une trame à un appareil cible, la trame est envoyée au commutateur. Le commutateur lit l’adresse MAC de la carte réseau d’une station de destination et vérifie la table interne des adresses MAC afin d’identifier le port du commutateur auquel l’appareil de destination est connecté. Ensuite, le commutateur envoie la trame uniquement au port associé à l’adresse MAC de l’appareil cible. Il n’y a ni inondation ni surcharge du réseau. Cette approche garantit de hautes performances réseau. Il n’y a pas de collisions lors de l’utilisation d’un commutateur dans une topologie de réseau en étoile. Un commutateur fonctionne au niveau de la deuxième couche du modèle OSI (la couche liaison de données). Consultez le tableau ci-dessous pour voir toutes les couches OSI.
Le modèle d’interconnexion des systèmes ouverts (OSI)
| Numéro de couche | Nom de la couche | Unité de données de protocole (PDU) | Exemples de protocoles et de normes |
| 7 | Applications | Données reçues ou transmises par une application | HTTP, FTP, POP3, SMTP |
| 6 | Présentation | Données mises en forme pour la présentation | SSL, TLS |
| 5 | Session | Données transmises à la connexion réseau | NetBIOS, SAP |
| 4 | Transport | Segments TCP, datagrammes UDP | TCP, UDP |
| 3 | Réseau | Paquets | IPv4, IPv6 |
| 2 | Liaison de données | Trames | Ethernet, PPP, STP, Token Ring |
| 1 | Physique | Bits | 100BaseTX, RS232, RNIS |
Un commutateur est plus sécurisé qu’un concentrateur. Depuis 2011, l’utilisation de concentrateurs pour connecter des éléments réseau est déconseillée par la norme IEEE 802.3, l’ensemble des normes et protocoles pour les réseaux Ethernet.
Remarque : Les commutateurs, les concentrateurs, les routeurs, les modems et les points d’accès Wi-Fi appartiennent aux équipements réseau actifs . Les équipements actifs possèdent des circuits électroniques et ont besoin d’électricité pour fonctionner. Les câbles, les connecteurs, les émetteurs-récepteurs, les panneaux de brassage, les supports de montage en rack et les antennes Wi-Fi sont des équipements réseau passifs qui n’ont pas besoin d’électricité. Les équipements réseau passifs sont utilisés pour connecter les équipements réseau actifs.
La topologie en étoile dans la vie réelle
Examinons en détail comment les réseaux Ethernet traditionnels utilisent la topologie de réseau en étoile et comment fonctionne la norme IEEE 802.3. Les câbles à paires torsadées (4×2 fils) sont les plus courants. Ils sont généralement utilisés pour ces réseaux, et les extrémités des câbles sont serties avec des connecteurs RJ-45 (également appelés 8P8C – 8 positions et 8 contacts). Les deux extrémités du câble sont serties conformément à la norme EIA/TIA 568B. Vous pouvez également sertir les deux extrémités d’un câble conformément à la norme EIA/TIA 568A, car le principe de fonctionnement reste le même, mais cette pratique n’est pas courante. Trouvez plus d’informations sur les câbles dans la section Types de câbles à la fin de cet article de blog.
Normes Ethernet
10BASE-T est la première implémentation d’Ethernet et utilise un câble à paire torsadée (T dans le nom signifie le T , c’est-à-dire une paire torsadée, et BASE signifie une signalisation en bande de base). La vitesse maximale du réseau est de 10 Mbit/s. Le câble requis est de catégorie UTP Cat.3 ou supérieure (seules les paires orange et verte sont utilisées).
100BASE-TX, connue sous le nom d’Ethernet rapide, a été mise en œuvre en 1995 (IEEE 802.3u). Cette norme fournit une vitesse de 100 Mbit/s sur le réseau et nécessite un câble de catégorie UTP Cat 5.
1000BASE-T est connue sous le nom d’Ethernet Gigabit (GbE ou 1 GigE) et est décrite dans la norme IEEE 802.3ab (ratifiée en 1999). Le débit de transfert de données maximal est de 1000 Mbit/s (1 Gbit/s). Le câble requis est de catégorie UTP Cat 5e.
2.5GBASE-T est la norme désignée IEEE 802.3bz, et la vitesse maximale de transfert de données est de 2,5 Gbit/s. La norme IEEE 802.3bz a été approuvée en 2016. Un câble de catégorie UTP Cat 5e est requis.
5GBASE-T est similaire à 2.5GBASE-T, mais fournit un débit de transfert de données de 5 Gbit/s et nécessite une catégorie de câble supérieure, à savoir UTP Cat 6.
10GBASE-T est la norme Ethernet la plus rapide à utiliser des câbles en cuivre, avec une vitesse maximale de 10 Gbit/s. Le câble requis est de catégorie UTP Cat 6A. La norme IEEE 802.3an contient les spécifications relatives à l’utilisation d’une paire torsadée pour les connexions à 10 Gbit/s.
Les connecteurs RJ-45 sont utilisés pour les câbles des normes Ethernet précédentes.
La longueur maximale du câble entre les ports de deux appliances réseau est de 100 mètres pour chacune des normes mentionnées ci-dessus, si les conditions à remplir pour les câbles à paire torsadée sont respectées. Si vous devez connecter deux appliances réseau distantes de 200 mètres, utilisez deux segments de câble de 100 m et connectez-les à un commutateur installé au milieu, à 100 m de chaque appliance.
Pour atteindre la vitesse la plus élevée pour chaque norme, vous devez respecter les conditions à remplir minimales : utiliser un câble de la catégorie appropriée, un commutateur prenant en charge le mode requis et des cartes réseau pour les appliances connectées au commutateur. Par exemple, si vous souhaitez que vos appliances sur le réseau fonctionnent à une vitesse de 1 Gbit/s, vous devez installer des cartes réseau de 1 Gbit/s sur ces appliances, les connecter à un commutateur de 1 Gbit/s et utiliser le câble UTP Cat 5e serti de connecteurs RJ-45 comme cordon de raccordement conformément à la norme EIA/TIA 568B. Lorsque toutes les appliances connectées fonctionnent à une vitesse de 1 Gbit/s, elles fonctionnent uniquement en mode full-duplex. L’auto-négociation est une fonctionnalité utilisée pour déterminer la vitesse réseau optimale et le mode de transfert des données (full-duplex ou half-duplex) pour un port relié au port d’un autre appareil connecté. L’auto-négociation détermine automatiquement la configuration d’un port connecté à l’autre extrémité du câble et définit le débit de transfert de données en fonction de la valeur la plus faible. Si vous connectez une carte réseau de 100 Mbit à un commutateur de 1 Gbit avec un cordon de raccordement (Cat 5e), la vitesse de la connexion réseau est de 100 Mbit/s. La compatibilité descendante avec les normes Ethernet précédentes à vitesse inférieure est une fonctionnalité utile.
Format de trame
La longueur d’une trame Ethernet IEEE 802.3 standard est de 1518 octets, et la MTU standard (unité de transmission maximale) est de 1500 octets. Si vous devez permettre aux stations du réseau d’échanger de grandes quantités de données, configurez-les pour utiliser des trames jumbo qui permettent aux trames d’utiliser une MTU de 9000 octets. Les trames jumbo peuvent contribuer à améliorer les performances lors du transfert de données, car le rapport entre les informations utiles et les informations de service contenues dans les trames est plus élevé. Les trames jumbo ne sont pas prises en charge par tous les appareils.
Un autre avantage de l’utilisation de la topologie de réseau en étoile est que les réseaux Ethernet utilisant ce type de topologie physique prennent en charge le balisage VLAN. Les balises VLAN sont utilisées pour diviser un réseau physique en réseaux logiques en utilisant la même infrastructure physique. Les réseaux logiques sont séparés au niveau de la deuxième couche du modèle OSI au moyen de balises VLAN écrites dans les trames. Le matériel doit prendre en charge le balisage VLAN pour utiliser cette fonctionnalité. L’ID VLAN peut être compris entre 0 et 4094. 4094 est le nombre maximal de réseaux VLAN dans un réseau physique.

Examinons les formats de trame des réseaux Ethernet IEEE 802.3 qui utilisent la topologie de réseau en étoile.
- Le préambule (7 octets) indique le début de la trame et est utilisé pour la synchronisation entre un émetteur et un récepteur.
- Le délimiteur de début de trame (1 octet) est le champ toujours défini sur 10101011. Le SFD (délimiteur de début de trame) marque la fin du préambule et le début de la trame Ethernet, préparant les bits suivants de l’adresse de destination. Ce champ constitue la dernière possibilité pour le ou les appareils réseau de se synchroniser.
- L’adresse de destination (6 octets) contient l’adresse MAC d’une carte réseau de destination (par exemple, E8:04:62:A0:B1:FF). L’adresse de destination peut être unicast, multicast ou broadcast (FF:FF:FF:FF:FF:FF).
- L’adresse source (6 octets) contient l’adresse MAC de la carte réseau source de l’appareil émetteur. L’adresse source est toujours en unicast.
- Le type (type Ethernet) ou la longueur (2 octets) définit la longueur de la trame Ethernet. Le champ de type indique le protocole de couche 3 (L3) (0x0800 – IPv4, 0x86DD – IPv6), si la trame utilise le balisage VLAN 802.1q (0x8100), etc.
- La charge utile de données (1500 octets maximum pour les trames standard ou 9000 octets pour les trames jumbo) est un paquet L3 encapsulé transporté par une trame. Un paquet est une PDU (unité de données de protocole) typique de la troisième couche du modèle OSI (la couche réseau).
- La somme de contrôle, le FSC ou le CRC (4 octets) est utilisée pour vérifier l’intégrité de la trame. Le CRC est calculé par l’expéditeur, puis un destinataire reçoit la trame, calcule cette valeur et la compare à la valeur CRC reçue dans la trame.
Un en-tête de 14 octets d’une trame Ethernet contient l’adresse de destination, l’adresse source et le type (longueur). Si le balisage VLAN est utilisé, un champ de balisage VLAN supplémentaire de 4 octets est ajouté à une trame après le champ d’adresse source.
Connexion optique
La topologie de réseau en étoile est également utilisée pour construire des réseaux basés sur des câbles optiques (fibre optique) lorsque des segments de câble plus longs ou une latence plus faible sont nécessaires. 10GBASE-S et 10GBASE-E sont des normes modernes pour les réseaux à 10 Gbit/s utilisant la fibre optique pour établir les connexions. Dans ce cas, un commutateur équipé d’émetteurs-récepteurs et de connecteurs SFP est nécessaire pour construire un réseau à topologie en étoile.
Les émetteurs-récepteurs SR (courte portée) sont utilisés sur une distance allant jusqu’à 300 mètres.
Les émetteurs-récepteurs LR (longue portée) prennent en charge une longueur de câble comprise entre 300 m et 3 km.
Les émetteurs-récepteurs ER (portée étendue) prennent en charge une longueur de câble comprise entre 30 km et 40 km.
Le câble optique multimode (MM) est utilisé pour les courtes distances (moins de 300 m).
Le câble optique monomode (SM) est utilisé pour les longues distances (plus de 300 m).
Il existe des émetteurs-récepteurs qui permettent de connecter des câbles en cuivre Cat 6A équipés de connecteurs RJ-45 à des ports SFP+ pour une compatibilité maximale. Le câble optique est connecté aux émetteurs-récepteurs à l’aide de connecteurs LC. La construction d’un réseau physique à l’aide de câbles optiques est plus difficile que la construction d’un réseau à l’aide de câbles en cuivre de Cat 6A.
Avantages de la topologie en étoile
La topologie de réseau en étoile est remarquable. L’étoile est aujourd’hui le type de topologie de réseau le plus courant. Résumons les avantages de ce type de topologie de réseau.
- Une carte réseau par station suffit
- Installation et maintenance faciles
- Dépannage facile
- Fiabilité et compatibilité élevées
- Vitesse rapide
- Prise en charge des câbles à paires torsadées et des câbles optiques
- Flexibilité et évolutivité
Connexion Wi-Fi
Lorsqu’une connexion réseau sans fil est utilisée en installant un point d’accès à domicile ou au bureau, le réseau sans fil utilise généralement la topologie de réseau en étoile. La norme 802.11n (a/b/g/n) est utilisée dans ce cas. Le point d’accès Wi-Fi agit comme un commutateur connecté aux adaptateurs réseau sans fil des stations et représente la topologie en étoile.
Topologie de réseau en arbre
La topologie de réseau en arbre est une extension de la topologie en étoile et est largement utilisée de nos jours. L’idée de la topologie en arbre est de pouvoir connecter plusieurs étoiles, comme des branches, au sein d’un réseau complexe en utilisant des connexions entre des commutateurs. Les stations sont connectées aux ports de ces commutateurs. Si l’un des commutateurs tombe en panne, le segment de réseau associé devient indisponible. Si le commutateur principal situé au sommet de la topologie en arbre devient indisponible, les branches du réseau ne peuvent plus se connecter entre elles, mais les ordinateurs des branches continuent de communiquer entre eux. La défaillance d’une station connectée au réseau n’affecte ni la branche du réseau ni l’ensemble du réseau. La topologie en arbre est fiable et facile à installer, à maintenir et à dépanner, et offre une grande évolutivité. Avec cette topologie, chaque nœud du réseau possède une connexion avec chacun des autres nœuds (voir le diagramme de topologie de réseau ci-dessous).
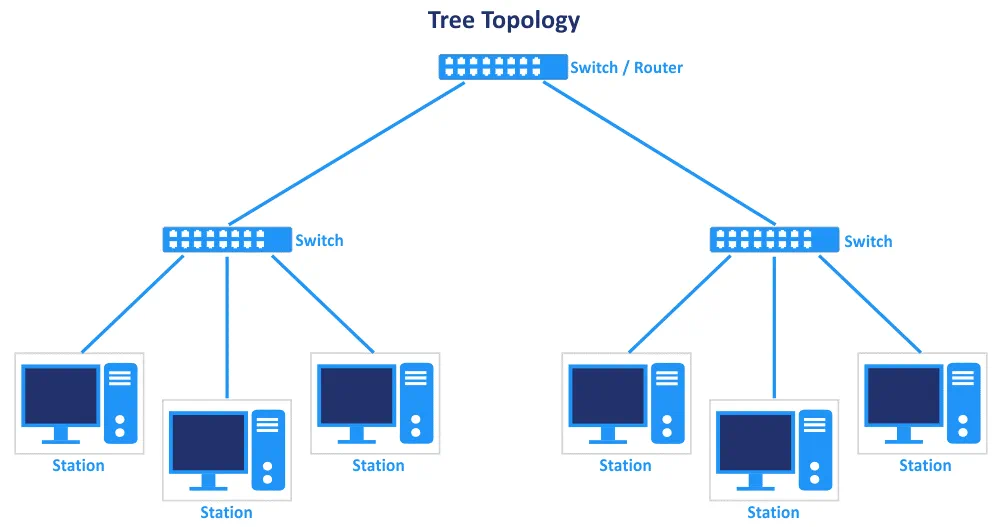
Les protocoles et les normes applicables à la topologie de réseau en étoile sont utilisés pour la topologie en arbre, notamment les commutateurs, les câbles et les connecteurs. Les routeurs peuvent également être utilisés pour séparer les sous-réseaux les uns des autres au niveau trois du modèle OSI. Par conséquent, les protocoles réseau de la troisième couche sont utilisés et la configuration appropriée de l’équipement réseau est effectuée. La topologie de réseau en arbre est largement utilisée dans les grandes organisations, car elle est facile à installer et à gérer. Une structure de réseau hiérarchique est présente. Optez pour la connexion de tous les commutateurs des branches du réseau au commutateur principal afin d’éviter de créer une longue chaîne de commutateurs susceptible de provoquer des goulots d’étranglement et de réduire les performances du réseau lors du transfert de données via les segments situés entre les commutateurs. 
Exemple de configuration réseau
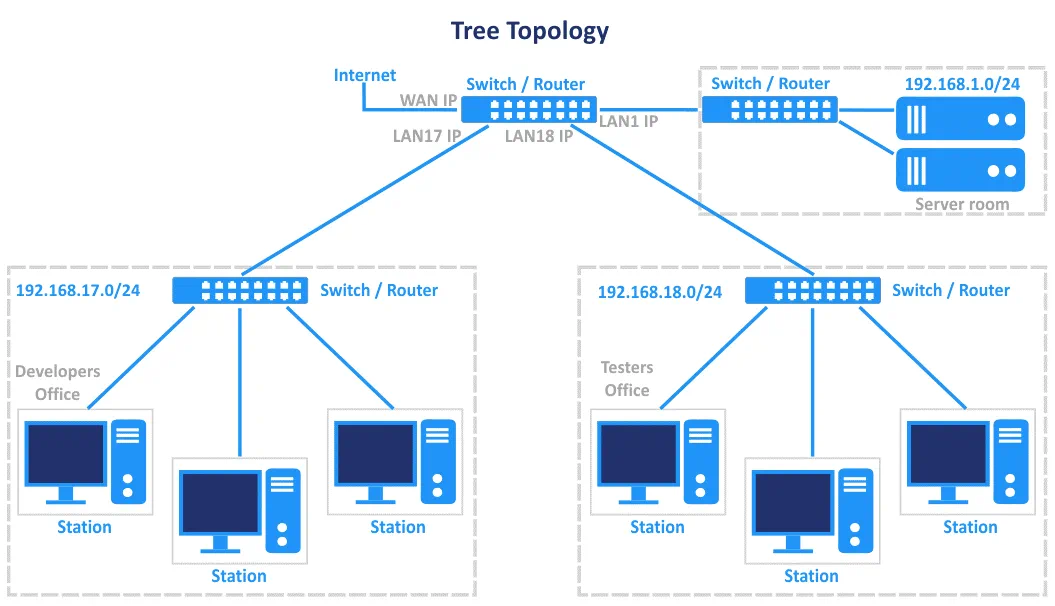
Examinons un exemple de topologie de réseau en arbre et voyons comment ce type de topologie est utilisé dans la pratique. Prenons l’exemple d’une organisation comportant plusieurs services, chacun occupant un bureau dans un immeuble. Les services sont répartis sur différents étages de l’immeuble. L’installation d’un réseau utilisant une topologie en étoile unique n’est pas rationnelle, car cela entraînerait une consommation supplémentaire de câble pour relier toutes les stations situées à différents emplacements de l’immeuble à un seul commutateur. De plus, le nombre de postes peut être supérieur au nombre de ports du commutateur. Dans ce cas, la solution la plus rationnelle consiste à installer un commutateur dédié dans le bureau principal de chaque service, à connecter tous les postes de chaque service au commutateur correspondant, puis à relier tous les commutateurs des services au commutateur principal situé dans la salle des serveurs. Dans cet exemple, le commutateur principal se trouve au sommet de la hiérarchie arborescente. Le commutateur principal peut être connecté à un routeur pour accéder à Internet. Si un service est situé dans un autre bâtiment et que la distance jusqu’à votre commutateur dans le bâtiment principal est supérieure à 100 mètres, vous pouvez utiliser un commutateur supplémentaire avec un câble UTP. Ce commutateur divise la distance en segments de moins de 100 mètres. Vous pouvez également utiliser un câble optique (et les convertisseurs ou commutateurs appropriés) pour connecter ce bureau distant au commutateur principal.
Pour simplifier l’administration et renforcer la sécurité, vous pouvez installer des routeurs pour chaque service et créer des sous-réseaux pour chacun d’entre eux. Par exemple, les développeurs se trouvent sur le réseau 192.168.17.0/24, les comptables sur le réseau 192.168.18.0/24, les testeurs sur le réseau 192.168.19.0/24, les serveurs sur le réseau 192.168.1.0/24 (le sous-réseau principal), etc.
Qu’est-ce qu’un routeur ?
Un routeur est une appliance qui fonctionne sur la troisième couche du modèle OSI (la couche réseau) et traite des paquets (la PDU est un paquet). Un routeur peut analyser, recevoir et transférer des paquets entre différents réseaux IP (sous-réseaux) par l’utilisation des adresses IP des hôtes source et de destination. Les paquets non valides sont ignorés ou rejetés. Différentes techniques sont utilisées pour le routage, telles que le NAT (traduction d’adresses réseau), les tables de routage, etc. Le pare-feu et la sécurité réseau constituent des fonctionnalités supplémentaires du routeur. Les routeurs peuvent sélectionner le meilleur itinéraire pour transférer les paquets. Un paquet est encapsulé dans une trame. Un routeur dispose d’au moins deux interfaces réseau (généralement LAN et WAN). Il existe des modèles de routeurs courants qui intègrent un commutateur dans une seule appliance. Ces routeurs possèdent un port WAN et plusieurs ports LAN (généralement entre 4 et 8 pour les modèles destinés aux petits bureaux ou aux bureaux à domicile). Les routeurs professionnels disposent de plusieurs ports qui ne sont pas définis comme des ports LAN ou WAN, et vous devez les configurer manuellement. Vous pouvez utiliser un serveur Linux physique équipé de plusieurs cartes réseau et connecter cette machine en tant que routeur. Connectez un commutateur à l’interface réseau LAN de ce routeur Linux pour obtenir une topologie de réseau en arbre.
Connexion Wi-Fi
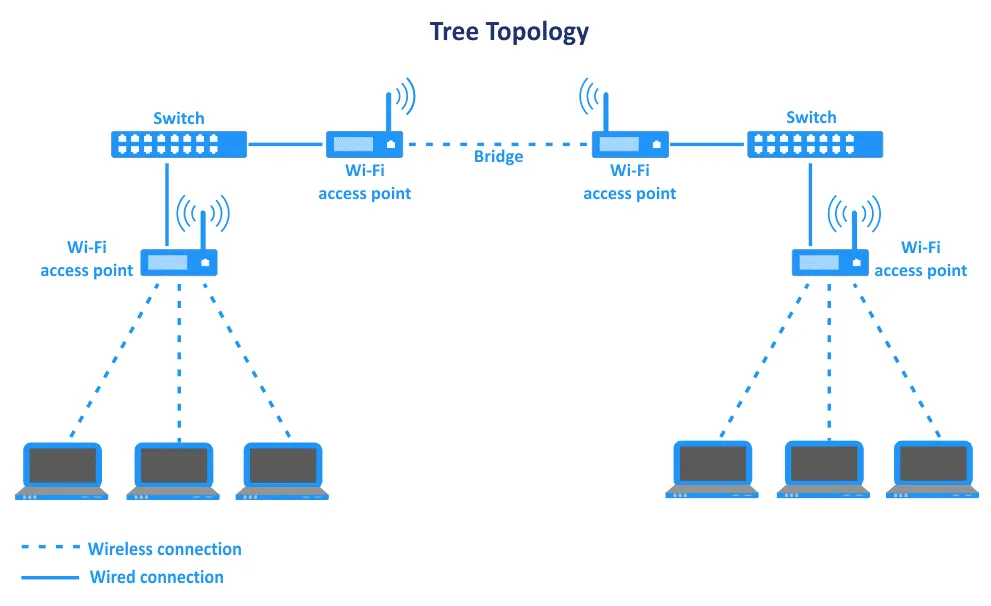
Tout comme pour la topologie en étoile, des équipements réseau sans fil peuvent être utilisés pour créer des segments de réseau de type « arbre » en combinaison avec des segments câblés. Deux points d’accès Wi-Fi identiques peuvent fonctionner en mode pont pour relier deux segments du réseau (deux étoiles). Cette approche est utile lorsque vous devez connecter des bureaux distants de plus de 100 mètres et qu’il n’est pas possible d’installer un câble entre eux. Le schéma de topologie en arbre ci-dessous illustre ce cas. Un commutateur est connecté à chaque point d’accès Wi-Fi fonctionnant en mode pont, deux autres points d’accès Wi-Fi sont connectés au commutateur approprié, et les stations clientes sont connectées à ces points d’accès (formant ainsi les branches de l’arborescence qui constituent des réseaux de topologie en étoile).
Topologie de réseau maillé
Une topologie de réseau maillé est une configuration dans laquelle chaque station du réseau est connectée aux autres stations. Tous les appareils sont interconnectés les uns aux autres. Il existe deux types de maillage : le maillage complet et le maillage partiel. Dans un maillage partiel, au moins deux stations du réseau sont connectées à plusieurs autres stations du réseau. Dans un maillage complet, chaque station est connectée à toutes les autres stations. Le nombre de connexions d’un maillage complet se calcule à l’aide de la formule Nc=N(N-1)/2 liens, où N est le nombre de nœuds du réseau (pour le full-duplex mode de communication). Voir le schéma de topologie de réseau ci-dessous.

La topologie en maillage offre une redondance au réseau, mais peut s’avérer coûteuse en raison du nombre élevé de connexions et de la longueur totale de câble utilisée. Si une station tombe en panne, le réseau peut continuer à fonctionner en utilisant d’autres nœuds et connexions. Si des données étaient transférées via le nœud défaillant, l’itinéraire est modifié et les données sont transmises via d’autres nœuds. Chaque nœud est un routeur capable de créer et de modifier dynamiquement des routes afin de transférer les données de la manière la plus rationnelle possible (on utilise dans ce cas des protocoles de routage dynamique). Le nombre de sauts peut varier en fonction de la route choisie entre le périphérique source et le périphérique de destination. Les tables de routage comprennent l’identifiant de destination, l’identifiant de source, les métriques, la durée de vie (TTL) et l’identifiant de diffusion. Le routage s’effectue au niveau de la troisième couche du modèle OSI. Parfois, des techniques de diffusion en boucle sont utilisées à la place du routage. Ce type de topologie de réseau peut être utilisé pour la transmission de volumes élevés de trafic grâce à la redondance des connexions.
Il est difficile d’ajouter une nouvelle station au réseau, car il faut la connecter à plusieurs autres stations. L’ajout ou la suppression de nœuds n’interrompt pas le fonctionnement de l’ensemble du réseau. Plusieurs cartes réseau par station sont nécessaires pour établir toutes les connexions requises. Après l’ajout d’une nouvelle station, il peut s’avérer nécessaire d’installer des cartes réseau supplémentaires sur d’autres stations qui doivent être connectées à la nouvelle station. La topologie de réseau maillé est évolutive, mais ce processus n’est pas simple. L’Administration peut prendre beaucoup de temps. La topologie tolérante aux pannes garantit une grande fiabilité. Il n’y a pas de relations hiérarchiques.
La topologie de réseau maillé est un exemple de connexion de plusieurs sites sur Internet. Cette topologie de réseau est largement utilisée pour les connexions WAN (réseau étendu), notamment pour les réseaux d’organisations dont les activités sont critiques, telles que les organisations militaires, etc.
Connexion Wi-Fi
La topologie de réseau maillé dans les réseaux Wi-Fi est utilisée pour étendre la couverture des réseaux sans fil, appelés réseaux maillés sans fil. L’architecture maillée en infrastructure est la plus courante pour ce type de topologies de réseau. Les technologies sans fil utilisées pour créer ce type de topologie de réseau sont Zigbee et Z-Wave, qui reposent sur le protocole IEEE 802.15.4, ainsi que WirelessHART, IEEE 802.11, 802.15 et 802.16. Les réseaux cellulaires peuvent également fonctionner selon la topologie de réseau maillé.
Topologie de réseau hybride
La topologie hybride combine deux ou plusieurs des types de topologies de réseau présentés précédemment. Une combinaison des topologies en étoile et en anneau constitue un exemple de topologie de réseau hybride. Il arrive parfois que vous ayez besoin de la flexibilité offerte par deux topologies au sein de votre réseau. La topologie hybride est généralement évolutive et présente les avantages de toutes les topologies qui la composent. Ses inconvénients sont toutefois également combinés, ce qui rend son installation et sa maintenance difficiles. La topologie hybride ajoute davantage de complexité à votre réseau et peut entraîner des coûts supplémentaires.

La topologie en étoile-anneau est l’un des exemples de topologies de réseau hybrides que l’on peut trouver aujourd’hui. Lorsque l’on parle de la partie « anneau », on ne fait pas référence à des câbles coaxiaux équipés de connecteurs en T et de connecteurs BNC. Dans un réseau moderne, un anneau de fibre optique est utilisé pour relier des nœuds situés à de longues distances. Cette topologie de réseau hybride (anneau + étoile) sert à établir des réseaux entre différents bâtiments éloignés les uns des autres au sein d’une même ville ou dans des villes différentes. L’utilisation de la topologie en étoile lorsque la distance entre les nœuds est importante s’avère difficile et entraîne une surconsommation de câble.
L’avantage de l’anneau de fibre optique à lignes multiples réside dans l’absence de point de défaillance unique. Les liaisons optiques redondantes garantissent une haute disponibilité et une grande fiabilité. En cas de défaillance d’une liaison optique, des canaux de réserve sont utilisés. Les différentes lignes de fibre optique entre les nœuds de l’anneau peuvent suivre des itinéraires géographiques distincts.
Les commutateurs/routeurs à fibre optique qui constituent les nœuds de l’anneau sont connectés à des commutateurs/routeurs faisant partie de segments de réseau utilisant la topologie en étoile. Cette connexion présente des avantages pour la mise en place de réseaux locaux. Des convertisseurs de média fibre sont utilisés pour relier des commutateurs/routeurs compatibles avec les câbles à fibre optique et leurs connecteurs associés à des commutateurs/routeurs compatibles avec des câbles en cuivre sertis avec les connecteurs appropriés, si un anneau et une étoile utilisent des types de câbles et d’équipements réseau différents.
Types de câbles
Les câbles sont des composants importants de la topologie physique du réseau. La vitesse du réseau et les coûts globaux d’installation dépendent de la topologie de réseau choisie, des câbles et des autres équipements réseau. Différents types de câbles ont été mentionnés dans cet article de blog à l’occasion d’exemples concrets d’utilisation de différentes topologies de réseau. Examinons les câbles les plus couramment utilisés pour les différents types de topologies de réseau présentés dans cet article afin de mieux comprendre les topologies physiques.
Câble coaxial
Le câble coaxial se compose d’un fil de cuivre central servant de conducteur interne. Selon les modèles de câbles, le conducteur central peut être en cuivre massif ou constitué de plusieurs brins fins de cuivre. Ce conducteur interne est entouré d’une couche isolante qui protège le fil central. La couche isolante est elle-même entourée d’une bande conductrice en aluminium et d’un blindage tressé en cuivre. La couche externe est constituée d’une isolation en polymère, de couleur noire ou blanche. Le RG-58 est une version populaire du câble coaxial et possède une impédance de 50 ohms. Ce câble est également appelé câble Thinnet 10Base2. RG dans le nom signifie « guide radio ». D’autres exemples de câbles coaxiaux sont les RG-6, RG-8 et RG-59. De nos jours, les câbles coaxiaux sont utilisés pour connecter des antennes Wi-Fi aux équipements réseau appropriés (types de câbles 5D-FB, 8D-FB et LMR-400).
Paire torsadée
Les câbles à paires torsadées sont largement utilisés pour les réseaux en raison de leur simplicité d’utilisation, de leur bande passante élevée et de leur prix abordable. Deux fils de cuivre séparés et isolés (d’environ 1 mm de diamètre) sont torsadés ensemble pour former une paire. Une à quatre paires sont utilisées dans différents types et catégories de câbles. La raison de la torsade est de réduire les signaux parasites. Les paires torsadées sont recouvertes d’une gaine isolante externe qui protège le câble contre les dommages mécaniques. Il existe trois principaux types de câbles à paires torsadées : UTP, FTP et STP.
UTP (Unshielded Twisted Pair) est un câble composé de fils et d’isolants.
FTP (Foil screened Twisted Pair), ou F/UTP, est un câble dans lequel toutes les paires torsadées sont recouvertes ensemble d’un blindage métallique (feuille d’aluminium). Un fil supplémentaire d’un diamètre inférieur à 1 mm est inclus à l’intérieur du câble. Ainsi, les câbles FTP prennent en charge la mise à la terre si les connecteurs appropriés sont utilisés. Les paires torsadées individuelles ne sont pas blindées.
STP (Shielded Twisted Pair) contient un blindage métallique tressé autour des paires torsadées. Chaque paire torsadée est blindée avec une feuille d’aluminium. L’ensemble du câble est rigide et plus difficile à torsader (le câble est moins flexible que les câbles FTP et UTP). Le câble STP offre une meilleure protection contre les interférences électromagnétiques et les dommages mécaniques.
La catégorie 5e ou supérieure est utilisée aujourd’hui pour installer des réseaux. Plus la catégorie est élevée, plus le débit de transfert des données est élevé (100 MHz, 250 MHz, 500 MHz) et plus la vitesse de transfert des données prise en charge est importante. Vous pouvez utiliser un câble FTP ou STP de la même catégorie à la place d’un câble UTP. UTP Cat.3 ne possède que deux paires torsadées. UTP Cat.5 et les catégories supérieures possèdent 4 paires torsadées. Le sertissage des câbles est facile et peut être effectué par toute personne disposant d’une pince à sertir les câbles.

Câble à fibre optique
Le câble à fibre optique offre la latence la plus faible et couvre une plus longue distance avec un seul segment de câble (sans répéteurs). Le câble à fibre optique est fin et se compose de deux couches de verre. La couche de verre centrale est constituée de verre pur qui sert de guide d’onde aux signaux lumineux sur une longue distance. La gaine est une couche de verre qui entoure le cœur et possède un indice de réfraction inférieur à celui du cœur. Cette technologie repose sur le principe de la réflexion interne totale.
On utilise des câbles à fibre monomode (SMF) et des câbles à fibre multimode (MMF). Les câbles MMF ont un diamètre plus important et servent à propager plusieurs rayons lumineux (ou modes), mais ils conviennent mieux aux courtes distances. Les câbles MMF sont généralement de couleur bleue. Les câbles SMF sont mieux adaptés aux longues distances et sont de couleur jaune. Les connecteurs les plus courants sont les SC, FC, LC et ST.

Le prix des câbles à fibre optique est élevé. La soudure de la fibre optique est plus difficile que le câblage de paires torsadées ou de câbles coaxiaux. Le prix des émetteurs-récepteurs nécessaires pour raccorder un câble optique à un commutateur ou à un routeur représente un coût supplémentaire. Les extrémités des fibres optiques doivent toujours être propres, car même un grain de poussière peut causer des problèmes importants.
Conclusion
Cet article de blog a abordé les topologies de réseau, notamment les topologies physiques, les topologies logiques et des exemples de leur utilisation dans la vie réelle. Si vous devez mettre en place un réseau local, utilisez la topologie en étoile, qui est aujourd’hui la topologie de réseau la plus courante, ou la topologie en arbre, qui est une variante hautement évolutive de la topologie en étoile. Les topologies en anneau et en maillage sont principalement utilisées par les fournisseurs d’accès à Internet et les fournisseurs de services gérés, dans les centres de données. Elles sont plus difficiles à configurer. La diversité des types de topologies réseau, des équipements réseau, des normes et des protocoles vous permet d’installer un réseau de n’importe quelle configuration dans votre environnement, en fonction de vos besoins.
Une fois que vous avez installé un réseau et connecté des serveurs ainsi qu’une machine virtuelle à celui-ci, n’oubliez pas de configurer la sauvegarde des données et de protéger vos données. NAKIVO Backup & Replication est une solution universelle de protection des données qui prend en charge la sauvegarde des machines Linux, des machines Windows, des VMs VMware, des VMs Hyper-V, des bases de données Oracle et d’Office 365 via un réseau. Téléchargez l’édition gratuite de NAKIVO Backup & Replication et testez le produit dans votre environnement.