Introduction à VMware vCloud Director
VMware a toujours proposé d’excellents nouveaux logiciels de virtualisation destinés aux particuliers, aux entreprises et aux fournisseurs de services gérés (MSP). Les produits de virtualisation de VMware s’appuient sur une approche centrée sur les applications dans les centres de données, plutôt que sur l’approche traditionnelle centrée sur le matériel. Vous pouvez utiliser un ensemble de solutions de virtualisation VMware pour mettre en place un centre de données défini par logiciel. VMware vCloud Director fait partie de ces produits et peut être utilisé dans les grands centres de données. Cet article de blog décrit les principales fonctionnalités et les cas d’utilisation de VMware vCloud Director.

Qu’est-ce que vCloud Director ?
VMware vCloud Director (VMware vCD) est une plateforme avec prise en charge multi-locataire pour gérer des centres de données définis par logiciel (SDDC) et fournir une infrastructure en tant que service (IaaS) aux clients. Cette solution est destinée aux fournisseurs de services gérés (MSP). Le fournisseur IaaS peut créer un cloud privé ou public et utiliser VMware vCloud Director pour gérer le centre de données virtuel de manière flexible et efficace.
Vous pouvez créer un centre de données virtuel basé sur plusieurs centres de données physiques, allouer des pools de ressources et fournir les services appropriés aux clients. Les clients consomment alors les ressources mises à leur disposition et utilisent les machines virtuelles hébergées dans le centre de données. Au moment de la rédaction de cet article, la dernière version de VMware vCloud Director est VMware vCloud Director 10.2 – désormais rebaptisée Cloud Director (sans le « v »).
Fonctionnement de VMware vCloud Director
VMware vCloud Director s’installe sous forme d’appliance qui contient la base de données PostgreSQL, ou manuellement sur une machine Linux (dans ce cas, une base de données externe doit être configurée). Après l’installation, vous pouvez intégrer vCloud Director à d’autres composants VMware et réaliser un déploiement de plusieurs serveurs ou appliances vCloud Director afin de garantir une haute disponibilité. L’appliance VMware Director est distribuée sous forme de fichier OVA modèle et contient un système d’exploitation VMware Photon, des groupes de services et PostgreSQL.

VMware vCloud Director fournit un panneau de contrôle doté d’une interface utilisateur graphique (GUI) permettant aux clients de bénéficier d’un Libre-service. L’interface Web est basée sur HTML5. L’administrateur global crée des comptes pour les tenants avec les autorisations appropriées. Les tenants peuvent alors créer des VMs, provisionner des ressources pour celles-ci, les exécuter, etc. À première vue, Cloud Director peut sembler trop complexe pour les nouveaux utilisateurs qui n’ont pas d’expérience avec ce type de produits destinés aux entreprises. Cependant, après un peu de pratique, les utilisateurs apprécient sa puissance et sa commodité grâce à ses fonctionnalités riches et à la variété des options proposées.
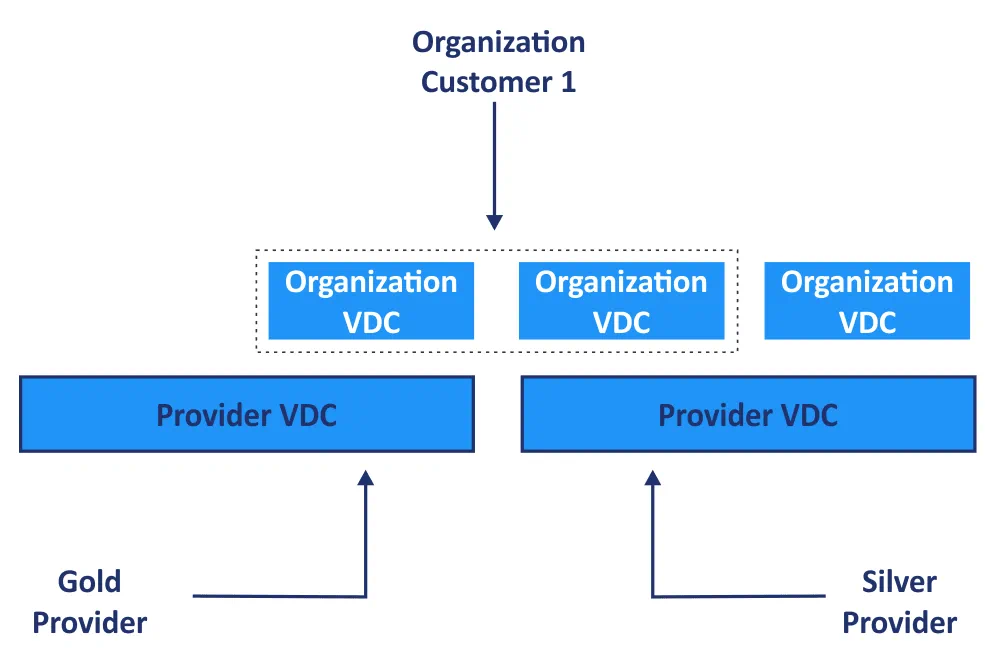
VMware vCloud Director est intégré à VMware vSphere et à VMware vCenter afin de fournir des pools de ressources permettant de créer et d’exécuter des machines virtuelles. Toutes les ressources physiques d’un centre de données, telles que les ressources de calcul, de stockage et de mise en réseau, sont regroupées en pools de ressources destinés à être utilisés par les locataires dans vCloud Director. VMware vSphere fournit toutes les ressources à vCloud
ud Director pour créer un pool partagé principal, appelé « Provider vDC » (centre de données virtuel). Le vDC fournisseur abstrait est utilisé pour allouer des ressources aux tenants sous forme d’unités distinctes appelées Org vDC (centre de données virtuel d’organisation). Les Org vDC sont connectés à un ou plusieurs réseaux et peuvent utiliser les ressources de différents vDC fournisseurs afin de fournir des services de différentes classes (en fonction de la vitesse de stockage, de la disponibilité, des coûts, etc.)
VMware vCloud Director vs VMware vSphere – quelle est la différence ?
VMware vSphere comprend des hôtes ESXi exécutés directement sur du matériel physique et des serveurs vCenter, utilisés pour gérer les hôtes ESXi. VMware vSphere permet d’allouer des ressources telles que le processeur, le stockage, la mémoire et le réseau. Les composants de vSphere fonctionnent donc à un niveau inférieur. Vous devez ajouter des hôtes, créer des grappes, des commutateurs virtuels distribués et d’autres composants de l’infrastructure virtuelle dans VMware vSphere.
VMware vCloud Director fonctionne à un niveau supérieur et permet d’abstraire les ressources physiques sous-jacentes, les hôtes ESXi, les VM, vCenter, etc. Les utilisateurs finaux de vCloud Director ne connaissent pas l’infrastructure physique sous-jacente, les hôtes ESXi ni les serveurs vCenter. VMware vCloud Director permet de créer un cloud que les clients finaux peuvent utiliser. VMware vCloud Director interagit avec les composants et l’infrastructure vSphere sous-jacents, et se synchronise également périodiquement avec vSphere. Au niveau de vCloud Director, le provisionnement des ressources est automatisé. Un utilisateur saisit des paramètres, puis les machines virtuelles, les réseaux et les autres ressources sont déployés automatiquement et en toute transparence pour un tenant, dans un emplacement sécurisé optimal. Le provisionnement est rapide, transparent et automatisé.
Alors qu’un administrateur vCenter peut voir les centres de données virtuels, qui sont des unités logiques de gestion, un utilisateur de vCloud Director (tenant) ne peut voir que les centres de données d’organisation, les catalogues, les utilisateurs et les options permettant de gérer un centre de données virtuel d’organisation. Les administrateurs de VMware vCloud Director peuvent voir plusieurs organisations et les ressources sous-jacentes, mais ne peuvent pas effectuer toutes les opérations d’administration sur ces ressources comme ils le font dans vSphere.
Composants et concepts
Explorons les principaux termes et concepts de VMware vCloud Director.
Un centre de données virtuel (vDC) est l’environnement dans lequel vous pouvez créer des machines virtuelles, des vApps, des dossiers de VM contenant des modèles, etc.
Une machine virtuelle est l’unité de base du centre de données virtuel. Vous pouvez créer des VM à partir de modèles, créer de nouvelles VM et installer un système d’exploitation invité à partir d’une image ISO. Les applications virtuelles (vApps) sont des conteneurs permettant de stocker plusieurs machines virtuelles (VM) qui fonctionnent conjointement pour exécuter une application à composants multiples (dont les composants s’exécutent sur plusieurs VM). VMware vApps sont utilisées pour regrouper et gérer plusieurs machines virtuelles qui effectuent des tâches communes. Vous pouvez créer des modèles de vApp pour un déploiement rapide des vApps et des VMs.
Les bibliothèques et les catalogues servent à stocker des machines virtuelles, des modèles, des images d’installation ISO, etc. Les utilisateurs peuvent télécharger leurs fichiers ISO vers les catalogues.
Le réseau Org vDC est le réseau d’un centre de données virtuel accessible à toutes les vApps et VMs. Le réseau Org vDC peut être soit isolé sans accès à Internet, soit routé avec accès à Internet.
Le réseau vApp est un réseau qui fonctionne uniquement au sein d’une vApp pour les composants de cette vApp (VMs). Les VMs d’autres vApps ne peuvent pas accéder au réseau de cette vApp. Cette approche offre un niveau d’isolation supplémentaire entre les vApps. Le réseau vApp dispose de sa propre passerelle pour se connecter au réseau Org vDC.
Un réseau externe est un réseau connecté directement à une machine virtuelle sans passer par la passerelle Cloud Edge.
Lorsqu’un utilisateur crée un clone de machine virtuelle ou une machine virtuelle à partir d’un modèle, VMware permet d’utiliser le mécanisme de personnalisation de l’invité pour modifier le GUID, le VM-Name, le nom d’hôte, le mot de passe utilisateur, les options de matériel virtuel, etc., afin de rendre la nouvelle machine virtuelle unique.
Un fournisseur de services gérés peut attribuer des autorisations d’administrateur de locataire à un client afin de lui permettre de créer des utilisateurs, d’allouer des ressources au sein d’une organisation, de configurer des services, etc. Un administrateur de locataire peut configurer des catalogues publics contenant des VMs et des modèles de VMs, puis en donner l’accès aux utilisateurs. L’un des concepts clés de l’utilisation du cloud configuré avec vCloud Director est l’isolation. Les environnements des locataires et les centres de données virtuels de leurs organisations sont totalement isolés les uns des autres. Outre un niveau de sécurité élevé, VMware Director est optimisé pour la consommation des ressources.
Chaque locataire dispose d’un lien spécifique pour l’organisation associée afin de se connecter à l’interface Web de VMware Director par l’intermédiaire de son propre compte utilisateur. VMware vCenter Chargeback Manager peut être utilisé par les MSP pour calculer les coûts et établir la facturation.
Comment les ressources sont-elles allouées ?
Lorsqu’un locataire a besoin de ressources, celles-ci sont allouées à partir d’une couche abstraite de vDC du fournisseur (par exemple, un utilisateur démarre une machine virtuelle exécutant une application gourmande en ressources). Lorsque les ressources ne sont plus nécessaires, elles sont restituées au pool (par exemple, lorsqu’une machine virtuelle est arrêtée).
Il existe trois types d’allocation de ressources pour les vDC d’organisation utilisés par VMware vCloud Director : le pool d’allocation, le pool de réservation et le paiement à l’utilisation.
Pool d’allocation. Un pourcentage prédéfini de ressources est garanti, et une limite maximale de disponibilité est définie. Le pourcentage des ressources processeur et mémoire est défini.
Pool de réservation. Toutes les ressources sont allouées. Les ressources garanties et les limites maximales sont égales. Un utilisateur peut modifier les limites et allouer des ressources aux VMs à tout moment (les limites ne sont pas définies au niveau de la machine virtuelle par défaut).
Paiement à l’utilisation. Aucune ressource n’est garantie et aucune limite n’est définie pour la réservation dans le pool de ressources (les ressources semblent illimitées pour ce pool). Les ressources sont limitées au niveau de la machine virtuelle. Utilisez cette option si vous ne savez pas quelle quantité de ressources sera consommée.
Le nombre maximal de VMs est défini pour chaque modèle d’allocation de ressources afin de limiter le nombre de VMs dans un vDC. Du point de vue d’un MSP, le fournisseur peut utiliser rationnellement les ressources du pool élastique et acheter du nouveau matériel lorsqu’il n’y a plus de ressources disponibles.
Composants supplémentaires
Les fonctionnalités de vCloud Director peuvent être étendues par l’intermédiaire d’API, de SDK et de plug-ins. VMware vCloud Director fournit des API et des SDK permettant de créer des applications personnalisées et d’automatiser les workflows. Les API ont été modifiées au fil des différentes versions de VMware Director. VMware recommande d’utiliser la dernière version des API.
Des plug-ins VMware vCloud Director sont disponibles pour étendre les fonctionnalités de VMware Director, du portail d’administration des fournisseurs de services et du portail des locataires. Les développeurs peuvent créer leurs propres plug-ins à l’aide des outils mentionnés ci-dessus.
VMware vShield (VMware vCloud Networking and Security) est pris en charge pour améliorer la sécurité des services réseau.
Kubernetes et conteneurs sont pris en charge dans les dernières versions de VMware vCloud Director avec VMware Container Service Extension (CSE). Un MSP fournit Kubernetes en tant que service avec ces fonctionnalités aux tenants. Dans VMware vCloud Director v.10.2, le plug-in Container Service Extension est activé par défaut ; vous n’avez donc pas besoin de l’installer manuellement (il suffit de le publier pour les locataires).
VMware Director et NSX
VMware vCloud Director est intégré à VMware NSX, ce qui vous permet de configurer un réseau virtuel complexe dans un centre de données défini par logiciel (NSX-V et NSX-T sont pris en charge). Ainsi, les utilisateurs peuvent créer une topologie réseau personnalisée dans un centre de données virtuel afin de connecter les VM au réseau sans avoir à connaître l’équipement réseau physique sous-jacent. Le réseau NSX se compose de commutateurs logiques commutateurs, de routeurs, de pare-feu, d’équilibreurs de charge, de VPN et de fonctionnalités de sécurité supplémentaires. L’outil de migration NSX-T vous permet de migrer de VMware NSX-V vers NSX-T.
L’intégration de vCloud Director à NSX offre les fonctionnalités suivantes.
Pare-feu distribué. Gérez les politiques de sécurité de manière granulaire, y compris les règles relatives au trafic Org vDC. Les tenants peuvent configurer des règles pour gérer le trafic nord-sud et est-ouest.
Routage dynamique. Utilisez le protocole BGP (Border Gateway Protocol) et le protocole OSPF (Open Shortest Path First) pour créer automatiquement et dynamiquement des tables de routage afin d’assurer le routage entre les passerelles NSX Edge VMware. Le routage dynamique évite d’avoir à configurer manuellement les routes, ce qui permet de gagner du temps lorsque des VM de différents Org vDC doivent communiquer entre elles.
Le VPN de couche 2 pour tenants (réseau privé virtuel) est utilisé pour créer des clouds hybrides. Cette fonctionnalité permet aux tenants de créer un tunnel entre un réseau Org vDC et le réseau physique d’une organisation (sur site).
Le VPN SSL2 pour tenants constitue une option supplémentaire pour l’accès à distance.
L’équilibrage de charge permet aux fournisseurs de services de distribuer le trafic entrant afin de respecter le SLA (accord de niveau de service).
Avantages de vCloud Director
Récapitulons les avantages de VMware vCloud Director :
- Provisionnement rapide et automatisé des VM et de leurs ressources
- La configuration multi-tenant est le principal concept pour les MSP et permet de réduire les efforts d’administration
- Intégration avec d’autres produits VMware
- Une large gamme de paramètres et une efficacité opérationnelle
- Gestion flexible des ressources
- Niveau élevé de sécurité et isolation logique des centres de données virtuels, des vApps et des VM
Conclusion
VMware vCloud Director est une solution utile pour les fournisseurs de services gérés qui fournissent une infrastructure en tant que service (IaaS) en utilisant la plateforme de virtualisation VMware vSphere pour exécuter des machines virtuelles et des conteneurs. La prise en charge de la configuration multi-tenant est idéale pour les MSP, car elle optimise les efforts d’administration, est rentable pour les fournisseurs et assure l’isolation logique ainsi qu’un niveau élevé de sécurité pour les ressources des tenants (clients) dans le cloud. L’intégration avec VMware NSX permet aux utilisateurs de configurer des réseaux virtuels pour leurs VM. La grande variété de paramètres fait de VMware vCloud Director une excellente solution pour les MSP et leurs clients.
Si un MSP fournit une infrastructure en tant que service (IaaS) à ses clients pour leur permettre d’exécuter des machines virtuelles, il est judicieux de proposer cette infrastructure en combinaison avec la sauvegarde en tant que service (BaaS), la réplication en tant que service (RaaS) et la reprise après sinistre en tant que service (DRaaS), afin de permettre aux clients de protéger et de réaliser la récupération de leurs données.
NAKIVO Backup & Replication est une solution universelle de protection des données qui prend en charge l’installation en Mode multitenant et peut être utilisée par les MSP pour fournir des services BaaS, RaaS et DRaaS dans les environnements VMware vSphere et VMware Cloud Director. Téléchargez l’essai gratuit prenant en charge le Mode multitenant pour les MSP et testez la sauvegarde VMware vSphere et la sauvegarde pour VMware Cloud Director, ainsi que l’ensemble des fonctionnalités, dans votre propre environnement.