Introduzione a VMware vCloud Director
VMware ha sempre rilasciato nuovi e eccellenti software di virtualizzazione destinati a utenti privati, organizzazioni e MSP. I prodotti di virtualizzazione VMware puntano a un approccio incentrato sulle applicazioni nei data center, anziché al tradizionale approccio incentrato sull’hardware. È possibile utilizzare una serie di soluzioni di virtualizzazione VMware per realizzare un data center definito dal software. VMware vCloud Director è uno di questi prodotti, utilizzabile nei data center di grandi dimensioni. Questo articolo del blog descrive le principali funzioni e i casi d’uso di VMware vCloud Director.

Che cos’è vCloud Director?
VMware vCloud Director (VMware vCD) è una piattaforma con supporto multi-tenant per la gestione dei data center definiti dal software (SDDC) e la fornitura di infrastruttura come servizio (IaaS) ai clienti. Questa soluzione è pensata per i fornitori di servizi gestiti (MSP). Il fornitore di servizi IaaS può creare un cloud privato o pubblico e utilizzare VMware vCloud Director per gestire il data center virtuale in modo flessibile ed efficiente.
È possibile creare un data center virtuale basato su più data center fisici, allocare pool di risorse e fornire i servizi appropriati ai clienti. I clienti, a loro volta, utilizzano le risorse fornite e le VM ospitate nel data center. Al momento della stesura di questo articolo, l’ultima versione di VMware vCloud Director è VMware vCloud Director 10.2 – ora rinominata Cloud Director (senza la “v”).
Come funziona VMware vCloud Director
VMware vCloud Director viene installato come appliance contenente il database PostgreSQL integrato oppure installato manualmente su una macchina Linux (in questo caso, è necessario configurare un database esterno). Dopo l’installazione, è possibile integrare vCloud Director con altri componenti VMware e distribuire più server o appliance vCloud Director per garantire l’alta disponibilità. L’appliance VMware Director è distribuita come file OVA modello e contiene un sistema operativo VMware Photon, gruppi di servizi e PostgreSQL.

VMware vCloud Director fornisce un pannello di controllo con un’interfaccia utente grafica (GUI) per consentire il self-service ai clienti. L’interfaccia web è basata su HTML5. L’amministratore globale crea account per i tenant con le autorizzazioni appropriate. Successivamente, i tenant possono creare macchine virtuali (VM), allocare risorse per le VM, eseguire le VM, ecc. A prima vista, Cloud Director sembra troppo complesso per i nuovi utenti che non hanno esperienza con prodotti di livello aziendale di questo tipo. Tuttavia, dopo un po’ di pratica, gli utenti ne apprezzano la potenza e la praticità grazie alle ricche funzionalità e alla varietà di opzioni.
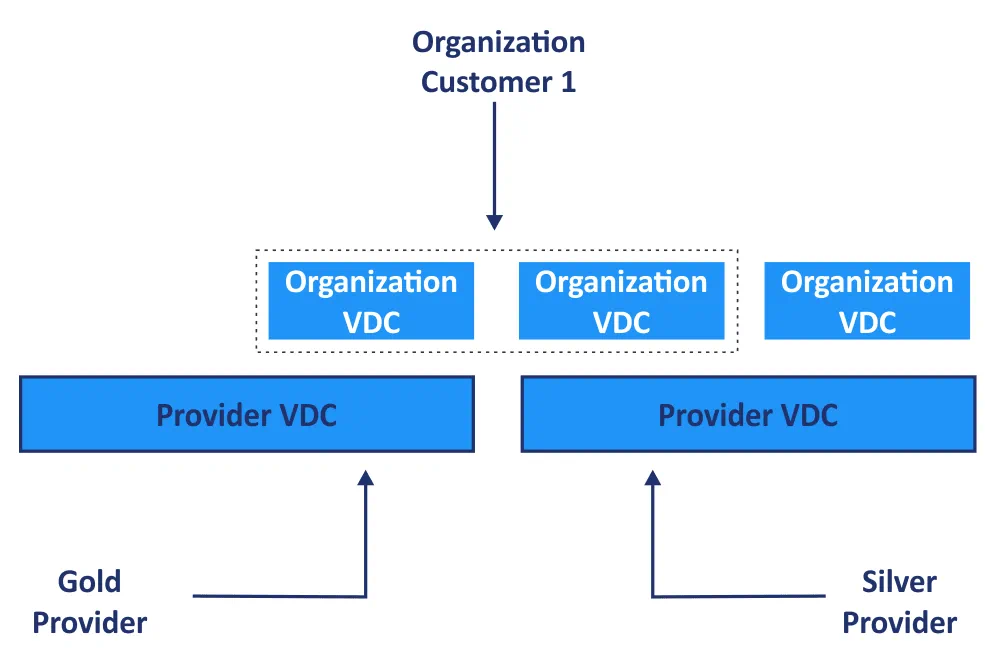
VMware vCloud Director è integrato con VMware vSphere e VMware vCenter per fornire pool di risorse con cui creare ed eseguire macchine virtuali. Tutte le risorse fisiche di un data center, quali risorse di elaborazione, storage e rete, vengono raggruppate in pool di risorse che possono essere utilizzati dai tenant in vCloud Director. VMware vSphere fornisce tutte le risorse a vCloud
ud Director per creare un pool condiviso principale, denominato Provider vDC (data center virtuale). Il Provider vDC astratto viene utilizzato per allocare risorse ai tenant sotto forma di unità separate denominate Org vDC (data center virtuale dell’organizzazione). Gli Org vDC sono collegati a una o più reti e possono utilizzare risorse provenienti da diversi Provider vDC per fornire servizi di diverse classi (in base alla velocità di storage, alla disponibilità, ai costi, ecc.)
VMware vCloud Director vs VMware vSphere – Qual è la differenza?
VMware vSphere include ESXi host in esecuzione direttamente su hardware fisico e vCenter server, utilizzati per gestire gli host VMware ESXi. VMware vSphere viene utilizzato per allocare risorse quali CPU, storage, memoria e rete. Pertanto, i componenti di vSphere operano a un livello inferiore. È necessario aggiungere host, creare gruppi, switch virtuali distribuiti e altri componenti dell’infrastruttura virtuale in VMware vSphere.
VMware vCloud Director opera a un livello superiore e viene utilizzato per astrarre le risorse fisiche sottostanti, gli host ESXi, le macchine virtuali, vCenter, ecc. Gli utenti finali di vCloud Director non sono a conoscenza dell’infrastruttura fisica sottostante, degli host ESXi e dei server vCenter. VMware vCloud Director viene utilizzato per creare un cloud che possa essere utilizzato dai clienti finali. VMware vCloud Director interagisce con i componenti e l’Infrastruttura vSphere sottostanti, oltre a sincronizzarsi periodicamente con vSphere. A livello di vCloud Director, il provisioning delle risorse è automatizzato. Un utente immette i parametri di input, dopodiché le VM, le reti e le altre risorse vengono implementate automaticamente e senza soluzione di continuità in un’ubicazione ottimale e sicura per un tenant. Il provisioning avviene in modo rapido, trasparente e automatizzato.
Mentre un amministratore vCenter può visualizzare i data center virtuali, che sono unità logiche di gestione, un utente di vCloud Director (tenant) può visualizzare solo i data center organizzativi, i cataloghi, gli utenti e le opzioni per gestire un data center organizzativo virtuale. Gli amministratori di VMware vCloud Director possono visualizzare più organizzazioni e le risorse sottostanti, ma non possono eseguire tutte le operazioni di amministrazione relative a tali risorse come avviene in VMware vSphere.
Componenti e concetti
Esploriamo i principali termini e concetti di VMware vCloud Director.
Un data center virtuale (vDC) è l’ambiente in cui è possibile creare macchine virtuali, vApp, cartelle della VM con modelli, ecc.
Una macchina virtuale (VM) è l’unità di base del data center virtuale. È possibile creare VM da modelli, creare nuove VM e installare un sistema operativo guest da un’immagine ISO. Le applicazioni virtuali (vApp) sono un contenitore in cui sono memorizzate più macchine virtuali che operano insieme per eseguire un’applicazione multicomponente (i cui componenti sono in esecuzione su più macchine virtuali). VMware vApps vengono utilizzate per raggruppare e gestire più macchine virtuali che svolgono attività comuni. È possibile creare modelli di vApp per una rapida distribuzione di vApp e macchine virtuali.
Le librerie e i cataloghi vengono utilizzati per archiviare VM, modelli, immagini di installazione ISO, ecc. Gli utenti possono caricare i propri file ISO nei cataloghi.
La rete Org vDC è la rete di un data center virtuale disponibile per tutte le vApp e le macchine virtuali. La rete Org vDC può essere isolata senza accesso a Internet oppure instradata con accesso a Internet.
La rete vApp è una rete che funziona solo all’interno di una singola vApp per i componenti della vApp (VM). Le VM di altre vApp non possono accedere alla rete di questa vApp. Questo approccio fornisce un ulteriore livello di isolamento tra le vApp. La rete vApp dispone di un proprio gateway per la connessione alla rete Org vDC.
Una rete esterna è una rete collegata direttamente a una VM senza utilizzare il gateway cloud edge.
Quando un utente crea un clone di una VM o crea una VM da un modello, VMware consente l’uso del meccanismo di personalizzazione guest per modificare il GUID, il nome della VM, il nome dell’host, la password utente, le opzioni dell’hardware virtuale, ecc., al fine di rendere unica la nuova VM.
Un MSP (Managed Service Provider) può assegnare a un cliente i permessi di amministratore del tenant per consentirgli di creare utenti, allocare risorse all’interno di un’organizzazione, configurare servizi, ecc. Un amministratore di tenant può configurare cataloghi pubblici con macchine virtuali e modelli di macchina virtuale e fornire l’accesso agli utenti. Uno dei concetti principali dell’utilizzo del cloud configurato con vCloud Director è l’isolamento. Gli ambienti dei tenant e i data center virtuali delle loro organizzazioni sono completamente isolati gli uni dagli altri. Oltre all’elevata sicurezza, VMware Director è ottimizzato per il consumo delle risorse.
Ogni tenant dispone di un link specifico per l’organizzazione associata, tramite il quale può accedere all’interfaccia web di VMware Director utilizzando il proprio account utente. VMware vCenter Chargeback Manager può essere utilizzato dagli MSP per calcolare i costi ed effettuare la fatturazione.
Come vengono allocate le risorse
Quando un tenant necessita di risorse, queste vengono allocate da un livello astratto di vDC del provider (ad esempio, un utente avvia una VM su cui è in esecuzione un’applicazione che richiede molte risorse). Quando le risorse non sono necessarie, vengono restituite al pool (ad esempio, quando una VM viene spenta).
Esistono tre tipi di allocazione delle risorse per i vDC dell’organizzazione utilizzati da VMware vCloud Director: pool di allocazione, pool di prenotazione e pagamento a consumo.
Pool di allocazione. Viene garantita una percentuale predefinita di risorse e viene impostato il limite massimo disponibile. Vengono definite le percentuali relative alle risorse di CPU e memoria.
Pool di prenotazione. Tutte le risorse vengono allocate. Le risorse garantite e i limiti massimi coincidono. Un utente può modificare i limiti e allocare risorse per le VM in qualsiasi momento (per impostazione predefinita, i limiti non sono impostati a livello di VM).
Pay-as-you-go. Non vi sono risorse garantite né limiti definiti per la prenotazione nel pool di risorse (le risorse appaiono illimitate per il pool di risorse). Le risorse sono limitate a livello di VM. Utilizzare questa opzione se non si conosce la quantità di risorse che verrà consumata.
Per ciascun modello di allocazione delle risorse viene impostato il numero massimo di VM per limitare il numero di VM in un vDC. Dal punto di vista di un MSP, il provider può utilizzare razionalmente le risorse del pool elastico e acquistare nuovo hardware quando non ci sono risorse libere.
Componenti aggiuntivi
Le funzionalità di vCloud Director possono essere estese utilizzando API, SDK e plug-in. VMware vCloud Director fornisce API e SDK per creare applicazioni personalizzate e automatizzare i flussi di lavoro. Le API sono state modificate con il rilascio delle diverse versioni di VMware Director. VMware raccomanda di utilizzare l’ultima versione delle API.
I plug-in di VMware vCloud Director sono disponibili per estendere le funzionalità di VMware Director, del portale di amministrazione del fornitore di servizi e del portale dei tenant. Gli sviluppatori possono creare i propri plug-in utilizzando gli strumenti sopra menzionati.
VMware vShield (VMware vCloud Networking and Security) è supportato per migliorare la sicurezza dei servizi di rete.
Kubernetes e contenitori sono supportati nelle ultime versioni di VMware vCloud Director con VMware Container Service Extension (CSE). Un MSP fornisce Kubernetes come servizio con queste funzioni ai tenant. In VMware vCloud Director v.10.2, il plug-in Container Service Extension è abilitato per impostazione predefinita e non è necessario installarlo manualmente (è sufficiente pubblicarlo per i tenant).
VMware Director e NSX
VMware vCloud Director è integrato con VMware NSX, il che consente di configurare una rete virtuale complessa in un data center definito dal software (sono supportati NSX-V e NSX-T). Di conseguenza, gli utenti possono creare una topologia di rete personalizzata in un data center virtuale per connettere le VM alla rete senza dover conoscere le apparecchiature di rete fisiche sottostanti. La rete NSX è costituita da interruttorilogici, router, firewall, bilanciatori di carico, VPN e funzioni di sicurezza aggiuntive. Lo strumento di migrazione NSX-T consente di migrare da VMware NSX-V a NSX-T.
L’integrazione di vCloud Director con NSX offre le seguenti funzioni.
Firewall distribuito. Gestione granulare delle politiche di sicurezza, comprese le regole per il traffico Org vDC. I tenant possono configurare regole per la gestione del traffico nord-sud ed est-ovest.
Routing dinamico. Utilizza il Border Gateway Protocol (BGP) e l’Open Shortest Path First (OSPF) per creare tabelle di routing in modo automatico e dinamico, al fine di eseguire il routing tra i gateway VMware NSX Edge. Il routing dinamico elimina la necessità di configurare manualmente le rotte, consentendo di risparmiare tempo quando le VM provenienti da diversi vDC dell’organizzazione devono comunicare tra loro.
La VPN di livello 2 del tenant (Virtual Private Network) viene utilizzata per creare cloud ibridi. Questa funzione consente ai tenant di creare un tunnel tra una rete Org vDC e la rete fisica di un’organizzazione (in loco).
La VPN SSL2 del tenant è un’ulteriore opzione per l’accesso remoto.
Il bilanciamento del carico consente ai fornitori di servizi di distribuire il traffico in entrata per soddisfare lo SLA (Service Level Agreement).
Vantaggi di vCloud Director
Riassumiamo i vantaggi di VMware vCloud Director:
- Provisioning rapido e automatizzato delle VM e delle relative risorse
- Il multi-tenancy è il concetto fondamentale per gli MSP che riduce gli sforzi amministrativi
- Integrazione con altri prodotti VMware
- Ampia gamma di impostazioni, efficienza operativa
- Gestione flessibile delle risorse
- Elevata sicurezza e isolamento logico dei data center virtuali, vApp e VM
Conclusione
VMware vCloud Director è una soluzione utile per gli MSP (Managed Service Provider) che offrono infrastruttura come servizio (IaaS) utilizzando la piattaforma di virtualizzazione VMware vSphere per l’esecuzione di VM e contenitori. Il supporto del multi-tenancy è ideale per gli MSP grazie all’ottimizzazione degli sforzi di amministrazione, all’efficacia in termini di costi per i fornitori, all’isolamento logico e all’elevata sicurezza delle risorse dei tenant (clienti) nel cloud. L’integrazione con VMware NSX consente agli utenti di configurare reti virtuali per le proprie VM. L’ampia gamma di configurazioni rende VMware vCloud Director un’ottima soluzione per gli MSP e i loro clienti.
Se un MSP fornisce IaaS ai clienti per consentire loro di eseguire VM, è consigliabile integrare l’infrastruttura come servizio con il backup come servizio (BaaS), la replica come servizio (RaaS) e il ripristino di emergenza come servizio (DRaaS), in modo da consentire ai clienti di proteggere e ripristinare i propri dati.
NAKIVO Backup & Replication è una soluzione universale per la protezione dei dati che supporta l’installazione in modalità multi-tenant e può essere utilizzata dagli MSP per fornire BaaS, RaaS e DRaaS per gli ambienti VMware vSphere e VMware Cloud Director. Scarica la prova gratuita che supporta il multi-tenant per gli MSP e prova il backup di VMware vSphere e VMware Cloud Director insieme all’intera suite di funzionalità nel tuo ambiente.