Tipi di topologia di rete spiegati
Quando si realizza una rete informatica, è necessario definire quale topologia di rete si desidera utilizzare. Oggi vengono impiegati diversi tipi di topologie di rete, ciascuna con i propri vantaggi e svantaggi. La topologia scelta determina le prestazioni ottimali della rete, le opzioni di scalabilità, la facilità di manutenzione e i costi di realizzazione della rete. Ecco perché è importante selezionare il giusto tipo di topologia di rete.
Questo articolo del blog tratta i tipi di topologia di rete, i loro vantaggi e i loro svantaggi. Fornisce inoltre consigli su quale topologia di rete utilizzare in diversi scenari. Esempi pratici di utilizzo di un tipo specifico di topologia di rete possono aiutarti a capire quando è possibile applicare ciascuna topologia.
Che cos’è la topologia di rete?
La topologia di rete, o configurazione di rete, definisce la struttura della rete e il modo in cui i componenti di rete sono collegati. I tipi di topologia di rete sono solitamente rappresentati tramite diagrammi di topologia di rete per comodità e chiarezza. Esistono due tipi di topologia di rete: fisica e logica.
Topologia fisica descrive come i dispositivi di rete (chiamati computer, stazioni o nodi) sono fisicamente collegati in una rete informatica. Lo schema geometrico, le connessioni, le interconnessioni, l’ubicazione dei dispositivi, il numero di adattatori di rete utilizzati, i tipi di adattatori di rete, il tipo di cavo, i connettori dei cavi e altre apparecchiature di rete costituiscono gli aspetti della topologia fisica della rete.
La topologia logica rappresenta il flusso di dati da una stazione all’altra, le modalità di trasmissione e ricezione dei dati, il percorso dei dati nella rete e i protocolli utilizzati. La topologia logica della rete spiega come i dati vengono trasferiti attraverso una topologia fisica. Risorse cloud e di rete virtuale fanno parte della topologia logica.
Topologia di rete punto-punto
La topologia di rete punto-punto è la più semplice e viene utilizzata quando solo due computer o altri dispositivi di rete sono collegati tra loro. In questo caso viene utilizzato un unico cavo. L’esempio più comune di topologia di rete punto a punto è il collegamento di due computer (dotati di adattatori di rete Ethernet con porte RJ-45) tramite un cavo a doppino intrecciato (UTP Cat 5e, FTP Cat 5e, STP Cat 5e, ecc.). Le topologie di tipo punto a punto sono anche denominate topologie P2P.
Fare riferimento all’ultima sezione del post del blog per conoscere le diverse Tipi di cavi.
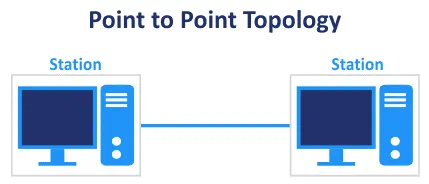
Il cavo Ethernet incrociato di categoria 5e è un cavo che presenta quattro coppie intrecciate di fili. Il cavo presenta connettori RJ-45 su entrambe le estremità, con cablaggio T568A su un’estremità e T568B sull’altra. Il cavo incrociato viene utilizzato per collegare dispositivi di rete dello stesso tipo, come ad esempio due schede Ethernet di computer diversi. Le schede di rete moderne possono funzionare con un cavo di collegamento standard, senza bisogno di un cavo incrociato, quando si collegano due computer utilizzando la topologia di rete punto-punto. La connessione è possibile grazie al supporto della funzione Ethernet Auto MDI-X (medium dependent interface crossover).
I cavi di collegamento, o patch cord, vengono utilizzati per collegare la scheda di rete di un computer a uno switch e per collegare gli switch tra loro. Entrambe le estremità di un cavo di collegamento sono crimpate secondo lo standard T568B (è possibile utilizzare anche lo standard T568A per entrambe le estremità, ma questa pratica non è comune).

Topologia di rete a bus
In una topologia a bus, il cavo principale è denominato cavo comune o cavo dorsale. Le stazioni sono collegate a questo cavo principale tramite altri cavi denominati linee di derivazione. Il dispositivo di derivazione viene utilizzato per collegare le linee di derivazione al cavo principale. Per realizzare la rete con topologia a bus si utilizza solitamente un cavo coassiale RG-58 con un’impedenza di circa 50-52 ohm. I connettori BNC (Bayonet Neill-Concelman) vengono utilizzati per collegare le parti della rete e per collegare un cavo alla scheda di rete. I terminatori sono dispositivi installati a ciascuna estremità del cavo dorsale per assorbire i segnali ed evitare che questi vengano riflessi verso il bus (la riflessione dei segnali causa gravi problemi alla rete).

La difficoltà di installazione della topologia a bus è media. Questa topologia richiede un numero minore di cavi rispetto ad altri tipi di topologie di rete ed è meno costosa. È utilizzata per reti di piccole dimensioni. La scalabilità è bassa poiché la lunghezza del cavo dorsale è limitata, così come il numero di stazioni che possono essere collegate ad esso. Ogni dispositivo di rete è collegato a un unico cavo.
Una topologia a bus rende difficile individuare i guasti di rete. Se il cavo principale è danneggiato, la rete smette di funzionare. Ogni nodo aggiuntivo rallenta la velocità di trasmissione dei dati nella rete. I dati possono essere inviati solo in una direzione e sono half-duplex. Quando una stazione invia un pacchetto a una stazione di destinazione, il pacchetto viene inviato a tutte le stazioni (comunicazione in broadcast). Tuttavia, solo la stazione di destinazione riceve il pacchetto (dopo aver verificato l’indirizzo MAC di destinazione nel frame di dati). Questo principio di funzionamento causa un sovraccarico della rete e non è razionale. La rete con topologia di tipo “bus” è attiva in modalità half-duplex .

La modalità half-duplex non consente alle stazioni della rete di trasmettere e ricevere dati contemporaneamente. L’intera larghezza di banda del canale viene utilizzata quando i dati vengono trasferiti in entrambe le direzioni. Quando una stazione sta inviando dati, le altre stazioni possono solo ricevere dati.
Nella modalità full-duplex, entrambe le stazioni possono trasmettere e ricevere dati simultaneamente. La capacità del collegamento è condivisa tra i segnali che viaggiano in una direzione e quelli che viaggiano nell’altra. Il collegamento deve disporre di due percorsi fisici distinti per l’invio e la ricezione dei dati. In alternativa, l’intera capacità può essere suddivisa tra i segnali che viaggiano in entrambe le direzioni.
10BASE2 fa parte delle specifiche IEEE 802.3 utilizzate per le reti Ethernet con cavo coassiale. La lunghezza massima del cavo varia tra i 185 e i 200 metri. La lunghezza massima del cavo coassiale di tipo «thick» per lo standard 10BASE5 è di 200 metri.
CSMA/CD (Carrier Sense Multiple Access/Collision Detection) è la tecnologia utilizzata per prevenire le collisioni (quando due o più dispositivi trasmettono dati contemporaneamente e ciò porta al danneggiamento dei dati trasmessi) nella rete. Questo protocollo decide quale stazione, in quale momento, può trasmettere dati. Lo standard IEEE 802.3 definisce i metodi di accesso alla LAN (rete locale) che utilizzano il protocollo CSMA/CD.
Token Bus
Lo standard IEEE 802.4 ( Token Bus ) viene utilizzato per creare un anello logico ( token ring ) nelle reti costruite con topologia a bus. Un token viene passato da una stazione all’altra secondo una sequenza definita che rappresenta l’anello logico in senso orario o antiorario. Nell’immagine seguente, per la Stazione 3, le stazioni vicine sono la Stazione 1 e la Stazione 5, e una di esse viene selezionata per trasmettere i dati a seconda della direzione. Solo il detentore del token (la stazione in possesso del token) può trasmettere frame nella rete. Lo standard IEEE 802.4 è più complesso rispetto al protocollo IEEE 802.3.
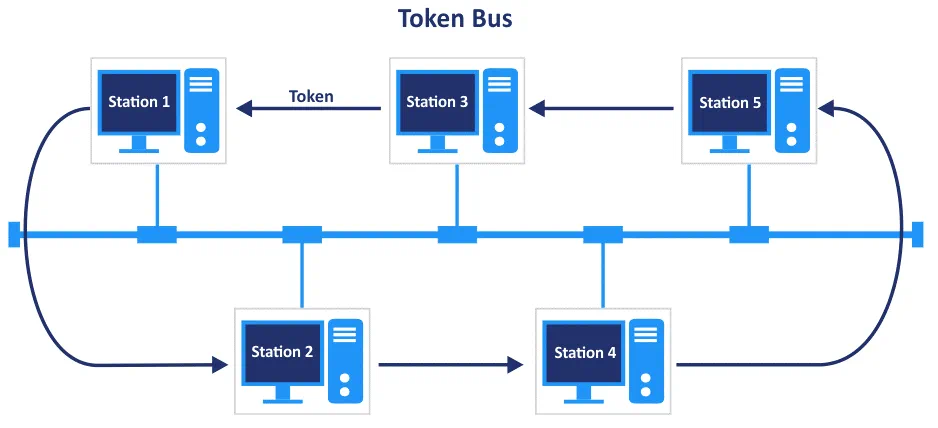
Il formato del frame Token Bus . La dimensione totale del frame è di 8202 byte e il frame è composto da 8 campi. 
- Il preambolo (1 byte) viene utilizzato per la sincronizzazione.
- Il delimitatore di inizio (1 byte) è il campo utilizzato per contrassegnare l’inizio della trama.
- Il controllo della trama (1 byte) verifica se questa trama è una trama di controllo o una trama di dati.
- L’indirizzo di destinazione (2-6 byte) specifica l’indirizzo della stazione di destinazione.
- L’indirizzo di origine (2-6 byte) specifica l’indirizzo della stazione di origine.
- Il payload (0-8182 byte) è un campo di lunghezza variabile che trasporta i dati utili dal livello di rete. 8182 byte è il valore massimo quando viene utilizzato un indirizzo di 2 byte. Se la lunghezza dell’indirizzo è di 6 byte, la dimensione massima del campo payload è quindi di 8174 byte.
- Il checksum (4 byte) viene utilizzato per il rilevamento degli errori.
- Il delimitatore di fine (1 byte) contrassegna la fine della trama.
La topologia di rete a bus non è consigliata per le reti che trasferiscono una grande quantità di traffico. Tenendo conto del fatto che la topologia di rete a bus con cavi coassiali veniva utilizzata negli anni ’90 e che la velocità massima è di 10 Mbit/s, oggi non è consigliabile utilizzare questa topologia per costruire la propria rete.
Topologia di rete ad anello
La topologia di rete ad anello è una modifica della topologia a bus. Nella topologia di rete ad anello, ogni stazione è connessa ad altre due stazioni, una per ciascun lato. Le due stazioni sono i nodi adiacenti a questa stazione. I dati viaggiano in sequenza in una sola direzione; pertanto, la rete funziona in modalità half-duplex. Non sono presenti terminatori e l’ultima stazione è connessa alla prima stazione nell’anello. La topologia ad anello è più veloce della topologia a bus. Il cavo coassiale e i connettori utilizzati per installare una rete con topologia ad anello sono gli stessi utilizzati per la topologia di rete a bus.

Se si costruisce una rete di grandi dimensioni utilizzando la topologia ad anello, è necessario utilizzare ripetitori per evitare la perdita di dati durante il trasferimento dei dati nella rete tra stazioni collegate da lunghi tratti di cavo. In genere, ogni stazione funziona come un ripetitore e amplifica il segnale. Dopo la trasmissione, i dati viaggiano lungo l’anello e passano attraverso i nodi intermedi finché non vengono ricevuti dal dispositivo di destinazione.
La latenza può aumentare se il numero di stazioni connesse alla rete è elevato. Ad esempio, se nella rete sono presenti 100 computer e il primo computer invia un pacchetto al centesimo computer nell’anello, il pacchetto deve passare attraverso 99 stazioni per raggiungere il computer di destinazione. È importante ricordare che i dati vengono trasferiti in modo sequenziale. Tutti i nodi devono rimanere attivi per trasmettere i dati e, per questo motivo, la topologia ad anello è classificata come una topologia di rete attiva. Il rischio di collisioni tra i pacchetti è ridotto poiché solo un nodo alla volta può inviare pacchetti nella rete. Questo approccio garantisce una larghezza di banda uguale per ogni nodo della rete.
Token ring
La rete token ring è l’implementazione dello standard IEEE 802.5. Questa topologia funziona utilizzando il sistema basato sui token. Token ring è la tecnologia introdotta nel 1984 da IBM. Il token è l’indicatore che percorre l’anello in un’unica direzione. Solo il nodo in possesso del token può trasmettere dati.
La prima stazione che entra in funzione nella rete diventa la stazione di monitoraggio o il monitor attivo, controlla lo stato della rete e rimuove i frame vaganti dall’anello. In caso contrario, i frame vaganti circolano continuamente nell’anello per un tempo illimitato. Il monitor attivo viene utilizzato anche per evitare la perdita dei token (generandone uno nuovo) e per rilevare gli errori di sincronizzazione.
Il formato del frame IEEE 802.5 per una rete token ring è illustrato nel diagramma sottostante.
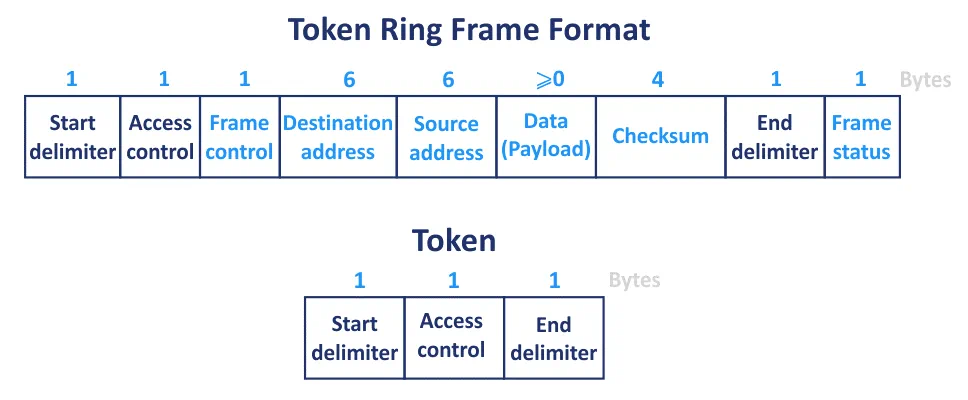
- Il delimitatore di inizio (1 byte) viene utilizzato per la sincronizzazione e per notificare a una stazione l’arrivo di un token.
- Il controllo di accesso (1 byte) è il campo che contiene il bit del token, il bit del monitor e i bit di priorità.
- Controllo del frame (1 byte)
- Indirizzo di destinazione (6 byte) – definisce l’indirizzo MAC del dispositivo di destinazione.
- Indirizzo di origine (6 byte) – definisce l’indirizzo MAC del mittente.
- Il payload (0 byte o più) è costituito dai dati utili (pacchetto IP) trasferiti in un frame; la dimensione del payload può variare da 0 al tempo massimo di detenzione del token.
- Il checksum (4 byte), chiamato anche sequenza di controllo del frame o CRC (controllo di ridondanza ciclico), viene utilizzato per verificare la presenza di errori nel frame. I frame danneggiati vengono scartati.
- Il delimitatore di fine (1 byte) segna la fine del frame.
- Lo stato del frame (1 byte) è un campo utilizzato per terminare un frame di dati e funge da ACK. Questo campo può essere impostato da un ricevitore e indica se l’indirizzo MAC è stato riconosciuto e se il frame è stato copiato.
La difficoltà di installazione della topologia ad anello è media. Se si desidera aggiungere o rimuovere un dispositivo di rete, è necessario modificare solo due collegamenti. La topologia ad anello non è costosa da installare. Ma l’elenco dei vantaggi finisce qui. Ora evidenziamo gli svantaggi della topologia di rete ad anello. Ogni segmento della rete può rappresentare un punto di guasto. Un guasto può essere causato da un cavo rotto, da un adattatore di rete danneggiato di un computer, dalla disconnessione di un cavo, ecc. In caso di guasto di un collegamento, l’intera rete smette di funzionare perché il segnale non può proseguire e superare il punto di guasto. Il guasto di una singola stazione provoca il malfunzionamento dell’intera rete. Tutti i dati percorrono l’anello passando per tutti i nodi fino a raggiungere il nodo di destinazione. La risoluzione dei problemi risulta difficile.
Tutti i nodi nella rete con topologia ad anello condividono la larghezza di banda. Di conseguenza, quando si aggiungono ulteriori nodi all’anello, si verificano ritardi nella comunicazione e un degrado delle prestazioni di rete. Per riconfigurare la rete o per aggiungere/rimuovere nodi, la rete deve essere scollegata e rimanere offline. I tempi di inattività della rete non sono convenienti né economicamente vantaggiosi per un’organizzazione. Pertanto, la topologia ad anello non rappresenta la scelta migliore per realizzare una rete scalabile e affidabile.
La topologia ad anello nelle reti locali era diffusa negli anni ’90, fino all’inizio dell’adozione su larga scala dello standard Ethernet con cavi a doppino intrecciato e della più avanzata topologia a stella. Oggigiorno, la topologia ad anello non viene più utilizzata e non è raccomandata per l’uso domestico e in ufficio a causa della bassa velocità di rete di 4 o 16 Mbit/s e degli altri svantaggi menzionati sopra.
Il doppio anello
Il doppio anello è una versione modificata della topologia ad anello. L’aggiunta di una seconda connessione tra i nodi di un anello consente il trasferimento dei dati in entrambe le direzioni e fa funzionare la rete in modalità full-duplex . I dati vengono inviati nella rete in senso orario e antiorario. Se un collegamento nel primo anello si guasta, il secondo anello può essere utilizzato come collegamento di backup per continuare il funzionamento della rete fino a quando il problema nel primo anello non viene risolto.

L’anello ottico nelle reti moderne utilizza la topologia di rete ad anello. Questa topologia di rete è utilizzata principalmente dai fornitori di servizi Internet (ISP) e dai fornitori di servizi gestiti (MSP) per creare connessioni nelle reti geografiche.
Tecnologie e standard utilizzati per creare un anello in fibra ottica:
- Ring a commutazione di pacchetto resiliente (RPR), noto come IEEE 802.17
- STP (Spanning Tree Protocol) per evitare loop nella rete
- Anello di protezione condivisa a sezioni multiple (MS-SPRing/4, MS-SPRing/2, ecc.)
- Protezione della connessione della sottorete (SNCP)
- Anelli bidirezionali a commutazione di linea con quattro fibre (BLSR/4), BLSR/2, ecc.
- Modulo di trasporto sincrono (STM-4, STM-16, STM-64, ecc.)
- Synchronous Optical Networking (SONET) e Synchronous Digital Hierarchy (SDH)
Per creare un anello in fibra vengono utilizzate apparecchiature di rete professionali, come gli switch, che supportano gli standard appropriati. Il prezzo di questo hardware è elevato. L’anello ottico ad alta disponibilità viene utilizzato per connettere nodi situati in diversi distretti di una città o in città diverse alla rete ad alta disponibilità e ad alta velocità.
Topologia di rete a stella
La topologia a stella è la topologia di rete più comune utilizzata oggi, grazie ai numerosi vantaggi che offre. Questa topologia richiede un’unità centrale, chiamata switch, e tutti gli altri dispositivi di rete sono connessi a questo switch tramite il proprio cavo di rete. Uno switch dispone di più porte (di solito 4, 5, 8, 16, 24, 48, ecc.) e tutte le stazioni necessarie sono connesse allo switch per interagire tra loro nella rete. In questo caso non esistono connessioni fisiche dirette tra le due stazioni. Se due stazioni interagiscono tra loro nella rete, un frame lascia l’adattatore di rete del mittente e viene inviato allo switch, quindi lo switch ritrasmette il frame alla scheda di rete della stazione di destinazione.

La topologia di rete a stella è facile da scalare. Se non ci sono porte libere in uno switch, sostituire lo switch con uno dotato di più porte oppure connettere un secondo switch a quello esistente tramite un cavo patch per espandere la rete con topologia a stella. Tenere presente che, quando la rete è molto caricata, questa connessione tra gli switch costituisce un collo di bottiglia, perché la velocità di trasferimento dei dati tra le stazioni connesse a switch diversi può essere inferiore alla velocità di trasferimento dei dati tra le stazioni connesse alle porte dello stesso switch. Se è necessario aggiungere una stazione alla rete, prendere un cavo patch, inserire un’estremità nell’adattatore di rete del dispositivo endpoint e l’altra estremità nello switch.
Se una delle stazioni connesse a uno switch si guasta, la rete continua a funzionare senza interruzioni. Se uno switch va offline, la rete non può funzionare. Nella topologia di rete a stella sono supportate le modalità Full-duplex e half-duplex. Questa topologia è semplice in termini di manutenzione.
Evitate i loop quando collegate i dispositivi di rete. Se tra due dispositivi di rete che operano sul secondo livello sono presenti più di due connessioni, si crea un loop. Ad esempio, se collegate due switch utilizzando due cavi di collegamento o inserite un cavo di collegamento in due porte di uno switch, si crea un loop. Il loop provoca interruzioni della comunicazione all’interno della rete e tempeste di broadcast che continuano finché non si rimuove il cavo di rete superfluo e si spegne lo switch. Se si desidera creare connessioni ridondanti, utilizzare dispositivi con più adattatori di rete che supportino il teaming delle schede di rete o l’aggregazione di link.

Hub vs switch: qual è la differenza?
Sia l’hub che lo switch vengono utilizzati per collegare più dispositivi in una rete locale (LAN) che utilizza la topologia a stella. Quando un segnale che codifica un frame arriva a una porta di un hub (una stazione mittente collegata a tale porta tramite un cavo), il segnale viene inviato a tutte le porte dell’hub e, di conseguenza, a tutti i dispositivi collegati all’hub. Solo la stazione la cui scheda di rete possiede l’indirizzo MAC definito come indirizzo MAC di destinazione nel frame può ricevere il frame. Tutti gli altri dispositivi di rete collegati all’hub che non sono i dispositivi di destinazione e le cui schede di rete hanno indirizzi MAC diversi rilevano i segnali inviati e rifiutano tale frame. Lo svantaggio dell’hub è che la rete risulta sovraccarica. Anziché inviare un frame dall’hub a una scheda di rete di destinazione, il frame viene inviato a tutti i dispositivi collegati alle porte dell’hub. Il flooding di rete riduce la larghezza di banda della rete. Un hub opera sul primo livello del modello OSI (il livello fisico).
Uno switch è un dispositivo più intelligente. Uno switch memorizza gli indirizzi MAC dei dispositivi collegati e aggiunge gli indirizzi MAC dei dispositivi collegati a ciascuna porta dello switch alla tabella degli indirizzi MAC. Quando un mittente invia un frame a un dispositivo di destinazione, il frame viene inviato allo switch. Lo switch legge l’indirizzo MAC della scheda di rete della stazione di destinazione e controlla la tabella interna degli indirizzi MAC per identificare a quale porta dello switch è collegato il dispositivo di destinazione. Successivamente, lo switch invia il frame esclusivamente alla porta associata all’indirizzo MAC del dispositivo di destinazione. Non si verificano né flooding né sovraccarico di rete. Questo approccio garantisce elevate prestazioni di rete. Non si verificano collisioni quando si utilizza uno switch in una topologia di rete a stella. Uno switch opera sul secondo livello del modello OSI (il livello di collegamento dati). Consultare la tabella sottostante per visualizzare tutti i livelli OSI.
Il modello di interconnessione dei sistemi aperti (OSI)
| Numero del livello | Nome del livello | Unità di dati di protocollo (PDU) | Esempi di protocolli e standard |
| 7 | Applicazione | Dati ricevuti o trasmessi da un’applicazione | HTTP, FTP, POP3, SMTP |
| 6 | Presentazione | Dati formattati per la presentazione | SSL, TLS |
| 5 | Sessione | Dati trasmessi alla connessione di rete | NetBIOS, SAP |
| 4 | Trasporto | Segmenti TCP, datagrammi UDP | TCP, UDP |
| 3 | Rete | Pacchetti | IPv4, IPv6 |
| 2 | Collegamento dati | Frame | Ethernet, PPP, STP, Token Ring |
| 1 | Livello fisico | Bit | 100BaseTX, RS232, ISDN |
Uno switch è più sicuro di un hub. Dal 2011, l’uso degli hub per collegare elementi di rete è deprecato dallo standard IEEE 802.3, l’insieme di standard e protocolli per le reti Ethernet.
Nota : Switch, hub, router, modem e punti di accesso Wi-Fi appartengono a apparecchiature di rete attive . Le apparecchiature attive dispongono di circuiti elettronici e necessitano di alimentazione elettrica per funzionare. Cavi, connettori, ricetrasmettitori, pannelli di permutazione, supporti per rack e antenne Wi-Fi sono apparecchiature di rete passive che non necessitano di alimentazione elettrica. Le apparecchiature di rete passive vengono utilizzate per collegare le apparecchiature di rete attive.
La topologia a stella nella pratica
Esaminiamo nei dettagli come le reti Ethernet tradizionali utilizzino la topologia a stella e come funzioni lo standard IEEE 802.3. I cavi a doppino intrecciato (4×2 fili) sono i più comuni. Vengono solitamente utilizzati per queste reti e le estremità dei cavi sono crimpate con connettori RJ-45 (noti anche come 8P8C – 8 posizioni, 8 contatti). Entrambe le estremità del cavo vengono crimpate secondo lo standard EIA/TIA 568B. È anche possibile crimpare entrambe le estremità di un cavo utilizzando lo standard EIA/TIA 568A, poiché il principio di funzionamento rimane lo stesso, ma questa pratica non è comune. Per ulteriori informazioni sui cavi, consulta la sezione Tipi di cavi alla fine di questo post del blog.
Standard Ethernet
10BASE-T è la prima implementazione di Ethernet e utilizza un cavo a doppino intrecciato (T nel nome indica il T doppino intrecciato, BASE indica la segnalazione in banda base). La velocità massima della rete è di 10 Mbit/s. Il cavo obbligatorio è UTP Cat.3 o superiore (vengono utilizzate solo le coppie arancione e verde). Lo standard
100BASE-TX, noto come Fast Ethernet, è stato implementato nel 1995 (IEEE 802.3u). Questo standard garantisce una velocità di 100 Mbit/s nella rete e richiede il cavo UTP Cat 5 . Lo standard
1000BASE-T è noto come Gigabit Ethernet (GbE o 1 GigE) ed è stato descritto nello standard IEEE 802.3ab (ratificato nel 1999). La velocità massima di trasferimento dati è di 1000 Mbit/s (1 Gbit/s). Il cavo obbligatorio è il UTP Cat 5e. Il
2.5GBASE-T è lo standard denominato IEEE 802.3bz, e la velocità massima di trasferimento dati è di 2,5 Gbit/s. Lo standard IEEE 802.3bz è stato approvato nel 2016. È obbligatorio il cavo UTP Cat 5e . Lo standard
5GBASE-T è simile al 2.5GBASE-T ma offre una velocità di trasferimento dati di 5 Gbit/s e richiede un cavo di classe superiore: UTP Cat 6. Lo standard
10GBASE-T è lo standard Ethernet più veloce che utilizza cavi in rame con una velocità massima di 10 Gbit/s. Il cavo richiesto è UTP Cat 6A. Lo standard IEEE 802.3an contiene le specifiche per l’utilizzo di un cavo a doppino intrecciato per connessioni a 10 Gbit/s.
Per i cavi degli standard Ethernet precedenti si utilizzano connettori RJ-45.
La lunghezza massima del cavo tra le porte di due dispositivi di rete è di 100 metri per ciascuno degli standard sopra menzionati, purché siano soddisfatti i requisiti relativi al cavo a doppino intrecciato. Se è necessario collegare due dispositivi di rete distanti 200 metri, utilizzare due segmenti di cavo da 100 m e collegarli a uno switch installato al centro, a 100 m da ciascun dispositivo.
Per raggiungere la velocità massima prevista da ciascuno standard, è necessario soddisfare i requisiti minimi: utilizzare un cavo della categoria appropriata, uno switch che supporti la modalità richiesta e schede di rete dei dispositivi collegati allo switch. Ad esempio, se si desidera che i dispositivi in rete funzionino alla velocità di 1 Gbit/s, è necessario installare schede di rete da 1 Gbit su tali dispositivi, collegarli a uno switch da 1 Gbit e utilizzare il UTP Cat 5e cavo crimpato con connettori RJ-45 come cavo di collegamento secondo lo standard EIA/TIA 568B. Quando tutti i dispositivi collegati funzionano a una velocità di 1 Gb/s, operano esclusivamente in modalità full-duplex. L’auto-negoziazione è una funzione utilizzata per determinare la velocità di rete ottimale e la modalità di trasferimento dei dati (full-duplex o half-duplex) per una porta collegata alla porta di un altro dispositivo connesso. L’auto-negoziazione determina automaticamente la configurazione di una porta collegata all’altra estremità del cavo e imposta la velocità di trasferimento dei dati in base al valore più basso. Se si collega una scheda di rete da 100 Mbit a uno switch da 1 Gbit tramite un cavo patch (Cat 5e), la velocità della connessione di rete sarà di 100 Mbit/s. La retrocompatibilità con i precedenti standard Ethernet a velocità inferiori è una funzione utile.
Formato del frame
La lunghezza di un frame Ethernet standard IEEE 802.3 è di 1518 byte e l’MTU (unità massima di trasmissione) standard è di 1500 byte. Se è necessario che le stazioni della rete scambino grandi quantità di dati, è opportuno configurarle per l’utilizzo di frame jumbo, che consentono di utilizzare un’MTU di 9000 byte. I frame jumbo possono contribuire a migliorare le prestazioni durante il trasferimento dei dati, poiché il rapporto tra informazioni utili e informazioni di servizio all’interno dei frame è più elevato. Non tutti i dispositivi supportano i frame jumbo.
Un altro vantaggio dell’utilizzo della topologia di rete a stella è che le reti Ethernet che utilizzano questo tipo di topologia fisica supportano il tagging VLAN. I tag VLAN vengono utilizzati per suddividere una rete fisica in reti logiche utilizzando la stessa infrastruttura fisica. Le reti logiche sono separate sul secondo livello del modello OSI tramite l’uso di tag VLAN inseriti nei frame. L’hardware deve supportare il tagging VLAN per poter utilizzare questa funzione. L’ID VLAN può variare da 0 a 4094. 4094 è il numero massimo di reti VLAN in una singola rete fisica.

Vorrei illustrare i formati dei frame per le reti Ethernet IEEE 802.3 che utilizzano la topologia a stella.
- Il preambolo (7 byte) indica l’inizio del frame e viene utilizzato per la sincronizzazione tra mittente e destinatario.
- Il delimitatore di inizio frame (1 byte) è il campo che è sempre impostato su 10101011. L’SFD (delimitatore di inizio frame) segna la fine del preambolo e l’inizio del frame Ethernet, preparando i bit successivi dell’indirizzo di destinazione. Questo campo rappresenta l’ultima occasione per i dispositivi di rete di sincronizzarsi.
- L’indirizzo di destinazione (6 byte) contiene l’indirizzo MAC della scheda di rete di destinazione (ad esempio, E8:04:62:A0:B1:FF). L’indirizzo di destinazione può essere unicast, multicast o broadcast (FF:FF:FF:FF:FF:FF).
- L’indirizzo di origine (6 byte) contiene l’indirizzo MAC della scheda di rete di origine del dispositivo mittente. L’indirizzo di origine è sempre unicast.
- Il tipo (tipo Ethernet) o la lunghezza (2 byte) definiscono la lunghezza del frame Ethernet. Il campo tipo indica il protocollo di livello 3 (L3) (0x0800 – IPv4, 0x86DD – IPv6), se il frame utilizza il tagging VLAN 802.1q (0x8100), ecc.
- Il payload di dati (massimo 1500 byte per i frame standard o 9000 byte per i frame jumbo) è un pacchetto L3 incapsulato trasportato da un frame. Un pacchetto è una tipica PDU (unità di dati di protocollo) per il terzo livello del modello OSI (il livello di rete).
- Il checksum, FSC o CRC (4 byte) viene utilizzato per verificare l’integrità del frame. Il CRC viene calcolato dal mittente; successivamente, il destinatario riceve il frame, calcola questo valore e lo confronta con il valore CRC ricevuto nel frame.
L’intestazione di 14 byte di un frame Ethernet contiene l’indirizzo di destinazione, l’indirizzo di origine e il tipo (lunghezza). Se si utilizza il tagging VLAN, al frame viene aggiunto un campo di tagging VLAN aggiuntivo di 4 byte dopo il campo dell’indirizzo di origine.
Connessione ottica
La topologia di rete a stella viene utilizzata anche per realizzare reti basate su cavi ottici (fibra ottica) qualora siano necessari segmenti di cavo più lunghi o una minore latenza. 10GBASE-S e 10GBASE-E sono standard moderni per reti a 10 Gbit/s che utilizzano la fibra ottica per stabilire le connessioni. In questo caso, per realizzare una rete con topologia a stella, è obbligatorio uno switch dotato di ricetrasmettitori e connettori SFP.
SR I ricetrasmettitori (a corto raggio) vengono utilizzati per distanze fino a 300 metri.
LR I ricetrasmettitori (a lungo raggio) supportano lunghezze di cavo comprese nell’intervallo 300 m – 3 km.
ER I ricetrasmettitori (a raggio esteso) supportano lunghezze di cavo da 30 km a 40 km.
Il cavo ottico multimodale (MM) viene utilizzato per brevi distanze (meno di 300 m).
Il cavo ottico monomodale (SM) viene utilizzato per lunghe distanze (oltre 300 m).
Esistono ricetrasmettitori che consentono di collegare cavi in rame Cat 6A con connettori RJ-45 alle porte SFP+ per la massima compatibilità. Il cavo ottico viene collegato ai ricetrasmettitori tramite connettori LC. Realizzare una rete fisica utilizzando cavi ottici è più difficile rispetto alla realizzazione di una rete con cavi in rame di Cat 6A.
Vantaggi della topologia a stella
La topologia di rete a stella è eccezionale. La topologia a stella è oggi il tipo più diffuso. Riassumiamo i vantaggi di questo tipo di topologia di rete.
- È sufficiente una scheda di rete per ogni stazione
- Facilità di installazione e manutenzione
- Facilità di risoluzione dei problemi
- Elevata affidabilità e compatibilità
- Velocità elevata
- Supporto di cavi a doppino intrecciato e cavi ottici
- Flessibilità e scalabilità
Connessione Wi-Fi
Se si utilizza una connessione di rete wireless installando un punto di accesso a casa o in ufficio, la rete wireless utilizza solitamente la topologia a stella. In questo caso viene utilizzato lo standard 802.11n (a/b/g/n). L’access point Wi-Fi funge da switch collegato agli adattatori di rete wireless delle stazioni e rappresenta la topologia a stella.
Topologia di rete ad albero
La topologia di rete ad albero è un’estensione della topologia a stella ed è ampiamente utilizzata al giorno d’oggi. L’idea alla base della topologia ad albero è quella di poter collegare più topologie a stella, come se fossero rami, in una rete complessa utilizzando connessioni tra switch. Le stazioni sono collegate alle porte di questi switch. Se uno degli switch si guasta, il segmento di rete correlato va offline. Se lo switch principale, situato al vertice della topologia ad albero, va offline, i rami della rete non possono connettersi tra loro, ma i computer dei rami continuano a comunicare tra loro. Il guasto di qualsiasi stazione collegata alla rete non influisce sul ramo di rete né sull’intera rete. La topologia ad albero è affidabile e facile da installare, mantenere e sottoporre a diagnostica, e offre un’elevata scalabilità. Quando si utilizza questa topologia, esiste un unico collegamento tra ciascun nodo della rete (vedere il diagramma della topologia di rete riportato di seguito).
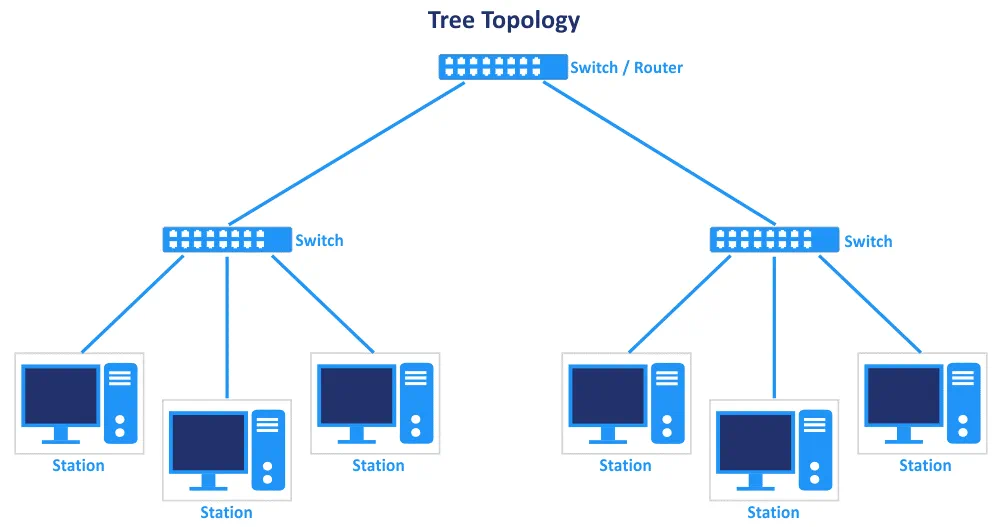
Per la topologia ad albero vengono utilizzati gli stessi protocolli e standard applicabili alla topologia a stella (compresi switch, cavi e connettori). Inoltre, è possibile utilizzare i router per separare le sottoreti l’una dall’altra al terzo livello del modello OSI. Di conseguenza, vengono utilizzati i protocolli di rete del terzo livello e viene eseguita l’appropriata configurazione delle apparecchiature di rete. La topologia di rete ad albero è ampiamente utilizzata nelle grandi organizzazioni perché è facile da installare e gestire. È presente una struttura di rete gerarchica. Si consiglia di collegare tutti gli switch delle diramazioni di rete allo switch principale per evitare di creare una lunga catena di switch che possa causare colli di bottiglia e una riduzione delle prestazioni di rete durante il trasferimento dei dati attraverso i segmenti tra gli switch. 
Un esempio di configurazione di rete
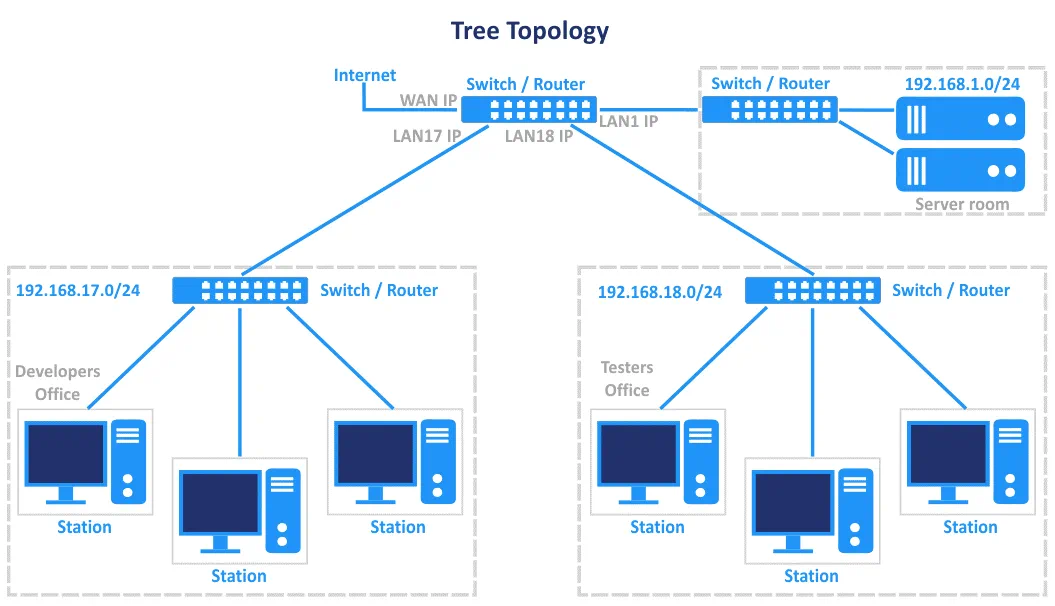
Vediamo un esempio di topologia di rete ad albero e come questo tipo di topologia venga utilizzato nella pratica. Ad esempio, consideriamo un’organizzazione con più reparti, in cui ogni reparto occupa un ufficio all’interno di un edificio. I reparti sono situati su piani diversi dell’edificio. Installare una rete utilizzando una singola topologia a stella non è razionale, poiché ciò comporterebbe un consumo extra di cavi per collegare tutte le stazioni, dislocate in diverse ubicazioni dell’edificio, a un unico switch. Inoltre, il numero di stazioni potrebbe superare il numero di porte disponibili nello switch. In questo caso, la soluzione più razionale consiste nell’installare uno switch dedicato nell’ufficio principale di ciascun reparto, collegare tutte le stazioni di ciascun reparto allo switch corrispondente e collegare tutti gli switch dei reparti allo switch principale situato nella sala server. In questo esempio, lo switch principale si trova al vertice della gerarchia ad albero. Lo switch principale può essere collegato a un router per accedere a Internet. Se l’ubicazione del reparto è in un altro edificio e la distanza dallo switch nell’edificio principale supera i 100 metri, è possibile utilizzare uno switch aggiuntivo con un cavo UTP. Questo switch suddivide la distanza in segmenti inferiori a 100 metri. In alternativa, utilizzare un cavo ottico (e i convertitori o gli switch appropriati) per collegare questa sede remota allo switch principale.
Per semplificare l’amministrazione e migliorare la sicurezza, è possibile installare router per ciascun reparto e creare sottoreti per ciascuno di essi. Ad esempio, gli sviluppatori si trovano nella rete 192.168.17.0/24, i contabili nella rete 192.168.18.0/24, i tester nella rete 192.168.19.0/24, i server nella rete 192.168.1.0/24 (la sottorete principale), ecc.
Che cos’è un router?
Un router è un dispositivo che opera sul terzo livello del modello OSI (il livello di rete) e gestisce i pacchetti (la PDU è un pacchetto). Un router è in grado di analizzare, ricevere e inoltrare pacchetti tra diverse reti IP (sottoreti) utilizzando gli indirizzi IP degli host di origine e di destinazione. I pacchetti non validi vengono scartati o respinti. Per l’instradamento vengono utilizzate diverse tecniche, quali il NAT (Network Address Translation), le tabelle di instradamento, ecc. Il firewall e la sicurezza di rete sono funzioni aggiuntive del router. I router possono selezionare il percorso migliore per il trasferimento dei pacchetti. Un pacchetto viene incapsulato in un frame. Un router dispone di almeno due interfacce di rete (di solito LAN e WAN). Esistono modelli di router molto diffusi che integrano uno switch in un unico dispositivo. Questi router hanno una porta WAN e più porte LAN (di solito da 4 a 8 per i modelli destinati a piccoli uffici o all’uso domestico). I router professionali dispongono di più porte che non sono definite come porte LAN o WAN e che devono essere configurate manualmente. È possibile utilizzare un server Linux fisico dotato di più adattatori di rete e collegare questa macchina come router. Collegare uno switch all’interfaccia di rete LAN di questo router Linux per ottenere una topologia di rete ad albero.
Connessione Wi-Fi
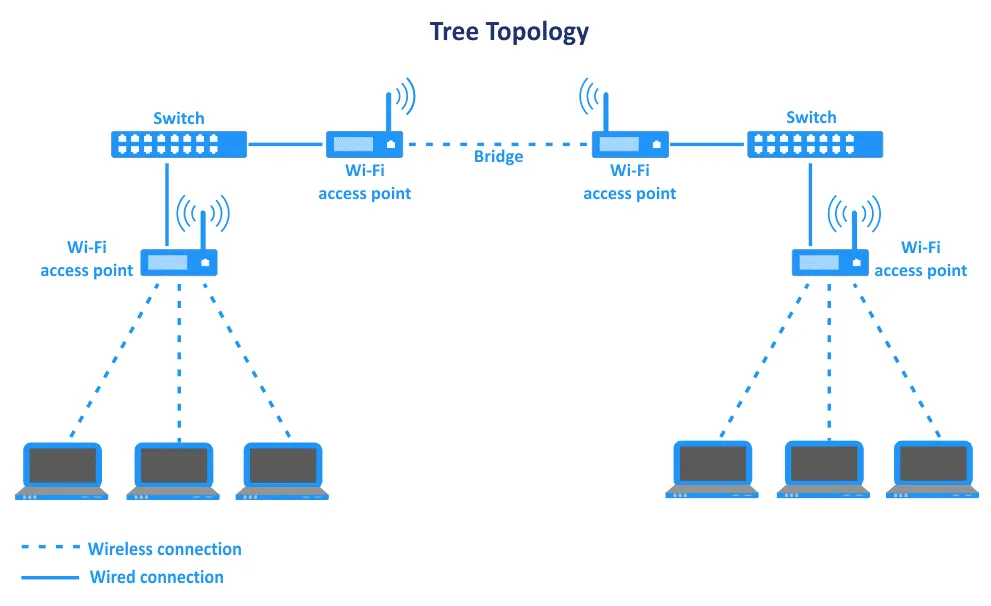
Proprio come per la topologia di rete a stella, è possibile utilizzare apparecchiature di rete wireless per creare segmenti di rete della topologia ad albero in combinazione con segmenti cablati. Due punti di accesso Wi-Fi identici possono funzionare in modalità bridge per collegare due segmenti della rete (due stelle). Questo approccio è utile quando è necessario collegare uffici distanti più di 100 metri l’uno dall’altro e quando non è possibile installare un cavo tra gli uffici. Il seguente diagramma della topologia di rete ad albero illustra questo caso. A ciascun punto di accesso Wi-Fi operante in modalità bridge è collegato uno switch; altri due punti di accesso Wi-Fi sono collegati allo switch corrispondente, mentre le stazioni client sono collegate a questi punti di accesso (formando i rami dell’albero, che sono reti con topologia a stella).
Topologia di rete a maglia
Una topologia di rete a maglia è una configurazione in cui ogni stazione della rete è collegata alle altre stazioni. Tutti i dispositivi sono interconnessi tra loro. Esistono due tipi di rete a maglia: la rete a maglia completa e quella parziale. In una rete a maglia parziale, almeno due stazioni della rete sono collegate a più altre stazioni della rete. In una rete a maglia completa, ogni stazione è collegata a tutte le altre stazioni. Il numero di collegamenti in una rete a maglia completa si calcola con la formula Nc=N(N-1)/2 collegamenti, dove N è il numero di nodi nella rete (per la full-duplex modalità di comunicazione). Si veda il diagramma della topologia di rete riportato di seguito.

La topologia di rete mesh garantisce la ridondanza della rete, ma può risultare costosa a causa dell’elevato numero di connessioni e della lunghezza totale del cavo utilizzato. Se una stazione si guasta, la rete può continuare a funzionare utilizzando altri nodi e connessioni. Se i dati venivano trasferiti tramite il nodo guasto, il percorso viene modificato e i dati vengono trasmessi tramite altri nodi. Ogni nodo è un router in grado di creare e modificare dinamicamente le rotte per trasferire i dati nel modo più efficiente (in questo caso vengono utilizzati protocolli di routing dinamico). Il numero di hop può variare quando si modifica la rotta tra il dispositivo di origine e quello di destinazione. Le tabelle di routing sono costituite dall’identificatore di destinazione, dall’identificatore di origine, dalle metriche, dal tempo di vita (TTL) e dall’identificatore di broadcast. Il routing opera al terzo livello del modello OSI. A volte, al posto del routing, vengono utilizzate tecniche di flooding. Questo tipo di topologia di rete può essere impiegato per la trasmissione di grandi volumi di traffico grazie alla ridondanza delle connessioni.
È difficile aggiungere una nuova stazione alla rete poiché è necessario collegarla a molte altre stazioni. L’aggiunta o la rimozione di nodi non interrompe il funzionamento dell’intera rete. Sono obbligatorie più schede di rete per ogni stazione per stabilire tutte le connessioni necessarie. Dopo aver aggiunto una nuova stazione, potrebbe essere necessario installare schede di rete aggiuntive su altre stazioni che devono essere collegate alla nuova stazione. La topologia di rete a maglia è scalabile, ma questo processo non è semplice. L’amministrazione può richiedere molto tempo. La topologia tollerante ai guasti garantisce un’elevata affidabilità. Non vi sono relazioni gerarchiche.
La topologia di rete a maglia è un esempio di connessione tra più siti su Internet. Questa topologia di rete è ampiamente utilizzata per le connessioni WAN (rete geografica), per le reti di organizzazioni con missioni critiche come quelle militari, ecc.
Connessione Wi-Fi
La topologia di rete a maglia nelle reti Wi-Fi viene utilizzata per estendere la copertura delle reti wireless, denominate reti wireless a maglia. L’architettura a maglia di tipo infrastrutturale è la più comune per questo tipo di topologie di rete. Le tecnologie wireless utilizzate per creare questo tipo di topologia di rete sono Zigbee e Z-Wave, basate sul protocollo IEEE 802.15.4, e WirelessHART. IEEE 802.11, 802.15 e 802.16. Anche le reti cellulari possono funzionare utilizzando la topologia di rete a maglia.
Topologia di rete ibrida
La topologia ibrida combina due o più dei tipi di topologia di rete trattati in precedenza. Una combinazione delle topologie a stella e ad anello è un esempio di topologia di rete ibrida. A volte potrebbe essere necessaria la flessibilità di due topologie nella propria rete. La topologia ibrida è solitamente scalabile e presenta i vantaggi di tutte le topologie da cui deriva. Anche gli svantaggi delle singole topologie si sommano, rendendo difficili l’installazione e la manutenzione. La topologia ibrida aggiunge maggiore complessità alla rete e può comportare costi aggiuntivi.

La topologia a stella-anello è uno degli esempi di topologie di rete ibride che si possono trovare al giorno d’oggi. Quando si parla della parte ad anello, non ci si riferisce a cavi coassiali con connettori a T e connettori BNC. In una rete moderna, un anello in fibra ottica viene utilizzato per collegare nodi a lunghe distanze. Questa topologia di rete ibrida (anello + stella) viene impiegata per realizzare reti tra edifici con diverse ubicazioni all’interno di una stessa città o in città diverse. L’utilizzo della topologia a stella quando la distanza tra i nodi è elevata risulta difficile e comporta un consumo eccessivo di cavi.
Il vantaggio dell’anello in fibra ottica con linee multiple è l’assenza di un singolo punto di guasto. I collegamenti ottici ridondanti garantiscono elevata disponibilità e affidabilità. In caso di guasto di un collegamento ottico, vengono utilizzati i canali di riserva. Le diverse linee in fibra tra i nodi dell’anello possono seguire percorsi geografici diversi.
Gli switch/router in fibra che costituiscono i nodi dell’anello sono collegati a switch/router che fanno parte di segmenti di rete che utilizzano la topologia a stella. Tale connessione presenta vantaggi per la realizzazione di reti locali. I convertitori di media in fibra vengono utilizzati per collegare switch/router compatibili con cavi in fibra e relativi connettori a switch/router compatibili con cavi in rame crimpati con i connettori appropriati, qualora un anello e una stella utilizzino tipi diversi di cavi e apparecchiature di rete.
Tipi di cavi
I cavi sono componenti importanti della topologia fisica della rete. La velocità della rete e i costi complessivi di installazione dipendono dalla topologia di rete selezionata, dai cavi e dalle altre apparecchiature di rete. Nel post del blog sono stati menzionati diversi tipi di cavi nel fornire esempi concreti di utilizzo di diverse topologie di rete. Esaminiamo i cavi più utilizzati per i diversi tipi di topologia di rete illustrati in questo post del blog, per una migliore comprensione delle topologie fisiche.
Cavo coassiale
Il cavo coassiale è costituito da un filo di rame centrale che funge da conduttore interno. A seconda dei diversi modelli di cavo, per il conduttore centrale possono essere utilizzati rame massiccio o diversi fili sottili di rame. Questo conduttore interno è circondato da uno strato isolante che protegge il filo centrale. Lo strato isolante è circondato da un nastro conduttivo in alluminio e da una schermatura intrecciata in rame. Lo strato esterno è costituito da un isolante polimerico, di colore nero o bianco. L’RG-58 è una versione molto diffusa di cavo coassiale e presenta un’impedenza di 50 Ohm. Questo cavo è noto anche come cavo Thinnet 10Base2. La sigla RG nel nome sta per “radio guide”. Altri esempi di cavi coassiali sono l’RG-6, l’RG-8 e l’RG-59. Oggigiorno, i cavi coassiali vengono utilizzati per collegare le antenne Wi-Fi alle apparecchiature di rete appropriate (tipi di cavi 5D-FB, 8D-FB, LMR-400).
Coppia intrecciata
I cavi a coppia intrecciata sono ampiamente utilizzati nelle reti grazie alla loro semplicità d’uso, all’elevata larghezza di banda e al prezzo accessibile. Il motivo dell’intreccio è ridurre i segnali di disturbo. Le coppie intrecciate sono rivestite da una schermatura isolante esterna che protegge il cavo dai danni meccanici. Esistono tre tipi principali di cavi a doppino intrecciato: UTP, FTP e STP.
UTP (Unshielded Twisted Pair) è un cavo composto da fili e isolanti.
FTP (Foil screened Twisted Pair) o F/UTP è un cavo in cui tutte le coppie intrecciate sono ricoperte da una schermatura metallica (foglio di alluminio). All’interno del cavo è presente un filo aggiuntivo di diametro inferiore a 1 mm. Di conseguenza, i cavi FTP supportano la messa a terra se vengono utilizzati connettori appropriati. Le singole coppie intrecciate non sono schermate.
STP (Shielded Twisted Pair) presenta una schermatura metallica intrecciata attorno alle coppie intrecciate. Ogni coppia intrecciata è schermata con un foglio di alluminio. Il cavo nel suo complesso è rigido ed è più difficile da attorcigliare (non è flessibile quanto i cavi FTP e UTP). Il cavo STP offre una migliore protezione contro il rumore elettromagnetico e i danni meccanici.
Attualmente, per l’installazione delle reti si utilizzano cavi di categoria 5e o superiore. Maggiore è la categoria, maggiore è la velocità di trasferimento dati (100 MHz, 250 MHz, 500 MHz) e la velocità di trasmissione supportata. È possibile utilizzare un cavo FTP o STP della stessa categoria al posto di un cavo UTP. UTP Cat.3 ha solo due coppie intrecciate. UTP Cat.5 e superiori ne hanno 4. La crimpatura del cavo è semplice e può essere eseguita da chiunque disponga di un crimpatore.

Cavo in fibra ottica
Il cavo in fibra ottica offre la latenza più bassa e copre distanze maggiori con un unico segmento di cavo (senza ripetitori). Il cavo in fibra ottica è sottile ed è costituito da due strati di vetro. Lo strato di vetro del nucleo è costituito da vetro puro che funge da guida d’onda per i segnali luminosi su lunghe distanze. Il rivestimento è uno strato di vetro che circonda il nucleo e presenta un indice di rifrazione inferiore rispetto a quello del nucleo. La tecnologia si basa sul principio della riflessione interna totale.
Si utilizzano cavi in fibra monomodale (SMF) e cavi in fibra multimodale (MMF). I cavi MMF hanno un diametro maggiore e vengono utilizzati per propagare più raggi luminosi (o modi), ma sono più adatti alle brevi distanze. I cavi MMF sono solitamente di colore blu. I cavi SMF sono più adatti alle lunghe distanze e sono di colore giallo. I connettori più diffusi sono SC, FC, LC e ST.

Il prezzo dei cavi in fibra ottica è elevato. La saldatura della fibra ottica è complessa rispetto al cablaggio dei cavi a doppino intrecciato o dei cavi coassiali. Il costo dei ricetrasmettitori necessari per collegare un cavo ottico a uno switch o a un router comporta ulteriori spese. Le estremità delle fibre ottiche devono essere sempre pulite, poiché anche un granello di polvere può causare problemi significativi.
Conclusione
Questo articolo del blog ha trattato le topologie di rete, comprese quelle fisiche, logiche ed esempi del loro utilizzo nella pratica. Se dovete realizzare una rete locale, utilizzate la topologia a stella, che è oggi la più diffusa, oppure la topologia ad albero, che rappresenta una variante altamente scalabile della topologia a stella. Le topologie ad anello e a maglia sono utilizzate principalmente dai fornitori di servizi Internet (ISP) e dai MSP (Managed Service Providers) nei data center. Queste sono più difficili da configurare. La varietà di tipi di topologie di rete, apparecchiature di rete, standard e protocolli consente di installare una rete con qualsiasi configurazione nel proprio ambiente, a seconda delle esigenze.
Una volta installata la rete e collegati i server e una VM alla rete, non dimenticate di configurare il backup dei dati e di proteggere i vostri dati. NAKIVO Backup & Replication è una soluzione universale per la protezione dei dati che supporta il backup di macchine Linux, macchine Windows, macchine virtuali (VM) VMware, macchine virtuali Hyper-V, database Oracle e Office 365 tramite rete. Scaricate l’Edizione gratuita di NAKIVO Backup & Replication e provate il prodotto nel vostro ambiente.