Explicación de VMware VXLAN: ventajas e implementación
Los requisitos en materia de redes siguen aumentando cada año. Se espera que las redes modernas ofrezcan alta velocidad, baja latencia y gran ampliabilidad. Otro requisito habitual es el aislamiento seguro de los segmentos de red. La virtualización en los centros de datos también aumenta las exigencias sobre la infraestructura física de red, y las redes tradicionales dejan de ser una opción viable debido a los posibles problemas de red.
La virtualización de redes se utiliza para abstraerse de las redes físicas subyacentes y crear redes lógicas y ampliables. Funciona de manera similar a la virtualización de los recursos informáticos (como el procesador, la memoria y el almacenamiento), lo que permite trabajar con estos recursos en una capa abstracta.

¿Qué es VXLAN?
Virtual Extensible Local Area Network (VXLAN) es una tecnología de red superpuesta. Se trata de un protocolo de encapsulación que permite el tunelizado de conexiones de capa 2 (L2) sobre una red subyacente de capa 3 (L3) (a continuación se muestra una tabla con las siete OSI capas). La red superpuesta es una red creada sobre cualquier red existente. La red subyacente es la infraestructura física utilizada para una red existente sobre la que se construye la red superpuesta.
Los componentes de la red física subyacente incluyen hardware físico, cables y protocolos de red. Border Gateway Protocol (BGP) y Open Shortest Path First (OSPF) son protocolos ampliamente utilizados para el enrutamiento en L3. Algunos ejemplos comunes de redes superpuestas son los diferentes tipos de redes privadas virtuales (VPN), IPSec los túneles y las redes entre pares.
VXLAN La especificación
VXLAN está definida por el RFC 7348 estándar de la Internet Engineering Task Force (IETF). La especificación estandarizada del VXLAN protocolo se desarrolló en colaboración entre Cisco, VMware y Arista, aunque el estándar no está vinculado a ningún proveedor en concreto. VXLAN Es compatible con soluciones como el software de virtualización de VMware y dispositivos de hardware tales como routers de diversos proveedores.
Comprender VXLAN
VXLAN permite crear redes lógicas altamente ampliables con soporte para dominios de difusión multitenant y que traspasan los límites de las redes físicas. Estas redes lógicas son redes superpuestas. Al desacoplar la red virtual de una red física, se simplifica la gestión de redes de gran tamaño, a pesar de la compleja configuración inicial. Cuando se utiliza VXLAN , se puede rediseñar la red superpuesta sin necesidad de reconfigurar la red subyacente (física). Es posible utilizar dos o más redes subyacentes de capa 3 (L3) para instalar un dominio de red superpuesta virtual de capa 2 (L2). La topología Leaf-Spine network es una buena solución para que la red subyacente configure VXLAN redes superpuestas en grandes centros de datos.
¿Dónde se puede utilizar VXLAN ?
El uso más habitual de VXLAN es la creación de redes virtuales sobre una infraestructura de red física y lógica existente al instalar un centro de datos definido por software. La abstracción de la infraestructura física subyacente se lleva a cabo mediante la virtualización en centros de datos definidos por software (SDDC). VXLAN y las soluciones de virtualización de VMware te permiten configurar un centro de datos totalmente virtualizado, en el que se virtualizan tanto las redes como los recursos informáticos. Los dos productos de software destinados a este fin son VMware vSphere y VMware NSX. Existen dos ediciones de la solución de virtualización de redes de VMware: {21} y {22}
VXLAN VXLAN VXLAN . Con , las máquinas virtuales (VM) que se ejecutan en VMware vSphere pueden conectarse a la red lógica necesaria y comunicarse entre sí, incluso si se encuentran en diferentes hosts ESXi, en distintos clústeres o incluso en diferentes centros de datos. Las redes lógicas se abstraen de las redes físicas subyacentes, y las máquinas virtuales se abstraen del hardware subyacente. Sin , existen mayores exigencias a la hora de gestionar direcciones en los equipos de red físicos de los centros de datos donde se ejecutan las máquinas virtuales y están conectadas a la red. Muchos centros de datos modernos (incluidos aquellos que cuentan con servidores de virtualización) utilizan la topología de red «leaf-spine» y el esquema de conexión . Cuando las máquinas virtuales utilizan una red física, incluso con aislamiento de segmentos de red en la segunda capa mediante una red virtual ( ), los conmutadores ( ) (a los que están conectados los servidores en rack) deben funcionar con las direcciones ( ) de los dispositivos de red físicos y de los adaptadores de red de las máquinas virtuales para proporcionar la conectividad de capa 2 (en lugar de aprender una dirección ( ) por enlace). Las tablas de direcciones ( ) se vuelven demasiado grandes, lo que provoca una sobrecarga de los conmutadores y unas exigencias de capacidad significativamente mayores para las tablas de direcciones ( ) en comparación con los entornos no virtualizados. Cuando se produce un desbordamiento de la tabla, un conmutador no puede aprender nuevas direcciones, y surgen problemas de red. Los métodos tradicionales , ( ) y no pueden resolver perfectamente todos los problemas de red en un centro de datos virtualizado. El uso de redes superpuestas con ayuda a resolver este problema. Las direcciones de las máquinas virtuales funcionan únicamente en una red virtual ( red) y no se envían a los conmutadores físicos de una red subyacente. Comparación entre y La principal diferencia entre estos protocolos de red es que utiliza una red subyacente de capa 2 para la encapsulación de tramas, mientras que utiliza la capa 3 para este fin. El número máximo de redes superpuestas es mayor en el caso de . está documentado en el estándar . El número máximo de admitidos es 4094 debido al identificador de segmento de 12 bits: , , 2 reservados (0 y 4095 están reservados). Hoy en día, 4094 no es suficiente para grandes . Al utilizar el etiquetado , el tamaño de una trama aumenta de 1518 a 1522 bytes. Al utilizar , las redes se aíslan lógicamente en la capa 2 mediante el uso de etiquetas.Media Access Control (MAC)
top-of-rack (ToR) VLAN
ToR MAC MACMAC MAC MAC VLAN spanning tree protocol STP Equal-Cost Multipath (ECMP)
VXLAN MACVXLAN VLANs VLAN VXLANVLAN
VXLAN VLAN
VLAN VXLAN VXLAN
VLAN IEEE 802.1Q VLANs 2^12=4096 VLAN IDs 0 – 4095 VLAN IDs proveedores de servicios en la nube VLAN Ethernet VLAN 802.1Q
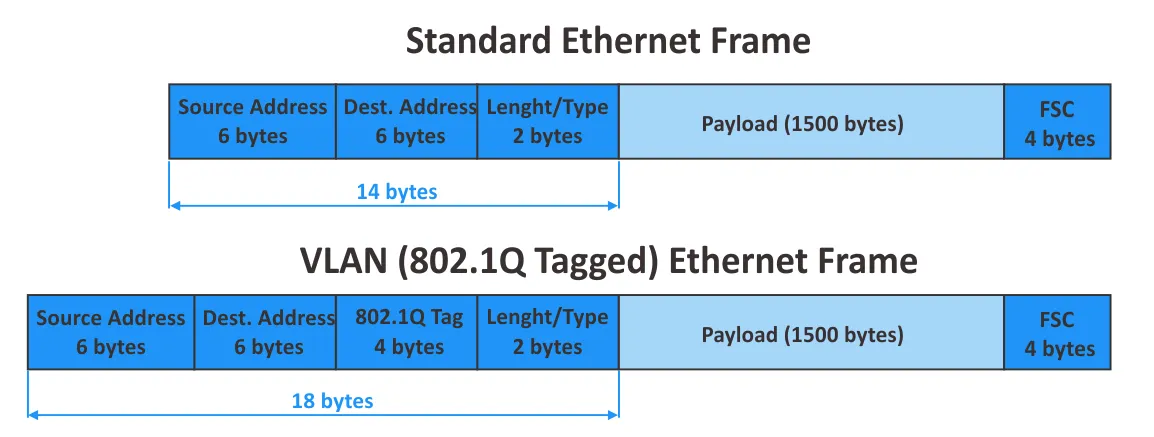
VXLAN VLANAlgunas de las principales diferencias entre VLAN y VXLAN son:
- El número máximo de redes virtuales que admite
VXLANes superior a 16 millones (2^24= 16,777,216) debido a la longitud de 24 bits del identificador de red. VXLANyVLANutilizan técnicas de encapsulación diferentes.VXLANno requiere trunking, a diferencia deVLAN, y tampoco es necesarioSTP. No es necesario utilizarVLANetiquetas cuando se utilizan identificadores de red VXLAN.- No es necesario reconfigurar los equipos de red físicos para una configuración de
VXLAN.
- La gestión de grandes redes de capa 2 resulta complicada en grandes infraestructuras físicas distribuidas. La gestión de redes de capa 3 resulta más cómoda.
VXLANLas redes superpuestas que funcionan sobre redes de capa 3 existentes permiten a los administradores evitar las desventajas habituales de las redes tradicionales de capa 2, ya que estas se virtualizan medianteVXLANy no dependen de los límites físicos de las redes reales.
Recordemos el modelo de 7 capas OSI y exploremos el principio de funcionamiento de las redes VXLAN en la siguiente sección de esta entrada del blog.
El modelo de 7 capas Open System Interconnection (OSI) :
| Capa | Unidad de datos de protocolo | Ejemplos de protocolos | |
| 7 | Aplicación | Datos | HTTP, FTP, SSH, DNS |
| 6 | Presentación | Datos | SSL, IMAP |
| 5 | Sesión | Datos | Varias API, sockets |
| 4 | Transporte | Segmento, datagrama | TCP, UDP |
| 3 | Red | Paquete | IP, IPSec, ICMP, IGMP |
| 2 | Enlace de datos | Trama | Ethernet, PPP, FDDI |
| 1 | Físico | Bits | Cables, fibra, inalámbrico |
espacio
¿Cómo VXLAN funciona?
VXLAN encapsula las tramas internas L2 Ethernet en L3 IP paquetes utilizando UDP datagramas y las transmite a través de una red IP existente. El tipo de encapsulación « VXLAN » se conoce como « MAC-in-UDP», que es un término más preciso para referirse a esta tecnología.
¿Por qué se utiliza « UDP »? ¿Por qué la encapsulación de tramas « VXLAN » no se realiza directamente en paquetes IP externos? Las redes de capa 3 (L3) son prácticas para la administración y, como hemos mencionado anteriormente, la red de capa 3 es la red subyacente (underlay) de la red « VXLAN » (que es la red superpuesta, o overlay).
La cabecera VXLAN , que tiene una longitud de 8 bytes, se añade a la trama original Ethernet (la trama interna). Esta cabecera VXLAN es necesaria para que un conmutador del otro lado pueda identificar el VXLAN Network Identifier (VNI) al que pertenece la trama. Probablemente, a la mayoría de nosotros nos gustaría empaquetar la trama original con la cabecera VXLAN en un paquete IP, de forma similar al protocolo Generic Routing Encapsulation (GRE) , que es el protocolo de tunelización de capa 3.
En la cabecera IP hay un campo « Protocol » (véase la imagen siguiente) que se utiliza para definir los datos del protocolo de capa superior (véase la tabla con el modelo « OSI » anterior) que se empaqueta en el paquete IP actual. « GRE » tiene el número de protocolo 47, que se define en el campo « Protocol » del paquete IP exterior. « VXLAN » no tiene ningún número de protocolo asociado, y empaquetarlo directamente en un paquete IP exterior causaría problemas. Por este motivo, VXLAN se empaqueta utilizando UDP y, después de eso, se encapsula en paquetes IP. GPRS Tunneling Protocol (GTP) utiliza un enfoque similar. El número de puerto de VXLAN UDP es 4789 . Este número de puerto de VXLAN debe utilizarse como puerto de destino UDP por defecto.
Quizás te preguntes: TCP es más fiable. ¿Por qué se utiliza UDP en lugar de TCP? TCP cuenta con un mecanismo para comprobar si los datos se han recibido y transmitido correctamente sin pérdidas. Si se pierden datos, estos se vuelven a enviar. UDP no cuenta con estos mecanismos. Si se pierden datos debido a problemas de conexión, estos nunca se vuelven a enviar. UDP no utiliza sesiones ni tiempos de espera como TCP.
Si utilizáramos TCP en lugar de TCP, y se perdieran paquetes en la sesión de base, también se perderían en la sesión de superposición. La retransmisión de paquetes se inicia en las sesiones de base y de superposición TCP , lo que provoca una degradación del rendimiento de la red. El hecho de que UDP no inicie una sesión punto a punto (P2P) supone una ventaja en el caso de la encapsulación VXLAN . Tenga en cuenta que las sesiones punto a multipunto (P2MP) no están disponibles para las conexiones TCP .
VNI o VNID es el identificador de red VXLAN . Se utiliza el identificador de red de 24 bits VXLAN (también denominado ID de segmento), que define el número máximo de redes VXLAN admitidas. El VXLAN Tunnel Endpoint (VTEP) es un objeto encargado de la encapsulación y descapsulación de tramas de capa 2. VTEP es el equivalente a un Provider Edge (PE) Router, que es un nodo de agregación de servicios. El VTEP puede implementarse como una pasarela de hardware o como una solución virtualizada como VMware NSX (el software VTEP). Los túneles de VXLAN comienzan y terminan en VXLAN Tunnel Endpoints.
Las máquinas virtuales (VM) conectadas al mismo segmento de VXLAN pueden comunicarse entre sí. Si el host 1 (VM1) se encuentra detrás de VTEP A y el host 2 (VM2) se encuentra detrás de VTEP B, ambos hosts (máquinas virtuales) deben tener una interfaz de red conectada al mismo VNI (de forma similar a como los hosts deben utilizar el mismo VLAN ID en su configuración de red cuando utilizan VLAN).
VXLAN Frame Encapsulation
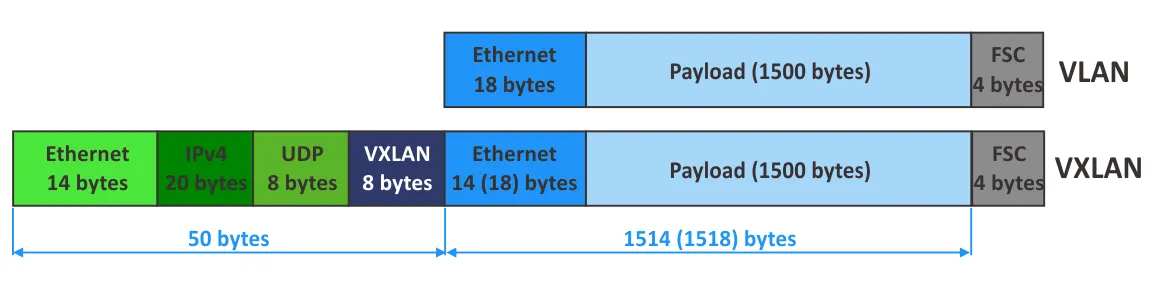
Ahora es el momento de explorar en detalle la estructura de la encapsulación de una trama VXLAN . En la imagen siguiente, se muestra la estructura de una trama encapsulada VXLAN . Se muestran la cabecera exterior Ethernet , la cabecera exterior IP , la cabecera UDP , la cabecera VXLAN y la trama interior Ethernet utilizadas en una red VXLAN .

La cabecera exterior de Ethernet (MAC)
Outer Destination MACes la dirección MAC de un destinoVTEPsi elVTEPes local para el router más cercano, o la direcciónMACde un router siVTEPse encuentra detrás del router.Outer source MACes la dirección MAC de un origenVTEP.VLAN Type (optional)es el campo opcional.0x8100indica que una trama estáVLANetiquetada.Outer 802.1 VLAN Tages el campo opcional para definir unaVLANetiqueta (no es obligatorio paraVXLANredes).Ether typedefine el tipo de paquete transportado por esta trama.0x800hace referencia aIPv4paquete.
La cabecera IP externa
IP Header misc. datacontiene la versión, la longitud de la cabecera, el tipo de servicio y otros datos.IP protocol. Este campo se utiliza para definir un protocolo de red subyacente mediante el cual se transportan los datos en el paquete IP.0x11defineUDP.Header check sumse utiliza para garantizar la integridad de los datos únicamente para la cabecera IP.Outer source IPes la dirección IP de origenVTEP.Outer destination IPes la dirección IP de destinoVTEP.
La cabecera UDP
UDP source portes un puerto establecido por el VTEP que transmite los datos.UDP destination portes el puerto asignado por la IANA de VXLAN (4789).UDP lengthes la longitud de unaUDPcabecera másUDPlos datos.UDP checksumdebe establecerse en0x0000paraVXLAN. En este caso, el VTEP receptor omite la verificación de la suma de comprobación y evita descartar una trama en caso de que la suma de comprobación sea incorrecta (si se descarta una trama, los datos empaquetados no se descapsulan).
Encabezado VXLAN
- Los indicadores de VXLAN son indicadores diferentes. El
Iestá establecido en 1. Los otros 7 bits están ahora reservados y deben establecerse en 0. Reserved– campos reservados que aún no se utilizan y están establecidos en 0.VNIes el campo de 24 bits para definir elVNI.Frame Check Sequence (FCS)es el campo de 4 bytes para detectar y controlar errores.
VXLAN Sobrecarga
- Calculemos la sobrecarga al utilizar
VXLAN:
8 bytes (VXLAN header) + 8 bytes (UDP header) + 20 bytes (IPv4 header) + 14 bytes (outer L2 header) = 50 bytes (si no se utiliza el etiquetado VLAN en las tramas internas que se encapsulan). Si los clientes utilizan el etiquetado VLAN , hay que añadir 4 bytes, y el resultado es 54 bytes.
- Calculemos el tamaño total de las tramas externas en la red física:
1514 (trama interna) + 4 (etiqueta VLAN interna) + 50 (VXLAN) + 4 (VXLAN Transport VLAN Tag) = 1572 bytes
- Si se utiliza
IPv6, el tamaño de la cabecera IP aumenta en 20 bytes:
1514 (trama interna) + 4 (etiqueta VLAN interna) + 70 (IPv6 VXLAN) + 4 (VXLAN Transport VLAN Tag) = 1592 bytes
- Opcionalmente, se pueden añadir 8 bytes adicionales para
IPv6. En este caso, el tamaño de la trama externa es de 1600 bytes. - Puede modificar los valores de
Maximum Transmission Unit (MTU)en la configuración del conmutador según corresponda (por ejemplo, a 50, 54, 70 o 74 bytes). En este caso, es necesario que se admita el uso de tramasJumbo(tramas con un tamaño superior a los 1518 bytes estándar).
Se recomienda aumentar el tamaño de la trama cuando se utilicen redes virtuales VXLAN en una red real. VMware recomienda establecer MTU en 1600 bytes o más en conmutadores virtuales distribuidos.
Nota : El Ethernet tamaño de trama y MTU son características importantes de la trama. MTU indica el tamaño máximo de una carga útil encapsulada en la Ethernet trama (el tamaño del paquete IP, que tiene un valor predeterminado de 1500 bytes cuando Jumbo no se utilizan tramas de mayor tamaño). El tamaño de la trama Ethernet está compuesto por el tamaño de la carga útil, el tamaño de la cabecera Ethernet y el FCS.
Ejemplo de transferencia de datos en VXLAN
Veamos un ejemplo de transferencia de datos en una red con VMware VXLAN para comprender mejor la configuración y el principio de funcionamiento de VXLAN .
Imaginemos que tenemos dos hosts ESXi de VMware en un entorno VMware vSphere con VMware NSX configurado. La VM1 se está ejecutando en el primer host ESXi, y la VM2 se está ejecutando en el segundo host ESXi. Los adaptadores de red virtuales de ambas máquinas virtuales están conectados a la misma red VXLAN con VNI 121. Los hosts ESXi están conectados a diferentes subredes de la red física.
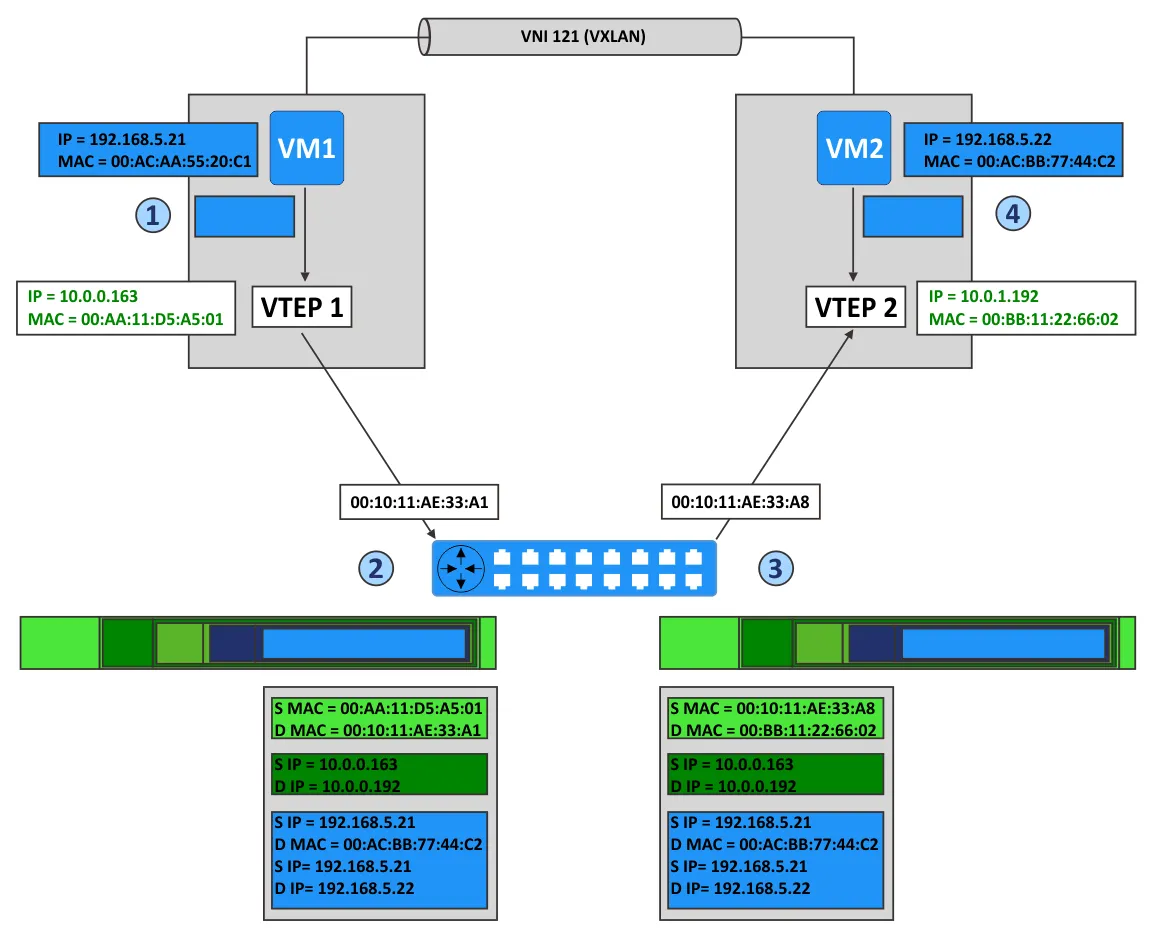
Etapa 1
La VM1 quiere enviar un paquete a la VM2. Veamos qué ocurre en esta situación.
- La VM1 envía el
ARPpaquete para solicitar laMACdirección del host con la dirección IP192.168.5.22. VTEP1, ubicado en el primer host ESXi, encapsula elARPpaquete en el paquete de multidifusión asociado a la red virtual conVNI 121.- Otros
VTEPsque reciben el paquete de multidifusión añaden la asociaciónVTEP1-VM1a susVXLANtablas. VTEP2recibe el paquete, lo descapsula y envía una difusión en los grupos de puertos de los conmutadores virtuales asociados aVNI 121y a la redVXLANcorrespondiente.- La VM2, ubicada en uno de estos grupos de puertos, recibe el paquete
ARPy envía una respuesta con su direcciónMAC(direcciónMACde la VM2). VTEP2, en el segundo host ESXi, crea un paquete de unidifusión, encapsula la respuesta de la VM2ARPen este paquete y envía el paquete utilizando el enrutamiento IP de vuelta aVTEP1.VTEP1desencapsula el paquete recibido y pasa los datos desencapsulados a la VM1.
espacio
Etapa 2
Ahora la VM1 conoce la MAC dirección IP de la VM2 y puede enviar paquetes a la VM2, tal y como se muestra en el esquema anterior para la comunicación entre máquinas virtuales.
- La VM1 envía el paquete IP desde su dirección IP (192.168.5.21) a la dirección IP de la VM2 (192.168.5.22).
VTEP1encapsula este paquete y añade las cabeceras:- Una
VXLANcabecera conVNI=121 - Una cabecera estándar
UDPcon elVXLANpuerto (UDP 4789) - Una cabecera IP estándar que contiene la dirección IP de destino de
VTEPy el0x011valor para definir elUDPprotocolo utilizado para la encapsulación - Una cabecera estándar
MACcon laMACdirección del siguiente dispositivo de capa 2 (el siguiente salto). En este ejemplo, se trata de la interfaz del router que tiene laMACdirección00:10:11:AE:33:A1. Este router realiza el enrutamiento para transferir paquetes desdeVTEP1aVTEP2.
- Una
VTEP2recibe el paquete porque la direcciónMACdeVTEP2está definida como dirección de destino.VTEP2desencapsula el paquete y detecta que contiene datos deVXLAN(VTEP2identifica el puertoUDP4789y, a continuación, identifica las cabeceras transportadasVXLAN).VTEPverifica que VM2, como destino, esté autorizada a recibir tramas deVNI 121y esté conectada al grupo de puertos correcto.- Tras la descapsulación, el paquete IP interno se transmite a la red virtual
NICde la VM2 conectada al grupo de puertos conVNI 121. - La VM2 recibe el paquete interno y lo gestiona como cualquier paquete IP habitual.
- Los paquetes se transfieren de la VM2 a la VM1 de la misma manera.
Compatibilidad con multidifusión
VXLAN Las redes superpuestas admiten los modos de comunicación de unidifusión, difusión y multidifusión en la red.
- La comunicación por unidifusión se utiliza para transferir datos entre dos hosts de la red. Los
VTEPsse definen normalmente de forma estática. - La comunicación de difusión es el modo en el que un host envía datos a todos los hosts de la red.
- La comunicación multicast es otro tipo de comunicación de uno a muchos. Los datos se envían a hosts seleccionados de la red, no a todos los hosts. Un ejemplo habitual del uso de multicast es la transmisión de vídeo en línea.
Internet Group Management Protocol (IGMP)se utiliza para la comunicación multicast.IGMPDebe habilitarse el snooping en los conmutadores de capa 2 (L2) yIGMP Querieren los enrutadores (L3).
Tenga en cuenta que la capacidad de utilizar VXLAN para el tráfico de multidifusión se debe al método de encapsulación MAC-in-UDP (explicado anteriormente), que permite establecer conexiones P2MP . En modo de multidifusión, los VTEPs remotos se pueden detectar automáticamente sin necesidad de definir manualmente todos los vecinos. Puede definir un grupo de multidifusión asociado a un VNI; a continuación, VTEP comienza a escuchar este grupo. El comportamiento de otros VTEPs es similar, y comienzan a escuchar el grupo si las VNI están configuradas correctamente.
VMware VXLAN Componentes
VMware vSphere, con hosts ESXi, vCenter y NSX, es el paquete de software necesario para configurar la virtualización de redes con el soporte de VXLAN. Veamos los componentes de VMware VXLAN y su rol en la instalación de redes VXLAN .
NSX-V es una solución para crear redes virtuales en un centro de datos con VMware vSphere.
En VMware vSphere con VMware NSX-V, conmutadores virtuales distribuidos (distributed vSwitches o DVS) se utilizan junto con VXLAN para la abstracción de redes. {288} No se recomienda utilizar un VXLAN estándar. La encapsulación
NIC se lleva a cabo entre el controlador de interfaz virtual de una máquina virtual () y el puerto lógico de un vSwitch distribuido, lo que proporciona transparencia para la red L3 subyacente y las máquinas virtuales. El dispositivo de puerta de enlace de servicios
NSX Edge VXLANactúa como puerta de enlace entre los hosts VXLAN (máquinas virtuales) y los hosts que no sonVXLAN . Algunos ejemplos de hosts que no son son un router de Internet, un servidor físico conectado a una red física, etc. La puerta de enlace perimetral puede traducir los ID de VXLAN de los segmentos de red de VXLAN para permitir que los hosts que no pertenecen aVXLAN se comuniquen con hosts o máquinas virtuales en redes de VXLAN .
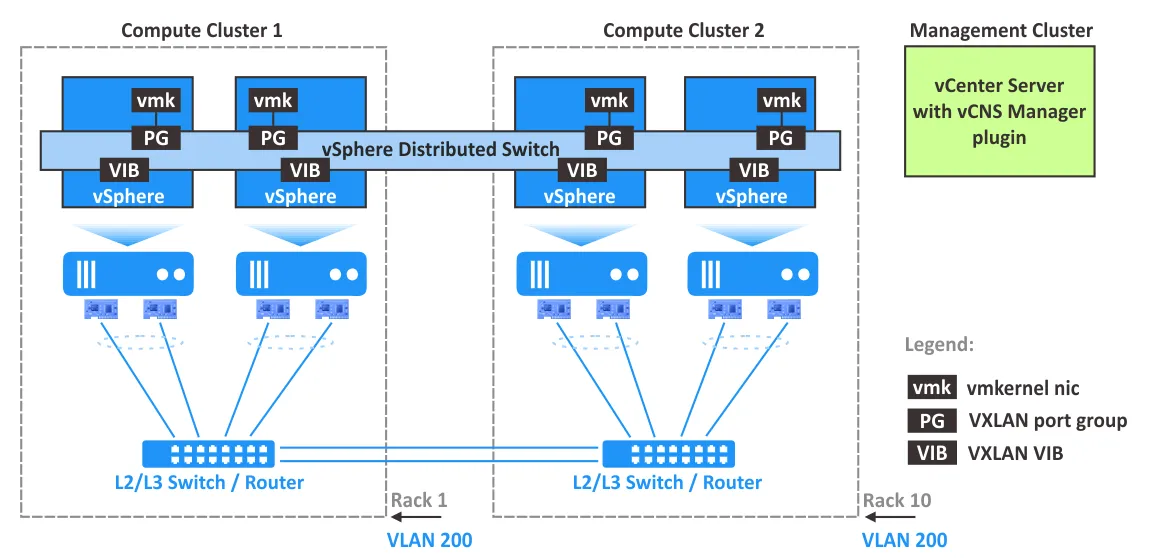
NSX Manager debe instalarse en un host ESXi gestionado por vCenter en el entorno vSphere. NSX Manager es un appliance virtual que se utiliza para configurar y gestionar los componentes de VMware NSX, incluidos los controladores, las puertas de enlace de servicios perimetrales y los conmutadores lógicos. NSX Manager proporciona una interfaz de usuario gráfica (una interfaz web) para una mejor experiencia de usuario. Tras instalar NSX Manager, se integra un plugin en VMware vSphere Client. Se recomienda instalar NSX Manager en un clúster con las funciones {303} y {304} habilitadas. Se utiliza una instancia de NSX Manager para dar servicio a un único entorno vCenter.
NSX Controller, denominado «plano de control central», es un sistema distribuido de gestión de estado que controla los túneles de transporte superpuestos y las redes virtuales, y proporciona capacidades de enrutamiento y conmutación lógica. NSX Controller es necesario para configurar las redes VXLAN y debe instalarse como un clúster de appliances virtuales de alta disponibilidad.
VXLAN VIB Los paquetes deben instalarse en los hosts ESXi para admitir las capacidades de VXLAN , incluida la funcionalidad de VTEP . El adaptador virtual de
vmknic transporta el tráfico de control, las respuestas a las solicitudes de DHCP , las solicitudes de ARP y las solicitudes de incorporación a multidifusión. La dirección IP única se utiliza para VTEP en cada host ESXi con el fin de transportar el tráfico de VXLAN en los túneles de host a host creados. Los grupos de puertos de
VXLAN en los conmutadores virtuales se configuran para definir cómo se transfiere el tráfico de entrada y salida de VXLAN a través de VTEP y los adaptadores de red físicos de los hosts ESXi. La configuración de
VTEP La configuración de cada host ESXi de VMware se gestiona en vCloud Networking and Security Manager, que es un punto central para la gestión de redes virtuales.
Se recomienda planificar la política de agrupación de interfaces NIC , los ajustes de conmutación por recuperación y el equilibrio de carga en un conmutador virtual distribuido en VMware vSphere al instalar VMware NSX con soporte para VMware VXLAN.
VXLAN
Resumen de las ventajas y desventajas de Una vez analizados los principios de funcionamiento de la configuración de y la implementación de VMware , veamos las ventajas y desventajas de . Ventajas: Redes altamente ampliables: un gran número de dominios de capa 2 que pueden extenderse entre varios centros de datos. Compatibilidad con multidifusión, multitenencia y segmentación de red. Flexibilidad: no es necesario. Se utilizan redes de capa 3 como red subyacente. No se produce sobrecarga de las redes físicas en la segunda capa. Se evita el desbordamiento de la tabla en los conmutadores físicos al conectar máquinas virtuales a las redes. Gestión centralizada de la red. Gestión cómoda después de la instalación y la configuración. Desventajas: La instalación y la configuración inicial son complicadas. Existe una sobrecarga en las cabeceras debido a las técnicas de encapsulación. La red subyacente debe admitir multidifusión para el tráfico de difusión, unidifusión desconocida y multidifusión ( ). Conclusión es un protocolo de encapsulación de red que se adopta en entornos de virtualización en los que es necesario conectar un gran número de máquinas virtuales a una red. permite crear una red L2 virtual sobre una red física L3 existente mediante la técnica de encapsulación . La virtualización de redes es el siguiente paso después de la virtualización de los recursos informáticos para instalar un centro de datos definido por software. La compatibilidad con la virtualización de redes de VMware, junto con VMware vSphere, es la solución adecuada para este fin. Esta combinación es ampliamente utilizada por los proveedores de nube, especialmente en grandes centros de datos. Si utiliza máquinas virtuales VMware vSphere en su sala de servidores o centro de datos, opte por soluciones integrales de copia de seguridad para VMware ESX, como NAKIVO Backup & Replication. La solución de NAKIVO ofrece potentes funciones, entre las que se incluyen copias de seguridad incrementales y coherentes con las aplicaciones. NAKIVO Backup & Replication se puede instalar en modo multiinquilino para ofrecer copia de seguridad como servicio y recuperación ante desastres como servicio. De este modo, los clientes de los MSP pueden realizar copias de seguridad de sus datos de forma segura sin afectar a otros clientes. ¡Descargue la edición gratuita de NAKIVO Backup & Replication y pruebe la solución!
VXLAN
VXLAN VXLAN
VXLAN
STPMAC
VXLAN
-
VXLAN BUM
VXLANVXLAN MAC-in-UDP VXLAN VMware NSX VXLAN