¿Qué es el almacenamiento inmutable de datos para backups?
Las copias de seguridad pueden ayudar a recuperar datos en caso de que la copia principal de producción se corrompa o se elimine. Sin embargo, dado el elevado riesgo de ciberataques y otras amenazas, las copias de seguridad también son vulnerables.
Una de las mejores formas de proteger los datos de las copias de seguridad frente a cualquier modificación o eliminación es utilizar un almacenamiento que admita la inmutabilidad. Descubre qué es la inmutabilidad de los datos, cómo funciona el almacenamiento inmutable y por qué el almacenamiento inmutable de datos mejora las posibilidades de protección y recuperación de los datos.

¿Qué es la inmutabilidad de los datos?
La inmutabilidad de los datos es un concepto de la informática y la gestión de datos que se refiere a aquellos datos que no pueden modificarse después de ser creados. En un modelo de datos inmutable, después de ser creados los datos, no pueden modificarse ni actualizarse; en su lugar, cualquier cambio da lugar a la creación de nuevos datos, dejando los datos originales sin modificar (si es posible aplicar los cambios). Este enfoque tiene importantes implicaciones y ventajas.
Los datos inmutables no siempre son la mejor opción, ya que existen situaciones en las que los datos mutables resultan más eficientes o adecuados. Sin embargo, en muchos casos, especialmente en sistemas de backup, sistemas concurrentes o distribuidos, la inmutabilidad puede simplificar el desarrollo y mejorar la fiabilidad.
¿Qué es el almacenamiento inmutable?
El almacenamiento inmutable es un tipo de almacenamiento de datos en el que, una vez que los datos se han escrito o almacenado, no pueden modificarse, alterarse ni eliminarse durante un periodo de tiempo determinado, si es que pueden eliminarse. Este concepto se utiliza a menudo en el contexto de la conservación, la protección de datos, el cumplimiento normativo y la seguridad de los datos. Los sistemas de almacenamiento inmutable están diseñados para garantizar la integridad y la inmutabilidad de los datos, normalmente por motivos legales o normativos, o para proteger la información crítica frente a cambios o eliminaciones no autorizados.
El almacenamiento inmutable añade una capa adicional de seguridad a los datos. Una vez que los datos se escriben en un sistema de almacenamiento inmutable, se vuelven resistentes a las modificaciones no autorizadas, lo que los protege de ciberataques y amenazas internas. El almacenamiento inmutable puede utilizarse en situaciones en las que es crucial mantener una cadena de custodia segura e ininterrumpida, como el almacenamiento de pruebas en casos judiciales o el almacenamiento de registros de transacciones financieras. Un ejemplo son las grabaciones de videovigilancia que se graban una sola vez y no pueden ser manipuladas ni eliminadas, para que sirvan como prueba en la investigación de actividades legales.
Los sistemas de almacenamiento inmutable se instalan para conservar los datos durante un período específico, garantizando que permanezcan inalterados y accesibles con fines de auditoría, cumplimiento normativo o archivo. Esto resulta crucial en sectores como el financiero, el sanitario y el jurídico, que son ámbitos con requisitos estrictos de conservación de datos. Ya sea para la protección de datos, el cumplimiento normativo (por ejemplo, {1}) o una mayor seguridad, el almacenamiento inmutable es un componente fundamental para garantizar la integridad de los datos y la resiliencia frente a la manipulación o los cambios no autorizados.
¿Cómo funciona el almacenamiento inmutable?
El almacenamiento inmutable funciona mediante la implementación de mecanismos y políticas que impiden que los datos se modifiquen, alteren o eliminen después de que se han escrito o almacenado. Los métodos específicos para lograr la inmutabilidad pueden variar en función de la tecnología y la arquitectura del sistema de almacenamiento. Las técnicas y principios utilizados en el almacenamiento inmutable son:
Write-Once-Read-Many (WORM).WORMEl almacenamiento está diseñado para permitir que los datos se escriban solo una vez y, una vez escritos, no puedan modificarse ni sobrescribirse. Esto suele lograrse mediante mecanismos físicos o lógicos que bloquean los datos después de su escritura, impidiendo cualquier modificación posterior.- Control de versiones de los datos . Algunos sistemas de almacenamiento inmutable admiten el control de versiones de los datos, en el que cada modificación de los datos da lugar a una nueva versión. Las versiones anteriores de los datos se conservan, lo que permite acceder a versiones históricas al tiempo que se garantiza que los datos originales permanezcan inalterados.
- Bloqueo y controles de acceso . Los sistemas de almacenamiento inmutable suelen incorporar controles de acceso y permisos para impedir que usuarios no autorizados intenten modificar o eliminar datos. Solo las personas o procesos autorizados pueden escribir en el almacenamiento, mientras que los demás solo pueden leer los datos.
- Políticas de retención . Los sistemas de almacenamiento inmutable suelen incluir políticas de retención que especifican durante cuánto tiempo deben conservarse los datos en un estado inalterado. Esto permite establecer la inmutabilidad durante un tiempo específico. Una vez que expira este período de retención, los datos pueden ser candidatos a su eliminación.
- Hash criptográfico . Muchos sistemas de almacenamiento inmutable utilizan técnicas de hash criptográfico para garantizar la integridad de los datos. Cuando se escriben los datos, se calcula un valor hash (una cadena de longitud fija derivada del contenido de los datos) y se almacena junto con los datos. Cualquier intento de modificar los datos dará lugar a un valor de hash diferente, lo que indicará una manipulación.
- Almacenamiento direccionable por contenido . Se trata de una arquitectura de almacenamiento que asigna un identificador único (normalmente un hash criptográfico) a cada dato. Este identificador se utiliza para recuperar los datos en lugar de las rutas de archivo tradicionales. Una vez que los datos se han escrito, no pueden modificarse sin cambiar su identificador.
- Registros de auditoría . Para garantizar el cumplimiento normativo y realizar un seguimiento de cualquier intento de acceso o modificación, los sistemas de almacenamiento inmutable suelen mantener registros de auditoría detallados que registran todas las interacciones con los datos almacenados.
- Medidas de seguridad de hardware y software . El almacenamiento inmutable puede utilizar medidas de seguridad de hardware o software para proteger los datos frente a amenazas físicas y lógicas, como precintos a prueba de manipulaciones, módulos de hardware seguros o algoritmos de consenso distribuido.
El almacenamiento inmutable se utiliza a menudo en combinación con otras tecnologías, como la cadena de bloques, las firmas digitales y las marcas de tiempo seguras, para mejorar aún más la autenticidad y la seguridad de los datos. La implementación específica del almacenamiento inmutable puede variar ampliamente en función de las necesidades y requisitos de la organización o el sector al que preste servicio.
Air Gap frente al almacenamiento inmutable
Un air gap es una medida de seguridad utilizada en informática y gestión de datos para aislar física y lógicamente un sistema o una red de entornos no seguros o potencialmente comprometidos. El término « “air gap” » implica que existe una brecha literal o una desconexión física entre el sistema o los datos protegidos y las redes externas, lo que dificulta que usuarios no autorizados o ciberataques puedan acceder a los datos, alterarlos o comprometerlos. El almacenamiento «
Air-gapped » es un soporte de almacenamiento que está físicamente desconectado de un ordenador o de una red. Los « Air gaps » se utilizan habitualmente para sistemas altamente sensibles o críticos, como los que gestionan información clasificada, los sistemas de control de infraestructuras críticas y las redes seguras gubernamentales o militares.
Un air gap proporciona una sólida capa de seguridad al aislar un sistema o los datos de las redes externas, pero no hace que el almacenamiento sea inmutable por sí mismo. El «air gap» se centra principalmente en aislar un sistema o una red de las amenazas externas, pero no garantiza por sí solo la inmutabilidad de los datos. Las organizaciones pueden combinar entornos de air-gapped con medidas de seguridad adicionales y prácticas y políticas de inmutabilidad de datos para lograr la ciberresiliencia dentro de ese contexto aislado y proteger así los datos frente a cambios no autorizados.
Un ejemplo de air-gapped almacenamiento
SAS, SATA, o USB HDD desconectado de un servidor o de una matriz de almacenamiento es un ejemplo habitual de air-gapped almacenamiento. Los archivos almacenados en dicha unidad de disco duro (HDD) no pueden modificarse porque este dispositivo está físicamente desconectado y apagado. Es inaccesible para el software. Los datos almacenados en esta unidad de disco duro desconectada están protegidos contra ataques de ransomware y otros cambios no deseados. Sin embargo, esta protección no se consigue mediante el uso de tecnologías inmutables, como ocurre con el almacenamiento inmutable moderno. No existen interruptores de protección contra escritura en el hardware ni ningún software que garantice la protección contra escritura en un disco duro estándar que se encuentre apagado. Por eso, el almacenamiento « air-gapped » y el almacenamiento inmutable son diferentes, a pesar de que se utilicen con fines similares.
Los cartuchos de cinta también se consideran almacenamiento « air-gapped ». Después de grabar una copia de seguridad en cinta, el ransomware no puede acceder al cartucho de cinta expulsado y los datos de la copia de seguridad no pueden modificarse.
Air-gapped El almacenamiento inmutable requiere más esfuerzo y tiempo de gestión en comparación con el almacenamiento inmutable que puede implementarse en un servidor, en una nube local o pública.
Soluciones de almacenamiento inmutable en la nube
Las soluciones de almacenamiento inmutable en la nube se refieren a servicios o sistemas de almacenamiento de datos basados en la nube que ofrecen la inmutabilidad como función principal. Estas soluciones garantizan que, una vez almacenados los datos en la nube, no puedan modificarse, alterarse ni eliminarse durante un periodo determinado o de acuerdo con políticas específicas y los principios del almacenamiento inmutable. El almacenamiento inmutable en la nube resulta especialmente valioso para las organizaciones que buscan proteger la integridad de los datos, cumplir los requisitos de conformidad, mejorar la seguridad de los datos e implementar estrategias de retención de datos en el entorno de la nube.
Ejemplos de almacenamiento inmutable en la nube
Varios proveedores de nube ofrecen soluciones de almacenamiento inmutable en la nube, diseñadas para proporcionar inmutabilidad de los datos y protección frente a modificaciones o eliminaciones no autorizadas. Varios proveedores de nube incluyen soluciones de almacenamiento inmutable en la nube como parte de su cartera. Por ejemplo, Amazon S3 (Simple Storage Service) ofrece Object Lock, una función que permite la inmutabilidad de los datos para los objetos S3 (almacenamiento de objetos inmutables). Microsoft Azure ofrece Azure Immutable Blob Storage, que permite a las organizaciones crear y gestionar datos inmutables en Azure Blob Storage. Veamos algunos ejemplos de soluciones de almacenamiento en la nube inmutable de algunos de los principales proveedores de nube:
Amazon S3 Object Lock. Amazon S3 ofrece una función denominadaObject Lockque permite a los usuarios crear objetos inmutables dentro de sus buckets de S3 para proporcionar almacenamiento de objetos inmutables en la nube pública. Los usuarios pueden elegir entre dos modos:Governancemodo, en el que los administradores pueden establecer políticas de retención, y elCompliancemodo, en el que, una vez bloqueado un objeto, no se puede eliminar ni modificar hasta que expire el periodo de retención.- Azure Blob Storage . Microsoft Azure ofrece Azure Blob Storage como parte de su Azure Blob Storage servicio. Azure Blob Storage permite a los usuarios establecer políticas de retención en sus contenedores de blobs, lo que impide cualquier modificación o eliminación de los blobs hasta que haya transcurrido el periodo de retención.
- Control de versiones de objetos de Google Cloud Storage . Nube de Google Storage ofrece el control de versiones de objetos como una forma de lograr la inmutabilidad. Cuando se habilita el control de versiones, cada modificación de un objeto crea una nueva versión de ese objeto, conservando el original. Los usuarios pueden configurar políticas de ciclo de vida de los objetos para gestionar las versiones a lo largo del tiempo, lo que puede incluir el establecimiento de períodos de retención para garantizar la inmutabilidad.
IBM Cloud Object Lock. IBM Cloud Object StorageofreceObject Lock, una función que permite a los usuarios aplicar la inmutabilidad a objetos específicos dentro de sus buckets. Al igual que otros proveedores de nube,Object Lockofrece tanto el modoGovernancecomo el modoCompliancepara distintos niveles de control sobre la retención de datos y la inmutabilidad.Oracle Cloud Storage Service Object Lock.Oracle Cloud Storage ServiceofreceObject Lock, que permite a los usuarios crear objetos inmutables con períodos de retención personalizables. Esta función resulta útil para organizaciones sujetas a normativas de retención de datos o aquellas que requieren una conservación estricta de los datos.
Estos ejemplos ponen de relieve cómo diversos proveedores de nube ofrecen soluciones para garantizar la inmutabilidad de los datos, principalmente mediante la creación de objetos inmutables o el uso de políticas de control de versiones y retención.
Almacenamiento inmutable local
El almacenamiento inmutable local se refiere al almacenamiento de datos que se encuentra físicamente en un dispositivo o sistema y está diseñado para garantizar la inmutabilidad de los datos almacenados. A diferencia de las soluciones de almacenamiento inmutable basadas en la nube, que dependen de servidores y servicios remotos, el almacenamiento inmutable local opera dentro de los límites de un único dispositivo, servidor o infraestructura local. Este tipo de almacenamiento resulta especialmente útil en situaciones en las que es necesario proteger los datos frente a modificaciones o eliminaciones no autorizadas a nivel local.
Las características clave del almacenamiento inmutable local son:
- Protección contra escritura basada en hardware . El almacenamiento inmutable local puede lograrse mediante mecanismos de hardware que impiden físicamente que los datos sean sobrescritos o modificados. Por ejemplo, los dispositivos o soportes de almacenamiento protegidos contra escritura, como los discos ópticos, permiten escribir datos una sola vez y, a continuación, protegen dichos datos frente a modificaciones posteriores.
- Características del sistema de archivos . Algunos sistemas de archivos admiten funciones que pueden utilizarse para implementar la inmutabilidad local. Por ejemplo, en sistemas operativos similares a Linux, se puede utilizar el comando
chattrpara establecer atributos como «i» (inmutable) en los archivos, lo que impide que se modifiquen o se eliminen. - Software especializado . Existen soluciones de software diseñadas para crear entornos de almacenamiento inmutables locales. A menudo se basan en hash criptográfico, firmas digitales y controles de acceso para garantizar la integridad y la inmutabilidad de los datos.
Ejemplos de almacenamiento inmutable local
Los ejemplos de almacenamiento inmutable local que se utilizan en la práctica son:
- Discos ópticos (
CD-R, DVD-R, Blu-raydisc): Los discos ópticos de una sola escritura son un ejemplo clásico de almacenamiento inmutable local. Una vez que los datos se graban en estos discos, no pueden modificarse ni eliminarse sin dañar físicamente el soporte. - Dispositivos de almacenamiento protegidos contra escritura : Las tarjetas SD flash incorporan interruptores de protección contra escritura y algunos discos duros USB cuentan con mecanismos que impiden que los datos se modifiquen una vez activada la protección contra escritura.
- Sistemas de archivos inmutables : Algunos sistemas de archivos especializados, como los
WORM (Write-Once-Read-Many), están diseñados para garantizar la inmutabilidad de los datos a nivel del sistema de archivos (por ejemplo,Sun QFS). Impiden que se modifiquen los datos almacenados después de que se han escrito. - Bases de datos de cadena de bloques : Las bases de datos de cadena de bloques son una forma de almacenamiento inmutable que se utiliza para aplicaciones descentralizadas. En la cadena de bloques, los datos se almacenan en una serie de bloques, y cada bloque contiene un hash criptográfico del anterior. Esta cadena de bloques garantiza la inmutabilidad de los datos almacenados.
- Módulos de hardware seguros : Algunos módulos de seguridad de hardware (
HSMs) y enclaves seguros proporcionan capacidades de almacenamiento local inmutable al proteger las claves criptográficas y los datos confidenciales contra la manipulación o el acceso no autorizado.
El uso de tecnologías inmutables y almacenamiento inmutable puede implementarse en dispositivos de almacenamiento convencionales dentro de la infraestructura local. Los soportes ópticos, como CD-R, DVD-R y Blu-Ray, así como las tarjetas flash SD, pueden ayudar a proteger pequeñas cantidades de datos, lo que puede resultar conveniente para usuarios individuales en modo manual. En cuanto a las organizaciones y los entornos de producción, se puede implementar un sistema de archivos con la configuración de « WORM » y otras soluciones de almacenamiento ampliable para lograr una protección eficiente mediante la automatización. Las soluciones de almacenamiento inmutable basadas en la nube pueden dar respuesta a una gama más amplia de usos prácticos, incluyendo el acceso remoto y la colaboración.
¿Es la cinta un soporte de almacenamiento inmutable?
Almacenamiento en cinta se puede utilizar para proporcionar una forma de almacenamiento inmutable. El almacenamiento en cinta es un medio versátil que permite escribir, sobrescribir y eliminar datos al igual que otras formas de almacenamiento. Sin embargo, las organizaciones pueden implementar prácticas y políticas para que el almacenamiento en cinta se comporte de manera inmutable.
Las organizaciones pueden utilizar una estrategia de «escritura única» al almacenar datos en cinta, lo cual resulta útil para hacer backup en cinta. Esto significa que los datos se escriben en la cinta una sola vez, y después de ese momento, la cinta se trata como de solo lectura. Una vez que los datos se han escrito en una cinta de esta manera, no pueden modificarse ni eliminarse sin destruir físicamente la cinta. Los cartuchos de cinta tienen un interruptor de protección contra escritura. También existen cartuchos especiales VolSafe que solo pueden utilizarse una vez para escribir datos.
Sin embargo, es importante señalar que el mantenimiento y la gestión de almacenamiento inmutable en cinta pueden resultar más complejos y menos prácticos que el uso de soluciones modernas de almacenamiento inmutable basadas en la nube o en disco, que a menudo incluyen funciones integradas para la inmutabilidad de los datos y el control de acceso.
Almacenamiento inmutable en NAS
Algunos sistemas de almacenamiento conectado a la red (NAS), como NAS de Synology y NAS QNAP, admiten el almacenamiento inmutable, que se puede configurar en la interfaz web del sistema operativo nativo del proveedor instalado en el NAS. Esta es una opción más para configurar el almacenamiento inmutable de forma local. La configuración de la inmutabilidad para un dispositivo de escritura única carpeta compartida en un NAS es sencilla.
Copia de seguridad inmutable
Una copia de seguridad inmutable es aquella que no se puede modificar ni eliminar. Backup inmutable es uno de los usos prácticos más habituales del almacenamiento de backups inmutables. Si se establece un periodo de caducidad, la copia de seguridad inmutable solo se puede eliminar después de transcurrido dicho periodo. Las copias de seguridad inmutables son utilizadas por organizaciones de todos los sectores.
Las copias de seguridad son uno de los principales objetivos de los atacantes de ransomware, ya que estos saben que disponer de una copia de seguridad permite a la víctima restaurar los datos sin tener que pagar un rescate. Las copias de seguridad ubicadas en un almacenamiento inmutable protegen a los usuarios y a las organizaciones contra el cifrado, la corrupción y la eliminación de datos en las copias de seguridad. Al utilizar el Regla de backup «3-2-1», que requiere disponer de al menos tres copias de los datos en al menos dos soportes diferentes, uno de los cuales debe almacenarse de forma externa, resulta más fiable contar con una copia de los datos en un almacenamiento inmutable. Puede tratarse de una copia adicional (la cuarta) de los datos. Si las copias principales de los datos se ven comprometidas, es posible restaurar los datos a partir de la copia de seguridad inmutable.
Copia de seguridad en almacenamiento inmutable con NAKIVO
NAKIVO Backup & Replication es una solución moderna de protección de datos que permite realizar copias de seguridad en repositorios que admiten la inmutabilidad. Puede configurar la inmutabilidad implementando un repositorio de backups en las siguientes ubicaciones:
- Una máquina física o virtual:
- Un repositorio de backups con inmutabilidad asignado a un Transportador instalado en una máquina Linux
- Una nube pública que admita la inmutabilidad:
- Amazon S3
- Azure Blob Storage
- Wasabi
- Backblaze B2
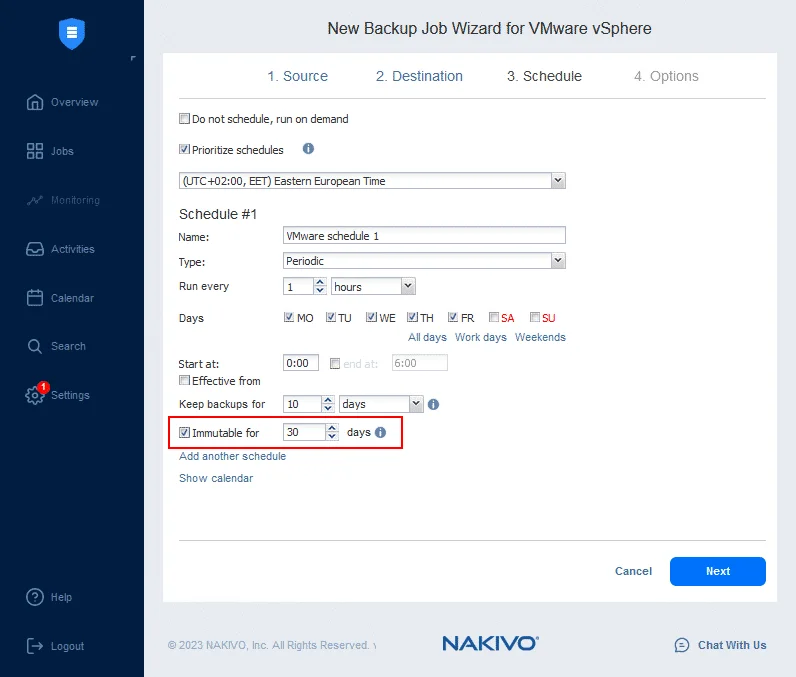
Además, puede instalar una appliance virtual para VMware vSphere y Imagen de máquina de Amazon (Amazon Machine Image) preconfigurados (AMI) para Amazon EC2 con un repositorio de backups integrado y reforzado con la inmutabilidad habilitada.