Arten von Netzwerktopologien erklärt
Beim Aufbau eines Computernetzwerks müssen Sie festlegen, welche Netzwerktopologie Sie verwenden möchten. Heutzutage werden mehrere Arten von Netzwerktopologien verwendet, die jeweils ihre Vor- und Nachteile haben. Die von Ihnen gewählte Topologie bestimmt die optimale Leistung Ihres Netzwerks, die Optionen für die Skalierbarkeit, die Wartungsfreundlichkeit und die Kosten für den Aufbau des Netzwerks. Deshalb ist es wichtig, den richtigen Typ der Netzwerktopologie auszuwählen.
Dieser Blogbeitrag behandelt die Arten von Netzwerktopologien sowie deren Vorteile und Nachteile. Außerdem enthält er Empfehlungen dazu, welche Netzwerktopologie in verschiedenen Szenarien verwendet werden sollte. Praktische Beispiele für die Verwendung bestimmter Arten von Netzwerktopologien können Ihnen helfen zu verstehen, wann die jeweilige Topologie eingesetzt werden kann.
Was ist eine Netzwerktopologie?
Die Netzwerktopologie oder Netzwerkkonfiguration definiert die Struktur des Netzwerks und die Art und Weise, wie Netzwerkkomponenten verbunden sind. Arten von Netzwerktopologien werden der Einfachheit und Übersichtlichkeit halber normalerweise in Netzwerktopologiediagrammen dargestellt. Es gibt zwei Arten von Netzwerktopologien: physische und logische.
Die physische Topologie beschreibt, wie Netzwerkgeräte (Computer, Stationen oder Knoten genannt) physisch in einem Computernetzwerk verbunden sind. Das geometrische Schema, Verbindungen, Zusammenschaltungen, der Standort der Geräte, die Anzahl der verwendeten Netzwerkadapter, die Arten von Netzwerkadaptern, der Kabeltyp, Kabelstecker und andere Netzwerkgeräte sind Aspekte der physischen Netzwerktopologie.
Die logische Topologie stellt den Datenfluss von einer Station zu einer anderen dar, wie die Daten übertragen und empfangen werden, den Datenpfad im Netzwerk und welche Protokolle verwendet werden. Die logische Netzwerktopologie erklärt, wie Daten über eine physische Topologie übertragen werden. Cloud- und Virtuelles Netzwerk sind Bestandteil der logischen Topologie.
Punkt-zu-Punkt-Netzwerktopologie
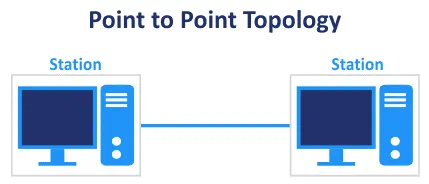
Die Punkt-zu-Punkt-Netzwerktopologie ist die einfachste Netzwerktopologie und wird verwendet, wenn nur zwei Computer oder andere Netzwerkgeräte miteinander verbunden sind. In diesem Fall wird ein einzelnes Kabel verwendet. Das häufigste Beispiel für eine Punkt-zu-Punkt-Netzwerktopologie ist die Verbindung zweier Computer (die über Ethernet-Netzwerkadapter mit RJ-45-Ports verfügen) mit einem Twisted-Pair-Kabel (UTP Cat 5e, FTP Cat 5e, STP Cat 5e, usw.). Der Typ der Punkt-zu-Punkt-Topologien wird auch als P2P-Topologie bezeichnet.
Im letzten Abschnitt des Blogbeitrags erfahren Sie mehr über die verschiedenen Kabeltypen.
Ein Ethernet-Crossover-Kabel der Kategorie 5e ist ein Kabel mit vier verdrillten Adernpaaren. Das Kabel verfügt an beiden Enden über RJ-45-Stecker, wobei an einem Ende die T568A-Verdrahtung und am anderen Ende die T568B-Verdrahtung vorliegt. Das Crossover-Kabel wird zum Verbinden von Geräten desselben Typs verwendet, beispielsweise von zwei Ethernet-Karten verschiedener Computer. Moderne Netzwerkkarten können bei der Verbindung zweier Computer in einer Punkt-zu-Punkt-Netzwerktopologie auch mit einem Patchkabel ohne Crossover-Kabel betrieben werden. Die Verbindung ist dank des Supports für Ethernet Auto MDI-X (Medium Dependent Interface Crossover) möglich.
Patchkabel werden verwendet, um eine Netzwerkkarte eines Computers mit einem Switch zu verbinden und Switches untereinander zu verbinden. Beide Enden eines Patchkabels werden nach dem T568B-Standard gecrimpt (T568A kann ebenfalls für beide Enden des Patchkabels verwendet werden, diese Vorgehensweise ist jedoch nicht üblich).

Bus-Netzwerktopologie
In einer Bus-Topologie wird das Hauptkabel als gemeinsames Kabel oder Backbone-Kabel bezeichnet. Die Stationen werden über weitere Kabel, die als Abzweigleitungen bezeichnet werden, an dieses Hauptkabel angeschlossen. Zum Verbinden der Abzweigleitungen mit dem Hauptkabel wird ein Abzweiggerät verwendet. Zum Aufbau des Netzwerks in einer Bus-Topologie wird üblicherweise ein RG-58-Koaxialkabel mit einer Impedanz von etwa 50–52 Ohm verwendet. BNC-Stecker (Bayonet Neill-Concelman) werden verwendet, um Teile des Netzwerks miteinander zu verbinden und ein Kabel an die Netzwerkkarte anzuschließen. Abschlusswiderstände sind Geräte, die an jedem Ende des Backbone-Kabels installiert werden, um Signale zu absorbieren und zu verhindern, dass diese zum Bus zurückreflektiert werden (die Rückreflexion von Signalen verursacht schwerwiegende Probleme im Netzwerk).

Der Installationsaufwand für die Bus-Topologie ist mittel. Diese Topologie erfordert weniger Kabel als andere Netzwerktopologien und ist kostengünstiger. Diese Netzwerktopologie wird für kleine Netzwerke verwendet. Die Skalierbarkeit ist gering, da die Länge des Backbone-Kabels begrenzt ist, ebenso wie die Anzahl der Stationen, die an das Backbone-Kabel angeschlossen werden können. Jedes Netzwerkgerät ist an ein einziges Kabel angeschlossen.
Eine Bus-Topologie erschwert die Erkennung von Netzwerkausfällen. Ist das Hauptkabel beschädigt, fällt das Netzwerk aus. Jeder zusätzliche Knoten verlangsamt die Datenübertragungsgeschwindigkeit im Netzwerk. Daten können nur in eine Richtung gesendet werden und sind half-duplex. Wenn eine Station ein Paket an eine Zielstation sendet, wird das Paket an alle Stationen gesendet (Broadcast-Kommunikation). Allerdings empfängt nur die Zielstation das Paket (nach Überprüfen der Ziel-MAC-Adresse im Datenrahmen). Dieses Funktionsprinzip führt zu einer Überlastung des Netzwerks und ist nicht effizient. Das Netzwerk vom Typ Bustopologie arbeitet im half-duplex -Modus.

Der half-duplex-Modus ermöglicht es den Stationen im Netzwerk nicht, gleichzeitig Daten zu senden und zu empfangen. Die gesamte Kanalbandbreite wird verwendet, wenn Daten in eine der beiden Richtungen übertragen werden. Wenn eine Station Daten sendet, können die anderen Stationen nur Daten empfangen.
Im full-duplex-Modus können beide Stationen gleichzeitig Daten senden und empfangen. Die Verbindungskapazität wird zwischen Signalen geteilt, die in die eine beziehungsweise in die andere Richtung übertragen werden. Die Verbindung muss über zwei separate physische Pfade zum Senden und Empfangen von Daten verfügen. Alternativ kann die gesamte Kapazität zwischen Signalen aufgeteilt werden, die in beide Richtungen übertragen werden.
10BASE2 ist Teil der IEEE-802.3-Spezifikationen, die für Ethernet-Netzwerke mit Koaxialkabel verwendet werden. Die maximale Kabellänge liegt zwischen 185 und 200 Metern. Die maximale Länge eines dicken Koaxialkabels für den 10BASE5-Standard beträgt 200 Meter.
CSMA/CD (Trägerprüfung-Mehrfachzugriff/Kollisionserkennung) ist die Technologie, die verwendet wird, um Kollisionen im Netzwerk zu verhindern (wenn zwei oder mehr Geräte gleichzeitig Daten übertragen und dies zur Beschädigung der übertragenen Daten führt). Dieses Protokoll entscheidet, welche Station zu welchem Zeitpunkt Daten übertragen darf. IEEE 802.3 ist der Standard, der LAN-Zugriffsmethoden (lokales Netzwerk) unter Verwendung des CSMA/CD-Protokolls definiert.
Token Bus
IEEE 802.4 ist der Token Bus-Standard, der zum Erstellen eines logischen token ring in Netzwerken verwendet wird, die mit der Bustopologie aufgebaut sind. Ein Token wird von einer Station zur nächsten in einer festgelegten Reihenfolge weitergegeben, die den logischen Ring im Uhrzeigersinn oder gegen den Uhrzeigersinn darstellt. In der folgenden Abbildung sind für Station 3 die Nachbarn Station 1 und Station 5, und eine davon wird abhängig von der Richtung zur Datenübertragung ausgewählt. Nur der Tokeninhaber (die Station, die das Token besitzt) kann Frames im Netzwerk übertragen. IEEE 802.4 ist komplexer als das IEEE-802.3-Protokoll.
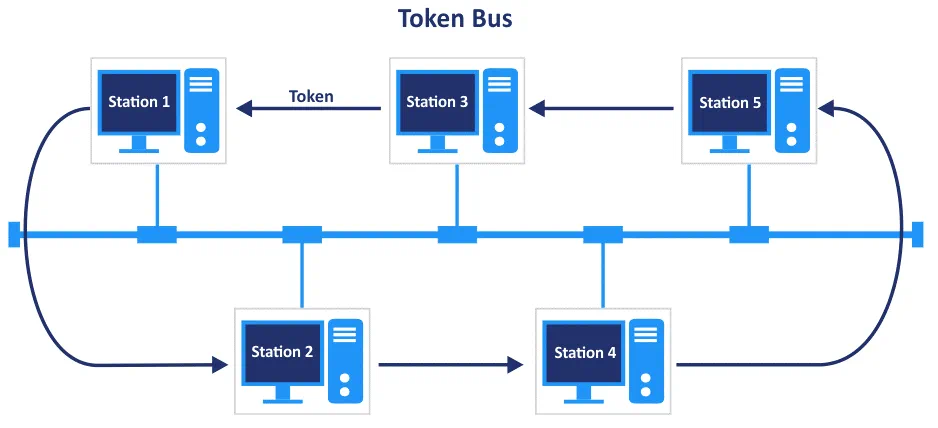
Das Token Bus-Rahmenformat . Die gesamte Rahmengröße beträgt 8202 Byte, und der Rahmen besteht aus 8 Feldern. 
- Die Präambel (1 Byte) dient der Synchronisation.
- Das Start-Trennzeichen (1 Byte) ist das Feld, das den Beginn des Rahmens markiert.
- Die Rahmensteuerung (1 Byte) überprüft, ob es sich bei diesem Rahmen um einen Steuerrahmen oder einen Datenrahmen handelt.
- Die Zieladresse (2–6 Bytes) gibt die Adresse der Zielstation an.
- Die Quelladresse (2–6 Bytes) gibt die Adresse der Quelle an.
- Die Nutzlast (0–8182 Bytes) ist ein Feld variabler Länge zur Übertragung der Nutzdaten aus der Netzwerkschicht. 8182 Bytes ist der Maximalwert, wenn eine 2-Byte-Adresse verwendet wird. Beträgt die Adresslänge 6 Bytes, so beträgt die maximale Größe des Nutzlastfeldes entsprechend 8174 Bytes.
- Die Prüfsumme (4 Bytes) dient der Fehlererkennung.
- Das Endzeichen (1 Byte) markiert das Ende des Frames.
Die Bus-Netzwerktopologie wird für Netzwerke mit hohem Datenverkehr nicht empfohlen. Da die Bus-Netzwerktopologie mit Koaxialkabeln in den 1990er Jahren verwendet wurde und die maximale Geschwindigkeit 10 Mbit/s beträgt, sollten Sie diese Topologie heutzutage nicht mehr zum Aufbau Ihres Netzwerks verwenden.
Ring-Netzwerktopologie
Die Ring-Netzwerktopologie ist eine Abwandlung der Bus-Topologie. In der Ring-Netzwerktopologie ist jede Station mit zwei anderen Stationen auf beiden Seiten verbunden. Die beiden anderen Stationen sind Nachbarn dieser Station. Daten werden sequenziell in eine Richtung übertragen, daher arbeitet das Netzwerk im half-duplex Modus. Es gibt keine Abschlusswiderstände, und die letzte Station ist mit der ersten Station im Ring verbunden. Die Ringtopologie ist schneller als die Bus-Topologie. Das Koaxialkabel und die Steckverbinder, die für die Installation eines Netzwerks mit Ringtopologie verwendet werden, sind dieselben wie bei der Bus-Netzwerk-Topologie.

Wenn Sie ein großes Netzwerk mit Ringtopologie aufbauen, sollten Sie Repeater einsetzen, um Datenverluste bei der Datenübertragung zwischen Stationen über lange Kabelabschnitte zu vermeiden. Im Allgemeinen fungiert jede Station als Repeater und verstärkt das Signal. Nach der Übertragung wandern die Daten entlang des Rings und passieren dabei Zwischenknoten, bis sie vom Zielgerät empfangen werden.
Bei einer hohen Anzahl an an das Netzwerk verbundenen Stationen kann es zu einer höheren Latenz kommen. Befinden sich beispielsweise 100 Computer im Netzwerk und sendet der erste Computer ein Paket an den 100. Computer im Ring, muss das Paket 99 Stationen durchlaufen, um den Zielcomputer zu erreichen. Beachten Sie, dass Daten sequenziell übertragen werden. Alle Knoten müssen aktiv bleiben, um Daten zu übertragen, weshalb die Ringtopologie als aktive Netzwerktopologie klassifiziert wird. Das Risiko von Paketkollisionen wird verringert, da jeweils nur ein Knoten im Netzwerk Pakete senden kann. Dieser Ansatz ermöglicht jedem Knoten im Netzwerk die gleiche Bandbreite.
Token-Ring
Das token ring Netzwerk ist die Umsetzung des IEEE 802.5-Standards. Diese Topologie basiert auf einem tokenbasierten System. Token ring ist die 1984 von IBM eingeführte Technologie. Das Token ist ein Marker, der in einer Richtung durch den Ring wandert. Nur der Knoten, der das Token besitzt, kann Daten übertragen.
Die erste Station, die im Netzwerk den Betrieb aufnimmt, wird zur Überwachungsstation oder zum aktiven Monitor, kontrolliert den Netzwerkstatus und entfernt im Ring verbleibende Frames. Andernfalls zirkulieren diese Frames unbegrenzt lange im Ring. Der aktive Monitor dient außerdem dazu, verlorene Tokens zu vermeiden (durch Generierung eines neuen Tokens) und Taktfehler zu beheben.
Das IEEE-802.5-Rahmenformat für ein token ring Netzwerk ist in der folgenden Abbildung dargestellt.
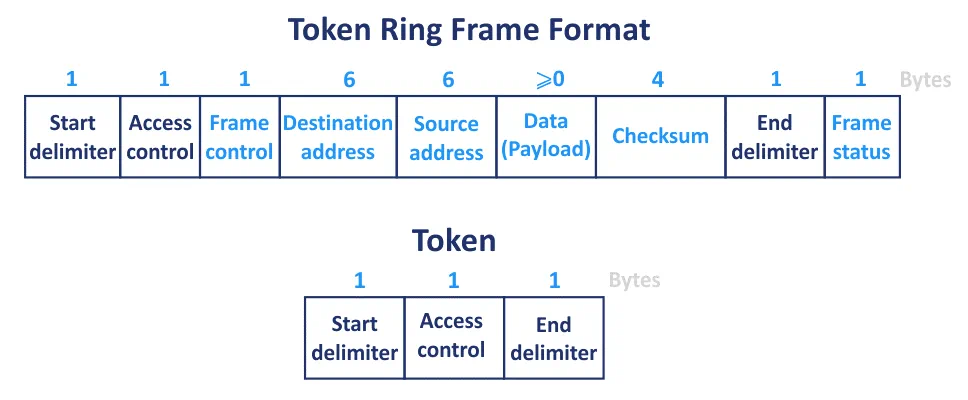
- Das Start-Trennzeichen (1 Byte) dient der Synchronisation und der Benachrichtigung einer Station über das Eintreffen eines Tokens.
- Die Zugriffskontrolle (1 Byte) enthält das Token-Bit, das Monitor-Bit und die Prioritätsbits.
- Rahmensteuerung (1 Byte)
- Zieladresse (6 Bytes) – definiert die MAC-Adresse des Zielgeräts.
- Quelladresse (6 Bytes) – definiert die MAC-Adresse des Absenders.
- Nutzdaten (0 Bytes oder mehr) sind die in einem Rahmen übertragenen Nutzdaten (IP-Paket), wobei die Größe der Nutzdaten zwischen 0 und der maximalen Token-Haltezeit variieren kann.
- Die Prüfsumme (4 Byte), die auch als Frame Check Sequence oder CRC (Cyclic Redundancy Check) bezeichnet wird, dient zur Fehlerprüfung im Frame. Beschädigte Frames werden verworfen.
- Das Endzeichen (1 Byte) markiert das Ende des Frames.
- Der Frame-Status (1 Byte) ist ein Feld, das zum Beenden eines Datenframes verwendet wird und als ACK dient. Dieses Feld kann vom Empfänger gesetzt werden und zeigt an, ob die MAC-Adresse erkannt und der Frame kopiert wurde.
Der Installationsaufwand für die Ringtopologie ist mittel. Wenn Sie ein Netzwerkgerät hinzufügen oder entfernen möchten, müssen Sie nur zwei Verbindungen ändern. Die Ringtopologie ist kostengünstig zu installieren. Doch damit enden bereits die Vorteile. Betrachten wir nun die Nachteile der Ring-Netzwerktopologie. Jeder Abschnitt des Netzwerks kann eine Fehlerquelle darstellen. Ein Ausfall kann durch ein defektes Kabel, einen beschädigten Netzwerkadapter eines Computers, eine unterbrochene Kabelverbindung usw. verursacht werden. Im Falle eines Verbindungsausfalls fällt das gesamte Netzwerk aus, da ein Signal nicht weitergeleitet werden und die Fehlerquelle nicht passieren kann. Der Ausfall einer Station führt zum Ausfall des gesamten Netzwerks. Alle Daten durchlaufen den Ring, indem sie alle Knoten passieren, bis sie den Zielknoten erreichen. Die Fehlerbehebung ist schwierig.
Alle Knoten im Netzwerk mit Ringtopologie teilen sich die Bandbreite. Wenn dem Ring weitere Knoten hinzugefügt werden, kommt es daher zu Kommunikationsverzögerungen und einer Verschlechterung der Netzwerkleistung. Um das Netzwerk neu zu konfigurieren oder Knoten hinzuzufügen bzw. zu entfernen, muss das Netzwerk vom Netz getrennt werden und bleibt offline. Netzwerkausfälle sind für ein Unternehmen weder praktisch noch kosteneffizient. Daher ist die Ring-Netzwerktopologie nicht die beste Wahl für den Aufbau eines skalierbaren und zuverlässigen Netzwerks.
Die Ring-Netzwerktopologie in lokalen Netzwerken war in den 1990er Jahren beliebt, bis der Ethernet-Standard mit Twisted-Pair-Kabeln und die fortschrittlichere Sterntopologie massenhaft zum Einsatz kamen. Heutzutage wird die Ringtopologie nicht mehr verwendet und aufgrund der geringen Netzwerkgeschwindigkeit von 4 oder 16 Mbit/s sowie der anderen oben genannten Nachteile weder für den privaten noch für den geschäftlichen Einsatz empfohlen.
Der Doppelring
Der Doppelring ist eine modifizierte Version der Ringtopologie. Durch Hinzufügen einer zweiten Verbindung zwischen den Knoten in einem Ring wird die Datenübertragung in beide Richtungen ermöglicht, wodurch das Netzwerk im full-duplex Modus arbeitet. Die Daten werden im Netzwerk sowohl im Uhrzeigersinn als auch gegen den Uhrzeigersinn gesendet. Fällt eine Verbindung im ersten Ring aus, kann der zweite Ring als Backup dienen, um den Netzwerkbetrieb aufrechtzuerhalten, bis das Problem im ersten Ring behoben ist.

Der optische Ring in modernen Netzwerken nutzt die Ring-Netzwerktopologie. Diese Netzwerktopologie wird vor allem von Internetdienstanbietern (ISP) und Managed Services Providern (MSP) verwendet, um Verbindungen in Weitverkehrsnetzwerken (WAN) herzustellen.
Technologien und Standards zur Erstellung eines Glasfaserrings:
- Resilient Packet Ring (RPR), auch bekannt als IEEE 802.17
- STP (Spanning Tree Protocol), um Schleifen im Netzwerk zu vermeiden
- Ring mit gemeinsamem Schutz über mehrere Abschnitte (MS-SPRing/4, MS-SPRing/2 usw.)
- Schutz der Subnetzverbindung (SNCP)
- Bidirektionale Ringe mit Leitungsumschaltung und vier Fasern (BLSR/4), BLSR/2 usw.
- Synchrones Transportmodul (STM-4, STM-16, STM-64 usw.)
- Synchronous Optical Networking (SONET) und Synchronous Digital Hierarchy (SDH)
Professionelle Netzwerkgeräte wie Switches, die die entsprechenden Standards unterstützen, werden zum Erstellen eines Glasfaserrings verwendet. Der Preis für diese Hardware ist hoch. Der optische Ring mit hoher Verfügbarkeit wird verwendet, um Knoten in verschiedenen Stadtbezirken oder in verschiedenen Städten mit dem hochverfügbaren und schnellen Netzwerk zu verbinden.
Sterntopologie
Die Sterntopologie ist aufgrund der vielen Vorteile, die sie bietet, die heutzutage am häufigsten verwendete Netzwerktopologie. Diese Topologie erfordert eine zentrale Einheit, die als Switch bezeichnet wird, und alle anderen Netzwerkgeräte werden mit einem eigenen Netzwerkkabel an diesen Switch angeschlossen. Ein Switch verfügt über mehrere Ports (normalerweise 4, 5, 8, 16, 24, 48 usw.), und alle erforderlichen Stationen werden mit dem Switch verbunden, um im Netzwerk miteinander zu interagieren. In diesem Fall gibt es keine direkten physischen Verbindungen zwischen den beiden Stationen. Wenn zwei Stationen im Netzwerk miteinander interagieren, verlässt ein Frame den Netzwerkadapter des Senders und wird an den Switch gesendet. Anschließend leitet der Switch den Frame an die Netzwerkkarte der Zielstation weiter.

Die Sterntopologie lässt sich einfach skalieren. Wenn ein Switch über keine freien Ports verfügt, ersetzen Sie ihn durch einen Switch mit mehr Ports oder verbinden Sie einen zweiten Switch mit einem Patchkabel mit dem vorhandenen Switch, um das Netzwerk der Sterntopologie zu erweitern. Beachten Sie, dass diese Verbindung zwischen Switches bei hoher Netzwerkauslastung einen Engpass darstellt, da die Datenübertragungsrate zwischen Stationen, die an verschiedene Switches angeschlossen sind, geringer sein kann als die Datenübertragungsrate zwischen Stationen, die an Ports desselben Switches angeschlossen sind. Wenn Sie dem Netzwerk eine Station hinzufügen müssen, nehmen Sie ein Patchkabel, stecken Sie ein Ende in den Netzwerkadapter des Endgeräts und das andere Ende in den Switch.
Wenn eine der an einen Switch angeschlossenen Stationen ausfällt, funktioniert das Netzwerk ohne Unterbrechung weiter. Wenn ein Switch offline geht, kann das Netzwerk nicht betrieben werden. Die Modi Full-duplex und half-duplex werden in der Sternnetzwerktopologie unterstützt. Diese Topologie ist hinsichtlich der Wartung einfach.
Vermeiden Sie Schleifen beim Verbinden von Netzwerkgeräten. Wenn zwischen zwei Netzwerkgeräten, die auf der zweiten Schicht arbeiten, mehr als zwei Verbindungen vorhanden sind, wird eine Schleife erstellt. Wenn Sie beispielsweise zwei Switches mithilfe von zwei Patchkabeln verbinden oder ein Patchkabel in zwei Ports eines Switches einstecken, entsteht eine Schleife. Die Schleife führt zu Kommunikationsstörungen innerhalb des Netzwerks und zu Broadcast-Stürmen, die so lange andauern, bis Sie das nicht benötigte Netzwerkkabel entfernen und den Switch ausschalten. Wenn Sie redundante Verbindungen erstellen möchten, verwenden Sie Geräte mit mehreren Netzwerkadaptern, die NIC-Teaming oder Link-Aggregation unterstützen.

Hub vs. Switch: Was ist der Unterschied?
Sowohl ein Hub als auch ein Switch werden verwendet, um mehrere Geräte in einem lokalen Netzwerk (LAN) zu verbinden, das die Sternnetzwerktopologie verwendet. Wenn ein Signal, das einen Frame kodiert, an einem Port eines Hubs eintrifft (eine sendende Station, die mit diesem Port über ein Kabel verbunden ist), wird das Signal an alle Ports des Hubs und damit an alle mit dem Hub verbundenen Geräte gesendet. Nur die Station, deren Netzwerkkarte die MAC-Adresse besitzt, die im Frame als Ziel-MAC-Adresse definiert ist, kann den Frame empfangen. Alle anderen mit dem Hub verbundenen Netzwerkgeräte, die keine Zielgeräte sind und deren Netzwerkadapter andere MAC-Adressen besitzen, erkennen die gesendeten Signale und verwerfen diesen Frame. Der Nachteil des Hubs besteht darin, dass das Netzwerk überlastet wird. Anstatt einen Frame vom Hub an eine Zielnetzwerkkarte zu senden, wird der Frame an alle Geräte gesendet, die mit den Ports des Hubs verbunden sind. Die Netzwerküberflutung verringert die Bandbreite des Netzwerks. Ein Hub arbeitet auf der ersten Schicht des OSI-Modells (der physischen Schicht).
Ein Switch ist ein intelligenteres Gerät. Ein Switch merkt sich die MAC-Adressen verbundener Geräte und fügt die MAC-Adressen der mit jedem Port des Switches verbundenen Geräte der MAC-Adressentabelle hinzu. Wenn ein Sender einen Frame an ein Zielgerät sendet, wird der Frame an den Switch gesendet. Der Switch liest die MAC-Adresse der Netzwerkkarte einer Zielstation und überprüft die interne MAC-Adressentabelle, um zu ermitteln, mit welchem Port des Switches das Zielgerät verbunden ist. Anschließend sendet der Switch den Frame nur an den Port, der der MAC-Adresse des Zielgeräts zugeordnet ist. Es gibt keine Überflutung und keine Netzwerküberlastung. Dieser Ansatz gewährleistet eine hohe Netzwerkleistung. Bei Verwendung eines Switches in einer Sternnetzwerktopologie treten keine Kollisionen auf. Ein Switch arbeitet auf der zweiten Schicht des OSI-Modells (der Datenverbindungsschicht). In der folgenden Tabelle sind alle OSI-Schichten aufgeführt.
Das Open System Interconnection Model (OSI)
| Schichtnummer | Schichtname | Protokoll-Dateneinheit (PDU) | Beispiele für Protokolle und Standards |
| 7 | Anwendung | Von einer Anwendung empfangene oder gesendete Daten | HTTP, FTP, POP3, SMTP |
| 6 | Präsentation | Für die Darstellung formatierte Daten | SSL, TLS |
| 5 | Sitzung | An die Netzwerkverbindung übermittelte Daten | NetBIOS, SAP |
| 4 | Transport | TCP-Segmente, UDP-Datagramme | TCP, UDP |
| 3 | Netzwerk | Pakete | IPv4, IPv6 |
| 2 | Datenverbindungsschicht | Frames | Ethernet, PPP, STP, Token Ring |
| 1 | Physikalische Schicht | Bits | 100BaseTX, RS232, ISDN |
Ein Switch ist sicherer als ein Hub. Seit 2011 wird die Verwendung von Hubs zur Verbindung von Netzwerkelementen durch IEEE 802.3, die Sammlung von Standards und Protokollen für Ethernet-Netzwerke, als veraltet eingestuft.
Hinweis : Switches, Hubs, Router, Modems und WLAN-Zugangspunkte gehören zu aktiven Netzwerkgeräten . Aktive Geräte verfügen über elektronische Schaltkreise und benötigen für den Betrieb Strom. Kabel, Steckverbinder, Transceiver, Patchfelder, Rackhalterungen und WLAN-Antennen sind passive Netzwerkgeräte , die keinen Strom benötigen. Passive Netzwerkgeräte werden verwendet, um aktive Netzwerkgeräte miteinander zu verbinden.
Stern-Topologie in der Praxis
Schauen wir uns im Detail an, wie herkömmliche Ethernet-Netzwerke die Stern-Topologie nutzen und wie der IEEE 802.3-Standard funktioniert. Twisted-Pair-Kabel (4×2 Adern) sind am weitesten verbreitet. Sie werden üblicherweise für diese Netzwerke verwendet, und die Kabelenden werden mit RJ-45-Steckern (auch bekannt als 8P8C – 8 Positionen, 8 Kontakte) gecrimpt. Beide Kabelenden werden gemäß dem Standard EIA/TIA 568B gecrimpt. Man kann beide Kabelenden auch nach EIA/TIA 568A crimpen, da das Funktionsprinzip dasselbe bleibt; diese Vorgehensweise ist jedoch nicht üblich. Weitere Informationen über Kabel finden Sie im Abschnitt Kabeltypen am Ende dieses Blogbeitrags.
Ethernet-Standards
10BASE-T ist die erste Ethernet-Implementierung und verwendet ein Twisted-Pair-Kabel (T im Namen steht für das Twisted Pair, BASE steht für Basisbandsignalisierung). Die maximale Geschwindigkeit des Netzwerks beträgt 10 Mbit/s. Das erforderliche Kabel ist UTP Cat.3 oder höher (nur die orangefarbenen und grünen Adernpaare werden verwendet).
100BASE-TX, auch als Fast Ethernet bekannt, wurde 1995 (IEEE 802.3u) implementiert. Dieser Standard ermöglicht eine Geschwindigkeit von 100 Mbit/s im Netzwerk und erfordert das Kabel UTP Cat 5.
1000BASE-T ist als Gigabit Ethernet (GbE oder 1 GigE) bekannt und wurde im Standard IEEE 802.3ab beschrieben, der 1999 ratifiziert wurde. Die maximale Datenübertragungsrate beträgt 1000 Mbit/s (1 Gbit/s). Das erforderliche Kabel ist UTP Cat 5e.
2.5GBASE-T ist der als IEEE 802.3bz bezeichnete Standard. Die maximale Datenübertragungsgeschwindigkeit beträgt 2,5 Gbit/s. Der Standard IEEE 802.3bz wurde 2016 verabschiedet. Das Kabel UTP Cat 5e ist erforderlich.
5GBASE-T ähnelt 2.5GBASE-T, bietet jedoch eine Datenübertragungsrate von 5 Gbit/s und erfordert eine höhere Kabelkategorie – UTP Cat 6.
10GBASE-T ist der schnellste Ethernet-Standard, der Kabel mit Kupferadern und einer maximalen Geschwindigkeit von 10 Gbit/s verwendet. Das erforderliche Kabel ist UTP Cat 6A. Der Standard IEEE 802.3an enthält Spezifikationen für die Verwendung eines Twisted Pairs bei Verbindungen mit 10 Gbit/s.
Für Kabel in den zuvor genannten Ethernet-Standards werden RJ-45-Stecker verwendet.
Die maximale Kabellänge zwischen den Ports zweier Netzwerkgeräte beträgt bei jedem oben genannten Standard 100 Meter, sofern die Anforderungen an Twisted-Pair-Kabel erfüllt sind. Wenn Sie zwei Netzwerkgeräte verbinden müssen, die 200 Meter voneinander entfernt sind, verwenden Sie zwei 100-m-Kabelsegmente und verbinden Sie diese mit einem Switch, der in der Mitte, 100 m von jedem Gerät entfernt, installiert ist.
Um für jeden Standard die höchste Geschwindigkeit zu erreichen, müssen Sie die Mindestanforderungen erfüllen: Verwenden Sie das Kabel der geeigneten Kategorie, einen Switch, der den erforderlichen Modus unterstützt, und Netzwerkkarten der mit dem Switch verbundenen Geräte. Wenn Ihre Geräte im Netzwerk beispielsweise mit einer Geschwindigkeit von 1 Gbit/s arbeiten sollen, müssen Sie in diesen Geräten 1-Gbit-Netzwerkkarten installieren, sie mit einem 1-Gbit-Switch verbinden und das Kabel UTP Cat 5e verwenden, das gemäß dem EIA/TIA-568B-Standard mit RJ-45-Steckern als Patchkabel konfektioniert ist. Wenn alle verbundenen Geräte mit einer Geschwindigkeit von 1 Gbit/s arbeiten, arbeiten sie nur im full-duplex-Modus. Die Auto-Negotiation ist eine Funktion, mit der die optimale Netzwerkgeschwindigkeit und der optimale Datenübertragungsmodus (full-duplex oder half-duplex) für einen Port ermittelt werden, der mit dem Port eines anderen angeschlossenen Geräts verbunden ist. Die Auto-Negotiation ermittelt automatisch die Konfiguration eines Ports, der mit dem anderen Ende des Kabels verbunden ist, und legt die Datenübertragungsrate auf der Grundlage des niedrigeren Werts fest. Wenn Sie eine 100-Mbit-Netzwerkkarte über ein Patchkabel (Cat 5e) an einen 1-Gbit-Switch anschließen, beträgt die Geschwindigkeit der Netzwerkverbindung 100 Mbit/s. Die Abwärtskompatibilität mit früheren Ethernet-Standards mit niedrigerer Geschwindigkeit ist eine nützliche Funktion.
Frame-Format
Die Länge eines Standard-Ethernet-Frames nach IEEE 802.3 beträgt 1518 Byte, und die Standard-MTU (Maximum Transmission Unit) liegt bei 1500 Byte. Wenn Stationen im Netzwerk große Datenmengen austauschen müssen, konfigurieren Sie sie so, dass sie Jumbo-Frames verwenden, die eine MTU von 9000 Byte ermöglichen. Jumbo-Frames können dazu beitragen, die Leistung bei der Datenübertragung zu verbessern, da das Verhältnis von Nutzdaten zu Dienstinformationen in den Frames höher ist. Nicht alle Geräte unterstützen Jumbo-Frames.
Ein weiterer Vorteil der Stern-Netzwerktopologie besteht darin, dass Ethernet-Netzwerke, die diesen physikalischen Netzwerktyp verwenden, VLAN-Tagging unterstützen. VLAN-Tags werden verwendet, um ein physikalisches Netzwerk unter Nutzung derselben physikalischen Infrastruktur in logische Netzwerke zu unterteilen. Logische Netzwerke werden auf der zweiten Schicht des OSI-Modells mithilfe von VLAN-Tags getrennt, die in die Frames geschrieben werden. Die Hardware muss VLAN-Tagging unterstützen, um diese Funktion nutzen zu können. Die VLAN-ID kann zwischen 0 und 4094 liegen. 4094 ist die maximale Anzahl von VLAN-Netzwerken in einem physischen Netzwerk.

Lassen Sie mich auf die Frame-Formate für IEEE 802.3-Ethernet-Netzwerke eingehen, die die Sternnetzwerk-Topologie verwenden.
- Die Präambel (7 Bytes) kennzeichnet den Beginn des Frames und dient der Synchronisation zwischen Sender und Empfänger.
- Der Start-of-Frame-Delimiter (1 Byte) ist das Feld, das Immer auf 10101011 gesetzt ist. Der SFD (Start of Frame Delimiter) markiert das Ende der Präambel und den Beginn des Ethernet-Frames und bereitet die Übertragung der folgenden Bits der Zieladresse vor. Dieses Feld bietet den Netzwerkgeräten die letzte Möglichkeit zur Synchronisation.
- Die Zieladresse (6 Bytes) enthält die MAC-Adresse einer Ziel-Netzwerkkarte (zum Beispiel E8:04:62:A0:B1:FF). Die Zieladresse kann eine Unicast-, Multicast- oder Broadcast-Adresse (FF:FF:FF:FF:FF:FF) sein.
- Die Quelladresse (6 Bytes) enthält die MAC-Adresse der Quellnetzwerkkarte des sendenden Geräts. Die Quelle ist immer Unicast.
- Der Typ (Ethernet-Typ) oder die Länge (2 Byte) definiert die Länge des Ethernet-Frames. Das Typfeld gibt das Layer-3-Protokoll (L3) an (0x0800 – IPv4, 0x86DD – IPv6) sowie, ob der Frame 802.1q-VLAN-Tagging verwendet (0x8100) usw.
- Die Datenlast (maximal 1500 Byte bei Standard-Frames oder 9000 Byte bei Jumbo-Frames) ist ein gekapseltes L3-Paket, das von einem Frame transportiert wird. Ein Paket ist eine typische PDU (Protocol Data Unit) für die dritte Schicht des OSI-Modells (die Netzwerkschicht).
- Die Prüfsumme, FSC oder CRC (4 Byte), dient zum Überprüfen der Frame-Integrität. Die CRC wird vom Absender berechnet; anschließend empfängt der Empfänger den Frame, berechnet diesen Wert und vergleicht ihn mit dem im Frame enthaltenen CRC-Wert.
Ein 14-Byte-Header eines Ethernet-Frames enthält die Zieladresse, die Quelladresse und den Typ (Länge). Wenn VLAN-Tagging verwendet wird, wird dem Frame nach dem Quelladressfeld ein zusätzliches 4-Byte-VLAN-Tagging-Feld hinzugefügt.
Optische Verbindung
Die Stern-Netzwerktopologie wird auch zum Aufbau von Netzwerken auf Basis von optischen Kabeln (Glasfaser) verwendet, wenn längere Kabelabschnitte oder eine geringere Latenz erforderlich sind. 10GBASE-S und 10GBASE-E sind moderne Standards für 10-Gbit/s-Netzwerke, die Glasfaser zum Aufbau von Verbindungen nutzen. In diesem Fall ist ein Switch mit Transceivern und SFP-Anschlüssen erforderlich, um ein Netzwerk mit Stern-Topologie aufzubauen.
SR (Short Reach) Transceiver werden für Entfernungen von bis zu 300 Metern verwendet.
LR (Long Reach) Transceiver unterstützen Kabellängen im Bereich von 300 m bis 3 km.
ER (Extended Reach) Transceiver unterstützen Kabellängen von 30 km bis 40 km.
Das Multimode-Glasfaserkabel (MM) wird für kurze Entfernungen (weniger als 300 m) verwendet.
Das Singlemode-Glasfaserkabel (SM) wird für große Entfernungen (mehr als 300 m) verwendet.
Es gibt Transceiver, mit denen Sie Kupferkabel Cat 6A mit RJ-45-Steckern an SFP+-Ports verbinden können, um maximale Kompatibilität zu gewährleisten. Das Glasfaserkabel wird über LC-Stecker an die Transceiver verbunden. Der Aufbau eines physikalischen Netzwerks mit Glasfaserkabeln ist schwieriger als der Aufbau eines Netzwerks mit Kupferkabeln von Cat 6A.
Vorteile der Sterntopologie
Die Stern-Netzwerktopologie ist hervorragend. Der Stern ist heutzutage die gängigste Art der Netzwerktopologie. Fassen wir die Vorteile dieser Netzwerktopologie zusammen.
- Eine Netzwerkkarte pro Station reicht aus
- Einfache Installation und Wartung
- Einfache Fehlerbehebung
- Hohe Zuverlässigkeit und Kompatibilität
- Schnelle Geschwindigkeit
- Unterstützung von Twisted-Pair- und Glasfaserkabeln
- Flexibilität und Skalierbarkeit
WLAN-Verbindung
Wenn eine drahtlose Netzwerkverbindung durch die Installation eines Access Points zu Hause oder im Büro genutzt wird, verwendet das drahtlose Netzwerk in der Regel die Stern-Netzwerktopologie. In diesem Verwendungsfall kommt der 802.11n-Standard (a/b/g/n) zum Einsatz. Der WLAN-Access-Point fungiert als Switch, der mit den WLAN-Adaptern der Stationen verbunden ist, und bildet die Sterntopologie ab.
Baumtopologie
Die Baumtopologie ist eine Erweiterung der Sterntopologie und wird heutzutage weit verbreitet eingesetzt. Das Prinzip der Baumtopologie besteht darin, dass mehrere Sternstrukturen wie Äste mithilfe von Verbindungen zwischen Switches zu einem komplexen Netzwerk verbunden werden können. Die Stationen sind an die Ports dieser Switches angeschlossen. Fällt einer der Switches aus, geht das entsprechende Segment des Netzwerks offline. Fällt der Hauptswitch an der Spitze der Baumtopologie aus, können die Netzwerkzweige keine Verbindung mehr zueinander herstellen, doch die Computer in den Zweigen kommunizieren weiterhin miteinander. Der Ausfall einer beliebigen, an das Netzwerk angeschlossenen Station hat keine Auswirkungen auf den Netzwerkzweig oder das gesamte Netzwerk. Die Baumtopologie ist zuverlässig und lässt sich leicht installieren, warten und Fehler beheben; zudem bietet sie eine hohe Skalierbarkeit. Bei dieser Topologie besteht zwischen jedem Knoten des Netzwerks eine Verbindung (siehe das untenstehende Diagramm zur Netzwerktopologie).
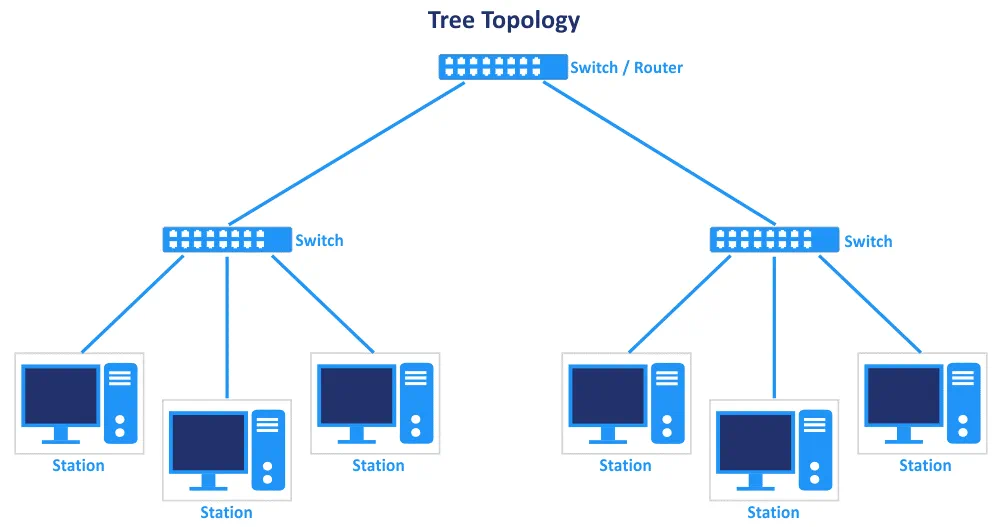
Für die Baumtopologie werden dieselben Protokolle und Standards verwendet wie für die Stern-Netzwerktopologie (einschließlich Switches, Kabel und Steckverbinder). Zudem können Router eingesetzt werden, um Teilnetze auf der dritten Ebene des OSI-Modells voneinander zu trennen. Infolgedessen kommen Netzwerkprotokolle der dritten Schicht zum Einsatz, und die entsprechenden Netzwerkgeräte werden entsprechend konfiguriert. Die Baum-Netzwerktopologie wird in großen Organisationen häufig verwendet, da sie einfach zu installieren und zu verwalten ist. Es liegt eine hierarchische Netzwerkstruktur vor. Es empfiehlt sich, alle Switches der Netzwerkzweige mit dem Haupt-Switch zu verbinden, um die Entstehung einer langen Switch-Kette zu vermeiden, die bei der Datenübertragung über Segmente zwischen den Switches zu Engpässen und einer verminderten Leistung des Netzwerks führen kann. 
Ein Beispiel für eine Netzwerkkonfiguration
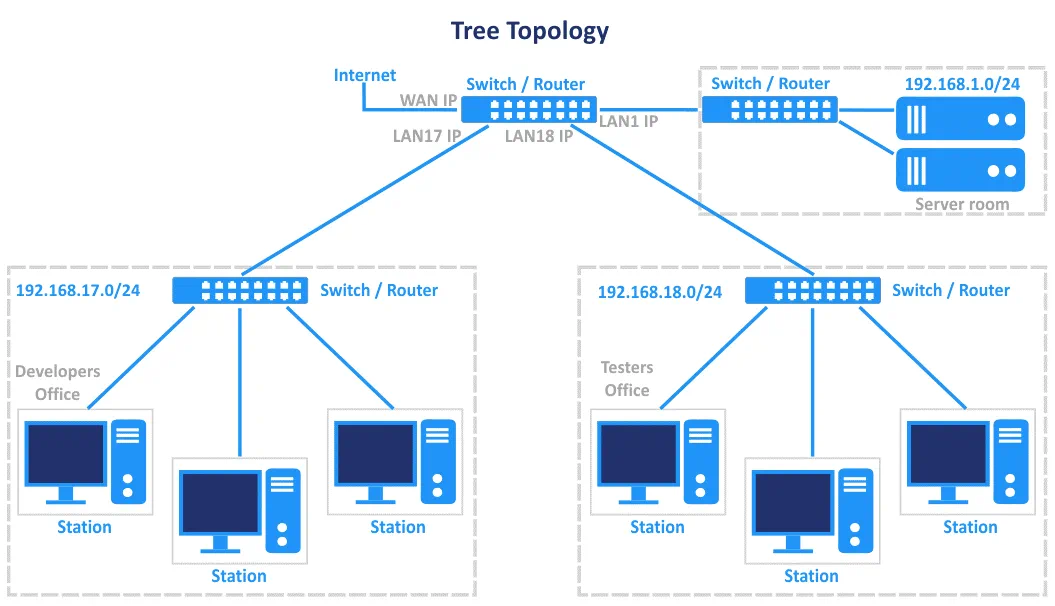
Sehen wir uns ein Beispiel für die Baum-Netzwerktopologie an und wie dieser Topologietyp in der Praxis eingesetzt wird. Nehmen wir beispielsweise eine Organisation mit mehreren Abteilungen, wobei jede Abteilung ein Büro in einem Gebäude belegt. Die Abteilungen befinden sich auf verschiedenen Etagen des Gebäudes. Die Installation eines Netzwerks mit einer einzigen Sterntopologie ist nicht sinnvoll, da dies zu einem zusätzlichen Kabelverbrauch führen würde, um alle Stationen an verschiedenen Standorten des Gebäudes an einen einzigen Switch zu verbinden. Zudem kann die Anzahl der Stationen größer sein als die Anzahl der Ports am Switch. In diesem Fall ist die sinnvollste Lösung, in jedem Hauptbüro einer Abteilung einen eigenen Switch zu installieren, alle Stationen der jeweiligen Abteilung an den entsprechenden Switch zu verbinden und alle Abteilungs-Switches mit dem Haupt-Switch im Serverraum zu verbinden. Der Haupt-Switch steht in diesem Beispiel an der Spitze der Baumhierarchie. Der Hauptswitch kann mit einem Router verbunden werden, um Zugang zum Internet zu erhalten. Befindet sich eine Abteilung in einem anderen Gebäude und beträgt die Entfernung zu Ihrem Switch im Hauptgebäude mehr als 100 Meter, können Sie einen zusätzlichen Switch mit einem UTP-Kabel verwenden. Dieser Switch unterteilt die Entfernung in Segmente von jeweils weniger als 100 Metern. Alternativ können Sie ein Glasfaserkabel (sowie die entsprechenden Konverter oder Switches) verwenden, um diesen Standort mit dem Hauptswitch zu verbinden.
Um die Verwaltung zu vereinfachen und die Sicherheit zu verbessern, können Sie für jede Abteilung Router installieren und für jede Abteilung Subnetze einrichten. Beispielsweise befinden sich die Entwickler im Netzwerk 192.168.17.0/24, die Buchhalter im Netzwerk 192.168.18.0/24, die Tester im Netzwerk 192.168.19.0/24 und die Server im Netzwerk 192.168.1.0/24 (dem Hauptsubnetz), usw.
Was ist ein Router?
Ein Router ist ein Gerät, das auf der dritten Schicht des OSI-Modells (der Netzwerkschicht) arbeitet und mit Paketen umgeht (die PDU ist ein Paket). Ein Router kann Pakete analysieren, empfangen und zwischen verschiedenen IP-Netzwerken (Subnetzen) weiterleiten, indem er die IP-Adressen der Quell- und Zielhosts verwendet. Ungültige Pakete werden verworfen oder zurückgewiesen. Für das Routing werden verschiedene Techniken verwendet, wie z. B. NAT (Network Address Translation), Routing-Tabellen usw. Die Firewall und die Netzwerksicherheit sind zusätzliche Funktionen des Routers. Router können die beste Route für die Übertragung von Paketen auswählen. Ein Paket wird in einen Frame gekapselt. Ein Router verfügt über mindestens zwei Netzwerkschnittstellen (in der Regel LAN und WAN). Es gibt gängige Router-Modelle, bei denen ein Switch in einem einzigen Gerät integriert ist. Diese Router verfügen über einen WAN-Anschluss und mehrere LAN-Ports (in der Regel 4–8 bei Modellen für kleine Büros oder Heimbüros). Professionelle Router verfügen über mehrere Ports, die nicht als LAN- oder WAN-Ports definiert sind und die Sie manuell konfigurieren müssen. Sie können einen physischen Linux-Server mit mehreren Netzwerkadaptern verwenden und diesen Rechner als Router verbinden. Verbinden Sie einen Switch mit der LAN-Netzwerkschnittstelle dieses Linux-Routers, um den Netzwerkaufbau „Baum“ zu erhalten.
WLAN-Verbindung
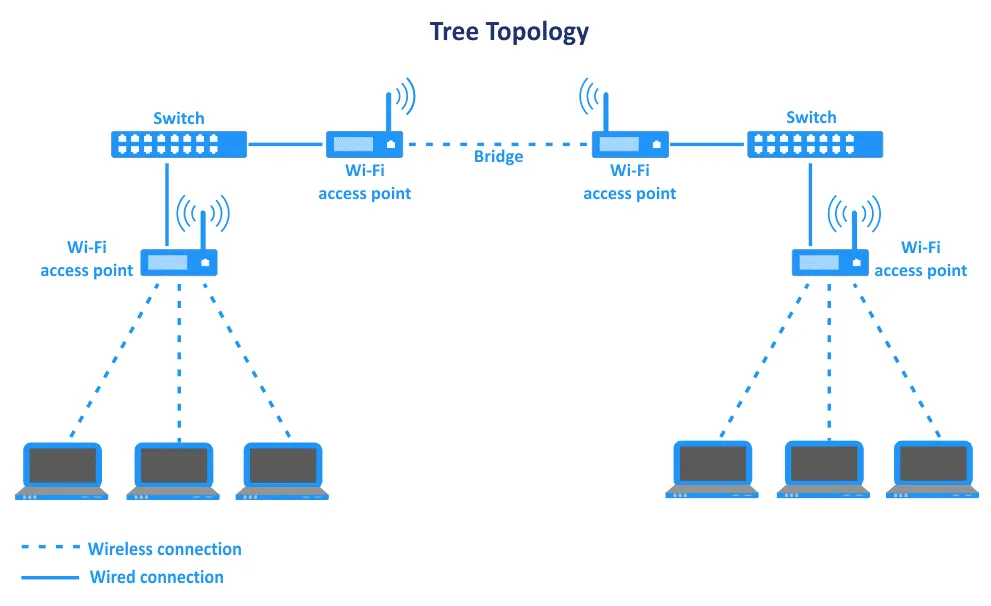
Genau wie bei der Stern-Netzwerktopologie können drahtlose Netzwerkgeräte verwendet werden, um Netzwerksegmente der Baumtopologie in Kombination mit kabelgebundenen Segmenten zu erstellen. Zwei identische WLAN-Zugangspunkte können im Bridge-Modus betrieben werden, um zwei Netzwerksegmente (zwei Sterne) miteinander zu verbinden. Dieser Ansatz ist sinnvoll, wenn Sie Büros verbinden müssen, die mehr als 100 Meter voneinander entfernt sind, und wenn es nicht möglich ist, ein Kabel zwischen den Büros zu verlegen. Das folgende Diagramm zur Baum-Netzwerktopologie veranschaulicht diesen Fall. An jeden im Bridge-Modus betriebenen WLAN-Zugangspunkt ist ein Switch angeschlossen, zwei weitere WLAN-Zugangspunkte sind mit dem entsprechenden Switch verbunden, und Client-Stationen sind mit diesen Zugangspunkten verbunden (wodurch Zweige des Baums entstehen, die Netzwerke in Stern-Topologie bilden).
Mesh-Netzwerktopologie
Mesh-Netzwerktopologie Eine Mesh-Netzwerktopologie ist eine Konfiguration, bei der jede Station im Netzwerk mit den anderen Stationen verbunden ist. Alle Geräte sind miteinander vernetzt. Es gibt zwei Arten von Mesh-Netzwerken: ein Vollmesh und ein Teilmesh. In einem teilweise verbundenen Mesh sind mindestens zwei Stationen des Netzwerks mit mehreren anderen Stationen im Netzwerk verbunden. In einem Vollmesh ist jede Station mit allen anderen Stationen verbunden. Die Anzahl der Verbindungen für ein Vollmesh wird mit der Formel Nc=N(N-1)/2 links berechnet, wobei N die Anzahl der Knoten im Netzwerk ist (für den full-duplex Kommunikationsmodus). Siehe das folgende Diagramm zur Netzwerktopologie.

Die Mesh-Netzwerktopologie bietet Redundanz für ein Netzwerk, kann jedoch aufgrund der hohen Anzahl an Verbindungen und der Gesamtlänge der verwendeten Kabel kostspielig sein. Wenn eine Station ausfällt, kann das Netzwerk den Betrieb unter Verwendung anderer Knoten und Verbindungen fortsetzen. Wurden Daten über den ausgefallenen Knoten übertragen, wird die Route geändert und die Daten werden über andere Knoten übertragen. Jeder Knoten ist ein Router, der Routen dynamisch erstellen und ändern kann, um Daten auf die rationellste Weise zu übertragen (in diesem Fall kommen dynamische Routing-Protokolle zum Einsatz). Die Anzahl der Hops kann variieren, wenn die Route zwischen Quelle und Zielgerät geändert wird. Routing-Tabellen bestehen aus Zielkennung, Quellkennung, Metriken, Time-to-Live und Broadcast-Kennung. Das Routing findet auf der dritten Schicht des OSI-Modells statt. Manchmal werden anstelle des Routings „Flooding“-Verfahren eingesetzt. Diese Art von Netzwerktopologien kann dank der Verbindungsredundanz für die Übertragung großer Datenmengen genutzt werden.
Es ist schwierig, eine neue Station zum Netzwerk hinzuzufügen, da diese mit mehreren anderen Stationen verbunden werden muss. Das Hinzufügen oder Entfernen von Knoten unterbricht den Betrieb des gesamten Netzwerks nicht. Pro Station sind mehrere Netzwerkkarten erforderlich, um alle notwendigen Verbindungen herzustellen. Nach dem Hinzufügen einer neuen Station müssen möglicherweise zusätzliche Netzwerkkarten an anderen Stationen installiert werden, die mit der neuen Station verbunden werden müssen. Die Mesh-Netzwerktopologie ist skalierbar, doch dieser Vorgang ist nicht unkompliziert. Die Verwaltung kann zeitaufwendig sein. Die fehlertolerante Topologie gewährleistet eine hohe Zuverlässigkeit. Es bestehen keine hierarchischen Beziehungen.
Die Mesh-Netzwerktopologie ist ein Beispiel für das Verbinden mehrerer Standorte im Internet. Diese Netzwerktopologie wird häufig für WAN-Verbindungen (Wide Area Network) sowie für Netzwerke von Organisationen mit missionskritischen Aufgaben, wie beispielsweise militärischen Einrichtungen, verwendet.
WLAN-Verbindung
Die Mesh-Netzwerktopologie in WLAN-Netzwerken wird verwendet, um die Reichweite von drahtlosen Netzwerken zu erweitern, die als drahtlose Mesh-Netzwerke bezeichnet werden. Die Infrastruktur-Mesh-Architektur ist die gängigste für diese Art von Netzwerktopologien. Zu den drahtlosen Technologien, die zur Erstellung dieser Netzwerktopologie verwendet werden, gehören Zigbee und Z-Wave, die auf dem IEEE 802.15.4-Protokoll basieren, sowie WirelessHART, IEEE 802.11, 802.15 und 802.16. Auch Mobilfunknetze können mit der Mesh-Netzwerktopologie betrieben werden.
Hybride Netzwerktopologie
Die hybride Topologie kombiniert zwei oder mehr der zuvor behandelten Netzwerktopologietypen. Ein Beispiel für eine hybride Netzwerktopologie ist die Kombination aus Stern- und Ringtopologie. Manchmal benötigen Sie möglicherweise die Flexibilität zweier Topologien in Ihrem Netzwerk. Die hybride Topologie ist in der Regel skalierbar und vereint die Vorteile aller zugrunde liegenden Topologien. Allerdings werden auch die Nachteile der einzelnen Topologien kombiniert, was die Installation und Wartung erschwert. Die Hybridtopologie erhöht die Komplexität Ihres Netzwerks und kann zusätzliche Kosten verursachen.

Die Stern-Ring-Topologie ist eines der Beispiele für hybride Netzwerktopologien, die heutzutage anzutreffen sind. Wenn wir vom Ringteil sprechen, meinen wir damit nicht Koaxialkabel mit T-Verzweigungen und BNC-Steckern. In einem modernen Netzwerk wird ein Glasfaserring verwendet, um Knoten über große Entfernungen miteinander zu verbinden. Diese hybride Netzwerktopologie (Ring + Stern) wird zum Aufbau von Netzwerken zwischen verschiedenen Gebäuden genutzt, die weit voneinander entfernt innerhalb einer Stadt oder in verschiedenen Städten liegen. Die Verwendung der Sterntopologie bei großen Entfernungen zwischen den Knoten ist schwierig und führt zu einem übermäßigen Kabelverbrauch.
Der Vorteil des Glasfaserrings mit mehreren Leitungen besteht darin, dass es keinen Single Point of Failure gibt. Redundante optische Verbindungen sorgen für hohe Verfügbarkeit und Zuverlässigkeit. Bei Ausfall einer optischen Verbindung kommen Reservekanäle zum Einsatz. Verschiedene Glasfaserleitungen zwischen den Knoten des Rings können über unterschiedliche geografische Routen verlegt werden.
Glasfaser-Switches/Router, die Knoten des Rings bilden, sind mit Switches/Routern verbunden, die Teil von Netzwerksegmenten sind, die die Stern-Netzwerktopologie nutzen. Diese Verbindung bietet Vorteile für den Aufbau von lokalen Netzwerken. Glasfaser-Medienkonverter werden verwendet, um Switches/Router, die mit Glasfaserkabeln und den dazugehörigen Steckern kompatibel sind, mit Switches/Routern zu verbinden, die mit Kupferkabeln kompatibel sind, die mit den entsprechenden Steckern gecrimpt wurden, falls bei einer Ring- und Stern-Topologie unterschiedliche Kabeltypen und Netzwerkgeräte zum Einsatz kommen.
Kabeltypen
Kabel sind wichtige Komponenten der physikalischen Netzwerktopologie. Die Netzwerkgeschwindigkeit und die Gesamtkosten für die Netzwerkinstallation hängen von der gewählten Netzwerktopologie, den Kabeln und anderen Netzwerkgeräten ab. Verschiedene Kabeltypen wurden im Blogbeitrag erwähnt, als konkrete Beispiele für den Einsatz unterschiedlicher Netzwerktopologien angeführt wurden. Werfen wir einen Blick auf die am häufigsten verwendeten Kabel für verschiedene Arten von Netzwerktopologien, die in diesem Blogbeitrag erläutert werden, um ein besseres Verständnis der physikalischen Topologien zu erlangen.
Koaxialkabel
Das Koaxialkabel besteht aus einem zentralen Kupferdraht als Innenleiter. Je nach Kabelmodell kann für den zentralen Leiter massives Kupfer oder mehrere dünne Kupferstränge verwendet werden. Dieser Innenleiter ist von einer Isolierschicht umgeben, die den Kernleiter schützt. Die Isolierschicht ist wiederum von einem leitfähigen Aluminiumband und einem gewebten Kupfergeflecht umgeben. Die äußere Schicht besteht aus einer Polymerisolierung, die schwarz oder weiß ist. RG-58 ist eine gängige Version des Koaxialkabels und hat eine Impedanz von 50 Ohm. Dieses Kabel wird auch als 10Base2-Thinnet-Kabel bezeichnet. Die Abkürzung „RG“ im Namen steht für „Radio Guide“. Weitere Beispiele für Koaxialkabel sind RG-6, RG-8 und RG-59. Heutzutage werden Koaxialkabel verwendet, um WLAN-Antennen mit den entsprechenden Netzwerkgeräten zu verbinden (Kabeltypen 5D-FB, 8D-FB, LMR-400).
Verdrilltes Paar
Verdrillte-Paar-Kabel werden aufgrund ihrer einfachen Handhabung, hohen Bandbreite und ihres erschwinglichen Preises häufig in Netzwerken eingesetzt. Zwei separate, isolierte Kupferdrähte (mit einem Durchmesser von etwa 1 mm) werden miteinander verdrillt, um ein Paar zu bilden. Je nach Kabeltyp und -kategorie werden ein bis vier Paare verwendet. Der Grund für die Verdrillung ist die Reduzierung von Störsignalen. Verdrillte Paare sind mit einer äußeren, isolierten Abschirmung ummantelt, die das Kabel vor mechanischen Beschädigungen schützt. Es gibt drei Haupttypen von Twisted-Pair-Kabeln: UTP, FTP und STP.
UTP (Unshielded Twisted Pair) ist ein Kabel, das aus Adern und Isolierungen besteht.
FTP (Foil screened Twisted Pair) oder F/UTP ist ein Kabel, bei dem alle verdrillten Paare gemeinsam mit einer Metallabschirmung (Aluminiumfolie) ummantelt sind. Im Inneren des Kabels befindet sich zusätzlich eine einzelne Ader mit einem Durchmesser von weniger als 1 mm. Dadurch unterstützen FTP-Kabel die Erdung, sofern geeignete Steckverbinder verwendet werden. Die einzelnen verdrillten Adernpaare sind ungeschirmt.
STP (Shielded Twisted Pair) verfügt über eine gewebte Metallabschirmung um die verdrillten Adernpaare herum. Jedes verdrillte Adernpaar ist mit Aluminiumfolie abgeschirmt. Das gesamte Kabel ist steif und lässt sich schwerer verdrehen (das Kabel ist nicht so flexibel wie FTP- und UTP-Kabel). Das STP-Kabel bietet einen besseren Schutz vor elektromagnetischen Störungen und mechanischen Beschädigungen.
Kategorie 5e oder höher wird heutzutage für die Installation von Netzwerken verwendet. Je höher die Kategorie, desto höher ist die Datenübertragungsrate (100 MHz, 250 MHz, 500 MHz) und desto höhere Datenübertragungsgeschwindigkeiten werden unterstützt. Anstelle eines UTP-Kabels können Sie ein FTP- oder STP-Kabel derselben Kategorie verwenden. UTP Cat.3 verfügt nur über zwei verdrillte Adernpaare. UTP Cat.5 und höher verfügen über 4 verdrillte Adernpaare. Das Crimpen der Kabel ist einfach und kann von jedem durchgeführt werden, der über eine Kabelcrimpzange verfügt.

Glasfaserkabel
Glasfaserkabel bieten die geringste Latenz und überbrücken größere Entfernungen mit einem einzigen Kabelabschnitt (ohne Repeater). Glasfaserkabel sind dünn und bestehen aus zwei Glasschichten. Die Kernglasschicht besteht aus reinem Glas, das als Wellenleiter für Lichtsignale über große Entfernungen dient. Die Mantelschicht ist eine den Kern umgebende Glasschicht, die im Vergleich zum Kern einen niedrigeren Brechungsindex aufweist. Die Technologie basiert auf dem Prinzip der Totalreflexion.
Es werden Single-Mode-Glasfaserkabel (SMF) und Multimode-Glasfaserkabel (MMF) verwendet. Die MMF-Kabel haben einen größeren Durchmesser und dienen der Übertragung mehrerer Lichtstrahlen (oder Moden), eignen sich jedoch besser für kurze Entfernungen. MMF-Kabel sind in der Regel blau. Die SMF-Kabel eignen sich besser für große Entfernungen und sind gelb. Gängige Steckverbinder sind SC, FC, LC und ST.

Der Preis für Glasfaserkabel ist hoch. Das Verschweißen von Glasfasern ist im Vergleich zur Verlegung von Twisted-Pair-Kabeln oder Koaxialkabeln schwierig. Der Preis für Transceiver, die zum Anschließen eines Glasfaserkabels an einen Switch oder Router benötigt werden, verursacht zusätzliche Kosten. Die Enden der Lichtleitfasern sollten immer sauber sein, da bereits ein Staubkorn erhebliche Probleme verursachen kann.
Fazit
Dieser Blogbeitrag hat sich mit Netzwerktopologien befasst, darunter physikalische Topologien, logische Topologien und Beispiele für deren Einsatz in der Praxis. Wenn Sie ein lokales Netzwerk aufbauen müssen, verwenden Sie die Sterntopologie, die heute die gängigste Netzwerktopologie ist, oder die Baumtopologie, die eine hochskalierbare Variante der Sterntopologie darstellt. Die Ring- und Maschentopologien werden vor allem von Internetdienstanbietern und Managed Services Providern in Rechenzentren verwendet. Diese sind schwieriger zu konfigurieren. Die Vielfalt an Netzwerktopologien, Netzwerkgeräten, Standards und Protokollen ermöglicht es Ihnen, je nach Bedarf ein Netzwerk mit beliebiger Konfiguration in Ihrer Umgebung einzurichten.
Wenn Sie ein Netzwerk eingerichtet und Server sowie eine Virtuelle Maschine mit dem Netzwerk verbunden haben, vergessen Sie nicht, ein Backup zu konfigurieren und Ihre Daten zu schützen. NAKIVO Backup & Replication ist eine universelle Lösung für Datensicherheit, die die Sicherung von Linux-Rechnern, Windows-Rechnern, Virtuellen Maschinen (VMs) von VMware und Hyper-V sowie von Oracle-Datenbanken und Office 365 über ein Netzwerk unterstützt. Herunterladen Sie die kostenlose Ausgabe von NAKIVO Backup & Replication und testen Sie das Produkt in Ihrer Umgebung.