Giải thích về VMware VXLAN: Ưu điểm và cách triển khai
Nhu cầu về mạng tiếp tục gia tăng hàng năm. Các mạng hiện đại được kỳ vọng phải đảm bảo tốc độ cao, độ trễ thấp và khả năng mở rộng cao. Một yêu cầu phổ biến khác là sự cách ly an toàn giữa các phân đoạn mạng. Ảo hóa trong trung tâm dữ liệu cũng làm tăng nhu cầu đối với cơ sở hạ tầng mạng vật lý, và mạng truyền thống trở nên không hợp lý do các vấn đề mạng tiềm ẩn.
Ảo hóa mạng được sử dụng để trừu tượng hóa các mạng vật lý cơ bản và tạo ra các mạng logic có khả năng mở rộng. Nó hoạt động tương tự như ảo hóa các tài nguyên tính toán (chẳng hạn như bộ xử lý, bộ nhớ và bộ lưu trữ), giúp cho việc sử dụng các tài nguyên này trên một lớp trừu tượng trở nên khả thi.

VXLAN là gì?
Virtual Extensible Local Area Network (VXLAN) là một công nghệ mạng lớp phủ. Đây là một giao thức đóng gói hỗ trợ kết nối lớp 2 (L2) vượt qua một mạng lớp 3 (L3) cơ sở bên dưới (bên dưới bạn có thể tìm thấy một bảng với bảy lớp OSI). Mạng lớp phủ là một mạng được tạo ra trên bất kỳ mạng hiện có nào. Mạng cơ sở dưới là hạ tầng vật lý được sử dụng cho một mạng hiện có bên trên đó mạng lớp phủ được xây dựng.
Các thành phần của mạng vật lý cơ sở dưới bao gồm phần cứng vật lý, cáp, và các giao thức mạng. Border Gateway Protocol (BGP) và Open Shortest Path First (OSPF) là các giao thức được sử dụng rộng rãi để định tuyến trên L3. Các ví dụ phổ biến về mạng lớp phủ là các loại mạng riêng ảo (VPN) khác nhau, đường hầm IPSec, và các mạng ngang hàng.
VXLAN đặc tả
VXLAN được định nghĩa bởi tiêu chuẩn RFC 7348 của Internet Engineering Task Force (IETF). Đặc tả tiêu chuẩn của giao thức VXLAN đã được phát triển thông qua hợp tác giữa Cisco, VMware, và Arista, và tiêu chuẩn này không bị khóa bởi nhà cung cấp. VXLAN được hỗ trợ bởi các giải pháp như phần mềm ảo hóa của VMware và các thiết bị phần cứng như bộ định tuyến từ các nhà cung cấp khác nhau.
Hiểu về VXLAN
VXLAN cho phép tạo ra những mạng logic rất có khả năng mở rộng với sự hỗ trợ của các miền quảng bá đa người sử dụng và vượt qua ranh giới mạng vật lý. Những mạng logic này là các mạng lớp phủ. Khi bạn tách biệt mạng ảo khỏi mạng vật lý, thì việc quản lý các mạng lớn trở nên đơn giản hơn, dù cấu hình ban đầu có phức tạp. Khi VXLAN được sử dụng, bạn có thể tái thiết kế mạng lớp phủ mà không cần phải cấu hình lại mạng cơ sở dưới (vật lý). Có thể sử dụng hai hoặc nhiều mạng cơ sở dưới L3 để triển khai một miền mạng lớp phủ ảo L2. Topology Leaf-Spine network là một giải pháp tốt cho mạng cơ sở dưới để cấu hình mạng lớp phủ VXLAN trong các trung tâm dữ liệu lớn.
VXLAN có thể được sử dụng ở đâu?
Sử dụng phổ biến nhất của VXLAN là để tạo ra mạng ảo trên hạ tầng mạng hiện có về mặt vật lý và logic khi triển khai một trung tâm dữ liệu định nghĩa bằng phần mềm. Tính trừu tượng của hạ tầng vật lý bên dưới được thực hiện với việc ảo hóa trong trung tâm dữ liệu định nghĩa bằng phần mềm (SDDC). VXLAN và các giải pháp ảo hóa VMware cho phép bạn cấu hình một trung tâm dữ liệu hoàn toàn ảo hóa, trong đó các mạng và tài nguyên tính toán được ảo hóa. Hai sản phẩm phần mềm cho mục đích này là VMware vSphere và VMware NSX. Có hai phiên bản của giải pháp ảo hóa mạng của VMware: {21} và {22}.
Với VXLAN, máy ảo (VMs) chạy trên VMware vSphere có thể kết nối với mạng logic cần thiết và giao tiếp với nhau ngay cả khi chúng được đặt trên các máy chủ ESXi khác nhau trong các cụm khác nhau hoặc thậm chí trong các trung tâm dữ liệu khác nhau. VXLAN mạng logic được trừu tượng hóa từ các mạng vật lý bên dưới, và VMs được trừu tượng hóa từ phần cứng bên dưới.
Không có VXLAN, nhu cầu về việc vận hành địa chỉ Media Access Control (MAC) trên thiết bị mạng vật lý trong các trung tâm dữ liệu nơi VMs đang chạy và kết nối vào mạng cao hơn. Nhiều trung tâm dữ liệu hiện đại (bao gồm cả các trung tâm dữ liệu có máy chủ ảo hóa) sử dụng cấu trúc tô-pô mạng leaf-spine và sơ đồ kết nối top-of-rack (ToR). Khi VMs sử dụng mạng vật lý, ngay cả với sự cô lập mạng ảo (VLAN) của các phân đoạn mạng trên lớp thứ hai, các switch ToR (kết nối với máy chủ rack) phải xử lý địa chỉ MAC của các thiết bị mạng vật lý và adapter mạng VM để cung cấp khả năng kết nối L2 (thay vì học một địa chỉ MAC trên mỗi liên kết). Bảng địa chỉ MAC trở nên quá lớn, gây ra quá tải switch và tăng đáng kể yêu cầu về khả năng phục vụ bảng địa chỉ MAC so với môi trường không ảo hóa. Khi xảy ra tràn bảng, switch không thể học địa chỉ MAC mới và dẫn đến vấn đề kết nối mạng.
VLAN truyền thống, spanning tree protocol (STP) và Equal-Cost Multipath (ECMP) không thể hoàn toàn giải quyết tất cả các vấn đề mạng trong trung tâm dữ liệu ảo hóa. Sử dụng mạng phủ với VXLAN giúp giải quyết vấn đề này. Địa chỉ MAC của VM vận hành chỉ trong mạng phủ ảo (VXLAN mạng) và không được gửi tới switch vật lý của mạng nền. Hơn nữa, VLANs sử dụng để cô lập mạng miền L2 và trong môi trường đa thuê bao cung cấp giới hạn cao hơn so với VLAN. Hãy so sánh VXLAN với VLAN để thấy sự khác biệt chính giữa hai loại.
VXLAN vs VLAN So sánh
Sự khác biệt chính giữa hai giao thức mạng này là VLAN sử dụng mạng nền lớp 2 cho việc bọc gói dữ liệu trong khi VXLAN sử dụng lớp 3 cho mục đích này. Số lượng tối đa mạng phủ lớn hơn đối với VXLAN.
VLAN được ghi chép trong tiêu chuẩn IEEE 802.1Q . Số lượng tối đa VLANs hỗ trợ là 4094 do ID phân đoạn 12-bit: 2^12=4096, VLAN IDs 0 – 4095, 2 VLAN IDs dành riêng (0 và 4095 được dành riêng). Hiện nay, 4094 là không đủ cho các nhà cung cấp dịch vụ đám mây lớn. Khi sử dụng VLAN tagging, kích thước của khung Ethernet tăng từ 1518 lên 1522 byte. Khi sử dụng VLAN, các mạng được cô lập logic trên lớp L2 bằng cách sử dụng các thẻ 802.1Q. Cấu hình của mạng vật lý được thực hiện để phân đoạn mạng.
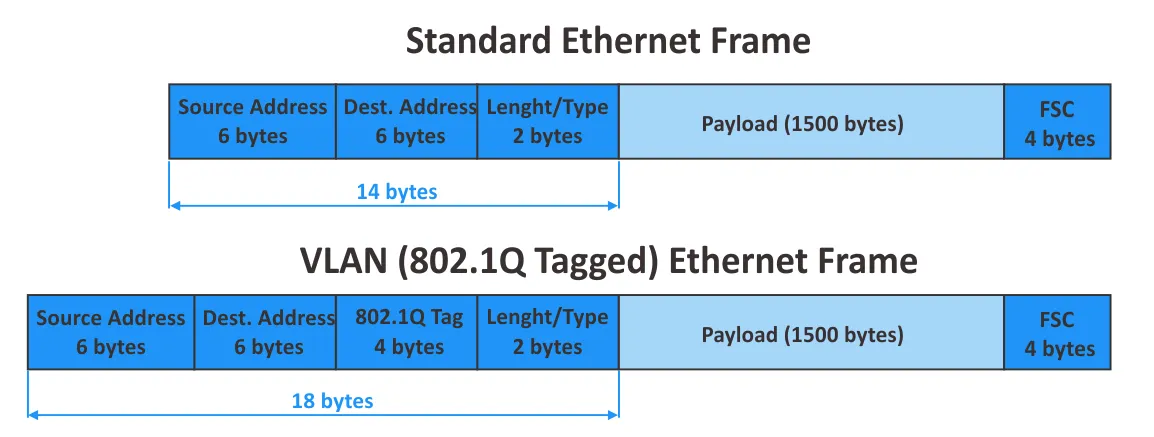
VXLAN là một dạng mở rộng của VLAN. Một số khác biệt chính giữa VLAN và VXLAN bao gồm:
- Số lượng tối đa của mạng ảo được hỗ trợ bởi
VXLANlà hơn 16 triệu (2^24= 16,777,216) do độ dài 24 bit của định danh mạng. VXLANvàVLANsử dụng các kỹ thuật đóng gói khác nhau.VXLANkhông yêu cầu cắt phân nhánh, không giống nhưVLAN, và,STPkhông được yêu cầu. Không cần thiết phải sử dụng thẻVLANkhi sử dụng định danh mạng VXLAN.- Không cần cấu hình lại thiết bị mạng vật lý cho cấu hình
VXLAN.
- Quản lý các mạng L2 lớn trở nên khó khăn trong hạ tầng vật lý phân tán lớn. Quản lý các mạng L3 thuận tiện hơn.
VXLANcác mạng overlay hoạt động trên các mạng L3 hiện có cho phép quản trị viên tránh những nhược điểm thông thường của các mạng L2 truyền thống khi các mạng L2 được ảo hóa bằng cách sử dụngVXLANvà không phụ thuộc vào ranh giới vật lý của các mạng thực.
Hãy nhớ lại mô hình 7 tầng OSI và cùng khám phá nguyên tắc hoạt động của các mạng VXLAN trong phần tiếp theo của bài viết blog này.
Mô hình 7 tầng Open System Interconnection (OSI):
| Tầng | Đơn vị Dữ liệu Giao thức | Ví dụ về giao thức | |
| 7 | Ứng dụng | Dữ liệu | HTTP, FTP, SSH, DNS |
| 6 | Trình bày | Dữ liệu | SSL, IMAP |
| 5 | Phiên | Dữ liệu | Các API khác nhau, ổ cắm |
| 4 | Giao vận | Đơn vị Dữ liệu, Datagram | TCP, UDP |
| 3 | Mạng | Gói tin | IP, IPSec, ICMP, IGMP |
| 2 | Liên kết dữ liệu | Khung | Ethernet, PPP, FDDI |
| 1 | Vật Lý | Bit | Dây cáp, Cáp quang, Không dây |
không gian
VXLAN Hoạt động như thế nào?
VXLAN đóng gói các khung bên trong L2 Ethernet vào các gói tin L3 IP bằng cách sử dụng datagram UDP và truyền chúng qua mạng IP hiện có. Loại đóng gói VXLAN được biết đến như là MAC-in-UDP, một thuật ngữ chính xác hơn cho công nghệ này.
Tại sao UDP được sử dụng? Tại sao không đóng gói VXLAN frame trực tiếp vào các IP packet ngoài? Mạng L3 thuận tiện cho quản trị, và như đã đề cập trước đó, mạng L3 là mạng lớp dưới cho mạng VXLAN (là mạng lớp phủ).
Tiêu đề VXLAN, có độ dài 8 byte, được thêm vào frame Ethernet gốc (frame bên trong). Tiêu đề VXLAN này cần thiết để cho phép một switch ở phía bên kia nhận dạng VXLAN Network Identifier (VNI) mà frame thuộc về. Hầu hết chúng ta có thể muốn đóng gói frame gốc với tiêu đề VXLAN vào một IP packet, tương tự như giao thức Generic Routing Encapsulation (GRE) là giao thức ghi đường hầm L3.
Trong tiêu đề IP có trường Protocol (xem hình dưới) được sử dụng để định nghĩa dữ liệu của giao thức lớp cao hơn (xem bảng với mô hình OSI ở trên), được đóng gói vào IP packet hiện tại. GRE có số giao thức là 47, được định nghĩa trong trường Protocol của IP packet ngoài. VXLAN không có số giao thức đi kèm nào, và việc đóng gói trực tiếp vào một IP packet ngoài như vậy sẽ gây ra vấn đề. Vì lý do này, VXLAN được đóng gói bằng cách sử dụng UDP và sau đó được đóng gói vào IP packet. GPRS Tunneling Protocol (GTP) sử dụng một cách tiếp cận tương tự. Số VXLAN UDP Cổng là 4789 . Số VXLAN Cổng này nên được sử dụng làm Cổng UDP đích theo mặc định.
Bạn có thể đang nghĩ: TCP đáng tin cậy hơn. Tại sao UDP được sử dụng, không phải TCP? TCP có một cơ chế kiểm tra liệu dữ liệu đã được nhận và truyền thành công mà không bị mất. Nếu dữ liệu bị mất, dữ liệu sẽ được gửi lại. UDP không có những cơ chế này. Nếu dữ liệu bị mất do sự cố kết nối, dữ liệu này sẽ không bao giờ được gửi lại. UDP không sử dụng các phiên và thời gian chờ như TCP.
Nếu chúng ta sử dụng TCP trên TCP, và các packet bị mất trong phiên dưới lớp, chúng cũng sẽ bị mất trong phiên lớp phủ. Việc truyền lại packet sẽ được khởi tạo trong các phiên dưới lớp và lớp phủ TCP, gây suy giảm hiệu suất mạng. Thực tế là UDP không khởi tạo một phiên điểm-điểm (P2P) là một lợi thế trong trường hợp của đóng gói VXLAN. Lưu ý rằng các phiên điểm-đa điểm (P2MP) không có sẵn cho các kết nối TCP.
VNI hoặc VNID là định danh mạng VXLAN. Định danh mạng 24-bit VXLAN (cũng được gọi là ID đoạn) được sử dụng và nó định nghĩa số tối đa các mạng VXLAN hỗ trợ. VXLAN Tunnel Endpoint (VTEP) là một đối tượng chịu trách nhiệm đóng gói và giải nén các khung L2. VTEP là một điểm tương tự của Provider Edge (PE) Router, là một nút cho tổng hợp dịch vụ. VTEP có thể được triển khai dưới dạng một cổng phần cứng hoặc giải pháp ảo hóa như VMware NSX (phần mềm VTEP). VXLAN tạo ra và kết thúc trên VXLAN Tunnel Endpoints.
Các VXLAN được kết nối đến cùng một phân đoạn có thể giao tiếp với nhau. Nếu máy chủ vật lý 1 (VM1) được đặt phía sau VTEP A và máy chủ vật lý 2 (VM2) được đặt phía sau VTEP B, cả hai máy chủ vật lý (VM) phải có giao diện mạng kết nối đến cùng một phân đoạn VNI (tương tự như cách các máy chủ vật lý phải sử dụng cùng VLAN ID trong cấu hình mạng của họ khi sử dụng VLAN).
VXLAN Frame Encapsulation
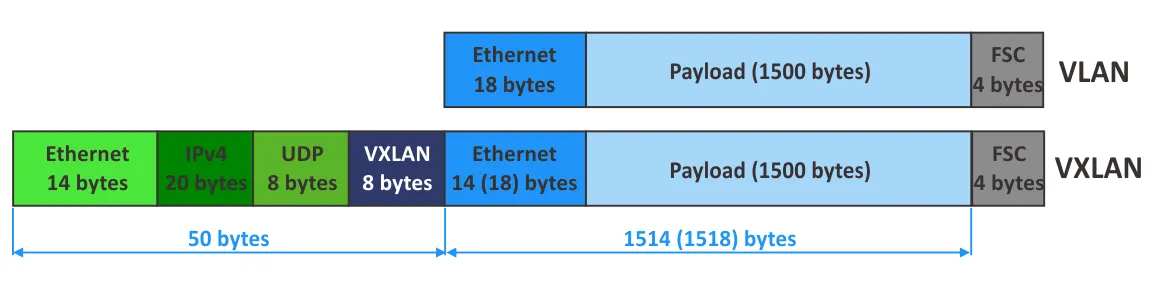
Giờ đây là lúc khám phá cấu trúc của một gói đóng gói khung VXLAN chi tiết. Trong hình dưới đây, bạn thấy cấu trúc của khung đóng gói VXLAN. Tiêu đề Ethernet ngoài, tiêu đề IP ngoài, tiêu đề UDP, tiêu đề VXLAN, và khung bên trong Ethernet được sử dụng trong mạng VXLAN được hiển thị.

Tiêu đề Ethernet bên ngoài (MAC)
Outer Destination MAClà địa chỉ MAC của một đíchVTEPnếuVTEPlà địa phương tới bộ định tuyến gần nhất, hoặc địa chỉMACcủa một bộ định tuyến nếuVTEPđược đặt phía sau bộ định tuyến.Outer source MAClà địa chỉ MAC của một nguồnVTEP.VLAN Type (optional)là trường tùy chọn.0x8100chỉ ra rằng một khung được gắn thẻVLAN.Outer 802.1 VLAN Taglà trường tùy chọn để xác định một thẻVLAN(không yêu cầu cho mạngVXLAN).Ether typexác định loại gói mà khung này mang.0x800được tham chiếu đến góiIPv4.
Tiêu đề IP bên ngoài
IP Header misc. datachứa phiên bản, độ dài tiêu đề, loại dịch vụ và dữ liệu khác.IP protocol. Trường này được sử dụng để xác định giao thức mạng cơ sở mà dữ liệu được mang bởi gói IP.0x11xác địnhUDP.Header check sumđược sử dụng để đảm bảo toàn vẹn dữ liệu chỉ cho tiêu đề IP.Outer source IPlà địa chỉ IP của nguồnVTEP.Outer destination IPlà địa chỉ IP của mục tiêuVTEP.
Tiêu đề UDP
UDP source portlà một cổng được cài đặt bởi VTEP đang truyền dữ liệu.UDP destination portlà cổng được chỉ định bởi VXLAN IANA (4789).UDP lengthlà độ dài của một tiêu đềUDPcộng với dữ liệuUDP.UDP checksumnên được cài đặt là0x0000choVXLAN. Trong trường hợp này, VTEP nhận sẽ tránh kiểm tra xác minh checksum và tránh bỏ khung nếu checksum không chính xác (nếu một khung bị loại bỏ, dữ liệu được đóng gói sẽ không được giải mã).
Đầu mục VXLAN
- Các cờ VXLAN là các cờ khác nhau. Cờ
Iđược đặt thành 1. 7 bit khác hiện được dành riêng và phải được đặt thành 0. Reserved– các trường dành riêng chưa được sử dụng và được đặt thành 0.VNIlà trường 24-bit để xác địnhVNI.Frame Check Sequence (FCS)là trường 4 byte để phát hiện và kiểm soát lỗi.
VXLAN Chi phí
- Hãy tính chi phí khi sử dụng
VXLAN:
8 byte (VXLAN header) + 8 byte (UDP header) + 20 byte (IPv4 header) + 14 byte (outer L2 header) = 50 byte (nếu gán thẻ VLAN không được sử dụng trong các khung bên trong được đóng gói). Nếu khách hàng sử dụng gán thẻ VLAN, 4 byte phải được thêm vào, và kết quả là 54 byte.
- Hãy tính kích thước toàn bộ khung bên ngoài trong mạng vật lý:
1514 (khung bên trong) + 4 (thẻ VLAN bên trong) + 50 (VXLAN) + 4 (VXLAN Transport VLAN Tag) = 1572 byte
- Nếu
IPv6được sử dụng, kích thước tiêu đề IP sẽ tăng thêm 20 byte:
1514 (khung bên trong) + 4 (thẻ VLAN bên trong) + 70 (IPv6 VXLAN) + 4 (VXLAN Transport VLAN Tag) = 1592 byte
- Có thể thêm tùy chọn 8 byte phụ cho
IPv6. Trong trường hợp này, kích thước khung bên ngoài là 1600 byte. - Bạn có thể thay đổi giá trị
Maximum Transmission Unit (MTU)trong cấu hình chuyển đổi tương ứng (ví dụ bằng 50, 54, 70 hoặc 74 byte). Hỗ trợ các khungJumbo(các khung với kích thước lớn hơn 1518 byte tiêu chuẩn) là bắt buộc trong trường hợp này.
Nên tăng kích thước khung khi sử dụng mạng VXLAN ảo trong mạng thực tế. VMware đề nghị bạn đặt MTU ít nhất 1600 byte trên các công tắc ảo phân tán.
Lưu ý : Kích thước khung Ethernet và MTU là các đặc điểm quan trọng của khung. MTU chỉ ra kích thước tối đa của tải trọng được đóng gói vào khung Ethernet (kích thước gói IP, có giá trị mặc định là 1500 byte khi các khung Jumbo không được sử dụng). Kích thước khung Ethernet bao gồm kích thước tải trọng, kích thước tiêu đề Ethernet, và FCS.
Ví dụ về việc Chuyển Dữ liệu trong VXLAN
Hãy xem một ví dụ về việc chuyển dữ liệu trong một mạng với VMware VXLAN để hiểu rõ hơn về cấu hình và nguyên lý hoạt động của VXLAN.
Giả sử chúng ta có hai máy chủ ESXi trong môi trường VMware vSphere với NSX được cấu hình. VM1 đang chạy trên máy chủ ESXi đầu tiên, và VM2 đang chạy trên máy chủ ESXi thứ hai. Các bộ điều hợp mạng ảo của cả hai VM đều kết nối với cùng một mạng VXLAN với VNI 121. Các máy chủ ESXi được kết nối với các subnet khác nhau của mạng vật lý.
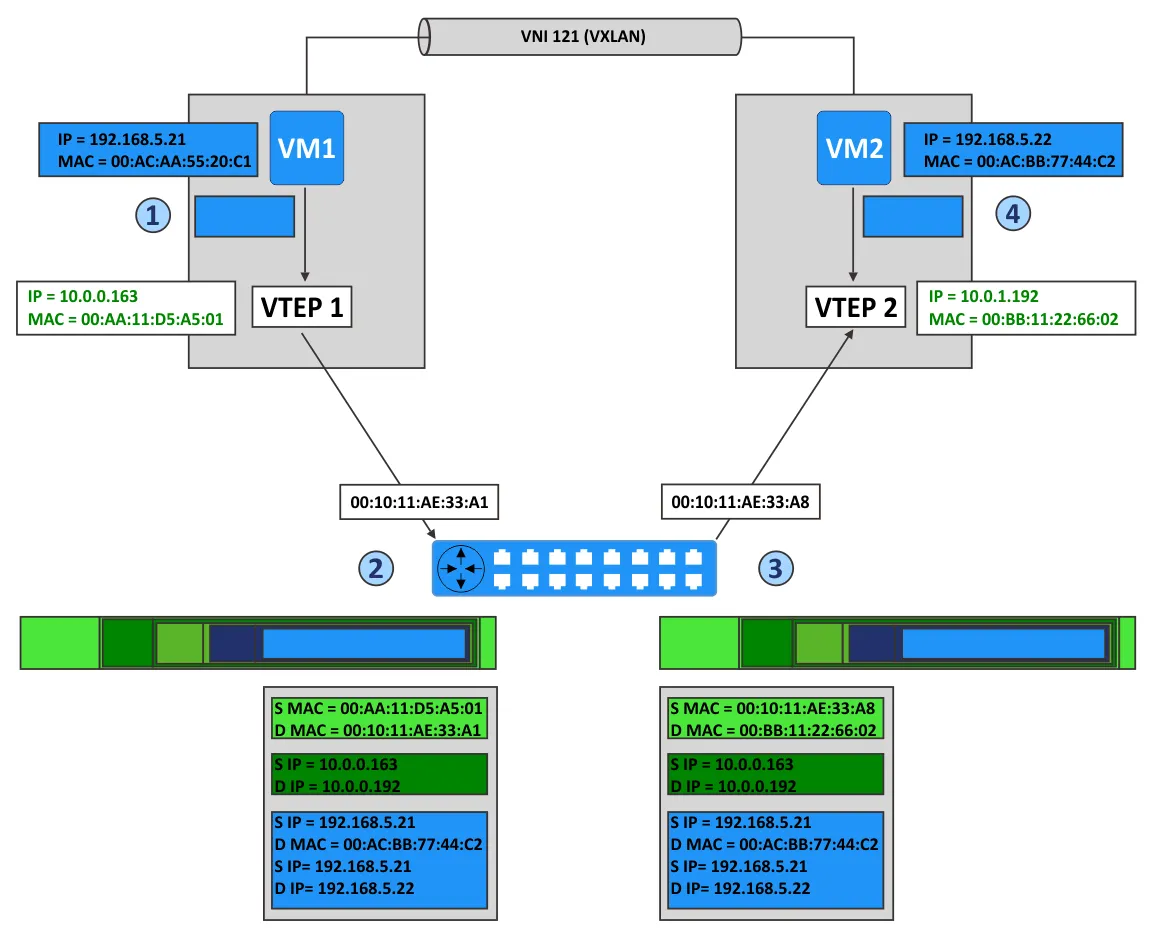
Giai đoạn 1
VM1 muốn gửi một gói tin đến VM2. Hãy khám phá những gì xảy ra trong tình huống này.
- VM1 gửi gói
ARPđể yêu cầu địa chỉMACcủa máy chủ với địa chỉ IP192.168.5.22. VTEP1, nằm trên máy chủ ESXi đầu tiên, bao gói góiARPvào gói đa phát liên quan đến mạng ảo vớiVNI 121.- Các
VTEPskhác nhận gói đa phát thêm mối quan hệVTEP1-VM1vào các bảngVXLANcủa họ. VTEP2nhận gói tin, giải bao gói tin này, và gửi một phát sóng trên các nhóm cổng của các công tắc ảo liên kết vớiVNI 121và mạngVXLANphù hợp.- VM2, nằm trên một trong các nhóm cổng này, nhận gói
ARPvà gửi một phản hồi với địa chỉMACcủa mình (địa chỉMACcủa VM2). VTEP2, trên máy chủ ESXi thứ hai, tạo một gói unicast, bao gói phản hồiARPcủa VM2 vào gói này, và gửi gói sử dụng định tuyến IP trở lạiVTEP1.VTEP1giải bao gói nhận được và chuyển dữ liệu đã giải bao tới VM1.
khoảng trống
Giai đoạn 2
Giờ đây VM1 đã biết địa chỉ MAC của VM2 và có thể gửi gói tin tới VM2, như được hiển thị trong sơ đồ trên về truyền thông VM-to-VM.
- VM1 gửi gói IP từ địa chỉ IP của mình (192.168.5.21) tới địa chỉ IP của VM2 (192.168.5.22).
VTEP1bao gói gói tin này và thêm các tiêu đề:- Một tiêu đề
VXLANvớiVNI=121 - Một tiêu đề chuẩn
UDPvới cổngVXLAN(UDP 4789) - Một tiêu đề IP chuẩn chứa địa chỉ IP đích của
VTEPvà giá trị0x011để xác định giao thứcUDPđược sử dụng để bao gói - Một tiêu đề chuẩn
MACvới địa chỉMACcủa thiết bị L2 tiếp theo (bước tiếp theo). Trong ví dụ này, đây là giao tiếp của bộ định tuyến có địa chỉMAC00:10:11:AE:33:A1. Định tuyến được thực hiện bởi bộ định tuyến này để chuyển gói tin từVTEP1đếnVTEP2.
- Một tiêu đề
VTEP2nhận gói tin vì địa chỉMACcủaVTEP2được xác định là địa chỉ đích.VTEP2giải mã gói tin và phát hiện dữ liệuVXLAN(VTEP2xác định cổngUDP4789và sau đó xác định các tiêu đềVXLANđược mang theo).VTEPxác minh rằng VM2 được phép nhận các khung từVNI 121và được kết nối với nhóm cổng chính xác.- Sau khi giải mã, gói IP bên trong sẽ được truyền đến
NICảo của VM2 được kết nối với nhóm cổng vớiVNI 121. - VM2 nhận gói tin bên trong và xử lý nó như bất kỳ gói IP thông thường nào.
- Gói tin được chuyển từ VM2 đến VM1 theo cách tương tự.
Hỗ trợ Multicast
VXLAN mạng overlay hỗ trợ các chế độ giao tiếp unicast, broadcast và multicast trong mạng.
- Giao tiếp Unicast được sử dụng để truyền dữ liệu giữa hai máy chủ trong mạng.
VTEPstừ xa thường được xác định tĩnh. - Giao tiếp Broadcast là chế độ trong đó một máy chủ gửi dữ liệu đến tất cả máy chủ trong mạng.
- Giao tiếp Multicast là một loại giao tiếp một-nhiều khác. Dữ liệu được gửi đến các máy chủ được chọn trong mạng, không phải tất cả các máy chủ. Một ví dụ điển hình về việc sử dụng multicast là phát video trực tuyến.
Internet Group Management Protocol (IGMP)được sử dụng cho giao tiếp multicast. SnoopIGMPtrên các switch L2 vàIGMP Queriertrên các bộ định tuyến (L3) phải được kích hoạt.
Lưu ý rằng khả năng sử dụng VXLAN cho lưu lượng multicast xuất phát từ phương pháp đóng gói MAC-in-UDP (đã giải thích ở trên), cho phép thiết lập các kết nối P2MP. Trong chế độ multicast, VTEPs từ xa có thể được tìm thấy tự động mà không cần phải định nghĩa tất cả các lân cận thủ công. Bạn có thể định nghĩa một nhóm multicast liên kết với VNI, sau đó VTEP bắt đầu nghe nhóm này. Hành vi của các VTEPs khác tương tự, và họ bắt đầu nghe nhóm nếu các VNIs được thiết lập chính xác.
VMware VXLAN Thành phần
VMware vSphere, với các máy chủ ESXi, vCenter, và NSX, là bộ phần mềm cần thiết để cấu hình ảo hóa mạng với sự hỗ trợ của VXLAN. Hãy giải thích các thành phần VMware VXLAN và vai trò của chúng trong triển khai các mạng VXLAN.
NSX-V là một giải pháp để xây dựng các mạng ảo trong trung tâm dữ liệu với VMware vSphere.
Trong VMware vSphere với VMware NSX-V, bộ chuyển mạch ảo phân tán (distributed vSwitches hoặc DVS) được sử dụng với VXLAN để phân lớp mạng. Không khuyến nghị sử dụng một tiêu chuẩn {288}.
Bao bọc VXLAN được thực hiện giữa bộ điều khiển giao diện ảo của một máy ảo (NIC) và cổng logic của vSwitch phân tán, cung cấp sự minh bạch cho mạng L3 và các máy ảo dưới nền.
NSX Edge thiết bị cổng dịch vụ đóng vai trò làm cổng giữa các máy chủ VXLAN (VM) và các máy chủ không phải VXLAN. Ví dụ về các máy chủ không phải VXLAN là một bộ định tuyến Internet, một máy chủ vật lý kết nối với mạng vật lý, v.v. Cổng biên có thể dịch các ID VXLAN của các đoạn mạng VXLAN để cho phép các máy chủ không-VXLAN giao tiếp với các máy chủ hoặc VM trong các mạng VXLAN.
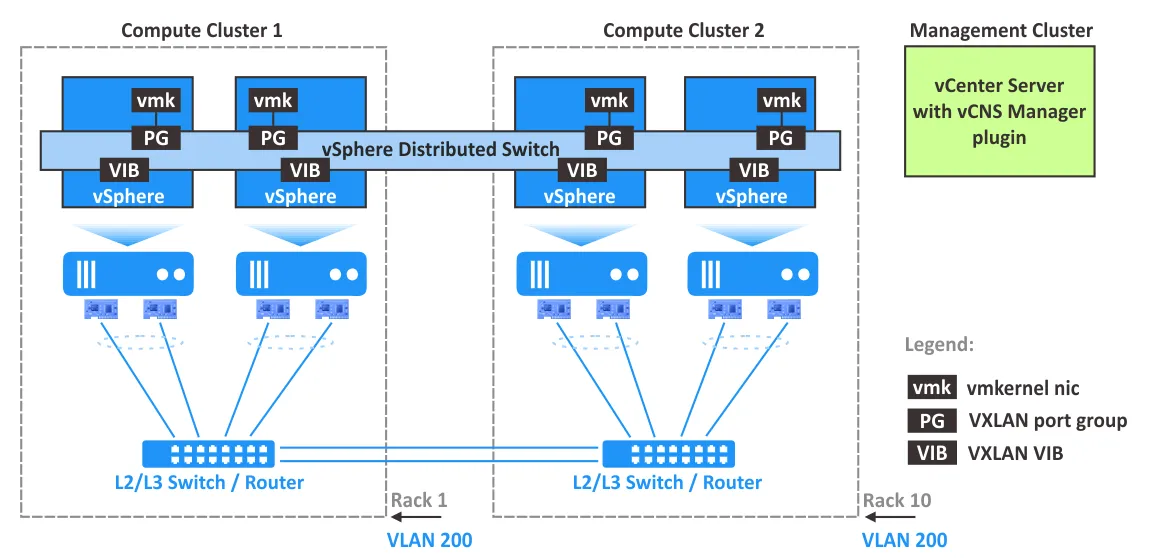
NSX Manager phải được cài đặt trên một máy chủ ESXi do vCenter quản lý trong môi trường vSphere. NSX Manager là một thiết bị ảo được sử dụng để cấu hình và quản lý các thành phần VMware NSX bao gồm các bộ điều khiển, các cổng dịch vụ biên và các công tắc logic. NSX Manager cung cấp giao diện người dùng đồ họa (giao diện web) để trải nghiệm người dùng tốt hơn. Sau khi cài đặt NSX Manager, một plugin sẽ được tích hợp vào VMware vSphere Client. Khuyến nghị bạn triển khai NSX Manager trong một cụm với các tính năng {303} và {304} được kích hoạt. Một phiên bản của NSX Manager được sử dụng để phục vụ một môi trường vCenter duy nhất.
NSX Controller, gọi là mặt phẳng điều khiển trung tâm, là một hệ thống quản lý trạng thái phân tán để kiểm soát các đường hầm vận chuyển phủ và các mạng ảo, cung cấp khả năng định tuyến và chuyển mạch logic. NSX Controller cần để cấu hình các mạng VXLAN và phải được triển khai như một cụm các thiết bị ảo có khả dụng cao.
VXLAN VIB các gói phải được cài đặt trên các máy chủ ESXi để hỗ trợ các khả năng VXLAN bao gồm chức năng VTEP.
vmknic bộ điều hợp ảo mang theo lưu lượng kiểm soát, phản hồi các yêu cầu DHCP, yêu cầu ARP, và các yêu cầu tham gia quảng bá nhóm đa phương tiện. Địa chỉ IP duy nhất được sử dụng cho VTEP trên mỗi máy chủ ESXi để mang theo lưu lượng VXLAN trong các đường hầm từ máy chủ đến máy chủ đã được tạo.
VXLAN các nhóm cổng trên các công tắc ảo được cấu hình để định nghĩa cách mà lưu lượng VXLAN đầu vào và đầu ra được truyền qua VTEP và các bộ điều hợp mạng vật lý của các máy chủ ESXi.
Cấu hình VTEP trên mỗi máy chủ ESXi được quản lý trong vCloud Networking and Security Manager, là nơi trung tâm để quản lý các mạng ảo.
Khuyến nghị bạn lên kế hoạch cho chính sách NIC tổng hợp, cài đặt chuyển đổi dự phòng và cân bằng tải trên công tắc ảo phân tán trong VMware vSphere khi bạn triển khai VMware NSX với hỗ trợ VMware VXLAN.
Tóm tắt của VXLAN Ưu điểm và Nhược điểm
Với nguyên tắc hoạt động của VXLAN cấu hình và triển khai VXLAN VMware đã được đề cập, chúng ta hãy xem xét ưu và nhược điểm của VXLAN.
VXLAN ưu điểm:
- Mạng có khả năng mở rộng cao: số lượng lớn các miền L2 có thể được kéo dài giữa nhiều trung tâm dữ liệu.
- Hỗ trợ đa phát, đa thuê và phân đoạn mạng.
- Tính linh hoạt:
STPkhông cần thiết. Các mạng L3 được sử dụng như mạng cơ bản. - Không có tình trạng quá tải của mạng vật lý trên lớp thứ hai. Tránh tràn bảng
MACtrên các switch vật lý khi kết nối VM với mạng. - Quản lý mạng tập trung. Dễ dàng quản lý sau khi triển khai và cấu hình.
VXLAN Nhược điểm:
- Việc triển khai và cấu hình
VXLANban đầu phức tạp. - Có thể khó để mở rộng một bộ điều khiển trung tâm được sử dụng để quản lý các mạng phủ.
- Có một chi phí cho tiêu đề do các kỹ thuật đóng gói.
- Mạng cơ bản phải hỗ trợ đa phát cho lưu lượng phát sóng, không xác định duy nhất và đa phát (
BUM).
Kết luận
VXLAN là một giao thức đóng gói mạng được áp dụng cho các môi trường ảo hóa, nơi một số lượng lớn VM cần được kết nối với mạng.VXLAN cho phép bạn xây dựng một mạng L2 ảo trên một mạng L3 vật lý hiện có bằng cách sử dụng kỹ thuật đóng gói MAC-in-UDP. Ảo hóa mạng VXLAN là bước tiếp theo sau khi ảo hóa các tài nguyên tính toán để triển khai một trung tâm dữ liệu được xác định bằng phần mềm. Hỗ trợ VMware NSX VXLAN cho ảo hóa mạng VMware kết hợp với VMware vSphere là giải pháp đúng đắn cho mục đích này. Sự kết hợp này được sử dụng rộng rãi bởi các nhà cung cấp dịch vụ đám mây, đặc biệt là trong các trung tâm dữ liệu lớn.
Nếu bạn sử dụng VMware vSphere VM trong phòng máy chủ hoặc trung tâm dữ liệu của mình, hãy chọn các giải pháp sao lưu VMware ESX toàn diện như NAKIVO Backup & Replication. Giải pháp của NAKIVO cung cấp các tính năng mạnh mẽ, bao gồm sao lưu nhận biết ứng dụng và gia tăng.
NAKIVO Backup & Replication có thể được cài đặt ở chế độ nhiều người dùng để cung cấp sao lưu như một dịch vụ và phục hồi sau thảm họa như một dịch vụ. Khách hàng MSP sau đó có thể sao lưu dữ liệu của họ một cách an toàn mà không ảnh hưởng đến các khách hàng khác.
Tải xuống Phiên bản Miễn phí của NAKIVO Backup & Replication và thử nghiệm giải pháp!