Introducción a VMware vCloud Director
VMware siempre ha lanzado al mercado excelentes programas de virtualización para usuarios particulares, organizaciones y proveedores de servicios gestionados (MSP). Los productos de virtualización de VMware apuestan por un enfoque centrado en las aplicaciones en los centros de datos, en lugar del enfoque tradicional centrado en el hardware. Se puede utilizar un conjunto de soluciones de virtualización de VMware para crear un centro de datos definido por software. VMware vCloud Director es uno de estos productos que se puede utilizar en grandes centros de datos. En esta entrada del blog se describen las principales funciones y los usos prácticos de VMware vCloud Director.

¿Qué es vCloud Director?
VMware vCloud Director (VMware vCD) es una plataforma con soporte multitenant para la gestión de centros de datos definidos por software (SDDC) y la provisión de infraestructura como servicio (IaaS) a los clientes. Esta solución está pensada para proveedores de servicios gestionados (MSP). El proveedor de IaaS puede crear una nube privada o pública y utilizar VMware vCloud Director para gestionar el centro de datos virtual de forma flexible y eficiente.
Se puede crear un centro de datos virtual basado en varios centros de datos físicos, asignar grupos de recursos y proporcionar los servicios adecuados a los clientes. A continuación, los clientes consumen los recursos proporcionados y utilizan máquinas virtuales alojadas en el centro de datos. En el momento de redactar esta entrada, la última versión de VMware vCloud Director es VMware vCloud Director 10.2, ahora renombrada como Cloud Director (sin la «v»).
Cómo funciona VMware vCloud Director
VMware vCloud Director se instala como un appliance que contiene la base de datos PostgreSQL integrada o se instala manualmente en una máquina Linux (en este caso, se debe configurar una base de datos externa). Después de la instalación, se puede integrar vCloud Director con otros componentes de VMware e instalar varios servidores o appliances de vCloud Director para garantizar una alta disponibilidad. El dispositivo de VMware Director se distribuye como un archivo OVA plantilla y contiene un sistema operativo VMware Photon, grupos de servicios y PostgreSQL.

VMware vCloud Director proporciona un panel de control con una interfaz gráfica de usuario (GUI) que permite el autoservicio para los clientes. La interfaz web está basada en HTML5. El administrador global crea cuentas para los inquilinos con los permisos adecuados. A continuación, los inquilinos pueden crear máquinas virtuales, aprovisionar recursos para ellas, ejecutarlas, etc. A primera vista, Cloud Director puede parecer demasiado complejo para los nuevos usuarios que no tienen experiencia con este tipo de productos de nivel empresarial. Sin embargo, después de un poco de práctica, los usuarios aprecian su potencia y comodidad gracias a sus numerosas funciones y variedad de opciones.
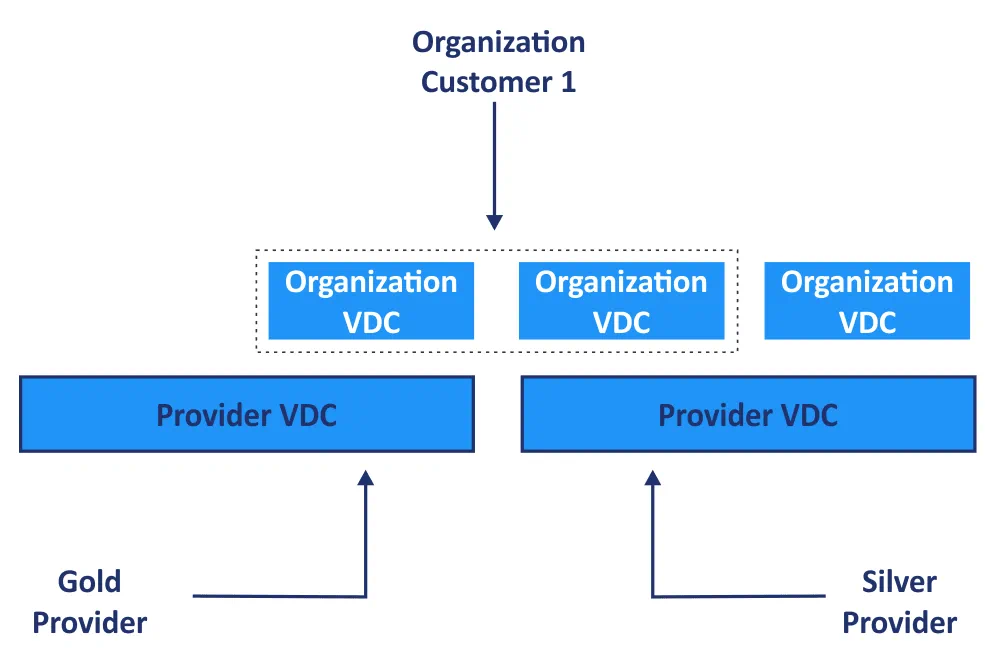
VMware vCloud Director está integrado con VMware vSphere y VMware vCenter para proporcionar grupos de recursos con los que crear y ejecutar máquinas virtuales. Todos los recursos físicos de un centro de datos, como los recursos de computación, almacenamiento y redes, se agrupan en grupos de recursos para que los utilicen los inquilinos en vCloud Director. VMware vSphere proporciona todos los recursos a vCloud
ud Director para crear un recurso compartido principal, denominado «Provider vDC» (centro de datos virtual). El vDC de proveedor abstraído se utiliza para asignar recursos a los inquilinos en forma de unidades independientes denominadas vDC de organización (centro de datos virtual de organización). Los vDC de organización están conectados a una o varias redes y pueden utilizar recursos de diferentes vDC de proveedor para proporcionar servicios de distintas clases (en función de la velocidad de almacenamiento, la disponibilidad, los costes, etc.).
VMware vCloud Director frente a VMware vSphere: ¿cuál es la diferencia?
VMware vSphere incluye ESXi hosts que se ejecutan directamente en hardware físico y vCenter servidores, que se utilizan para gestionar los hosts ESXi de VMware. VMware vSphere se utiliza para asignar recursos como la CPU, el almacenamiento, la memoria y la red. Por lo tanto, los componentes de vSphere funcionan a un nivel inferior. Debe añadir hosts, crear grupos, conmutadores virtuales distribuidosy otros componentes de la infraestructura virtual en VMware vSphere.
VMware vCloud Director opera a un nivel superior y se utiliza para abstraer los recursos físicos subyacentes, los hosts ESXi, las máquinas virtuales, vCenter, etc. Los usuarios finales de vCloud Director no son conscientes de la infraestructura física subyacente, los hosts ESXi ni los servidores vCenter. VMware vCloud Director se utiliza para crear una nube que puedan utilizar los clientes finales. VMware vCloud Director interactúa con los componentes e infraestructura subyacentes de VMware vSphere, además de sincronizarse periódicamente con VMware vSphere. En el nivel de vCloud Director, el aprovisionamiento de recursos está automatizado. El usuario introduce los parámetros de entrada y, a continuación, las máquinas virtuales, las redes y otros recursos se instalan de forma automática y sin interrupciones en una ubicación óptima y segura para cada inquilino. El aprovisionamiento se realiza de forma rápida, transparente y automatizada.
Mientras que un administrador de vCenter puede ver los centros de datos virtuales, que son unidades lógicas de gestión, un usuario de vCloud Director (arrendatario) solo puede ver los centros de datos de la organización, los catálogos, los usuarios y las opciones para gestionar un centro de datos virtual de la organización. Los administradores de VMware vCloud Director pueden ver varias organizaciones y los recursos subyacentes, pero no pueden realizar todas las operaciones de administración de estos recursos como lo hacen en VMware vSphere.
Componentes y conceptos
Veamos los principales términos y conceptos de VMware vCloud Director.
Un centro de datos virtual (vDC) es el entorno en el que se pueden crear máquinas virtuales, vApps, carpetas de la máquina virtual con plantillas, etc.
Una máquina virtual es la unidad básica del centro de datos virtual. Se pueden crear máquinas virtuales a partir de plantillas, crear nuevas máquinas virtuales e instalar un sistema operativo invitado desde una imagen ISO. Las aplicaciones virtuales (vApps) son un contenedor en el que se almacenan varias máquinas virtuales que funcionan conjuntamente para ejecutar una aplicación multicomponente (cuyos componentes se ejecutan en varias máquinas virtuales). VMware vApps se utilizan para agrupar y gestionar varias máquinas virtuales que realizan tareas comunes. Se pueden crear plantillas de vApp para una rápida instalación de vApps y máquinas virtuales.
Las bibliotecas y los catálogos se utilizan para almacenar máquinas virtuales, plantillas, imágenes de instalación ISO, etc. Los usuarios pueden cargar sus archivos ISO en los catálogos.
La red Org vDC es la red de un centro de datos virtual que está disponible para todas las vApps y máquinas virtuales. La red Org vDC puede ser aislada sin acceso a Internet o enrutada con acceso a Internet.
La red de vApp es una red que solo funciona dentro de una vApp para los componentes de dicha vApp (máquinas virtuales). Las máquinas virtuales de otras vApps no pueden acceder a la red de esta vApp. Este enfoque proporciona un nivel adicional de aislamiento entre las vApps. La red de vApp tiene su propia puerta de enlace para conectarse a la red del vDC de la organización.
Una red externa es una red conectada directamente a una máquina virtual sin utilizar la puerta de enlace de borde de la nube.
Cuando un usuario crea un clon de máquina virtual o crea una máquina virtual a partir de una plantilla, VMware permite utilizar el mecanismo de personalización de invitado para modificar el GUID, el nombre de la máquina virtual, el nombre del host, la contraseña de usuario, las opciones de hardware virtual, etc., con el fin de que la nueva máquina virtual sea única.
Un proveedor de servicios gestionados puede asignar permisos de administrador de inquilino a un cliente para permitirle crear usuarios, asignar recursos dentro de una organización, configurar servicios, etc. Un administrador de inquilino puede configurar catálogos públicos con máquinas virtuales y plantillas de máquinas virtuales, y proporcionar acceso a los usuarios. Uno de los conceptos principales del uso de la nube configurada con vCloud Director es el aislamiento. Los entornos de los inquilinos y los centros de datos virtuales de sus organizaciones están completamente aislados entre sí. Además de ofrecer un alto nivel de seguridad, VMware Director está optimizado para el consumo de recursos.
Cada inquilino dispone de un enlace específico para que la organización asociada pueda iniciar sesión en la interfaz web de VMware Director utilizando su propia cuenta de usuario. Los MSP pueden utilizar VMware vCenter Chargeback Manager para calcular los costes y gestionar la facturación.
Cómo se asignan los recursos
Cuando un inquilino necesita recursos, estos se asignan desde una capa abstracta de vDC del proveedor (por ejemplo, un usuario está iniciando una máquina virtual que ejecuta una aplicación que consume muchos recursos). Cuando los recursos ya no son necesarios, se devuelven al fondo común (por ejemplo, cuando se apaga una máquina virtual).
Existen tres tipos de asignación de recursos para los vDC de organización que utiliza VMware vCloud Director: fondo común de asignación, fondo común de reserva y pago por uso.
Fondo común de asignación. Se garantiza un porcentaje predefinido de recursos y se establece el límite máximo disponible. Se define el porcentaje de recursos de CPU y memoria.
Grupo de reserva. Se asignan todos los recursos. Los recursos garantizados y los límites máximos son iguales. Un usuario puede editar los límites y asignar recursos a las máquinas virtuales en cualquier momento (por defecto, no se establecen límites a nivel de máquina virtual).
Pago por uso. No hay recursos garantizados ni límites definidos para la reserva en el grupo de recursos (los recursos parecen ilimitados para el grupo de recursos). Los recursos están limitados a nivel de máquina virtual. Utilice esta opción si no sabe cuántos recursos se van a consumir.
Se establece un número máximo de máquinas virtuales para cada modelo de asignación de recursos con el fin de limitar el número de máquinas virtuales en un vDC. Desde el punto de vista de un MSP, el proveedor puede utilizar los recursos del grupo elástico de forma racional y adquirir nuevo hardware cuando no haya recursos libres.
Componentes adicionales
La funcionalidad de vCloud Director puede ampliarse mediante el uso de API, SDK y complementos. VMware vCloud Director proporciona API y SDK para crear aplicaciones personalizadas y automatizar flujos de trabajo. Las API han sufrido cambios con el lanzamiento de las distintas versiones de VMware Director. VMware recomienda utilizar la última versión de la API.
Los complementos de VMware vCloud Director están disponibles para ampliar las funciones de VMware Director, el portal de administración del proveedor de servicios y el portal del inquilino. Los desarrolladores pueden crear sus propios complementos utilizando las herramientas mencionadas anteriormente.
VMware vShield (VMware vCloud Networking and Security) es compatible para mejorar la seguridad de los servicios de red.
Kubernetes y contenedores son compatibles con las últimas versiones de VMware vCloud Director con VMware Container Service Extension (CSE). Un MSP proporciona Kubernetes como servicio con estas funciones a los inquilinos. En VMware vCloud Director v.10.2, el complemento Container Service Extension está habilitado de forma predeterminada, por lo que no es necesario instalarlo manualmente (basta con publicarlo para los clientes).
VMware Director y NSX
VMware vCloud Director está integrado con VMware NSX, lo que permite configurar una red virtual compleja en un centro de datos definido por software (se admiten NSX-V y NSX-T). Como resultado, los usuarios pueden crear una topología de red personalizada en un centro de datos virtual para conectar máquinas virtuales a la red sin necesidad de conocer los equipos de red físicos subyacentes. La red NSX consta de interruptores lógicas, enrutadores, firewalls, balanceadores de carga, VPN y funciones de seguridad adicionales. NSX-T Migration Tool permite migrar de VMware NSX-V a NSX-T.
La integración de vCloud Director con NSX proporciona las siguientes funciones.
Firewall distribuido. Permite gestionar las políticas de seguridad de forma granular, incluidas las reglas para el tráfico de Org vDC. Los inquilinos pueden configurar reglas para gestionar el tráfico norte-sur y este-oeste.
Enrutamiento dinámico. Permite usar Border Gateway Protocol (BGP) y Open Shortest Path First (OSPF) para crear tablas de enrutamiento automáticas y dinámicas que realizan el enrutamiento entre las puertas de enlace perimetrales de VMware NSX. El enrutamiento dinámico elimina la necesidad de configurar rutas manualmente, lo que ahorra tiempo cuando las máquinas virtuales de distintos Org vDC deben comunicarse entre sí.
La VPN de capa 2 para inquilinos (red privada virtual) se usa para crear nubes híbridas. Esta función permite a los inquilinos crear un túnel entre una red de Org vDC y la red física de una organización (local).
La VPN SSL2 para inquilinos es una opción adicional para el acceso remoto.
El balanceo de carga permite a los proveedores de servicios distribuir el tráfico entrante para cumplir el SLA (acuerdo de nivel de servicio).
Ventajas de vCloud Director
Resumamos las ventajas de VMware vCloud Director:
- Aprovisionamiento rápido y automatizado de máquinas virtuales y sus recursos
- El modo multiinquilino es el concepto principal para los MSP y reduce las tareas de administración
- Integración con otros productos de VMware
- Amplia variedad de ajustes y eficiencia operativa
- Gestión flexible de recursos
- Alta seguridad y aislamiento lógico de los centros de datos virtuales, las vApps y las máquinas virtuales
Conclusión
VMware vCloud Director es una solución útil para los proveedores de servicios gestionados que ofrecen infraestructura como servicio (IaaS) mediante la plataforma de virtualización VMware vSphere para ejecutar máquinas virtuales y contenedores. La compatibilidad con el modo multiinquilino es ideal para los MSP gracias a la optimización de las tareas de administración, la rentabilidad para los proveedores, el aislamiento lógico y la alta seguridad de los recursos de los inquilinos (clientes) en la nube. La integración con VMware NSX permite a los usuarios configurar redes virtuales para sus máquinas virtuales. La amplia gama de configuraciones convierte a VMware vCloud Director en una solución ideal para los MSP y sus clientes.
Si un MSP ofrece IaaS a sus clientes para que puedan ejecutar máquinas virtuales, es recomendable combinar la infraestructura como servicio con la copia de seguridad como servicio (BaaS), la replicación como servicio (RaaS) y la recuperación ante desastres como servicio (DRaaS), con el fin de que los clientes puedan proteger y recuperar sus datos.
NAKIVO Backup & Replication es una solución universal de protección de datos que admite el modo multiinquilino y que los MSP pueden utilizar para ofrecer BaaS, RaaS y DRaaS en entornos de VMware vSphere y VMware Cloud Director. Descarga la versión de prueba gratuita, compatible con el modo multiinquilino para MSP, y prueba los backups de VMware vSphere y VMware Cloud Director, junto con el conjunto completo de funciones, en tu propio entorno.